❌

Vue normale

Reçu — 10 février 2025 ⏭ blog.DavidLibeau.fr

L’influence supposée de McKinsey

13 septembre 2024 à 21:41

(4/4) Dans cette série de quatre articles, nous décortiquons les relations entre le cabinet de conseil McKinsey et les pouvoirs publics à travers des documents inédits provenant des archives ou plus récents. Cet article révèle des décisions du gouvernement prises après le passage de McKinsey.

Après s’être attardé sur les marchés publics et leur coût, puis sur le contenu des rapports, intéressons-nous dans cet article à l’influence de McKinsey sur les décisions du gouvernement.

Avant de poursuivre, il est important de noter que mesurer l’influence d’un cabinet de conseil tel que McKinsey est une tâche assez compliquée. On ne sait pas vraiment qui influence qui : si l’idée provient du gouvernement qui l’a soufflé au cabinet de conseil ou si c’est l’inverse. Dans le rapport de l’Inspection générale de l’administration cité dans les précédents articles, le cabinet indique que « l’efficacité de leur contribution était liée davantage à la recherche d’un consensus sur le changement qu’à la recommandation de structures et méthodes nouvelles élaborées de l’extérieur ». Cela pencherait pour un rôle de tiers, médiateur, entre les politiques (qui prennent les décisions) et les fonctionnaires (qui les subissent).

Il est tout de même noté « une participation active au processus de prise de décision ». McKinsey parle directement aux ministres : le rapport de l’Inspection l’affirme et on peut trouver des rapports McKinsey estampillé « Réunion avec le Ministre ».

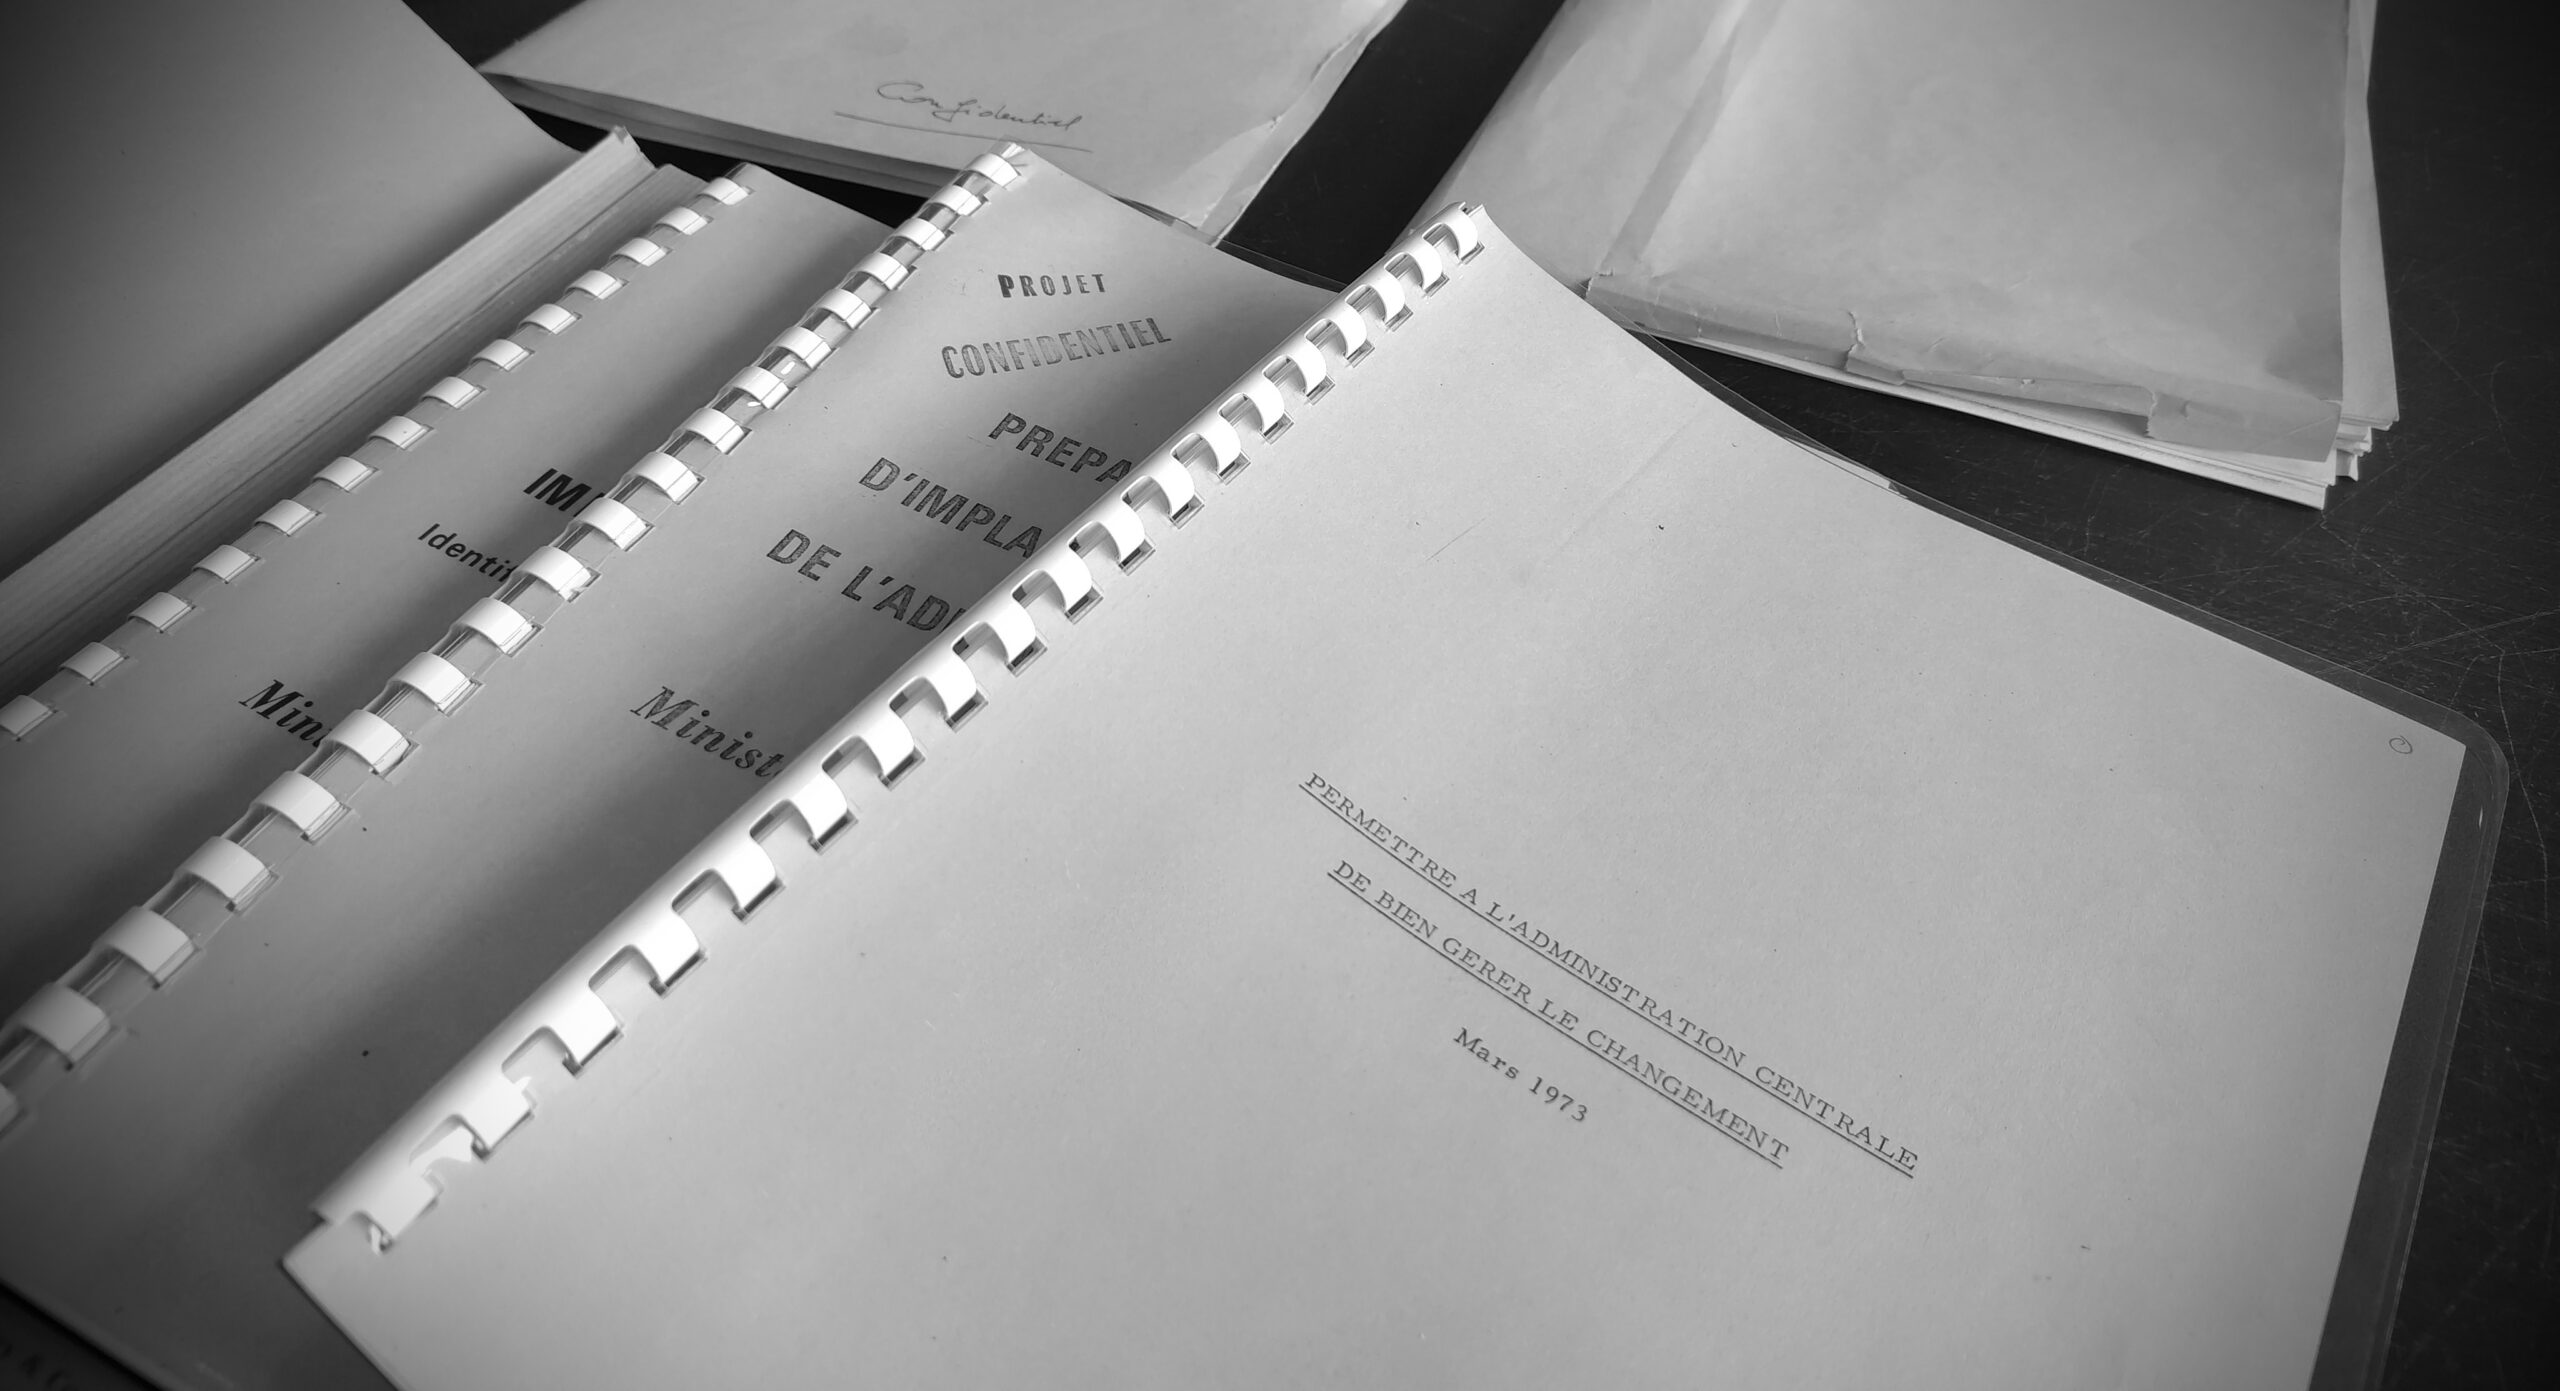
Les rapports produits McKinsey sont parfois assez vague et ne fournissent que quelques préconisations, mais certains sont bien plus concrets. Le rapport « Permettre à l’administration centrale de bien gérer le changement » de mars 1973 (toujours dans la mission du ministère de l’Éducation Nationale plusieurs fois citée dans les articles précédents) fourni un mode d’emploi pour mettre en place une réforme.

Pour mesurer l’influence supposée de McKinsey, il est intéressant de chercher des décisions du gouvernement prises à la suite du passage du cabinet de conseil.

Le dossier d’archive révélateur

Il est particulièrement difficile de trouver des décisions du gouvernement qui suivent les conseils de McKinsey. Pour ce faire, il faut à la fois avoir les rapports McKinsey, repérer les conseils qu’il contient, et chercher les projet de lois, décrets, arrêtés ou autres décisions du gouvernement qui contiendrait les propositions de McKinsey. Chose pratiquement impossible.

Heureusement, les archives peuvent nous aider, mais sans même devoir les lire. En effet, les archives sont constitué par dossier. Lorsqu’un fonctionnaire doit archiver ses documents, il archive le dossier entier. Grâce à cela, il est possible de retrouver des rapports McKinsey ainsi que les décisions que le gouvernement à pris suite aux rapports ! C’est rare, mais possible.

Nous pouvons retrouver des décisions du gouvernement prises suite à des rapports McKinsey surtout dans les archives du Secrétariat Général du Gouvernement. Le SGG est le réacteur nucléaire du gouvernement. Très central, tous les dossiers passent par lui.

C’est comme cela que j’ai pu retrouver dans les Archives Nationales un dossier (sous la côte 19840559/112) qui contenait les documents suivants :

  • « Rapport de la société Mac Kinsey : rapport préliminaire de la société Mac Kinsey 1, décembre 1972 ; plan et documents de travail, réunions, 1973 ; rapport d’étude de l’inspection générale du ministère de l’Education Nationale sur le prix de revient du marché passé avec la société Mac Kinsey, mai 1974. »
  • « Projet d’arrêté (1973) relatif à l’organisation de l’administration centrale du ministère de l’Education Nationale. »
  • « Elaboration des décrets d’organisation (1974) puis de réorganisation (1975-1976) du secrétariat d’Etat aux Universités. »

Vous reconnaitrez le rapport sur le prix de revient du marché de l’Éducation Nationale que j’ai cité à plusieurs reprises dans les précédents articles. A la suite des rapports McKinsey, on retrouve un projet d’arrêté et des décrets sur l’organisation de l’administration centrale du ministère de l’Éducation Nationale. Le lien est clairement établi.

L’histoire se répète

Il y a quelques mois, en octobre 2023, j’ai repéré des rapports produits par McKinsey en 2022. Le marché public portait sur l’élaboration d’un « Plan économies budgétaires liées aux achats pour des opérateurs » pour le Ministère de l’économie. J’ai demandé d’obtenir une copie des rapports, comme le permet le droit d’accès aux documents administratifs. Le ministère m’a transmis de nombreux documents exclusifs : 22 rapports en tout.

Parmi ces documents, j’ai pu identifier au moins une mesure proposée par McKinsey qui a été suivie par le gouvernement. Dans le document « Plan achat de l’État sur le volet des opérateurs, Diagnostic de l’établissement public du Centre National des Œuvres Universitaires et Scolaires (CNOUS) », j’ai pu identifier que McKinsey propose « d’étendre le périmètre d’intervention de la centrale d’achat du CNOUS ».

Sur le fonds, plusieurs arguments sont avancés qu’on ne va pas détailler ici (slides 51 et 52 du document). Sur la forme, les consultant ont écrit « Notre préconisation : lancer dès à présent la démarche d’extension sans attendre la phase 2 du PAE ». Ainsi, il est conseillé d’aller vite et de ne pas attendre la phase 2 du plan. En effet, ces livrables concernent la première phase sur trois phases.

Comme vous pouvez vous y attendre, j’ai retrouvé cette exacte proposition dans une décisions du gouvernement. Plus précisément, c’est dans la loi de finance pour 2024 qu’on retrouve à l’article 239 l’extension du périmètre de la centrale d’achat du CNOUS. Cependant, pas de chance, comme le rapportait l’agence de presse AEF, cette disposition a été jugée non conforme à la constitution (pour cavalier législatif) par le Conseil constitutionnel (paragraphe 140 et suivants de sa décision).

Comme on l’a vu, on peut trouver des décisions prises par le gouvernement suite à des conseils de consultants de McKinsey. En toute logique, ces conseils proviennent de McKinsey : au début des rapports il est d’ailleurs bien précisé que « Les analyses et préconisations qu’il comporte sont celles des consultants. » Mais le marché public est cadré par le gouvernement qui pourrait simplement avoir besoin de ces analyses pour justifier ses décisions.

Les conseils hors-sol de McKinsey

13 septembre 2024 à 21:08

(3/4) Dans cette série de quatre articles, nous décortiquons les relations entre le cabinet de conseil McKinsey et les pouvoirs publics à travers des documents inédits provenant des archives ou plus récents. Cet article est dédié à l’analyse du contenu des rapports McKinsey.

Dans les précédents articles, nous avons vu que les marché publics de McKinsey ne respectait pas les règles et que le cabinet de conseil était très cher. Intéressons-nous maintenant au contenu de ces rapports.

Il existe deux type de rapports McKinsey. Ceux rédigés classiquement comme un document, et ceux en mode présentation, qui sont des diapositives imprimées. Ces derniers sont parfois présents dans les archives, mais ne sont très peu utiles car la présentation orale qui va avec n’a pas été enregistrée.

Il serait très chronophage d’étudier tous les rapports McKinsey, si tenté qu’ils soient tous rendus publics, mais nous pouvons tout de même en analyser quelques-uns.

La précarisation du travail à l’INSEE

Au début des années 1970, l’Institut National de la Statistique et des Etudes Economiques (INSEE) est audité pendant de longs mois par le cabinet de conseil McKinsey. Une série de rapports portant sur les conditions de travail et le recrutement sont publiés. « Mieux ajuster les responsabilités et des compétences », « Répondre plus efficacement à la croissance des besoins », « Renforcer la politique du personnel de l’institut » sont quelques exemples de noms de rapports.

Les objectifs du « projet » (comme l’audit est nommé) sont de « définir les moyens d’accélérer l’évolution du fonctionnement de l’INSEE et d’améliorer ainsi sa capacité à répondre aux besoins croissants des utilisateurs ».

La méthode pour y parvenir consiste principalement en de nombreux entretiens avec les fonctionnaires de l’INSEE. Deux cents personnes ont ainsi été interrogés ! On notera que cela constitue déjà un travail conséquent. On retrouve d’ailleurs dans les constats que fait McKinsey de nombreuses revendications des fonctionnaires sur leur conditions de travail, tel que le manque de moyens ou le manque de communication interne. Avec de tels constats, nous ne pouvons qu’attendre des conclusions pertinentes. Les conseils de McKinsey se révèlent pourtant assez déconnectés des constats.

Par exemple, alors qu’il est fait le constat que « une proportion très importante des effectifs reste à de très bas niveau de rémunération (dans la mesure où pratiquement 2/5 des effectifs sont constitués de vacataires) », McKinsey propose de précariser les cadres en permettant leur embauche hors du statut de fonctionnaire avec « une période probatoire d’au moins cinq à six ans » pour que ceux-ci fassent « preuve de leurs compétences et de leur attachement à l’Institut ».

Autre exemple dans la partie « Améliorer les conditions et le climat de travail » du rapport « Renforcer la politique du personnel de l’institut », aucune augmentation des salaires n’est proposé mais plutôt la suppression de la progression « quasi automatique » de la rémunération et de favoriser les primes.

Les prémices de la privatisation de la poste

Dans le rapport « Accroitre l’autonomie des directions générales dans un cadre crédible et efficace » du 21 décembre 1973 pour le Ministère des postes et télécommunication, on peut lire différents arguments pour renforcer l’autonomie de gestion de l’administration. Le cabinet de conseil préconise une « émancipation contrôlée » en prenant l’exemple des pratiques des autres « pays développés au cours des dix dernières années », mais également les transformations d’autres administrations telles que la SNCF, les sociétés d’autoroute ou les carburants (Elf, Total…).

Le cabinet va plus loin en proposant la création d’une « Cellule d’Animation et de Conseil ». Cette cellule qui se veut « sous le Ministre, en position fonctionnelle et non hiérarchique par rapport aux Exploitations » en position « d’arbitre ». « Elle ‘protégerait’ le Ministre en l’aidant à maitriser la dimension technique de ses décisions politiques » est-il écrit. En clair, McKinsey veut positioner un intermédiaire entre le ministère et la direction générale alors qu’avant ces trois entités ne faisait qu’une. Si cet intermédiaire semble constitué de fonctionnaires en interne, il n’en reste pas moins que cela complexifie l’organisation.

Il est difficile de mesurer la qualité d’un rapport 50 ans après sa publication et surtout sans connaitre le contexte et l’organisation de l’administration. En préconisant la découpe des services publics en entité possédant une autonomie de gestion, on pourrait voir ici que McKinsey vise à préparer leur privatisations. Cependant, il est difficile de déterminer si cela est voulu par le gouvernement qui commande ces études ou si l’idée vient de McKinsey. En tout cas, les conseils sont fortement teintés du libéralisme.

McKinsey prend d’ailleurs l’habitude de formuler des conseils qui pousse au libéralisme. Dans le rapport « Permettre à l’administration centrale de bien gérer le changement » de mars 1973, McKinsey utilise carrément le mot de « défonctionnariser » pour le ministère de l’Éducation Nationale.

« Un véritable scandale »

Pour évaluer la qualité du travail de McKinsey, l’idéal serait de pouvoir avoir le retour de l’administration qui a payé pour. Sauf que 50 ans après, cela est compliqué…

Par chance, dans les pages du rapport « Adapter les modes de travail de la centrale » pour la Direction générale des postes, des notes manuscrites y sont glissées. Elle sont vraisemblablement écrites par le directeur général en 1973. Les commentaires sont révélateurs.

« Voulez-vous lire ce document fruit d’une étude pour laquelle nous avons je crois payé 20 millions. C’est un véritable scandale ! Je suis écœuré de voir un tel cinéma qui ne nous apprend rigoureusement rien ! »

Le constat est cinglant. On semble assister a un énorme gâchis d’argent public avec des rapports inutiles qui coûtent des millions (de Franc à l’époque). Cependant, il faudrait d’autres évaluations objectives pour réellement conclure sur la pertinence des travaux de McKinsey.

Le train de vie aisé de McKinsey

13 septembre 2024 à 20:25

(2/4) Dans cette série de quatre articles, nous décortiquons les relations entre le cabinet de conseil McKinsey et les pouvoirs publics à travers des documents inédits provenant des archives ou plus récents. Cet article vise à se plonger dans les chiffres de McKinsey.

Lors du précédent article, nous avons vu que McKinsey pouvait conclure des marchés qui ne respectaient pas les règles des marchés publics. Ce qui posait problème était l’absence de mise en concurrence, mais aussi sur le prix fixé par McKinsey qui était plutôt élevé.

Par exemple, le marché de l’Education Nationale cité à l’article précédent était fixé au prix « ferme et non révisable de 1 350 000F ». Le rapport de l’inspection générale de l’administration sur le prix de revient de 1974 pointait un « train de vie » qualifié de « manifestement élevé » du cabinet McKinsey, avec ses 2 284F par jour-homme. Pour référence, en 2022 dans son rapport sur les cabinets de conseil, le Sénat avait calculé un coup de 2 708€ par jour-homme pour McKinsey. Pour donner un ordre de grandeur, selon le convertisseur de l’INSEE qui prend en compte l’inflation, 1F en 1973 correspond au pouvoir d’achat de 1,02€ aujourd’hui. Le coût est donc sensiblement similaire aujourd’hui.

La comptabilité de McKinsey en 1973

Rentrons un peu plus dans les chiffres. Nous avons, grâce à un rapport de la Commission centrale des marchés (un organe de l’administration fiscale), le détail de l’intégralité de la comptabilité de McKinsey en France en 1973.

Tout d’abord on apprend que McKinsey n’avait aucune structure juridique en France. Le bureau de Paris « n’a pas, en droit ou en fait, le caractère d’une filiale autonome », était-il écrit. De plus, McKinsey n’agissait pas comme société commerciale car « son activité est purement libérale ». C’est en tout cas ce qu’avait accepté le Ministère des Finances dans une lettre du 16 mars 1964.

Le chiffre d’affaire de McKinsey en France était en 1973 d’environ 25 millions de Francs dont 3,94 millions traités avec l’administration française, soit 15,6% du total. L’argent public dépensé partait aux Etats-Unis puis revenait au bureau de McKinsey en France. Une part restait aux Etats-Unis : les frais de recherche et de développement, les honoraires rétrocédés, par exemple. Le rapport évoque plusieurs chiffres, 10% à un moment, mais indique que tout cela est impossible à vérifier du fait de l’absence de structure juridique en France.

Le bureau de McKinsey en France compte 65 consultants (3 Directors, 5 Principals, 26 Engagement-managers et 31 Associates). Leurs salaires annuels moyens étaient de 110 000F pour un Associate, 174 000F pour un Engagement-manager, 249 400F pour un Principal et 255 800F pour un Director. S’ajoute à cela des primes pouvant aller jusqu’à 32 000F par an.

Les salaires des consultants McKinsey sont très élevés. « Les salaires et avantages sociaux y sont manifestement supérieur à ceux pratiqués dans des entreprises similaires. », était-il écrit. Le rapport détaille également que sont « pris en charge [les] frais d’hôtel et de restaurant d’un standing élevé ».

On notera par ailleurs qu’aucune organisation syndicale n’est présente. McKinsey n’adhère pas à la convention collective Syntec, puisqu’il n’y a aucune structure juridique en France. En revanche, il est pointé le fait que le cabinet de conseil est une coopérative, sans actionnaires externes, où les consultants les plus gradés peuvent obtenir des parts suite à une cooptation.

Des chiffres difficilement vérifiables

Le rapports de la Commission centrale des marchés tout comme de l’Inspection générale de l’administration donnent de nombreuses informations sur le McKinsey du début des années 1970. Cependant, il reste quelques inconnus.

Par exemple, on peut noter que des 3,94 millions de chiffre d’affaire provenant de l’administration française en 1973, nous savons que 1,35 millions provenaient du Ministère de l’Education Nationale. Il n’est cependant pas possible de savoir d’où proviennent les 2,59 millions restant. Les documents des archives étant incomplets.

On comprend dans le rapport de l’inspecteur que des documents ont été préparés par McKinsey spécifiquement pour son enquête. Il est indiqué qu’ils « n’ont que de lointains rapports, sur le plan formel, avec la comptabilité existante établie selon le système américain ». Le rapport lui-même décrit deux méthodes de calculs qui ne semble pas entièrement satisfaire l’inspecteur.

Du fait de l’absence de structure juridique en France, McKinsey semble avoir créé de toute pièce une séparation entre les Etats-Unis et la France. Les documents indiquent clairement que « certaines catégories de frais, dont les justifications n’existent pas au Bureau de Paris, échappent à toute vérification ». Peu rassurant.

Dans tous les cas, de nos jours des marchés publics sont toujours conclus avec la structure de McKinsey du Delaware (USA) alors même que McKinsey possède depuis une structure en France. Un avis d’attribution de marché public de l’UGAP datant de 2019 le montre. Le parquet national financier a également ouvert une enquête en 2022 à l’encontre de McKinsey pour fraude fiscale.

Les marchés publics viciés de McKinsey

13 septembre 2024 à 17:44

(1/4) Dans cette série de quatre articles, nous décortiquons les relations entre le cabinet de conseil McKinsey et les pouvoirs publics à travers des documents inédits provenant des archives ou plus récents. Cet article est dédié aux marchés publics conclus avec le cabinet.

Avant de s’intéresser au contenu des rapports, il est nécessaire de s’attarder à la forme. Les marchés publics permettent à une administration de demander à un cabinet de conseil externe une prestation contre rémunération.

Il existe un certain nombre de règles encadrant le recours aux cabinet de conseil et à l’attribution de marchés publics. Si de récentes enquêtes (comme au Sénat) se sont préoccupées des pratiques actuelles de McKinsey, nous nous attarderons ici sur ce qu’il se passait dans les années 1970, car de nombreuses archives sont publiques pour cette période.

Le marché fantôme de l’Éducation Nationale

Commençons avec le « Rapport d’étude du prix de revient du marché passé par le Ministère de l’Éducation Nationale avec la société Mac Kinsey » (le nom du cabinet est parfois orthographié ainsi) de l’Inspection générale de l’administration daté de mai 1974. Ce rapport évalue un marché passé par le Ministère de l’Éducation Nationale le 29 janvier 1973.

L’objet du marché est assez classique. Il vise à auditer l’organisation interne de l’administration. Son objet complet était « de concevoir et de faciliter le lancement d’un ensemble d’actions touchant les services administratifs de l’Education Nationale et, notamment, les services de l’administration centrale en vue d’organiser et de mobilier de façon plus efficace l’administration au service des missions du systèmes éducatif dont elle a la charge ».

On peut retrouver une mention de ce même marché dans les archives de la « Commission des marchés d’approvisionnements généraux », un organe qui donnait des avis sur des projets de marchés, donc avant de lancer un marché public. Il est indiqué que ce marché était « le premier du genre soumis à la commission ».

La Commission n’est pas tendre dans son avis du 22 décembre 1972. Elle commence par regretter que « l’objet de ce marché d’études n’ait pas été défini avec suffisamment de précisions, comme l’exige l’article 106 du Code des Marchés ». L’avis pointe aussi le fait que « la définition des moyens à fournir par le contractant étant assez vague, le titulaire conserve à cet égard une latitude qui paraît exagérée et qui ne donne pas une garantie suffisante à l’administration. » En clair, McKinsey n’avait aucune obligation de moyens. Celui-ci tentait de se justifier dans le rapport de l’Inspection générale en indiquant que « il est dans l’intérêt de nos clients de pouvoir nous contrôler sur un résultat plutôt que sur des moyens mis en oeuvre pour y parvenir ».

« Aucune justification valable [n’est] produite en ce qui concerne le montant du prix » est-il également écrit en pointant toujours aucun engagement de moyen. Ensuite, la Commission regrette que le projet de marché prévoit un échéancier de paiements automatique « dont les termes apparaissent manifestement prématurés ».

Ce qui est d’autant plus étonnant est que la Commission ne s’est finalement pas prononcée sur ce projet de marché car celui-ci a été abandonné. Elle indiquait que « Compte tenu des remarques ci-dessus formulées, la personne responsable du marché annonce qu’elle retire son dossier en vie d’une présentation ultérieure. » Pourtant, ce marché a bien eu lieu, comme nous l’avons vu dans le rapport de l’Inspection générale ! A l’inverse de l’avis de la Commission des marchés d’approvisionnements généraux, le rapport de l’Inspection a été fait à postériori et indiquait que le marché a bien eu lieu le 29 janvier 1973.

En fait, on comprend dans l’étude de l’Inspection générale de l’administration de mai 1974 ce qu’il s’est passé. McKinsey a commencé par faire du pro bono (prestation gratuite) probablement en attendant que le marché soit formellement acté. Deux premiers rapports avaient été rédigé avant le 29 janvier 1973 (date de la signature du marché). L’accord de principe du Ministère des Finances avait été obtenu le 15 décembre 1972. Et selon l’inspecteur, celle-ci aurait finalement obtenu un avis favorable de la Commission des marchés le 12 janvier 1973, après avoir ajusté les conditions du marché.

L’inspecteur admet cependant que McKinsey n’a pas respecté le champ de l’étude qui était convenu dans le marché : il a traité la réforme de l’enseignement secondaire, alors que ce n’était pas demandé, et il n’a pas suffisamment traité les sujets de la déconcentration et l’allégement des procédures administratives. Pour finir, il n’y a pas de synthèse de fin d’étude alors que cela était requis.

Des avis défavorables

Quand la Commission des marchés d’approvisionnements se prononce, elle a parfois donné des avis défavorables à l’encontre de McKinsey. Ils sont assez rares : la Commission met un drapeau rouge quand vraiment c’est inacceptable et souvent donne un avis favorable sous conditions.

Par exemple, le Ministère de l’aménagement du territoire et de l’équipement du logement et du tourisme reçoit un avis défavorable le 25 janvier 1974 à propos des établissements publics des villes nouvelles.

Tout d’abord, la Commission regrette que le ministère n’ait procédé à aucune mise en concurrence. Il a choisi McKinsey sans consulter d’autres cabinets de conseil. Pire, la Commission relève que le marché public n’a en réalité aucune limite de prix. Un devis d’un million de Franc est bien prévu, mais des mentions légales précisent qu’il n’est pas contractuel et est seulement indicatif. McKinsey facturera à la fin du marché le montant qu’il veut.

Le conseiller référendaire qui a réalisé le rapport préparant la décision de la Commission n’y va pas de la main morte. Il écrit que « Une telle situation n’est absolument pas admissible sur le plan des principes de la réglementation des marchés publics. » Il poursuit par « D’autre part, elle est en infraction formelle avec les disposition de l’arrêté du 5 juillet 1972 […] ». Plus tard il surenchérit avec « Il résulte des remarques qui précèdent qu’il n’est pas possible de parler de la ‘convenance’ d’un prix qui a été établi en dehors de toute norme comptable, et qui entend conserver ‘flexibilité’ et ‘souplesse’. »

Une mention manuscrite sur la décision de la Commission des marchés d’approvisionnements indique que le Ministère est passé outre cet avis défavorable de la Commission (via une décision du 4 avril 1974).

Autre exemple, dans sa séance du 11 janvier 1974, soit quelques jours avant celle citée supra, la Commission déplorait déjà l’absence de mise en concurrence, l’acceptation des conditions de McKinsey sans aucune négociation, et encore une fois l’absence de prévisibilité du prix du marché. Cette fois-ci, c’était pour un marché du Ministère des postes et télécommunications.

Ces quelques exemples montrent que dans les années 1970 les marchés passés avec McKinsey étaient souvent illégaux. Leurs prix semblent être également très élevés et pas toujours justifiés.

La vidéosurveillance algorithmique des jeux olympiques finalement pas utilisée par Paris 2024

18 août 2024 à 19:14

Alors que les jeux olympiques se sont terminés il y a une semaine et que les paralympiques commencent dans quelques jours, faisons un bilan à mi-étape sur le déploiement de la vidéosurveillance algorithmique.

Photo d'une caméra de vidéosurveillance aux abords d'un site olympique

Et oui, le dispositif de la vidéosurveillance algorithmique, qui est expérimenté en France notamment à cause des jeux olympiques, n’a finalement pas été utilisée par les organisateurs de Paris 2024. Certes la RATP, la SNCF et la préfecture de police de Paris l’ont utilisée, mais pas le comité d’organisation qui avait pourtant installé bon nombres de caméras dans les sites olympiques (comme celle en photo ci-dessus).

Hors des gares ou stations de métro, il n’y a eu que 185 caméras sur la voie publique, dans toute l’Ile de France, qui avaient l’algorithme d’activé, alors que la préfecture de police de Paris dispose déjà de plus de 4000 caméras. Cette dernière a publié sur son site la liste des caméras sous algorithme.

Ce qui peut paraitre étonnant, c’est que les 185 caméras ne sont en réalité pas dans le réseau habituel des caméras de la ville de Paris, mais sont toutes des caméras temporaires installées pour les jeux olympiques. On peut le voir par les arrêtés cités dans l’arrêté autorisant le traitement algorithmique : tous datent de 2023 ou 2024.

« Arrêtez avec les arrêtés »

Pour rappel, l’article 10 de la loi du 19 mai 2023 prévoit que l’emploi du traitement algorithmique est autorisé par le préfet. En clair, il faut un arrêté à chaque utilisation de l’algorithme. La loi précise également que cette utilisation ne peut être faite que sur des systèmes de vidéoprotection, donc des caméras filmant la voie publique (par exemple aux abords d’un bâtiment). Ceux-ci sont également autorisés par arrêté (voir Code de la sécurité intérieure). Le problème est qu’il est souvent impossible de trouver ces derniers arrêtés.

Dans les arrêtés autorisant l’emploi du traitement algorithmique, il est cité en préambule les arrêtés autorisant les systèmes de vidéoprotection. Mais impossible de mettre la main dessus.

En revanche, on peut voir quand ils ont été pris, et comme indiqué précédemment, tous datent de 2023 ou 2024, et bien souvent il est indiqué qu’il s’agit d’une autorisation temporaire. Après quelques recherches, on peut trouver des installateurs se vantant d’avoir installer des systèmes de vidéoprotection (comme ici à Vaires-sur-Marne). Il est bien indiqué que celui-ci est temporaire.

Ainsi, la préfecture de police de Paris a installé ses propres caméras, y compris à Vaires-sur-Marne par exemple, mais de façon temporaire.

(In)compétence

Mais pourquoi la préfecture de Paris peut installer des caméras à Vaires-sur-Marne qui est en Seine-et-Marne ? Sans rentrer dans les détails, il y a un décret qui donne temporairement (là encore) la compétence de la police dans les départements où il y a des épreuves de JO.

En parlant de décret, il faut s’attarder sur la rédaction de la loi pour tenter de comprendre pourquoi le comité d’organisation de Paris 2024 n’a pas fait de vidéosurveillance algorithmique.

On l’a vu, pour faire de la vidéosurveillance algorithmique, il faut déjà avoir un système de vidéoprotection (donc autorisé à filmer la voie publique). Mais, est-ce que vraiment n’importe qui qui a un système de vidéoprotection peut faire de la vidéosurveillance algorithmique ? Est-ce que le supermarché du coin qui a des caméras qui filment le devant du magasin peut vraiment demander à faire de la vidéosurveillance algorithmique ?

Non. Déjà, l’esprit de la loi vise des autorisations temporaires dans le cadre d’organisation de grands événements. Ensuite, il y a une disposition dans la loi qui cite un certain nombre d’acteurs :

« Ces traitements ont pour unique objet de détecter, en temps réel, des événements prédéterminés susceptibles de présenter ou de révéler ces risques et de les signaler en vue de la mise en œuvre des mesures nécessaires par les services de la police nationale et de la gendarmerie nationale, les services d’incendie et de secours, les services de police municipale et les services internes de sécurité de la SNCF et de la Régie autonome des transports parisiens dans le cadre de leurs missions respectives. »

Mais c’est surtout dans le décret d’application qu’il y aune précision capitale. Selon son article 13, seuls ces acteurs sont autorisés à faire de la vidéosurveillance algorithmique (et il n’y a pas le comité d’organisation des JO). Une précision qui n’était pas présente dans la loi.

Le pass VIPARIS

Cependant, un arrêté seime le trouble. Il autorise la préfecture de police de Paris à faire de la vidéosurveillance algorithmique au Parc expo Porte de Versailles, et cette fois-ci en utilisant les caméras de VIPARIS, le gestionnaire du parc des expo !

C’est à ne plus rien y comprendre, surtout quand est cité un arrêté d’autorisation de la vidéprotection pour VIPARIS en date du 3 mai 2024, alors qu’on retrouve des traces de cet arrêté en 2019.

En plus, d’après un article de 2022 du site Agora managers, VIPARIS déclare déjà faire de la vidéosurveillance algorithmique en dehors du cadre légal de la loi jeux olympiques.

Bref, les conditions d’emploi de la vidéosurveillance algorithmique sont très complexes et devraient être éclaircies par les pouvoirs publics.

Adresse mail divulguée par les Livebox : la CNIL ne constate pas de manquement

28 juin 2024 à 23:54

La CNIL a considéré dans une réponse à une plainte qu’il n’y avait pas de manquement au RGPD alors que le site d’Orange divulgue (sans s’y être authentifié) l’adresse mail de la personne ayant souscrit à un abonnement internet Livebox lorsqu’on y accède en Wifi ou en Ethernet en étant sur le même réseaux.

Donc attention, si vous faites de la location de vacances (AirBnb) ou si vous avez un commerce qui propose du Wifi, votre adresse mail est accessible aux personnes connectées au Wifi !

Voici la réponse complète de la CNIL :

Monsieur,

Vous avez adressé à la Commission nationale de l’informatique et des libertés (« CNIL »), une réclamation à l’encontre de la société ORANGE SA relative aux conditions de sécurisation des données à caractère personnel sur le site web https://www.orange.fr/.

En particulier, vous avez indiqué à l’appui de votre réclamation qu’une fonctionnalité disponible sur le site web https://www.orange.fr/ permettrait de récupérer l’adresse électronique du client orange abonné depuis un ordinateur connecté à une Livebox.

Tout d’abord, nous vous prions de bien vouloir excuser le délai de traitement de votre dossier. Notre Commission est saisie de toujours plus de plaintes et cela a des conséquences sur leurs délais de traitement.

Dans le cadre de l’instruction de votre plainte, la Présidente de la Commission nationale de l’informatique et des libertés (CNIL) a décidé de procéder à des contrôles auprès de ORANGE SA en application de l’article 19 de la loi n° 78-17 du 6 janvier 1978 modifiée dite « Loi Informatique et Libertés ».

Lors de ces investigations, il a été constaté que pour permettre à un client de retrouver facilement l’adresse électronique Orange qui lui est associée, celle-ci s’affiche dans son espace web de connexion à sa Livebox. Cet affichage se limite à l’adresse électronique « @orange.fr » associée au compte, et ne permet pas de se connecter à ce compte sans connaître le mot de passe associé.

En outre, il a été constaté que l’affichage de l’adresse électronique nécessite d’être connecté en Ethernet ou en Wifi à la Livebox concernée, et n’est pas réalisé lorsqu’une personne est connectée au « wifi invité ».

Au regard de ces éléments et notamment des mesures de sécurité mises en œuvre par la société ORANGE SA, aucun manquement à l’article 32 n’a été retenu à l’encontre de l’organisme sur ce point.

En conséquence, je vous informe procéder à la clôture de votre réclamation.

Petit dictionnaire du RGPD

12 mai 2024 à 10:00

Comme toute règlementation européenne, un article du RGPD est dédié à définir un certain nombre de termes. Cependant, tous ne sont pas explicitement définit et les définitions peuvent être compliquées à comprendre. Voici une sélection personnelle de termes-clé à connaitre.

Personne concernée

On commence ce petit dictionnaire par une notion très souvent utilisée dans le milieu, mais qui peut paraitre étrange vue de l’extérieure, celle de « personne concernée ». Il s’agit bien d’un seul et même terme qui nomme la personne physique a qui on traite ses données personnelles.

En anglais on parle de « data subject », et beaucoup envient ce terme car il peut faire penser à celui de « test subject » : une personne qui subit un test en laboratoire. Cela induit un certain nombre de règles professionnelles comme le fait que la personne doit être informée qu’elle participe à un test en laboratoire, mais également l’idée qu’elle n’a pas forcément la connaissance de tous les détails (le protocole de test, par exemple).

Traitement de données

Traiter des données c’est faire une opération sur des données. Cela inclut la collecte, la transformation, mais aussi le simple stockage, la diffusion et même la destruction !

Le texte cite tout cela : « la collecte, l’enregistrement, l’organisation, la structuration, la conservation, l’adaptation ou la modification, l’extraction, la consultation, l’utilisation, la communication par transmission, la diffusion ou toute autre forme de mise à disposition, le rapprochement ou l’interconnexion, la limitation, l’effacement ou la destruction ».

Données personnelles

C’est la notion clé du RGPD. Une donnée à caractère personnel (donnée personnelle en plus court) est « toute information se rapportant à une personne physique identifiée ou identifiable » d’après le texte. Cette définition est assez large, on y reviendra dans la définition d’anonymisation.

Souvent, on évoque le fait que la donnée doit être reliée à une personne, mais aucune mention d’une liaison n’est présent en droit européen à l’inverse du droit américain où dans leur dernière proposition de législation il est utilisé la notion de lien dans la définition de « donnée couverte » (analogue à « donnée personnelle » du RGPD).

Données sensibles

Le RGPD prévoit des règles strictes sur le traitement de données sensibles avec son article 9. On entend pas « données sensibles » les données par exemple de santé, les données biométriques, sur les opinions politiques ou l’appartenance syndicale, la religion, la vie sexuelle ou l’origine raciale ou ethnique.

Fichier

Ce terme est une notion historique, fortement présent en droit français dans la loi informatique et libertés, qui n’est plus guère utilisé. On le retrouve tout de même dans les définitions du RGPD et dans l’article 2 sur le champ d’application matériel. Il s’agit d’un ensemble de données personnelles, par exemple regroupé dans une base de données.

Finalités du traitement

Les finalités d’un traitement est l’objet ou le but du traitement. Par exemple, un site de ecommerce mettra en place un traitement qui aura pour finalité de « Permettre la gestion et l’envoi des commandes ». On peut décrire assez librement les finalités et même les découper en plusieurs sous-finalités, tout comme on peut réaliser plusieurs traitements.

Moyens du traitement

Les moyens d’un traitement est le comment. Il s’agit de toutes les mesures que l’on prend pour mettre en oeuvre un traitement. Si on choisit tel ou tel logiciel, si on choisit de faire appel à un prestataire, etc.

Responsable de traitement

Le responsable de traitement est la personne (physique ou morale) qui traite les données. On dit que c’est elle qui détermine les moyens et les finalités du traitement. En réalité, tout repose sur le responsable de traitement : l’exercice des droits, le choix de la base légale, etc.

En France, le RGPD a imposé le principe de responsabilité en remplacement d’un système déclaratif. Le responsable de traitement, comme son nom l’indique, est très largement responsable de la conformité du traitement. C’est très souvent lui qui est mis en cause lorsqu’il y a un problème de conformité.

Sous-traitant

Lorsque le responsable de traitement décide de faire appel à un prestataire pour son traitement, le prestataire est sous-traitant. Cela implique notamment que ce dernier doit agir sur les instructions du responsable de traitement et n’a normalement pas le droit d’utiliser les données qu’on lui confie pour son propre dessein. Par exemple, si une entreprise veut envoyer un courriel a toute sa base client, il peut faire appel a une entreprise spécialisée qui va faire l’envoi mais cette dernière ne pourra pas garder la base de données et la revendre par exemple.

Le statut de sous-traitant est très souvent envié car il fait reposer la responsabilité sur le responsable de traitement. Cependant attention, un sous-traitant dispose tout de même d’un certain nombre d’obligation et il peut être sanctionné s’il ne les respecte pas. A noter également qu’une sous-traitance doit obligatoirement faire l’objet d’un accord juridique.

Co-responsables de traitement

Dans certains cas, il peut arriver que plusieurs personnes déterminent ensemble les finalités et moyens d’un traitement. Dans ce cas on parle de co-responsables de traitement. Ce cas est assez rare.

Personne agissant sous l’autorité de

Il est important de souligner qu’il existe dans le RGPD la notion de « personnes qui, placées sous l’autorité directe du responsable du traitement ou du sous-traitant, sont autorisées à traiter les données à caractère personnel ». Cela permet notamment de considérer que si vous êtes employé d’une entreprise, cette dernière est responsable de traitement et vous n’êtes pas sous-traitant mais simplement une personne agissant sous son autorité. Cela fonctionne aussi pour les personnes agissant sous l’autorité des sous-traitants.

Tiers

Un tiers est n’importe qui sauf une personne concernée, un responsable de traitement (ou co-responsables), un sous-traitant ou une personne agissant sous l’autorité de.

Destinataire

Lorsque des données personnelles sont transmises à quelqu’un, celui-ci est qualifié de destinataire des données personnelles. Il peut s’agir d’un tiers ou non : un sous-traitant est destinataire.

Attention à ne pas confondre le « destinataire » au titre du RGPD et le « destinataire » au titre du Règlement sur les services numériques (DSA en anglais). Dans le second cas, il s’agit des utilisateurs du service, ce qui peut s’apparenter aux « personnes concernées » du RGPD.

DPO

Le ou la délégué à la protection des données est un rôle-clé du RGPD. En terme de responsabilité, on peut le qualifié de personne agissant sous l’autorité d’un responsable de traitement, mais il jouit d’une certaine indépendance et même d’une sorte d’absence de responsabilité. En effet, il ne peut pas être mis en cause (par exemple en étant licencié) si le traitement n’est pas conforme : seule le responsable de traitement est… responsable.

Le ou la DPO a un rôle de conseil pour les décideurs d’une organisation. Il prend en charge toute les actions lié au RGPD mais c’est bien les décideurs qui prennent les décisions.

Base légale

Dans le milieu de la protection des données, la base légale est l’une des six raisons pour lequel il est possible de réaliser un traitement, prévues par le RGPD : le consentement, le contrat, l’obligation légale, la sauvegarde des intérêts vitaux, l’exécution d’une mission d’intérêt public ou l’intérêt légitime.

A noter, on dit souvent « base légale » alors que texte parle de « base juridique » et de licéité du traitement.

Intérêt légitime

Dans l’une des six bases légales, il souvent aisé de les comprendre à la simple lecture de leur intitulé, à l’exception de l’intérêt légitime qui peut paraitre plus nébuleux. Tout d’abord l’intérêt de qui ? Il ne s’agit pas de l’intérêt de la personne concernée mais bien l’intérêt du responsable de traitement ou d’un tiers. Ce dernier peut vouloir traiter des données personnelles car il en a besoin ou il a le souhait de le faire.

Par exemple, un vendeur souhaite lutter contre la fraude : il pourrait vouloir garder une liste d’anciens clients avec lesquels il ne souhaite plus commercer. Cependant attention, il faut que prévalent les intérêts ou les libertés et droits fondamentaux de la personne concernée.

Violation de données

On parle souvent de fuite de données, mais le terme « violation de données à caractère personnel » regroupe bien plus que la divulgation non autorisée de données. Cela inclut également la destruction, la perte ou même l’altération. Dans des lignes directrices, il est évoqué le fait que la simple indisponibilité d’un service en ligne qui héberge des données personnelles peut constituer une violation si cette indisponibilité n’était pas prévue. Enfin, une violation peut être accidentelle comme illicite.

Pseudonymisation

La pseudonymisation est une opération qui vise à remplacer les données directement identifiantes en des données indirectement identifiantes. Il est important de noter que nous avons des données personnelles avant comme après l’opération : il s’agit donc d’un traitement de données.

Il s’agit aussi d’une mesure d’atténuation des risques. S’il est possible de réaliser un traitement avec des données pseudonymisées plutôt que directement identifiantes, alors il est bon de le faire. Si une divulgation non autorisée de données a lieu alors il sera plus compliqué d’identifier les personnes concernées. Grâce à cela on peut éviter des atteintes aux libertés et aux droits des personnes concernées.

Anonymisation

A l’inverse de la pseudonymisation, l’anonymisation est une opération qui vise à transformer des données personnelles en données non personnelles. De part la définition très large de « données personnelle », ce type d’opération est très compliquée à réaliser car il doit être impossible d’identifier des personnes avec les données anonymisées.

Prenons un exemple. Une entreprise décide de publier des statistiques sur les salaires de ses employés. Elle publie une liste de salaires avec l’âge et le sexe des personnes. Il est très probable qu’il s’agissent de données personnelles car simplement avec l’âge et le sexe des personnes il est possible de retrouver une personne précise, si personne d’autre n’a le même âge et est du même sexe.

Droit à l’oubli

Également nommé « droit à l’effacement », il permet à la personne concernée de faire supprimer ses données personnelles d’un fichier. C’est l’article 17 du RGPD qui régit ce droit.

Pour les moteurs de recherche, un droit au déréférencement existe aussi pour éviter que des résultats de recherche contienne certaines données personnelles.

Droit d’accès

A ne pas confondre avec le droit à l’oubli, le droit d’accès permet uniquement d’obtenir une copie de ses données personnelles et non une suppression. Il n’est pas rare que les responsables de traitement face à une demande d’accès supprime les données en pensant que la personne ne souhaitait pas être présent dans un fichier (suite à de la prospection commerciale par exemple). C’est l’article 15 du RGPD qui prévoit ce droit.

Il existe d’autres droits dans le RGPD comme le droit à la rectification, à la limitation, etc.

C’est tout pour cette première version de mon petit dictionnaire du RGPD. Si vous avez entendu d’autres termes, n’hésitez pas à me les transmettre ! Je pourrais peut-être les rajouter.

10 hidden gems of the AI act

7 février 2024 à 08:57

The AI act is about to be adopted. A set of new rules will apply to AI systems thanks to this EU regulation. Let’s discover 10 provisions that not many people may have noticed!

AI generated edited illustration of an android with a tablet and European stars in the background, text: 10 hidden gems in the AI act

1) Machine-brain interfaces and virtual reality may facilitate manipulation

In a recital, machine-brain interfaces and virtual reality are cited in the manipulation techniques topic as an example of technologies that can facilitate AI-enabled manipulation. « They allow for a higher degree of control of what stimuli are presented to persons, insofar as they may be materially distorting their behaviour in a significantly harmful manner », the AI act is saying.

2) Lists of data sources of GPAI have to be published

As a transparency measure, providers of general purpose AI models have to « make publicly available a sufficiently detailed summary of the content used for training the general purpose model ». This obligation applies for data used in the pre-training and training of such models and should also include information on the text and data protected by copyright laws.

3) AI should be accessible-by-design for persons with disabilities

A recital is citing the United Nations Convention on the Rights of Persons with Disabilities and state that all technologies should be accessible, including AI systems. Therefore, « Providers should ensure compliance with these requirements by design. » Another recital includes accessibility requirements for information and notifications on the transparency requirement of AI system that directly interact with people.

4) Authorities protecting fundamental rights have powers

The AI act establish two types of national competent authorities: « notifying authorities » and « market surveillance authorities ». Nonetheless, authorities protecting fundamental rights are also given powers under the AI act. An article is dedicated to them. For instance, it states that such authorities « shall have the power to request and access any documentation » related to high-risk AI systems.

5) The European Commission can revoke any notified body

In the article named « Challenge to the competence of notified bodies », a provision gives power to the Commission to step in at the national level and revoke any notified body. The text states that « Where the Member State fails to take the necessary corrective measures, the Commission may, by means of implementing acts, suspend, restrict or withdraw the designation. »

6) Downstream providers can lodge a complaint to the AI office

In many EU laws, complaints can be lodge to national competent authorities (and we can still do that with the AI act), but not at the EU level. The AI act gives the possibility to lodge a complaint at the EU level, to the Commission’s AI office. This right is only given to downstream providers (which are providers of an AI system which integrates an AI model, regardless of whether the model is provided by themselves and vertically integrated or provided by another entity based on contractual relations).

7) Startups will have lower fines

In case of non-compliance, the penalties for SMEs and startups will be lower. As many EU laws, fines are calculated with percentage of total worldwide annual turnover or with a fixed amount, with the rule of « whichever is higher ». For startups and SMEs, this last rule is amended with the rule of « whichever is lower ».

8) The AI act is extraterritorial

The AI act deals with extraterritoriality by saying that « this Regulation should also apply to providers and deployers of AI systems that are established in a third country, to the extent the output produced by those systems is intended to be used in the Union. »

9) AI systems could be intermediary services of the DSA

Some recitals of the AI act are dedicated to the overlap with other EU laws such as the DSA. It is mentioned that « the AI systems subject to this Regulation may be provided as intermediary services or parts thereof within the meaning of Regulation (EU) 2022/2065, which should be interpreted in a technology-neutral manner. »

10) Logs have a minimal conservation date

In terms of data protection, we often have a maximal conservation date for data, but rarely a minimal one. The AI act impose a 6 months conservation of logs of high-risk AI systems.

L’algorithme Content ID de YouTube et l’article 22 du RGPD

27 août 2023 à 14:25

Lorsqu’on publie une vidéo sur YouTube, un algorithme scanne le contenu à la recherche d’œuvres protégées par les droits d’auteur. Si une œuvre est automatique détectée, cela peut avoir un certain nombre de conséquences. Mais est-ce que l’on peut considérer qu’il s’agit d’une décision entièrement automatisée telle que définie par le RGPD ?

Logo YouTube bloqué devant bâtiment européen

En janvier 2023, j’ai publié une vidéo sur YouTube. Celle-ci contenait une œuvre protégée par les droits d’auteur et l’algorithme Content ID de YouTube qui les détectent a fait son travail et l’a détecté. Cependant, selon le droit français, je ne commettais aucune infraction aux droits d’auteur car mon usage était légitime : ma vidéo était un contenu pédagogique, je faisais une courte citation et j’avais clairement indiqué le nom de l’auteur et la source du contenu tel que dispose l’article 122-5 du Code de la propriété intellectuelle.

Heureusement, ma vidéo n’était pas bloquée. L’ayant droit était simplement informé que j’utilisais son contenu mais avait tout de même la possibilité de récupérer la monétisation de la vidéo ou de la bloquer d’un simple clic. En revanche, ma vidéo subissait tout de même un effet collatéral : YouTube bloquait la possibilité de choisir la licence Creative Commons pour la vidéo. Cette licence permet la réutilisation de la vidéo. On parle souvent de licence « libre de droit ». L’interdiction de choisir cette licence lorsque Content ID détecte une œuvre protégée semble être une fonctionnalité voulue par YouTube selon leurs pages d’aide sur le sujet.

Les licences Creative Commons ne peuvent être utilisées que pour du contenu entièrement original. Si votre vidéo fait l’objet d’une revendication Content ID, vous ne pouvez pas la placer sous licence Creative Commons.

Page d’aide de YouTube sur Creative Commons

Le problème étant que selon le droit français, seul l’auteur a la possibilité de choisir la licence de ses œuvres. En effet, l’article L121-1 du Code de la propriété intellectuelle précise que « L’auteur jouit du droit au respect de son nom, de sa qualité et de son œuvre. » et que « Ce droit est attaché à sa personne. » et l’article L121-2 du même texte indique que « [l’auteur] détermine le procédé de divulgation et fixe les conditions de celle-ci. »

L’article 22 du RGPD

Dans le corpus de textes de loi européen et français, nous pouvons trouver des dispositions sur les algorithmes dans le RGPD à son article 22. Celui-ci porte sur les décisions entièrement automatisées et le profilage.

La personne concernée a le droit de ne pas faire l’objet d’une décision fondée exclusivement sur un traitement automatisé, y compris le profilage, produisant des effets juridiques la concernant ou l’affectant de manière significative de façon similaire. […]

Extrait de l’article 22 du RGPD

Le droit de ne pas faire l’objet d’une décision automatisée est à interpréter comme une interdiction générale de ce type de pratique. Bien sûr, sont ensuite ajoutées des conditions et des exceptions, qu’on ne va pas détailler ici.

Il est intéressant de noter que cette interdiction des décisions entièrement automatisées ne s’applique que lorsque cela produit des effets juridiques ou affectant la personne de manière significative de façon similaire. Cet article du RGPD vise a empêcher les refus de prêt à la banque, les décisions d’embauches ou autres qui seraient faites de façon automatiques. Cependant, il est intéressant de savoir si la notion floue des « effets juridiques » s’appliquerait à l’interdiction de choisir la licence de son œuvre comme le fait YouTube avec Content ID.

La réponse de Google

Quand on cherche les mots-clés « YouTube » et « article 22 du RGPD », on trouve ce sujet posté directement sur les forums de Google. Un utilisateur demandait si Content ID consistait à une décision automatisée au titre du RGPD. Il n’a reçu aucune réponse. J’ai alors moi-même demandé à Google la liste des décisions entièrement automatisées que j’avais subi en utilisant YouTube. J’ai reçu une réponse automatique me redirigeant vers des pages d’informations de Google. Aucune mention de Content ID n’était présente.

Comme ma demande était une demande d’information fait au titre de l’article 12 et 15 du RGPD, j’ai pu obtenir l’aide de la CNIL qui a appuyé ma demande auprès de Google. Ces derniers ont finalement répondu plus précisément à ma demande d’information.

Selon Google, l’article 22 du RGPD ne s’applique pas à Content ID car le RGPD ne s’applique pas aux vidéos. Celles-ci ne constitueraient pas des données à caractère personnel. La formulation exacte de Google est que « Le contenu ne comprend pas de données à caractère personnel et, par conséquent, ne fait pas l’objet d’une prise de décision automatisée au sens de l’article 22 du RGPD. »

De nombreux chercheurs et chercheuses ont étudié les systèmes tels que Content ID et les implications avec le RGPD (lire Felipe Romero Moreno ou Maria Lilla Montagnan), mais aucun d’entre eux n’a relevé que le RGPD ne serait pas applicable aux vidéos mises en ligne pas des utilisateurs authentifiés sur les plateformes de diffusion de vidéos. A raison car Google indique lui-même dans sa politique de confidentialité que les données personnelles qu’il collecte comprennent « le contenu que vous créez [ou] importez […] via nos services. »

J’ai tout de même fait un nouveau test en mettant en ligne la même vidéo mais en ajoutant une phrase au début et pendant la musique protégée où je décline mon identité et où je donne mon adresse mail. Même avec cela, l’algorithme Content ID n’a pas considéré que le contenu comprenait des données personnelles.

Le choix de Google d’exclure Content ID du champ d’application du RGPD pose question surtout quand l’article 22 du RGPD permet de procéder à ce genre de décisions automatisées avec un simple accord contractuel. Il aurait donc suffit à Google d’indiquer dans les Conditions générales d’utilisation de YouTube que Content ID peut effectuer des décisions entièrement automatisées dans certains cas.

5 idées reçues sur le RGPD

18 août 2023 à 15:58

Cinq ans après l’entrée en application du RGPD, nous pouvons toujours lire de nombreuses idées fausses à propos du RGPD. Voici un petit florilège avec les références pour comprendre pourquoi il s’agit d’une idée fausse, pour remettre les pendules à l’heure.

« Le RGPD est une loi sur la vie privée »

Le Règlement Général sur la Protection des Données est le nom raccourci donné au très formel « Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l’égard du traitement des données à caractère personnel et à la libre circulation de ces données, et abrogeant la directive 95/46/CE ». Il est important de bien lire le nom du texte car celui-ci résume déjà bien son contenu. A cet égard, il est intéressant de noter que la « libre circulation des données [personnelles] » est un des objectifs du texte. Bien sûr la protection des personnes physique l’est aussi. En revanche, nous voyons aucune mention de la vie privée.

La vie privée est tout de même mentionnée dans le RGPD. Plus précisément, cela est mentionné dans le considérant 4, une partie avant le texte de loi qui pose des interprétations générales sur le texte de loi :

Le traitement des données à caractère personnel devrait être conçu pour servir l’humanité. Le droit à la protection des données à caractère personnel n’est pas un droit absolu; il doit être considéré par rapport à sa fonction dans la société et être mis en balance avec d’autres droits fondamentaux, conformément au principe de proportionnalité. Le présent règlement respecte tous les droits fondamentaux et observe les libertés et les principes reconnus par la Charte, consacrés par les traités, en particulier le respect de la vie privée et familiale, du domicile et des communications, la protection des données à caractère personnel, la liberté de pensée, de conscience et de religion, la liberté d’expression et d’information, la liberté d’entreprise, le droit à un recours effectif et à accéder à un tribunal impartial, et la diversité culturelle, religieuse et linguistique.

Il est intéressant de noter que le respect à la vie privée est mis en avant dans ce considérant, mais en même temps noyé dans un certain nombre d’autres droits. Ainsi, il serait faux de dire que le RGPD est une loi sur la vie privée, ou qui permet le respect de la vie privée, au vu des très nombreux droits énumérés dans le texte. C’est aussi pour cela que de nombreuses personnes vont mettre davantage en avant la protection des données ou la confidentialité des données, des notions plus précises et moins subjectives à l’inverse du respect de la vie privée dont la définition peut varier en fonction des personnes et des situations.

« Le RGPD oblige à demander le consentement »

Le RGPD pose un cadre pour permettre le traitement de données personnelles. C’est une régulation qui tente d’influencer de nombreuses facettes des traitements de données informatisés. Certains dispositions interdisent certaines pratiques mais celles-ci sont rares. Bien souvent, il est demandé aux acteurs de procéder à des formalités pour permettre de traiter des données personnelles et ainsi limiter les risques liés à ces traitements.

L’article 6 oblige les personnes qui traitent des données (qu’on nomme « responsable de traitement ») a choisir parmi six moyens pour traiter des données. Le consentement est l’un des six moyens, mais cinq autres moyens sont possibles. L’intérêt légitime, lorsque le responsable de traitement considère qu’il possède cet intérêt et qu’il ne prévaut pas sur les intérêts ou les libertés et droits fondamentaux de la personne concernée ; le contrat, lorsqu’un contrat est conclu avec la personne concernée ; l’obligation légale, lorsqu’une loi oblige le responsable de traitement à faire le traitement ; la mission d’intérêt publique, surtout pour les autorités publiques ; et la sauvegarde des intérêts vitaux de personnes.

Ces moyens sont également appelés « bases légales » ou « bases juridiques » et sont prévus par l’article 6 du RGPD. En savoir plus sur le site de la CNIL…

« J’ai fait une déclaration à la CNIL, donc je suis conforme au RGPD »

Déclarer son fichier à la CNIL était une formalité prévue par la loi informatique et libertés. Cette formalité a été supprimée de la loi informatique et libertés lorsque le RGPD est arrivé (en 2018). Nous sommes passé d’un régime déclaratif à un régime dit « de responsabilité ».

Depuis 2018, il est donc impossible de déclarer un fichier à la CNIL. Toute personne qui indique que son fichier est déclaré à la CNIL, en conséquence, porte à la connaissance du public n’avoir réalisé aucune formalité juridique sur ses traitements de données personnelles depuis 2018 alors que le RGPD en impose (comme choisir une base légale tel que vu au précédent point). En savoir plus sur le site de la CNIL…

« Le RGPD ne s’applique pas aux entreprises étrangères »

Le RGPD est un texte de loi européen. C’est un règlement donc il s’applique à tous les citoyens de l’Union Européenne. Toutes les entreprises de l’Union sont également concernées et le RGPD prévoit également des dispositions pour les entreprises hors de l’Union. C’est l’extraterritorialité du RGPD.

L’article 3 du RGPD précise que « lorsque les activités de traitement sont liées (a) à l’offre de biens ou de services à ces personnes concernées dans l’Union, qu’un paiement soit exigé ou non desdites personnes; ou (b) au suivi du comportement de ces personnes, dans la mesure où il s’agit d’un comportement qui a lieu au sein de l’Union » alors le RGPD s’applique. Donc oui, dans ces cas, le RGPD s’appliquera même aux entreprises étrangères.

« Un identifiant n’est pas une donnée personnelle »

Les données à caractère personnel est « toute information se rapportant à une personne physique identifiée ou identifiable » selon l’article 4 du RGPD. Si un identifiant identifie une personne physique, alors il s’agit de données personnelles puisqu’on peut tout simplement identifier la personne physique.

Cela s’applique même si vous ne pouvez pas vous-même identifier la personne. Par exemple, si vous avez une liste d’identifiants associés à une liste de salaires. Même si vous ne pouvez pas identifier vous-même chaque personne, le service des ressources humaines possède une autre liste avec les même identifiants et les noms/prénoms. Ainsi, les personnes sont bien identifiables. En revanche, si vous avez la liste des salaires et qu’aucun salaire ne correspond à une seule personne (plusieurs personnes ont le même salaire ou alors les salaires sont arrondis pour cela), alors cette liste est réputée anonymisée car personne ne pourra jamais dire quel salaire correspond à quelle personne (pour connaitre les salaires des personnes il faut avoir l’information directement grâce à d’autres données personnelles). Dans ce dernier cas, on parle alors d’anonymisation et sinon il s’agit de pseudonymisation. En savoir plus sur le site de la CNIL…

Et vous, avez-vous déjà entendu d’autres idées reçues sur le RGPD ?

❌