❌

Vue normale

Reworld est devenu le « plus gros groupe média en France » en… spammant Google

17 novembre 2026 à 15:15
We are Reworld, we are the champions
Reworld est devenu le « plus gros groupe média en France » en… spammant Google

Alors que les sites d’infos ont vu leur trafic chuter de 25 % en moyenne en un an, ceux de Reworld sont toujours consultés par plus de la moitié des internautes français, au point d’être devenu « le plus gros groupe média en audience en France ». Plusieurs d’entre eux ont publié plus de 10 000 articles en 2026 (contre moins de 1 000 auparavant), grâce à l’IA générative. mariefrance.fr, « 1er site féminin en France », a même vu son audience exploser de 124% en un an, mais vient d’être pénalisé par Google pour des « problèmes de spam majeurs ». Next a aussi découvert que Reworld a été conseillé par le plus prolifique des serial-spammeurs de sites d’info générés par IA.

Reworld Media se targuait le 29 septembre dernier sur LinkedIn d’être devenu le « 1er Groupe Media Digital en France », avec 31,4 millions de visiteurs uniques en août. « Et comme une bonne nouvelle n’arrive jamais seule… », le responsable de son pôle audience se félicitait dans la foulée de découvrir que mariefrance.fr venait de devenir le « 1er site féminin en France », avec 11,4 millions de visiteurs uniques en août, soit + 124 % de plus qu’un an auparavant.

Sur Linkedin, Reworld se félicite d’être devenu le « 1er Groupe Media Digital en France »

« 👌👌👌 ça fait 2 mois que nous sommes le plus gros groupe média en audience en France et il aura fallu attendre 13 ans pour que ça arrive… », renchérissait de son côté Jeremy Parola, le directeur des activités numériques de Reworld Media, toujours sur LinkedIn, alors que les 80 « marques média » du groupe avaient dénombré 30,9 millions de visiteurs uniques en septembre :

« 13 ans à combiner technique, data et contenus. 13 ans à inventer une façon de travailler unique où la technologie et la data rencontrent la créativité.
Il y a 13 ans, j’étais content, on avait fait 25 000 visiteurs uniques sur le mois…
 »

« Reworld Media en tête des groupes médias sur Internet en septembre », titrait effectivement The Media Leader le 22 octobre, citant les résultats de l’Audience Internet Global de Médiamétrie : « En septembre 2026, 56,3 millions d’individus se sont connectés à Internet au cours du mois, soit 96% des Français de 11 ans et plus. »

Les sites de Reworld Media auraient donc été consultés par plus de la moitié d’entre eux. Le Groupe Figaro – qui avait racheté le groupe CCM et donc les sites Comment ça marche, Le Journal du Net, L’Internaute et Copains d’avant – arrive en seconde position avec 29,9 millions de visiteurs uniques, suivi par Louis Hachette Group (29,88 millions). Né de la scission de Vivendi, ce dernier comprend le JDD, Elle, Europe 1 et la trentaine de titres de Prisma Media, dont Voici, Femme actuelle et Capital.

Le Top 50 des groupes les plus visités en France en septembre 2025 et septembre 2026 – Médiamétrie

À titre de comparaison, en septembre 2025, Louis Hachette Group arrivait en tête avec 34 millions de visiteurs uniques mensuels, devant le Groupe Figaro (32,2 millions) puis Reworld (31 millions). Or, le classement des marques numériques de l’Alliance pour les chiffres de la presse et des médias (ACPM, le tiers certificateur des sites et applis d’information en France), indiquait en septembre dernier que la consultation des principaux sites d’information avait chuté de près de 25 % en un an.

Nous avons donc voulu comprendre comment Reworld avait réussi à se maintenir aux alentours de 31 millions de visiteurs uniques mensuels, passant de la 10e à la 8e position du Top 50 des groupes les plus visités en France, tous secteurs confondus. Et ce, alors que ses deux principaux concurrents voyaient quant à eux leurs chiffres reculer de respectivement 7 et 12 %, passant de la 8e à la 10e position pour Le Figaro, de la 6e à la 11e pour le groupe de Vincent Bolloré.

Un « vrai carnage » chez Prisma, des « bras cassés » chez Reworld

À notre connaissance, le groupe Figaro n’a pas connu d’évolution salariale notable depuis l’an passé. Depuis sa reprise en main par Vincent Bolloré fin août 2025, Prisma Média a par contre annoncé un plan de départ massif de 261 personnes (dont près de 90 journalistes), soit plus de 40 % des effectifs du groupe.

Pour compenser ce plan qualifié de « vrai carnage » par Emmanuel Vire, délégué syndical CGT du groupe, Prisma a d’ores et déjà commencé à recourir plus ou moins massivement à l’IA pour remplacer ses journalistes, au point que, sur certains de ses médias, jusqu’à 40% des articles et 50% des journalistes sont générés par IA.

Comme nous l’avons déjà documenté, plusieurs fois, Reworld Media s’est lui aussi mis à recourir de plus en plus massivement à l’IA générative, pour « doper » ses journalistes et rédacteurs, d’une part. L’objectif est, d’autre part, de parvenir à devenir le « 1er groupe média le plus cité par ChatGPT en France », dans le cadre de sa nouvelle offre commerciale de Generative Engine Optimization (GEO, le SEO dédié aux LLM et IA génératives), à savoir le fait d’être bien référencé par les grands modèles de langage, et donc de pouvoir vendre à ses clients et annonceurs le fait d’être cité par les chatbots IA.

Next avait déjà découvert que tout ou partie de ces articles générés par IA n’étaient pas relus, au point d’illustrer de (très) nombreux articles par des images générées par IA de… « bras cassés » (sans corps), ou encore d’ « halluciner » de fausses informations, pour certaines devenues virales.

Next a identifié de nombreux articles sur des sites de Reworld illustrés par des… « bras cassés » (sans corps)

L’histoire de la crèche pour poupées reborn hyperréalistes, soi-disant créée par une ancienne starlette du porno amateur, a ainsi fini par être mentionnée dans la matinale de France Inter. Le fait qu’il serait « interdit » d’ouvrir ses fenêtres en journée, une autre info « hallucinée » par une IA mais recopiée-collée sur plusieurs sites de Reworld, avait elle aussi été reprise par des dizaines d’autres sites d’infos (eux aussi générés par IA, pour la plupart).

De 1 000 articles par an à plus de 11 000 en 10 mois

Nous avons donc voulu vérifier si ce recours à l’IA générative pourrait expliquer, ne serait-ce qu’en partie, le fait que les sites de Reworld n’ont pas vu leurs courbes d’audience chuter l’an passé, contrairement à la quasi-totalité des autres médias.

Pour rappel, Next a aussi développé une extension web (gratuite) pour les navigateurs basés sur Chrome et Firefox permettant d’être alerté lorsque les internautes qui l’ont installée consultent l’un des 20 000 (!) sites d’infos en français massivement générés par IA que nous avons identifiés.


Il reste 62% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

Face au web artificialisé, Framasoft veut Réensauvager Internet 🌿

Par : Framasoft
17 novembre 2026 à 14:46

Face au web domestiqué de manière autoritaire, Framasoft se donne trois ans pour proposer des outils simples, fluides et robustes, et ouvrir des espaces de lâcher-prise pour redonner à Internet son caractère… sauvage.

Sous les pavés technofascistes, le web sauvage

En écologie, « réensauvager », c’est libérer des espaces et utiliser des méthodes pour… laisser la nature faire son truc. Du non-dirigisme volontaire et attentif.

À Framasoft, ça nous inspire d’appliquer cette notion à Internet (et nous ne sommes pas les seul·es), car nous y voyons une solide description du problème, et des solutions efficaces.

Le problème : les technofascistes ont gagné au jeu du capitalisme de surveillance. Ce système a œuvré pour transformer le web en un truc… pas très intelligent, mais très artificiel. Leur méthode : diriger nos comportements afin de bétonner leur capacité de domination.

Leur Internet est merdifié, extractiviste, ballonné de slop, monopolistique, normalisateur, abêtissant et individualiste. Mais ce n’est pas le seul modèle. Notre Internet est solidaire, autogéré, sincère, rebelle, spontané, rugueux et collaboratif.

La solution, c’est de sortir de cet hypercontrôle, pour retrouver le web « à l’état sauvage ». Cet Internet du partage nous est familier. Il a fait grandir le Libre et les Communs, il a empouvoiré des générations de militant·es, dont la nôtre.
Un dessin d'un ours tenant une fourche avec une motte de terre dans un bras et de l'autre un parchemin, qu'une grenouilles aux lunettes lit et énonce au mégaphone

La bonne nouvelle, c’est qu’on sait toujours comment faire les outils de ce web-là.

La très bonne nouvelle, c’est que depuis, on a cumulé des décennies d’expériences et de leçons.

🌿 Lire notre manifeste Réensauvager Internet 🌿

Consulter, publier, relier : trois ans pour retrouver du pouvoir dans le web

Avant d’être profitable et exploité, l’Internet du partage a fait souffler un sacré vent de liberté. Le web « sauvage » permet de relier les gens et les savoirs, en brisant les distances et les autorités. Loin des médias verticaux, Internet offre à toustes le pouvoir de consulter, publier, échanger.

Sur les années à venir, nous voulons proposer des outils simples (qui font un truc, mais bien), basés sur des standards ouverts et bidouillables (coucou le RSS), et ouvrir des espaces collectifs conçus pour empouvoirer. Le tout avec beaucoup de pédagogie, mais aussi de lâcher-prise, pour sortir du dirigisme.

Ouvrir de nouveaux services ne veut pas dire tout recentraliser chez nous. Par ailleurs, nous avons évidemment des limites, certes élevées, mais des limites tout de même, dans nos capacités d’accueil. Vous pouvez donc considérer ces outils comme des portes d’entrée et des démonstrateurs, basés sur des logiciels libres que chacun·e (à commencer par les CHATONS) peut héberger à son tour.

Concrètement nos plans sur les prochaines années sont…

2026–2027 – Consulter : quitter le Web-béton

Pour cette année de transition vers une nouvelle vision de nos actions, on va se concentrer sur le pouvoir de consulter et de faire, sans se faire exploiter ni manipuler.

Afin d’y parvenir, nous allons dès cette fin d’année 2026 ouvrir de nouveaux services, accessibles à toustes ! Parmi ces services, vous pourrez bientôt profiter d’une nouvelle plateforme PeerTube pour partager et visionner des vidéos, d’une application mobile Framasoft pour retrouver facilement nos outils éthiques, ainsi que d’un site pratique pour vous accompagner dans votre dégooglisation.

Mais ce n’est pas tout ! Afin de visibiliser les paroles publiques, nous avons décidé de faire le relais du projet Public Feeds, qui permet d’accéder à ces paroles en dehors des silos où elles sont publiées. Nous vous partagerons aussi notre veille collaborative à travers un site dédié.

Enfin, nous souhaitons renforcer votre capacité à collaborer en affinant notre suite d’outils collaboratifs ! 🥳

Retrouvez les détails de toutes ces nouveautés un peu plus bas dans cet article.

2027–2028 – Publier : accueillir les graines

Nous avons plein d’idées pour y parvenir, et si nous ne sommes pas sûr·es de toutes les mettre en œuvre (car ça dépendra de nos ressources humaines et financières, de la faisabilité technique des différents projets, etc.), nous pouvons tout de même en partager certaines !

Nous imaginons, en vrac : des outils de publication (pour faire des blogs, sites web ou wikis, ou bien mettre en ligne de présentations ou des PDF), des outils pour créer des forums communautaires, un annuaire de contenus web recommandés par des humains pour des humains, un outil pour publier vos lettres d’information, un autre pour partager vos liens facilement, ainsi que des outils et guides autour du RSS, cette technologie qui permet de reprendre le contrôle sur comment on accède aux contenus du web !

Nous avons encore bien d’autres idées pour vous permettre de publier en dehors des silos. Si la curiosité vous gagne, vous pouvez les retrouver dans la partie « Actions » du site « Réensauvager Internet ».

🌿 Voir le plan des actions Réensauvager Internet 🌿
Une illustration montrant un pingouin et un serpent jetant des bombes de graines sur un drone

2028–2029 – Relier : favoriser les échanges

Alors plus on avance dans le temps, moins c’est clairement défini. Le numérique évolue très rapidement… mais pour empuissanter les moyens d’échanger, nous nous préparons déjà à proposer : des adresses mail libres. Oui, on parle bien d’un Framamail !

Ce projet-là est déjà un énorme défi, et a un énorme coût en soi. Donc pour la suite, cela dépendra vraiment des moyens que vous nous donnerez, car nous restons une association financée par vos dons.

Donc avec du soutien en plus, on peut envisager :

  • Un outil pour bidouiller ses pages perso
  • Un… moteur de recherche ? (on a des idées)
  • Un… Frama-chatbot ? (là aussi, nos neurones carburent)

🌿 Voir le plan des actions Réensauvager Internet 🌿

Cette année : app mobile, dégooglisation, suite collaborative (et vos vidéos !)

Cette campagne Réensauvager Internet ne vient pas « remplacer » nos projets actuels, elle leur donne juste une nouvelle direction.

Cette fin d’année 2026 est donc une période de transition, où l’on boucle des travaux entamés avant d’avoir imaginé cette campagne ; tout en donnant cette nouvelle couleur à nos ouvrages existants.

Néanmoins, cette fin d’année est, une nouvelle fois, l’occasion pour nous de vous livrer les fruits de notre labeur…

Dès aujourd’hui, Framasoft publie…

Framasuite, une suite collaborative plus que complète

Nous vous en parlions plus haut : nous ouvrons dès aujourd’hui Framasuite, une suite collaborative renforçant votre capacité à collaborer !

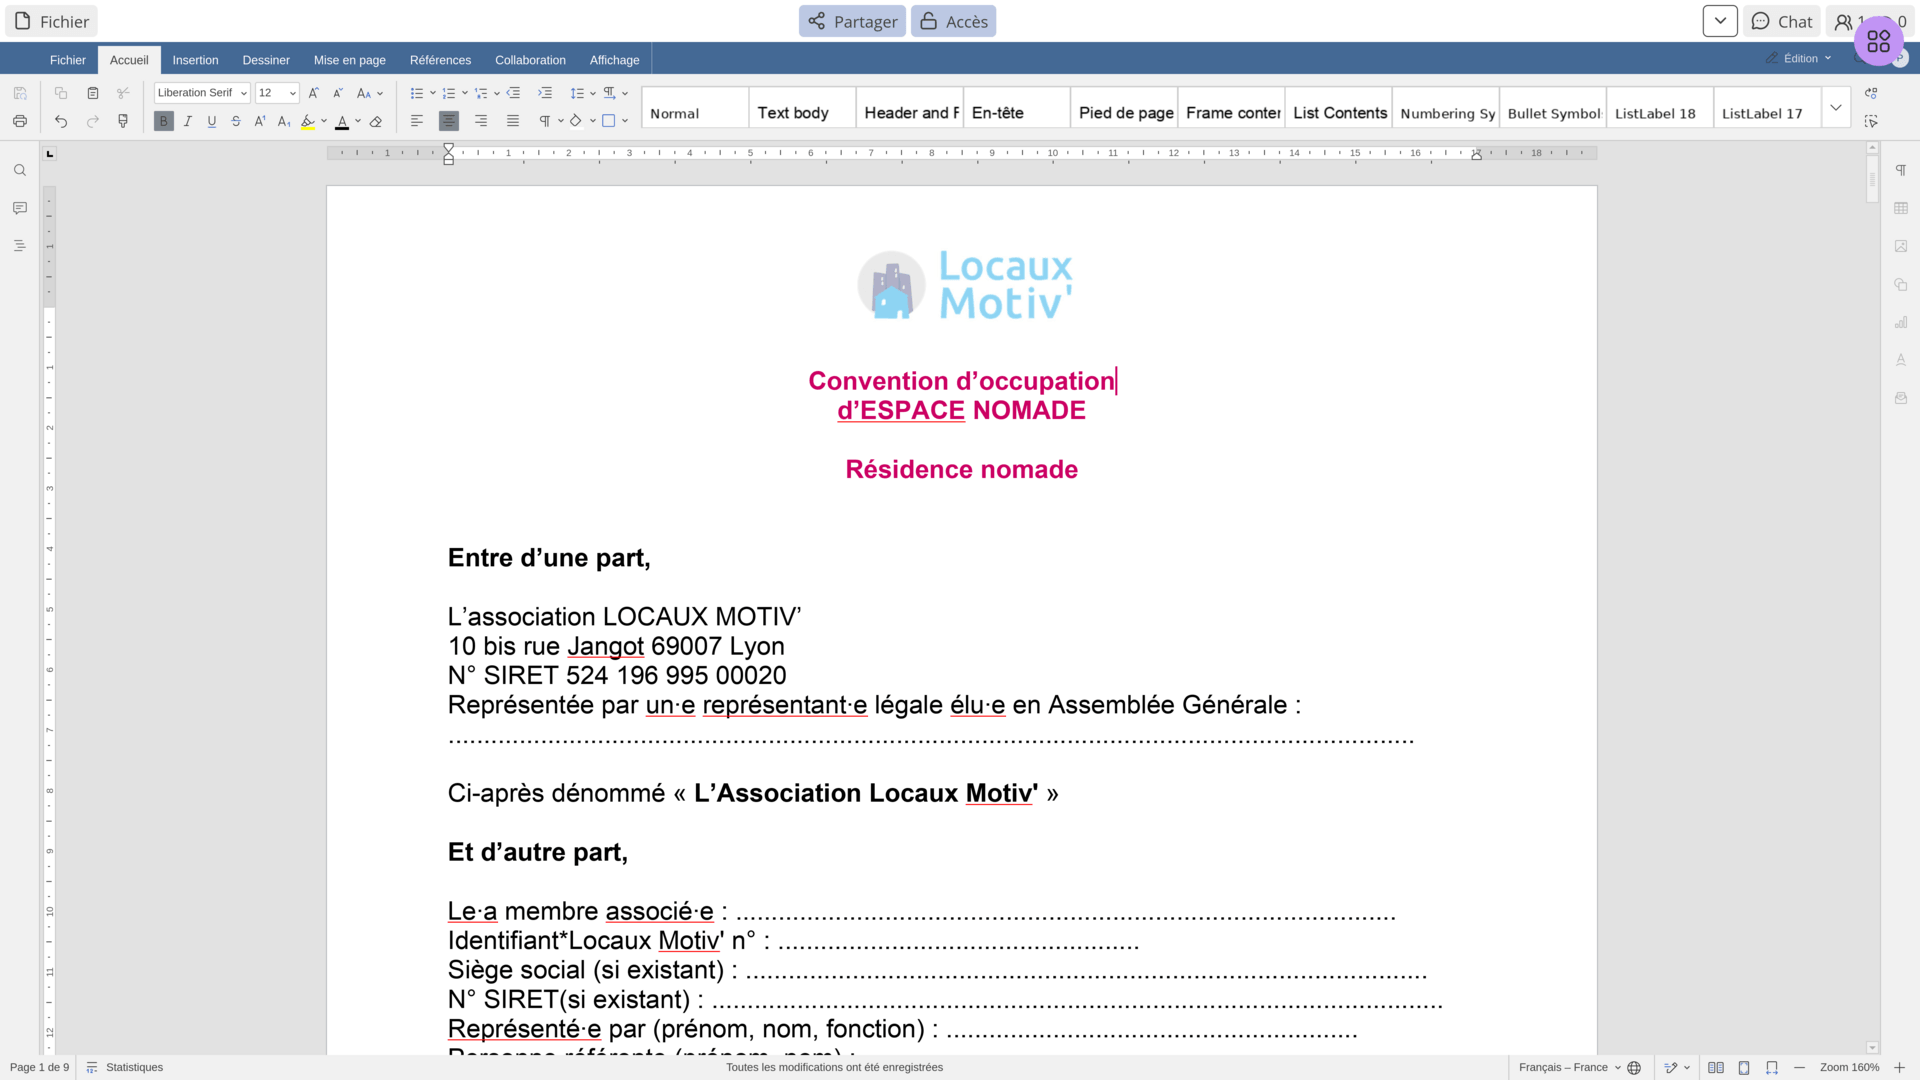
Concrètement, vous retrouverez sur Framasuite pas moins de 18 outils bureautiques en ligne et gratuits !

Parmi ces outils, vous disposez de différents types d’éditeurs de texte (docs classiques, pads, docs chiffrés, Markdown, etc.), des tableurs (simples et basiques, ou complets et chiffrés), un nouveau service de visioconférence, plusieurs outils pour présenter vos slides, faire des kanbans, diagrammes, etc.

Certains usages se recoupent, et c’est volontaire ! Avec Framasuite, ce n’est plus Framasoft qui décide pour vous quel outil vous devez utiliser, mais bien vous qui choisissez quel outil est le mieux adapté à votre besoin !

Nous publierons bientôt un article détaillé concernant Framasuite mais en attendant, vous pouvez d’ores et déjà essayer et adopter Framasuite pour vos tâches quotidiennes !
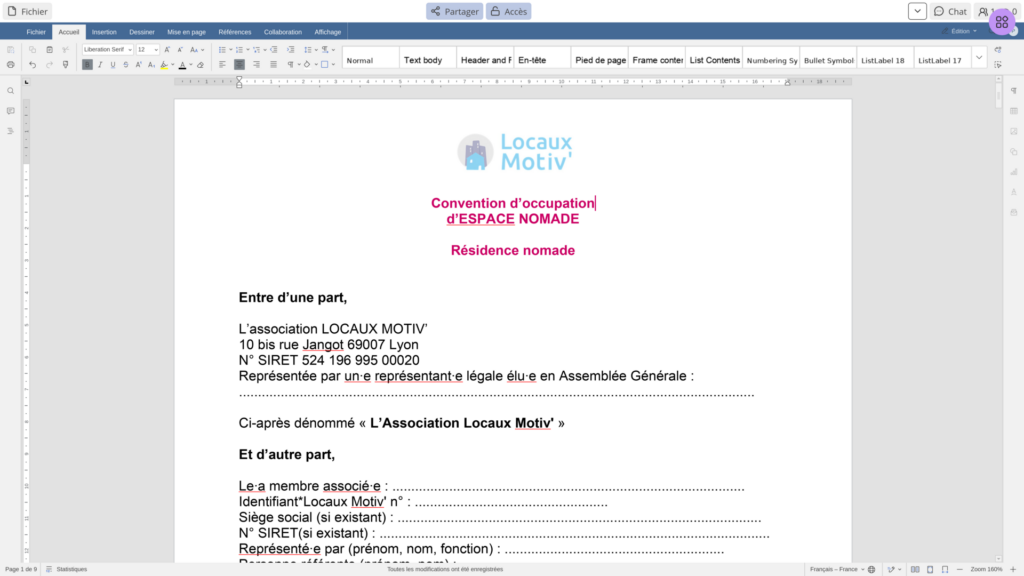
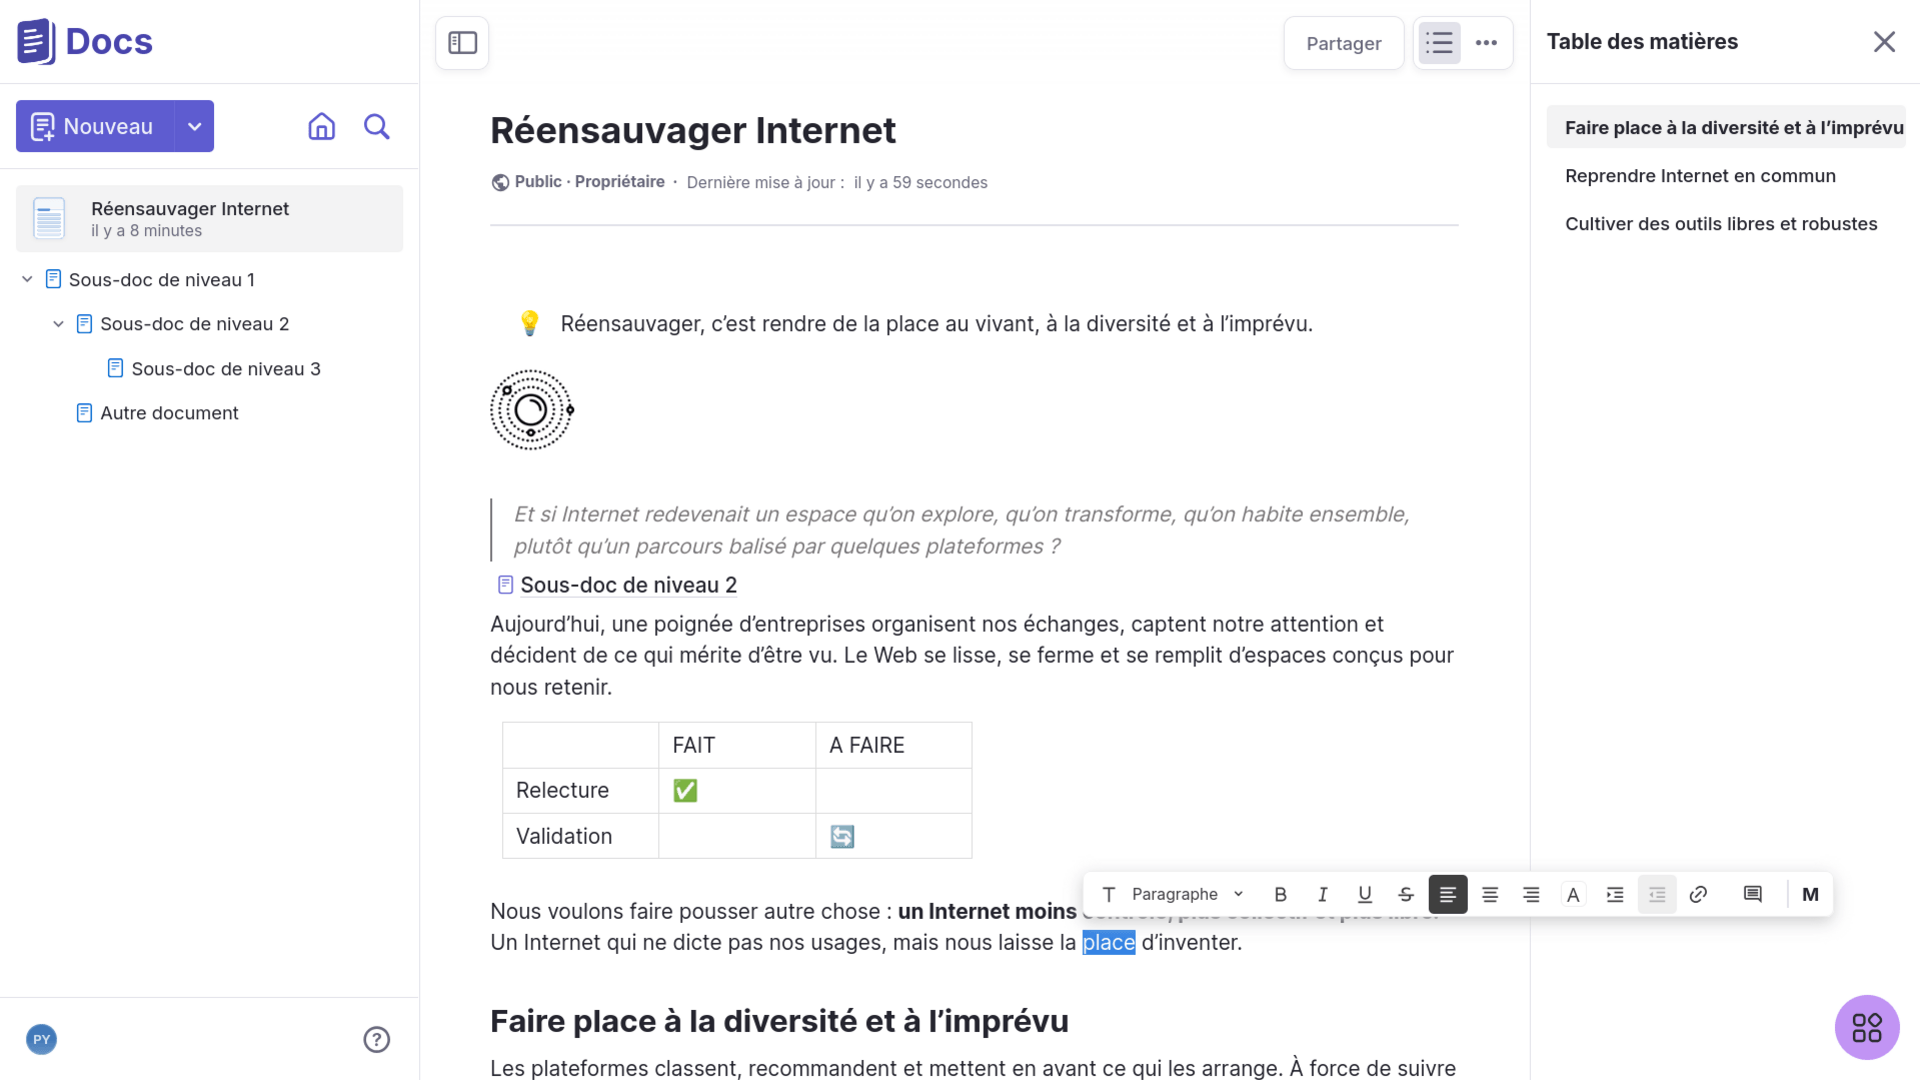
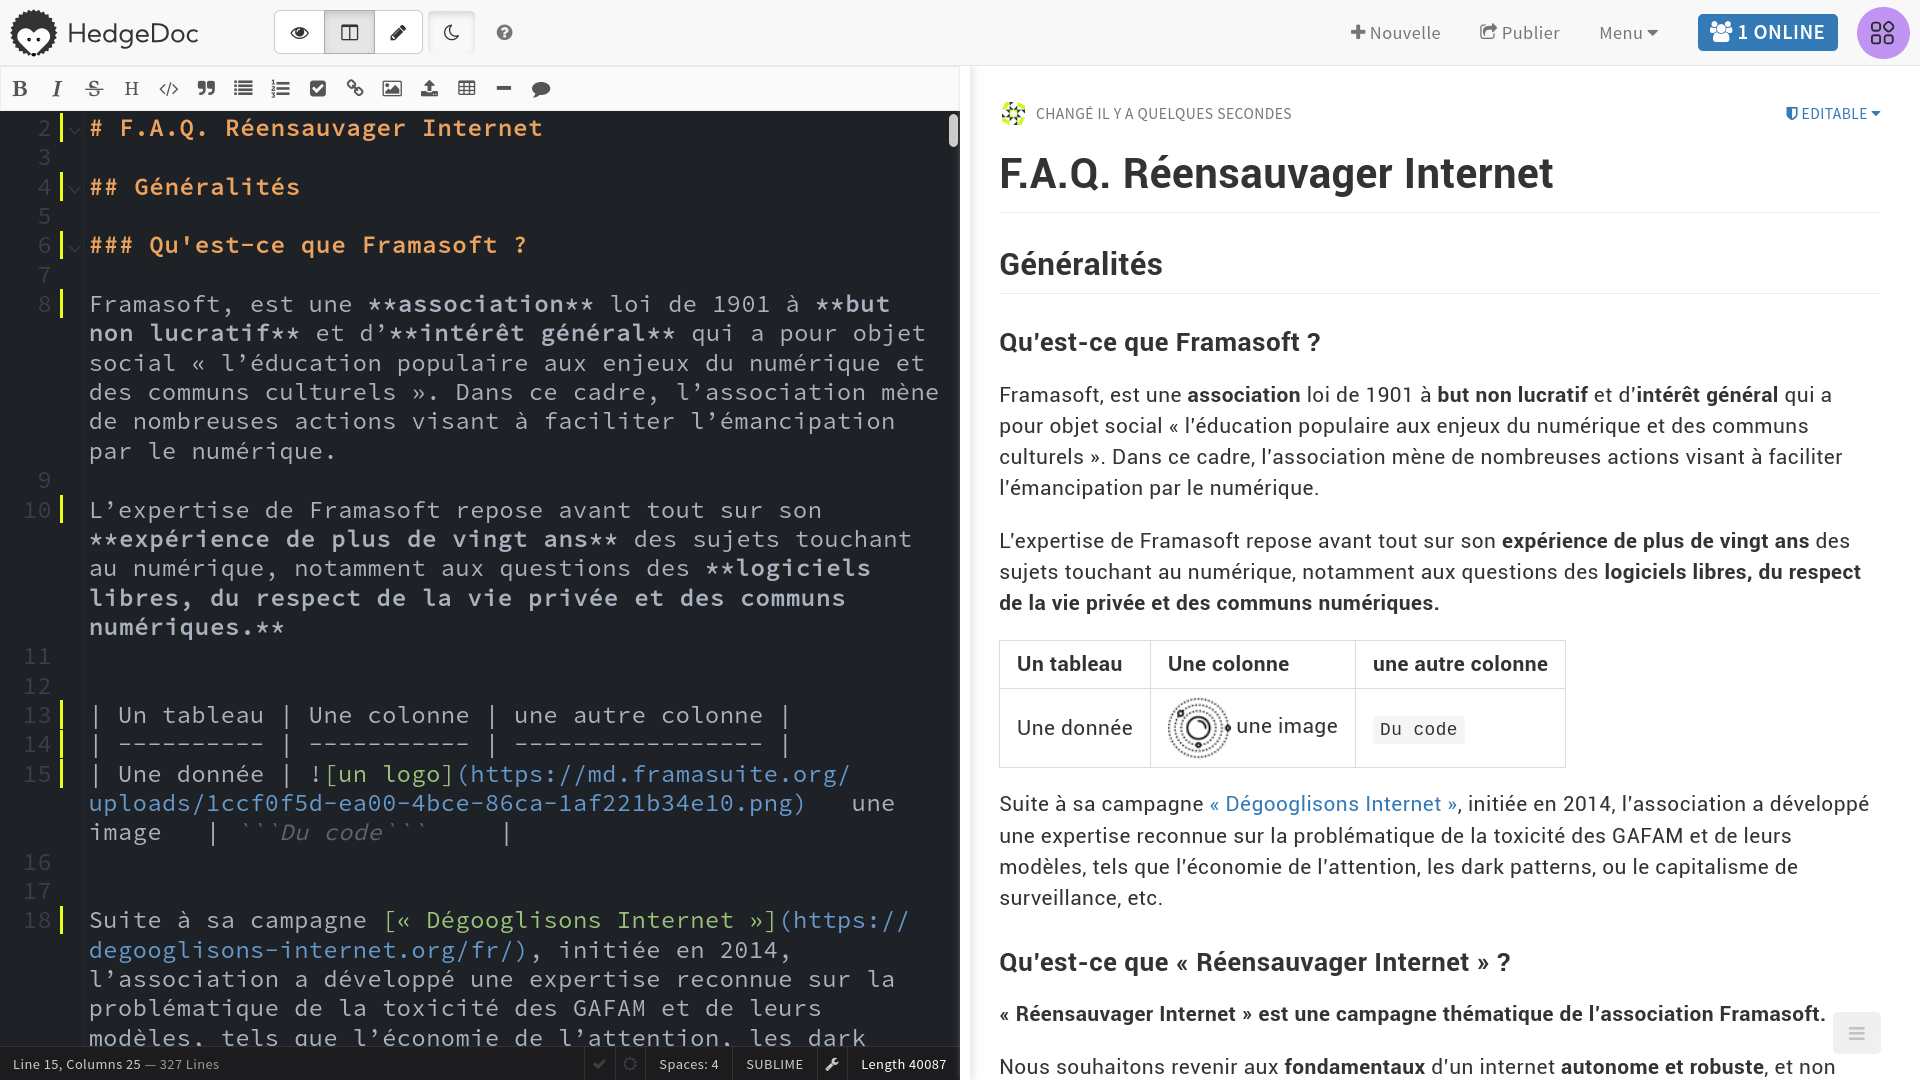
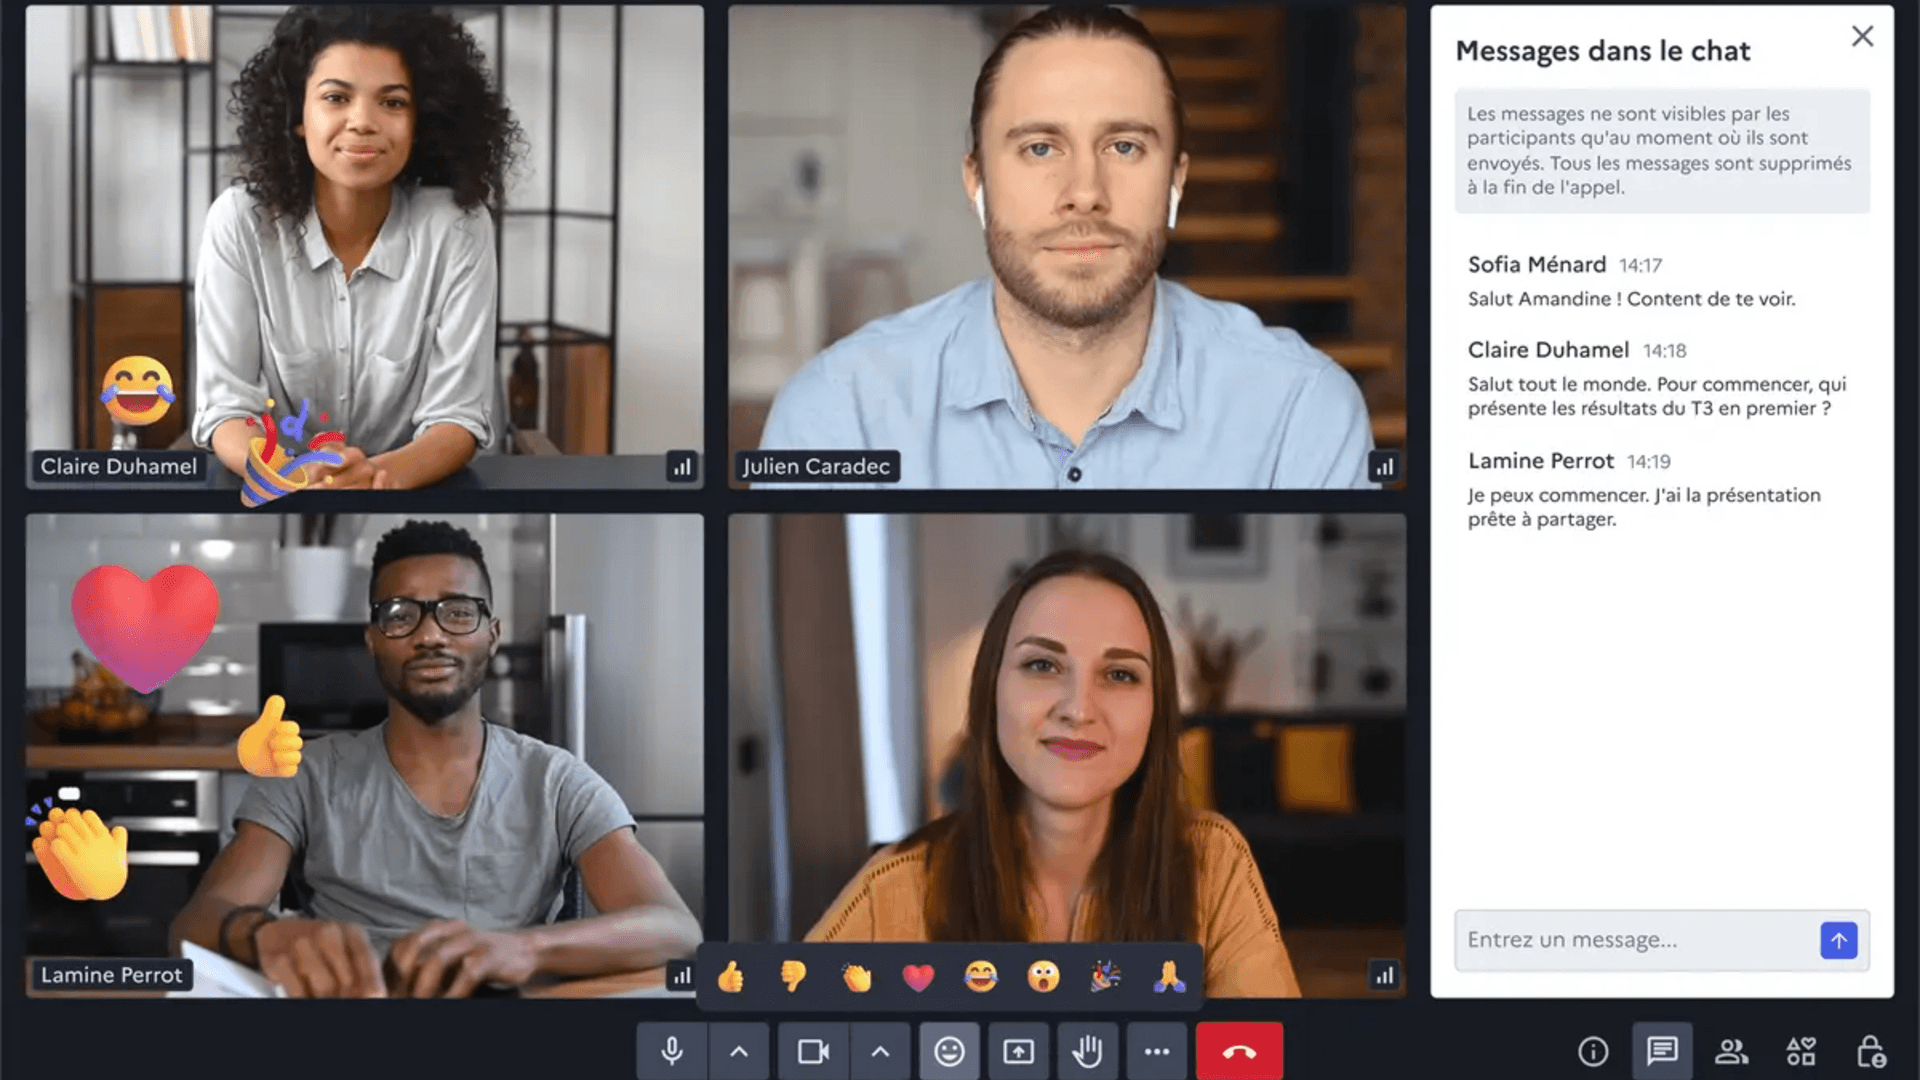
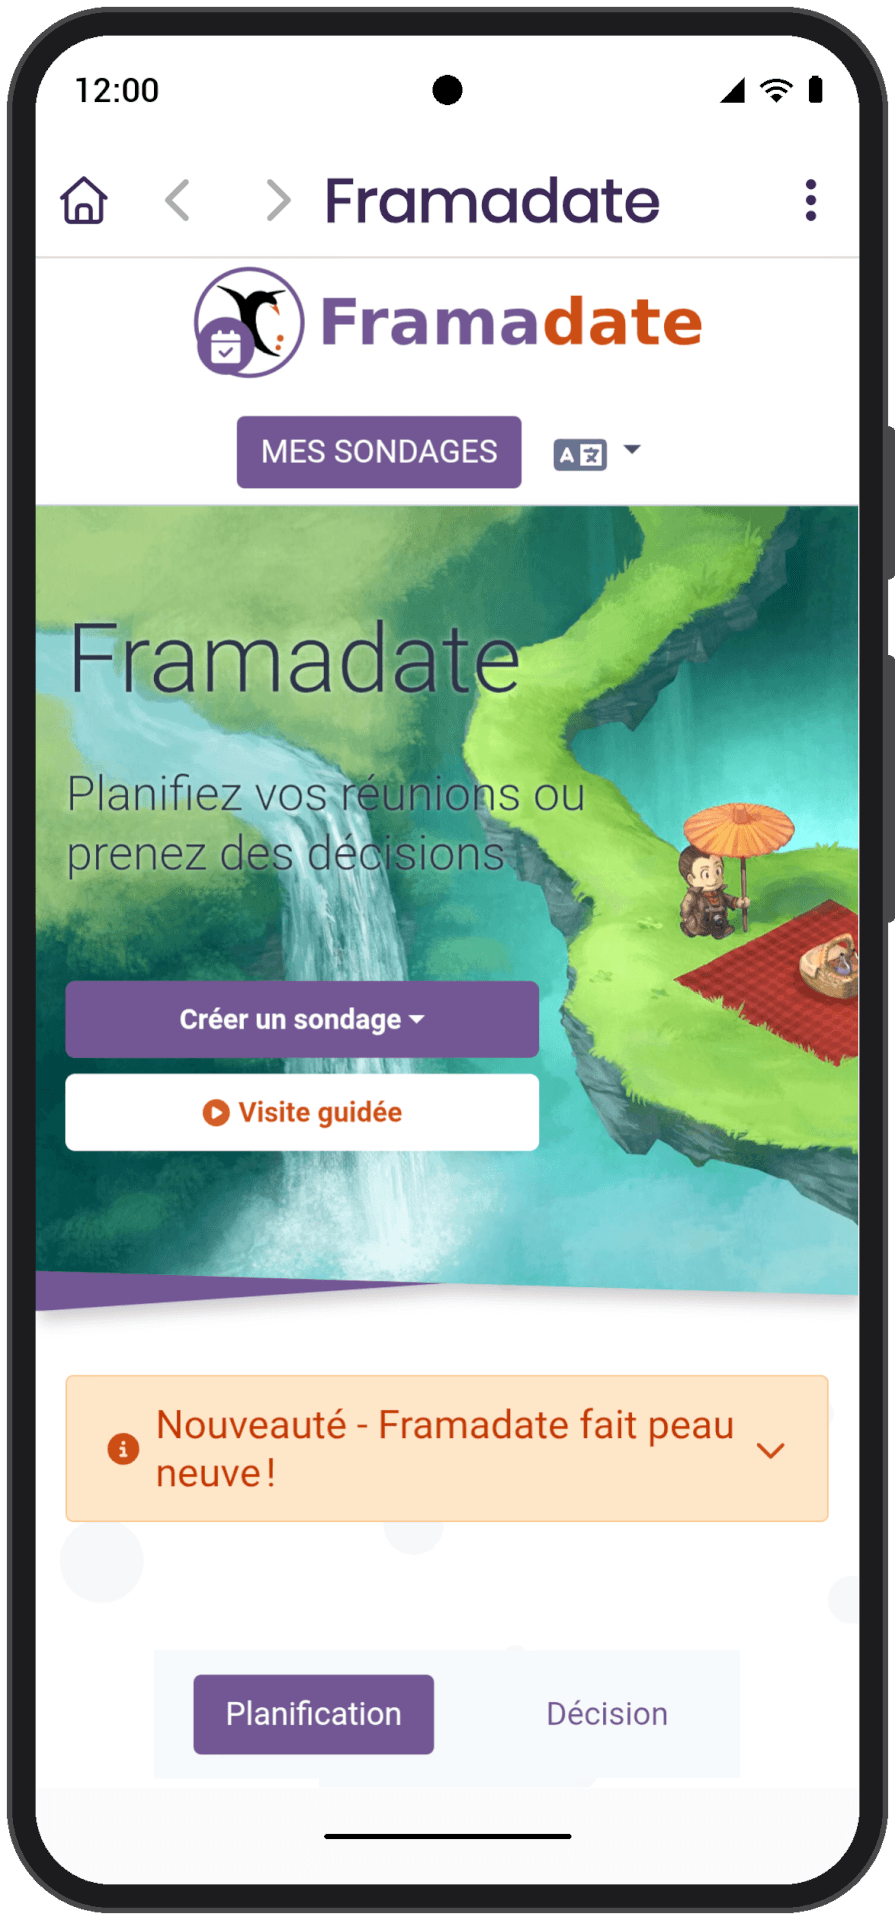
Capture d'écran de l'interface de Framasuite Crypt Doc Capture d'écran de l'interface de Framasuite Crypt Calc Capture d'écran de l'interface de Framasuite Crypt Présentation Capture d'écran de l'interface de Framasuite Docs Capture d'écran de l'interface de Framasuite Markdown Capture d'écran de l'interface de Framasuite Visio

Essayer Framasuite sans oublier de Soutenir Framasoft

L’application mobile Framasoft

Autre grosse nouveauté, c’est la sortie dès aujourd’hui de l’application mobile Framasoft ! 🙀

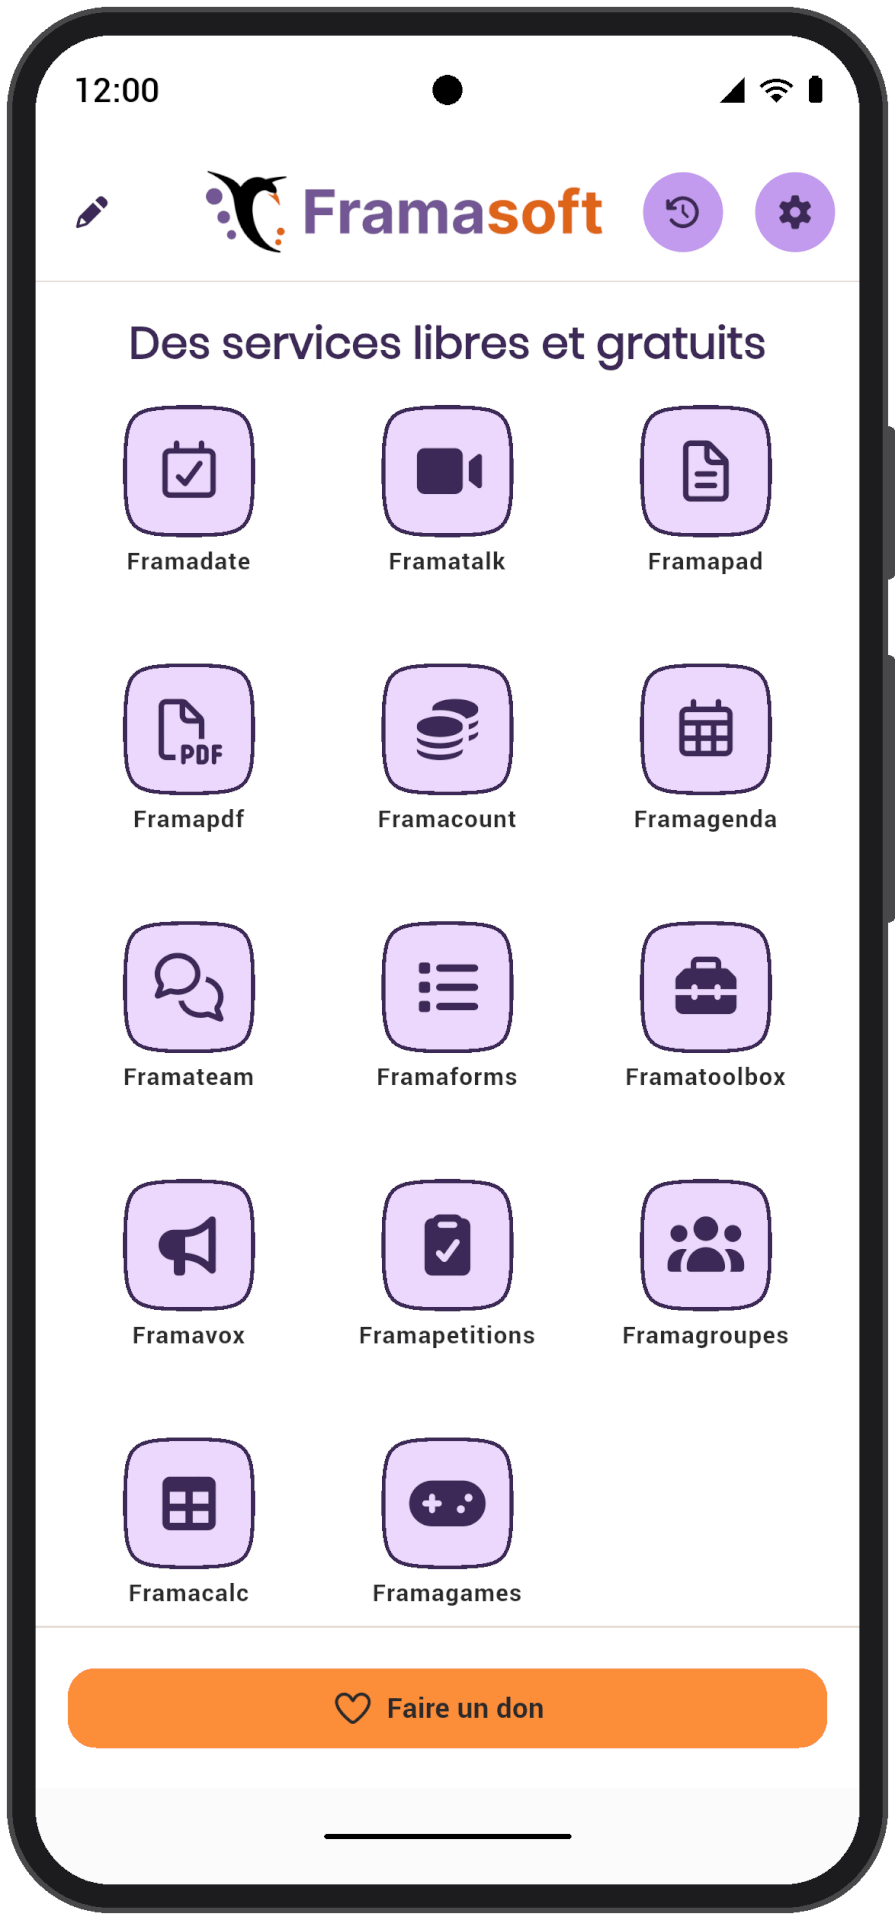
Dans cette application, vous pourrez retrouver tout un ensemble de services et projets Framasoft.

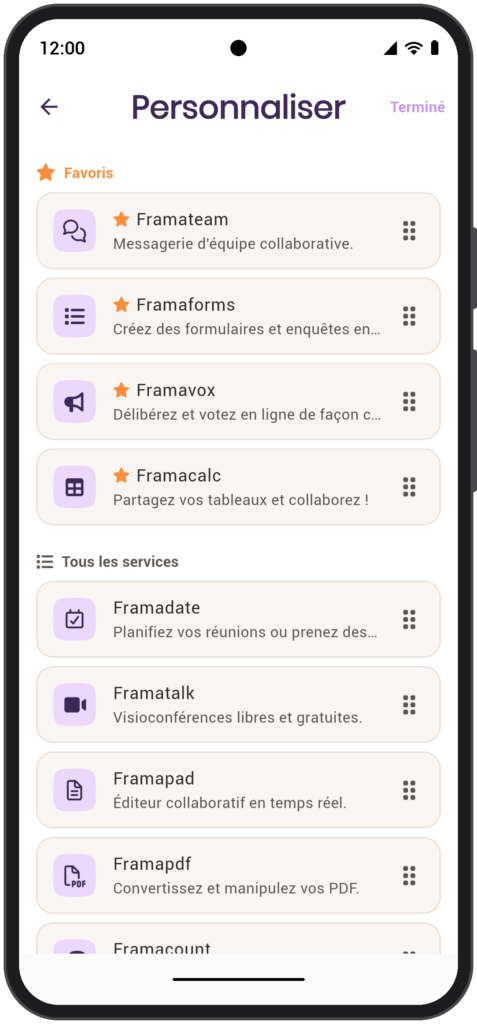
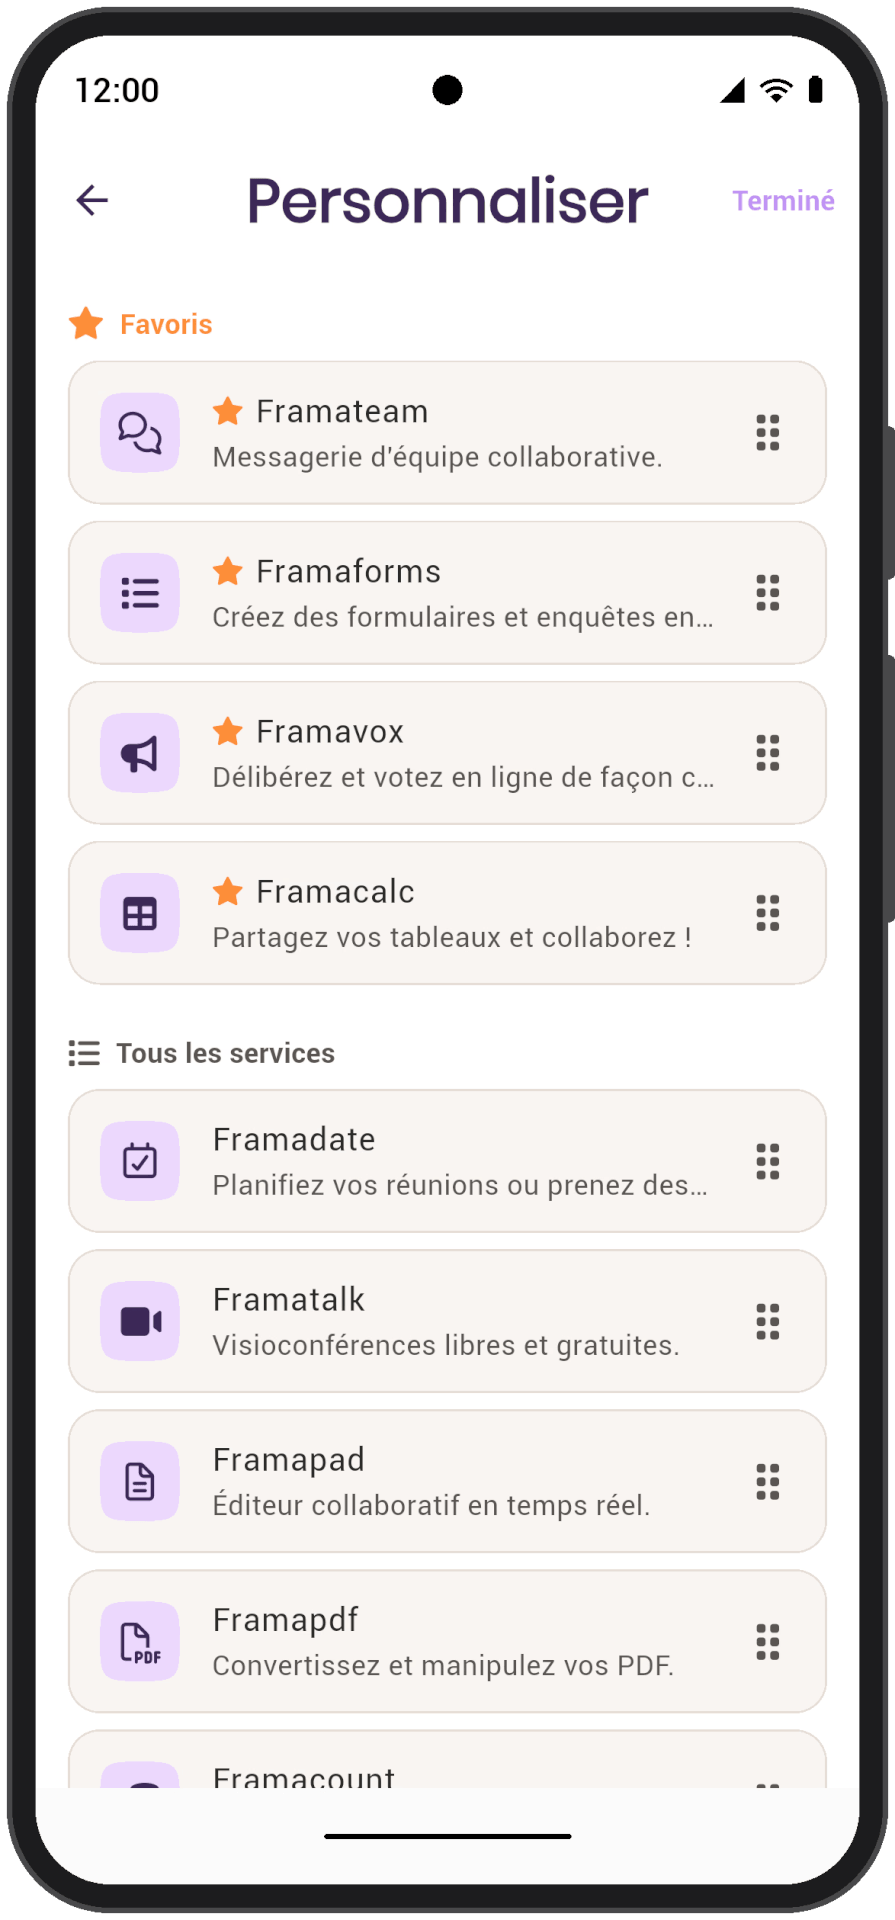
Grâce à l’application, outre l’accès rapide à vos outils du quotidien, vous pourrez aussi sauvegarder les liens de vos Framapads, Framadate et autres Framatrucs afin de pouvoir y accéder de nouveau facilement !

Comme tous nos projets, l’application Framasoft respecte vos données : nous n’y pistons pas vos comportements et vous n’avez pas besoin de compte pour y accéder ! Vous pouvez la télécharger dès maintenant sur le Play Store de Google, dans quelques heures ou jours sur la plateforme F-Droid, et bientôt sur l’App Store d’Apple (dès qu’ils voudront bien nous la valider 😩).
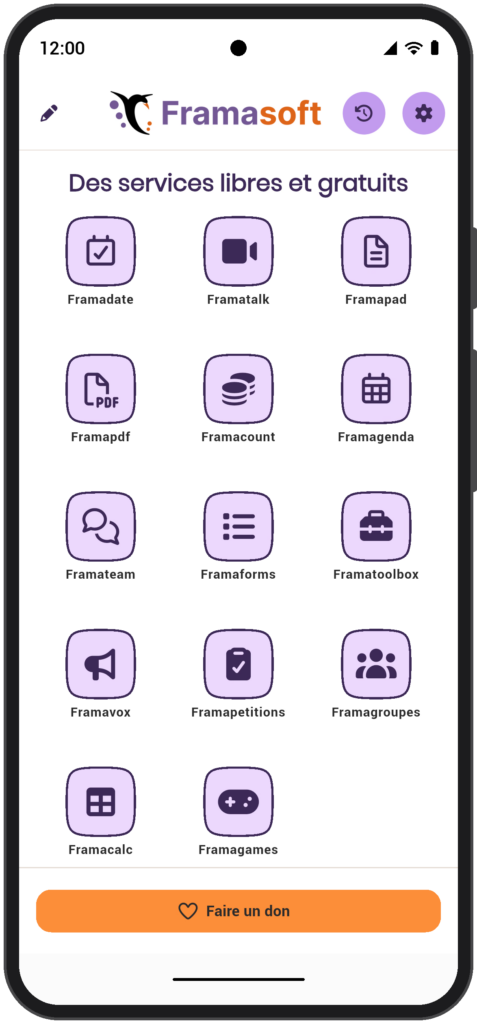
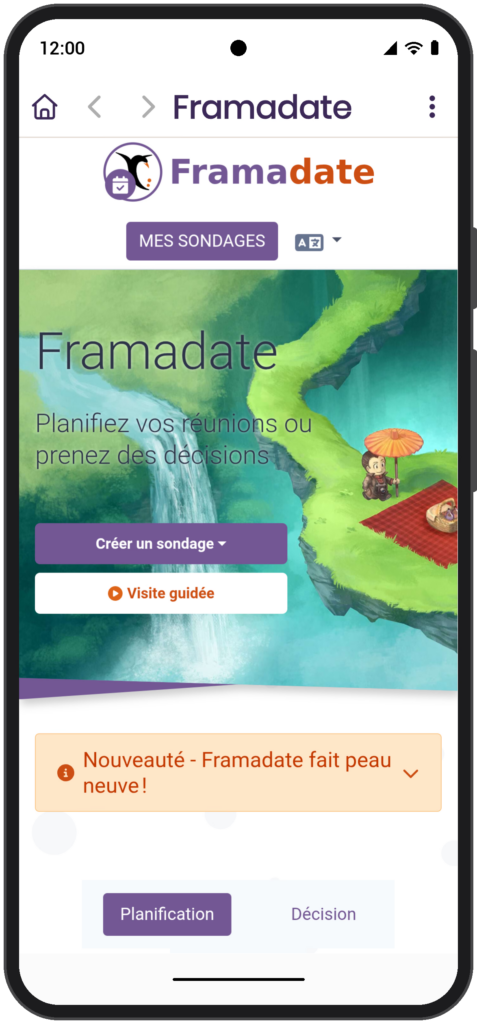
Capture d'écran de l'application mobile montrant la liste des services disponibles Capture d'écran de l'application mobile montrant Framadate ouvert dans l'application Capture d'écran de l'application mobile montrant la possibilité de personnaliser la liste des services

Téléchargez gratuitement l’application Framasoft
sans oublier de
Soutenir Framasoft

Le nouveau site Dégooglisons Internet

Notre site Dégooglisons Internet a presque 13 ans, et si nous l’avons déjà rafraîchi par le passé, nous pensions qu’il était grand temps de revoir entièrement la copie.

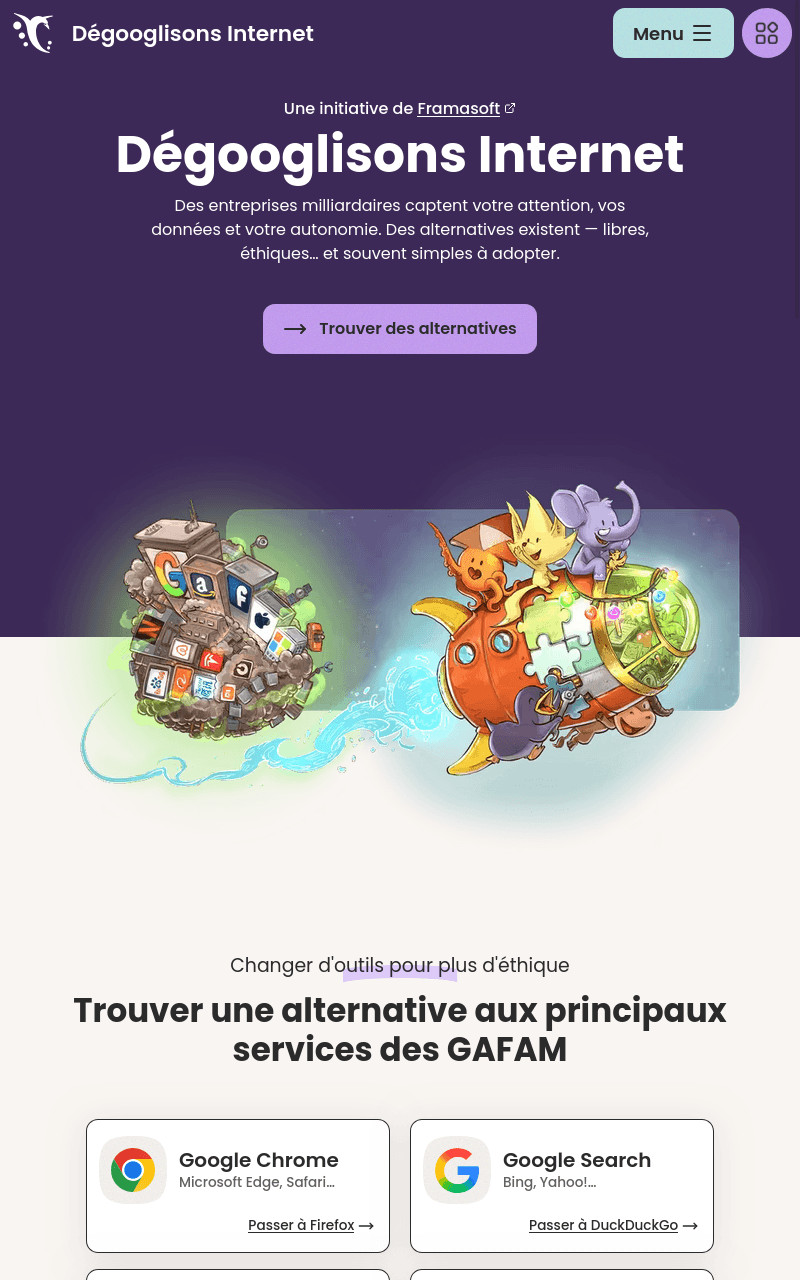
Ainsi, cette refonte de Dégooglisons Internet veut en faire une porte d’entrée pour quiconque se poserait la question « Par où je commence pour me dégoogliser ? ! ».

Cette porte d’entrée se veut donc simple à comprendre et s’adresse aux néophytes. Nous avons volontairement choisi d’y mettre un nombre restreint d’alternatives, toutes faciles à adopter et avons fait le choix de ne pas trop nous étendre sur le « Pourquoi se dégoogliser ? ». Il existe déjà de nombreuses informations à ce sujet sur Internet, notamment chez Framasoft. 😉

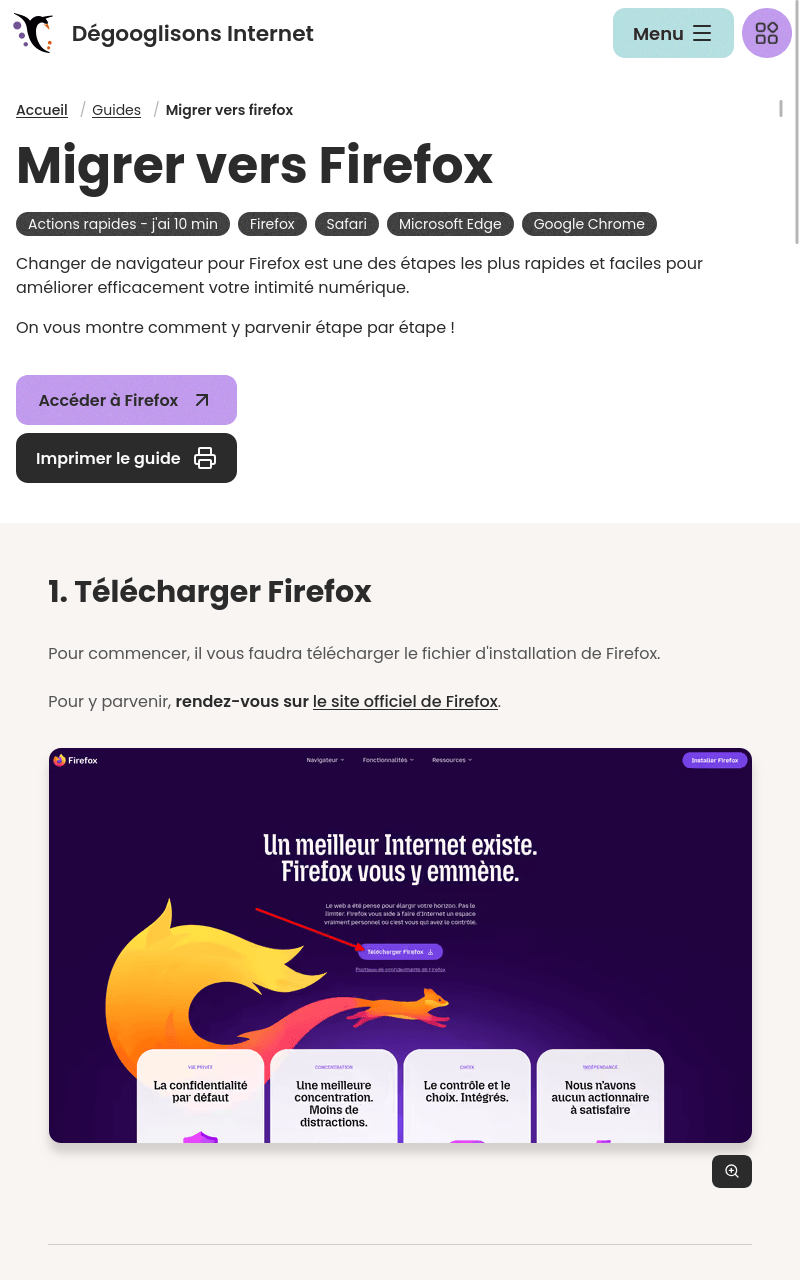
Pour parvenir à transformer la volonté de se dégoogliser en actions réelles, nous avons aussi rédigé différents guides pour accompagner à la dégooglisation. Nous étofferons la quantité de guides au fil du temps.
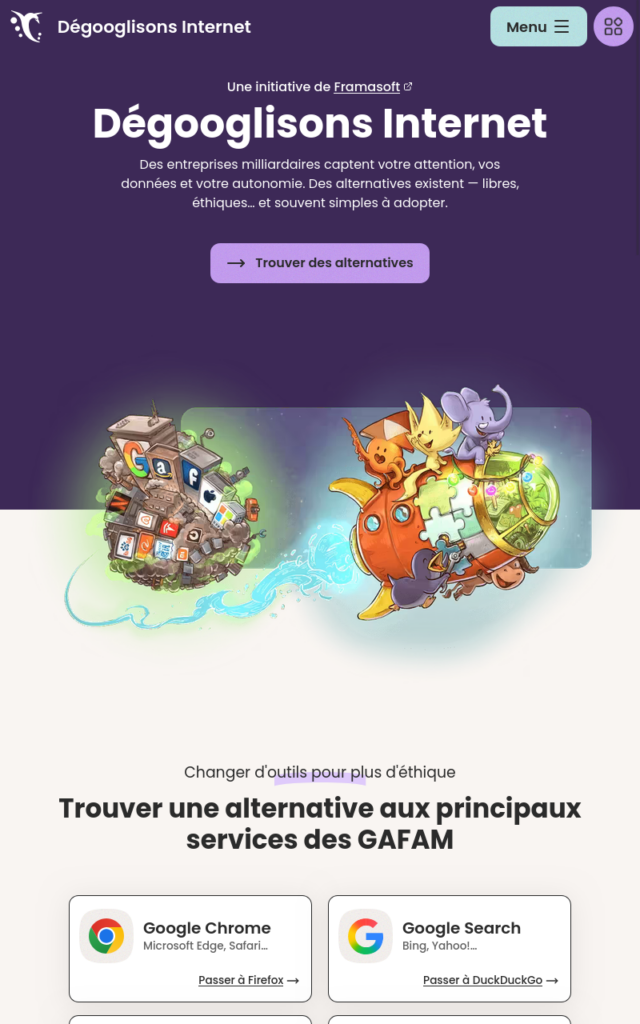
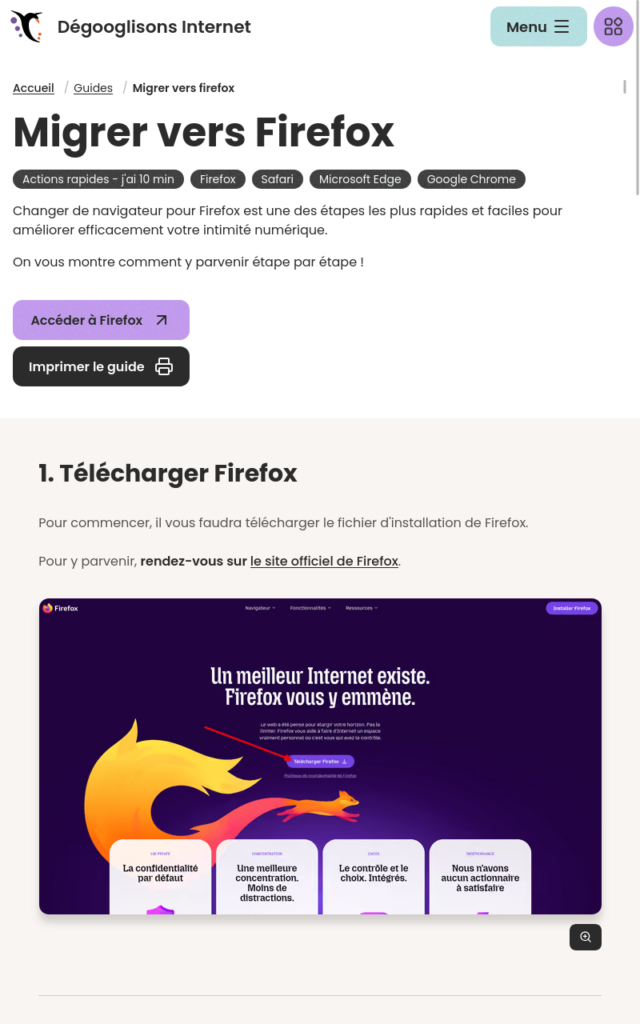
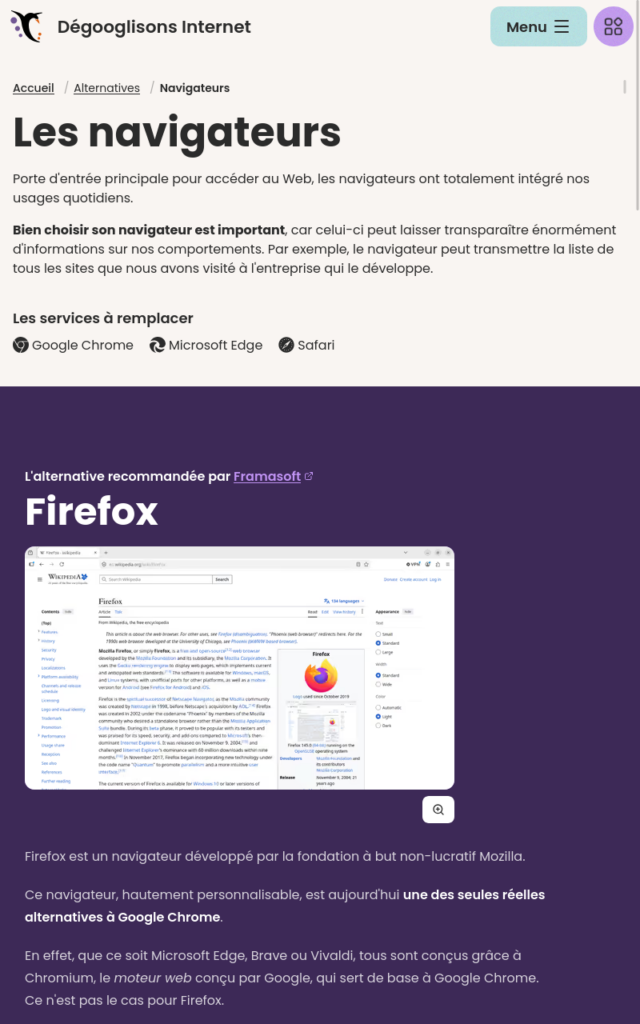
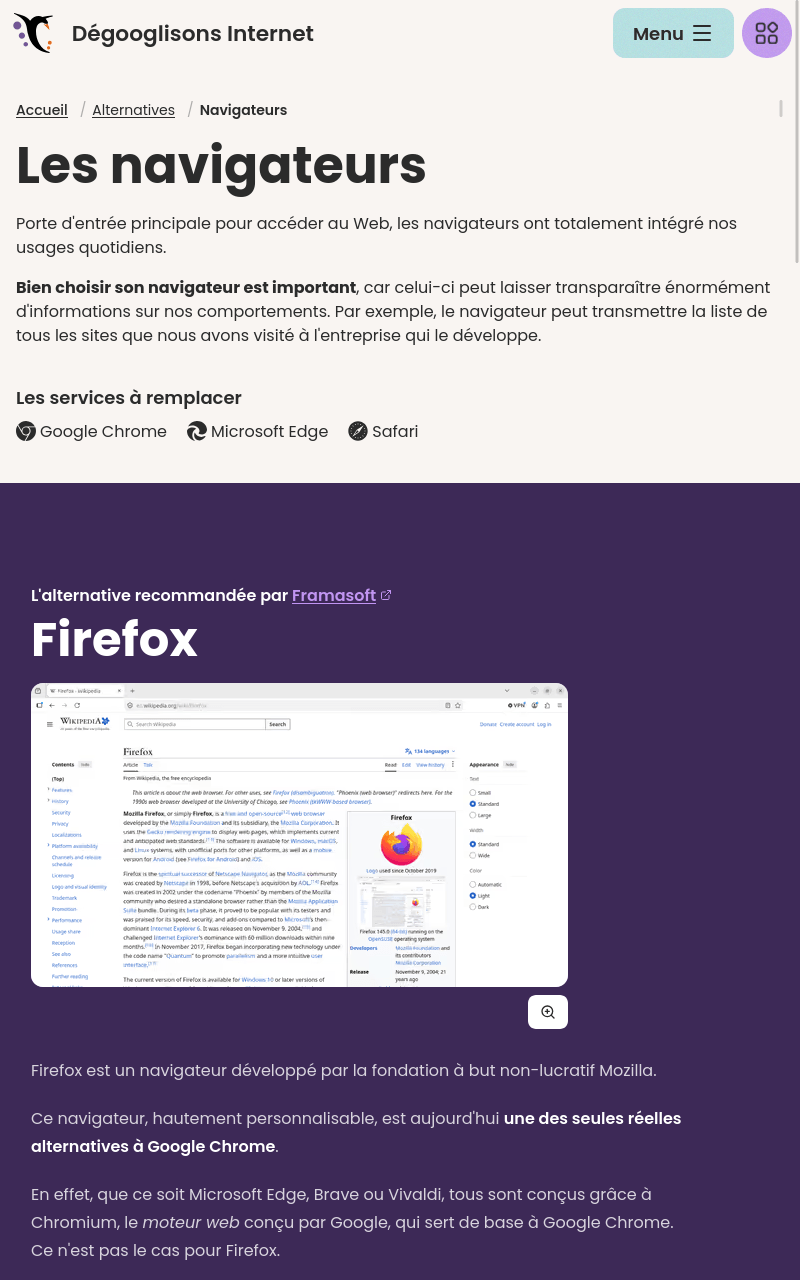
Capture d'écran du nouveau site Dégooglisons Capture d'écran du guide « Migrer vers Firefox » sur le nouveau site Dégooglisons Capture d'écran de la page sur les navigateurs sur le nouveau site Dégooglisons

Découvrir le nouveau visage de Dégooglisons Internet
sans oublier de
Soutenir Framasoft

Framaspeak, transcrire vos réunions

Si vous avez besoin d’un outil de transcription pour vos réunions, vous pouvez dès à présent utiliser Framaspeak, notre nouveau service de transcription automatique.

Framaspeak utilise un modèle d’IA spécialisé, relativement sobre en termes de consommation de ressources et hébergé sur nos serveurs.

Lorsque vous utilisez ce service, vos données ne sortent pas de nos serveurs et ne contribuent ni à alimenter les IA des géants, ni à enrichir leurs dirigeants.

Enfin, Framaspeak vous permettra d’identifier les différents locuteurs et éditer directement les transcriptions afin de corriger les éventuelles erreurs !
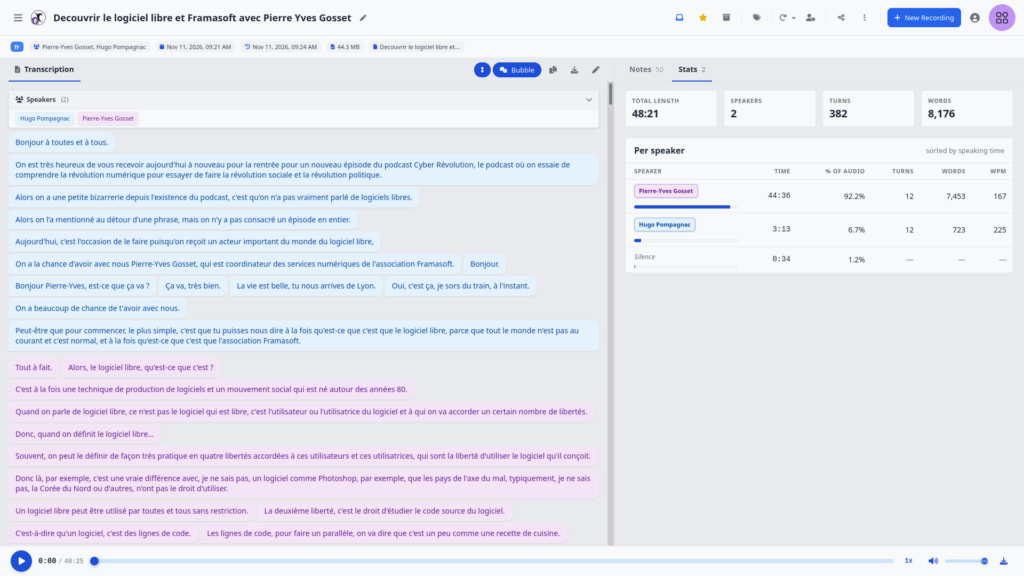
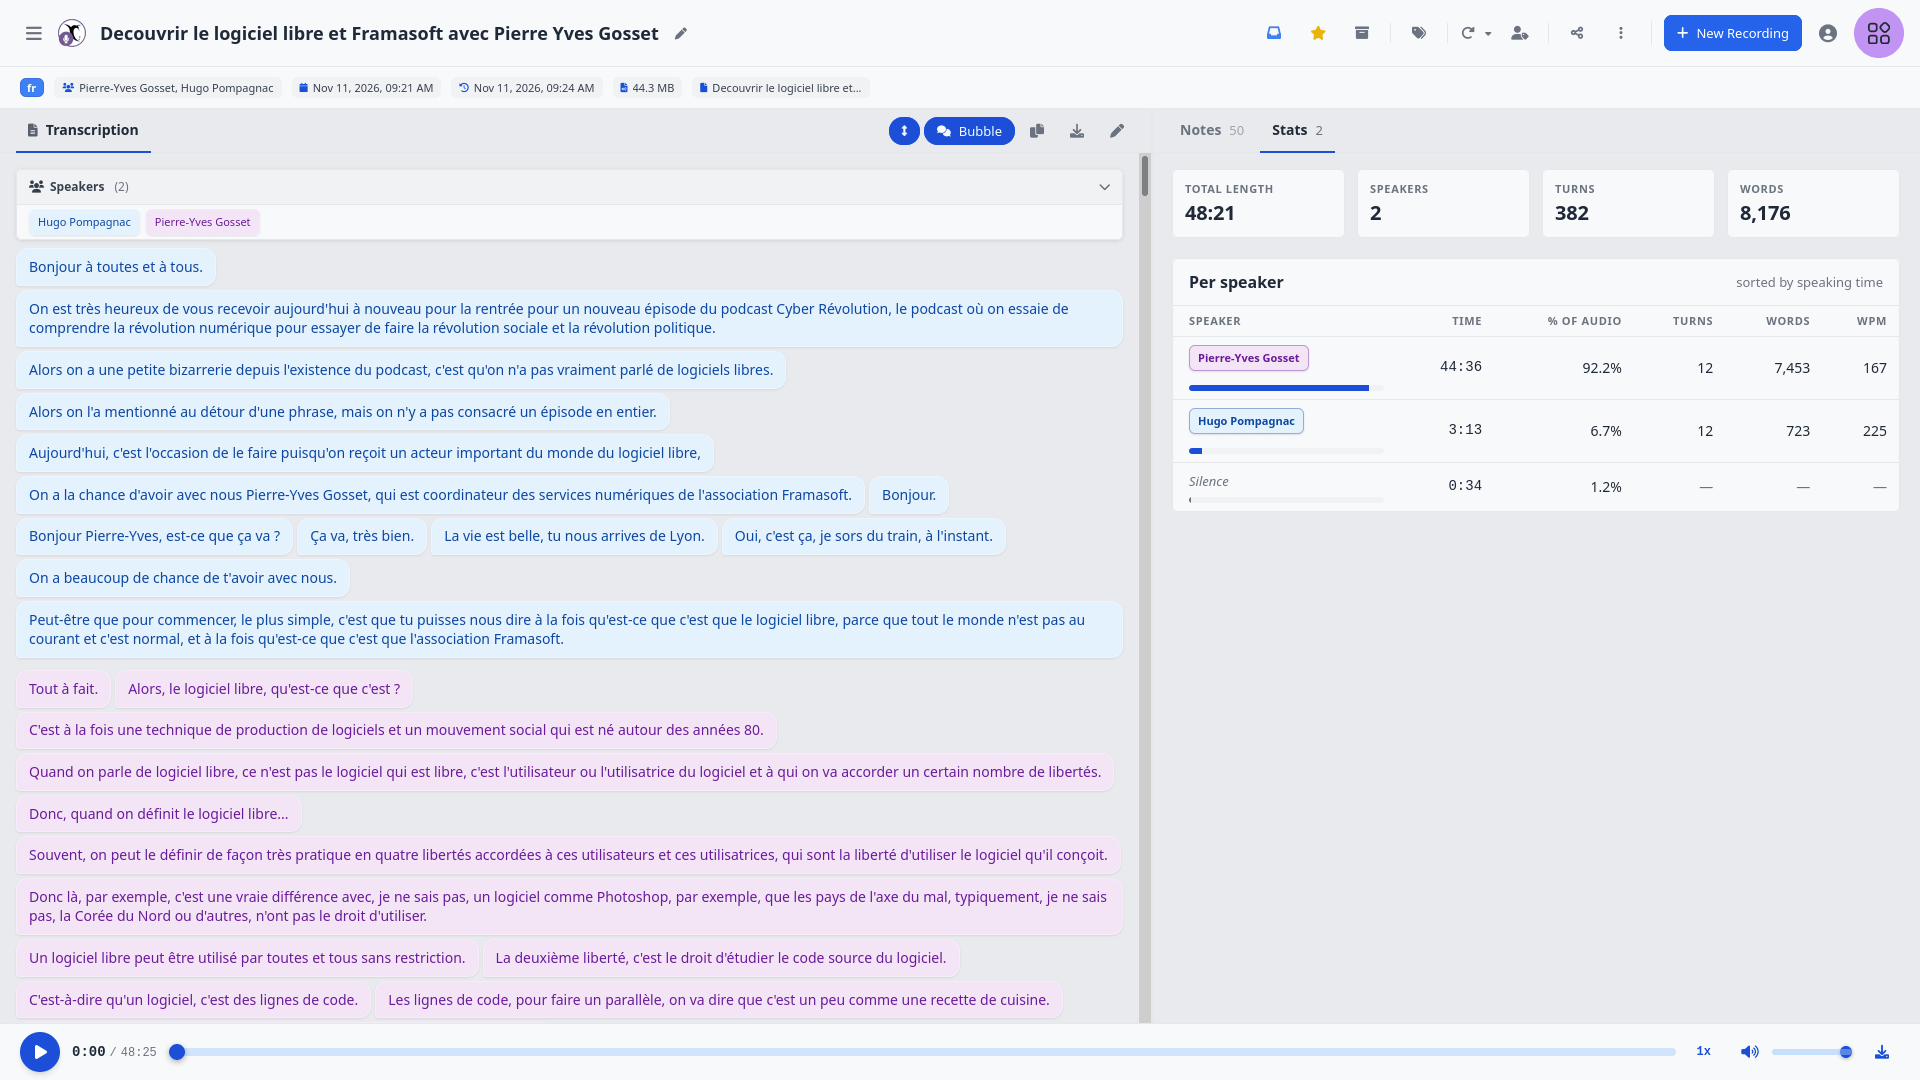
Capture d'écran illustrant l'utilisation du service Framaspeak

Essayer Framaspeak sans oublier de Soutenir Framasoft

La planète Framasoft, notre flux de flux d’infos

Préfigurer un numérique différent nous demande une veille quotidienne sur l’actualité du secteur. Pour cela, nos membres utilisent des outils pratiques exploitant la force de la technologie RSS.

Nous avons décidé, cette année, de partager cette veille avec vous, en mettant en place Framaplanet, un blog automatisé (grâce aux flux RSS) qui diffuse les ressources qui nous forment et informent !

Ce projet a une ambition préfigurative et pédagogique : démontrer qu’il est possible de partager collectivement nos veilles pour nous entraider à y voir plus clair à l’ère du slop et de la post-vérité.

Les flux RSS font partie des piliers du web robuste que nous souhaitons et, comme indiqué dans la feuille de route de Réensauvager Internet, nous vous aiderons à l’avenir à comprendre et utiliser cette technologie majeure d’Internet !
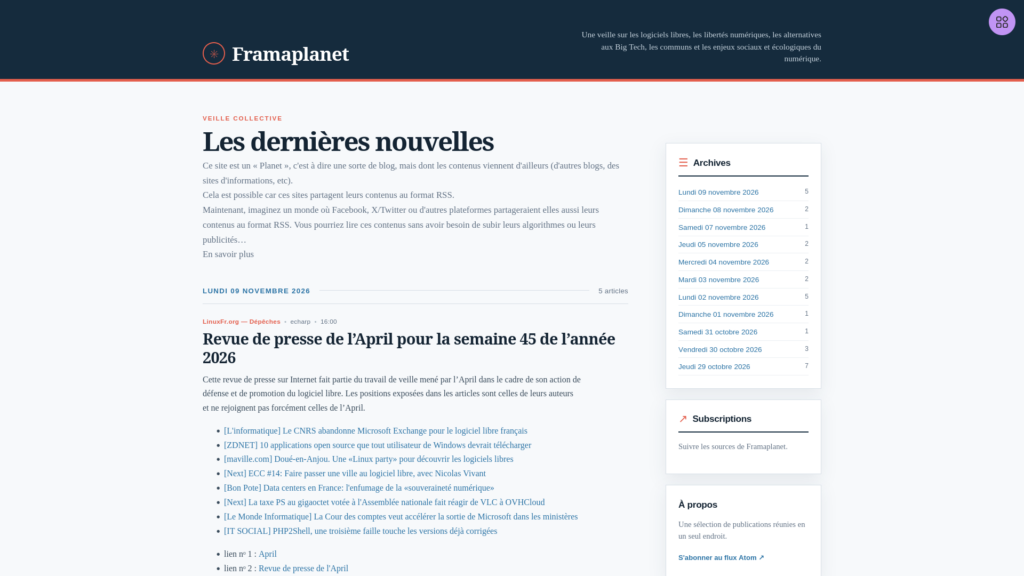
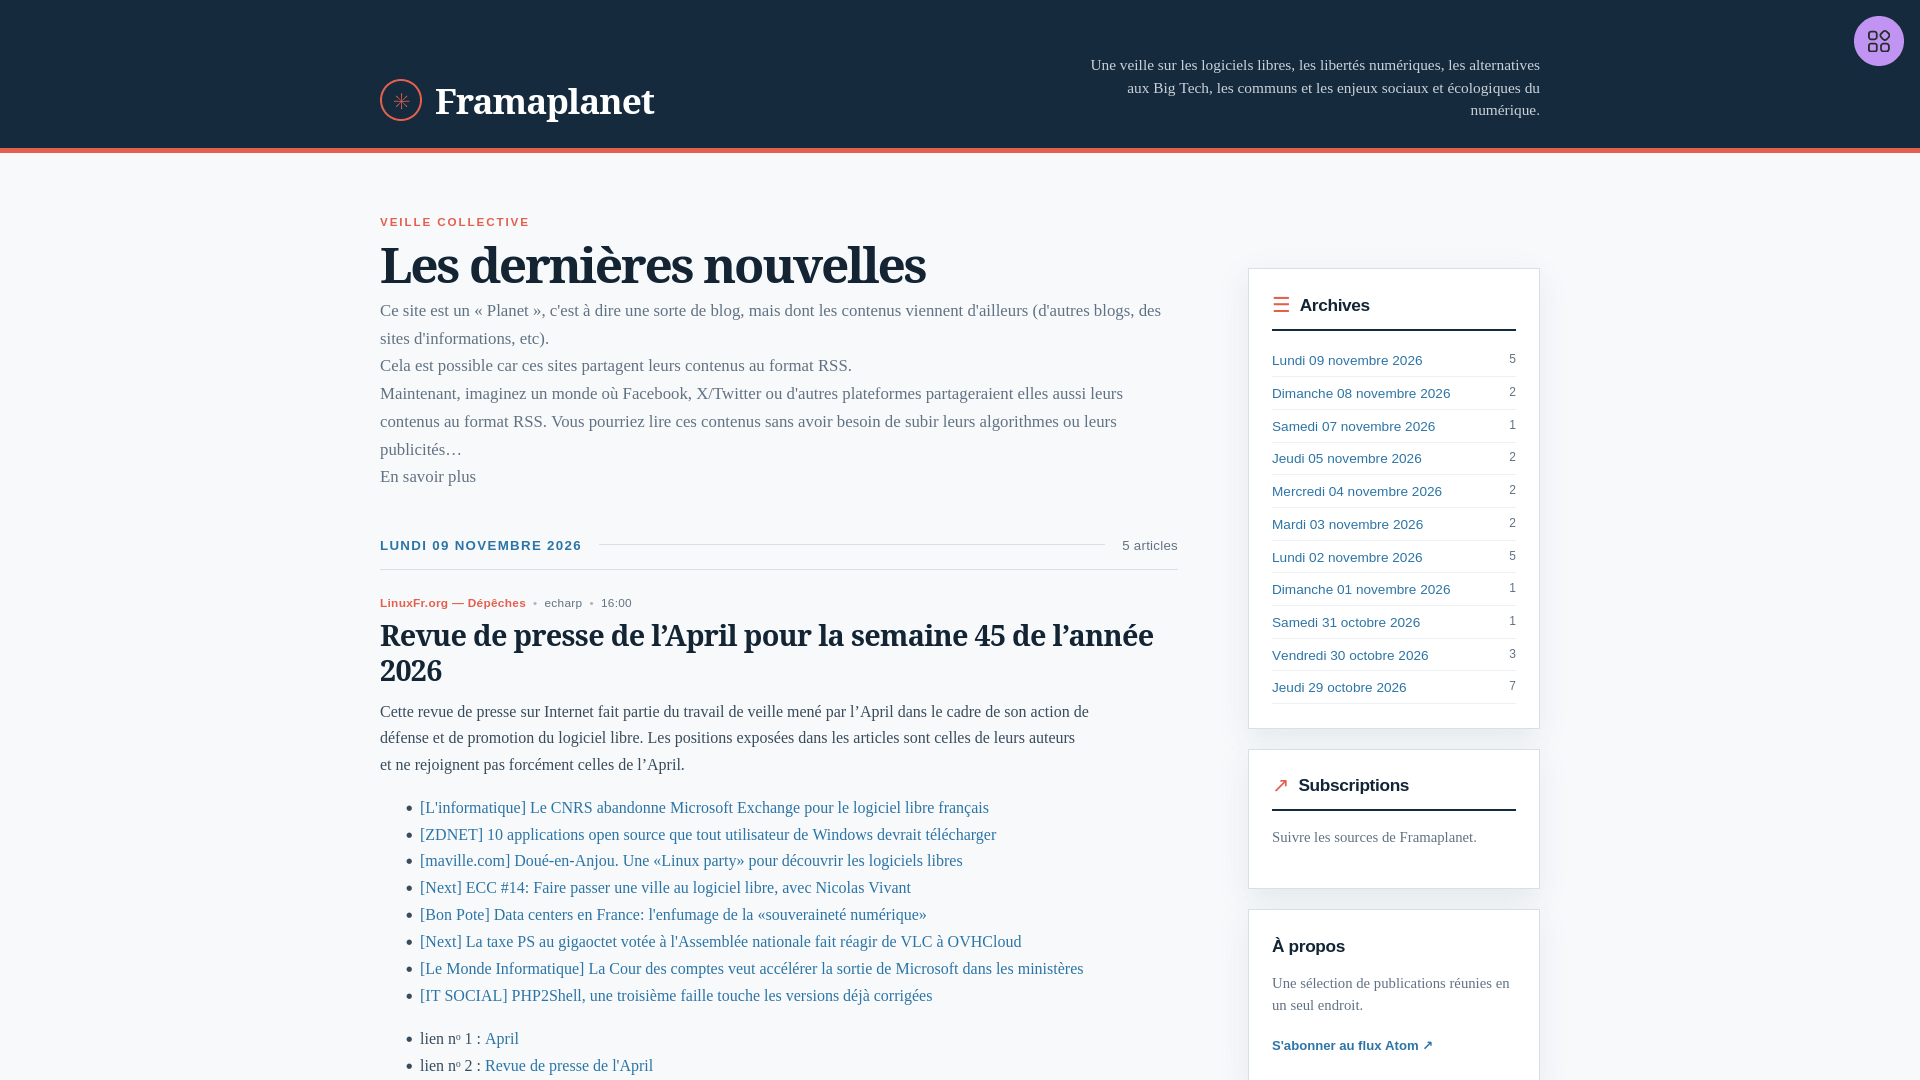
Capture d'écran du site Framaplanet

Consulter la veille de Framasoft
sans oublier de
Soutenir Framasoft

Public Feeds libère les paroles publiques nées sous X

Le projet Public Feeds est né de la lassitude et de l’agacement de devoir utiliser les médias sociaux des techno-fascistes pour pouvoir accéder aux paroles des personnalités publiques.

Public Feeds vous permet de consulter les publications de milliers de personnalités publiques sans passer par le silo d’Elon Musk !

Consciente de l’importance que certains discours peuvent avoir sur le débat démocratique, Framasoft a décidé de soutenir ce projet et d’affirmer sa conviction que les paroles publiques devraient être accessibles sur des plateformes ouvertes et interopérables !
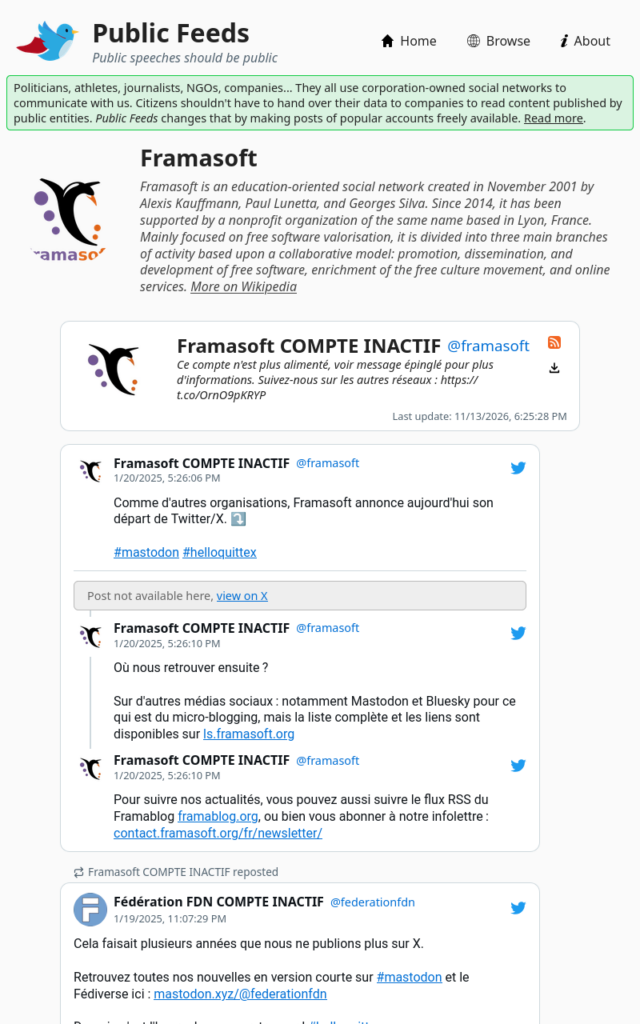
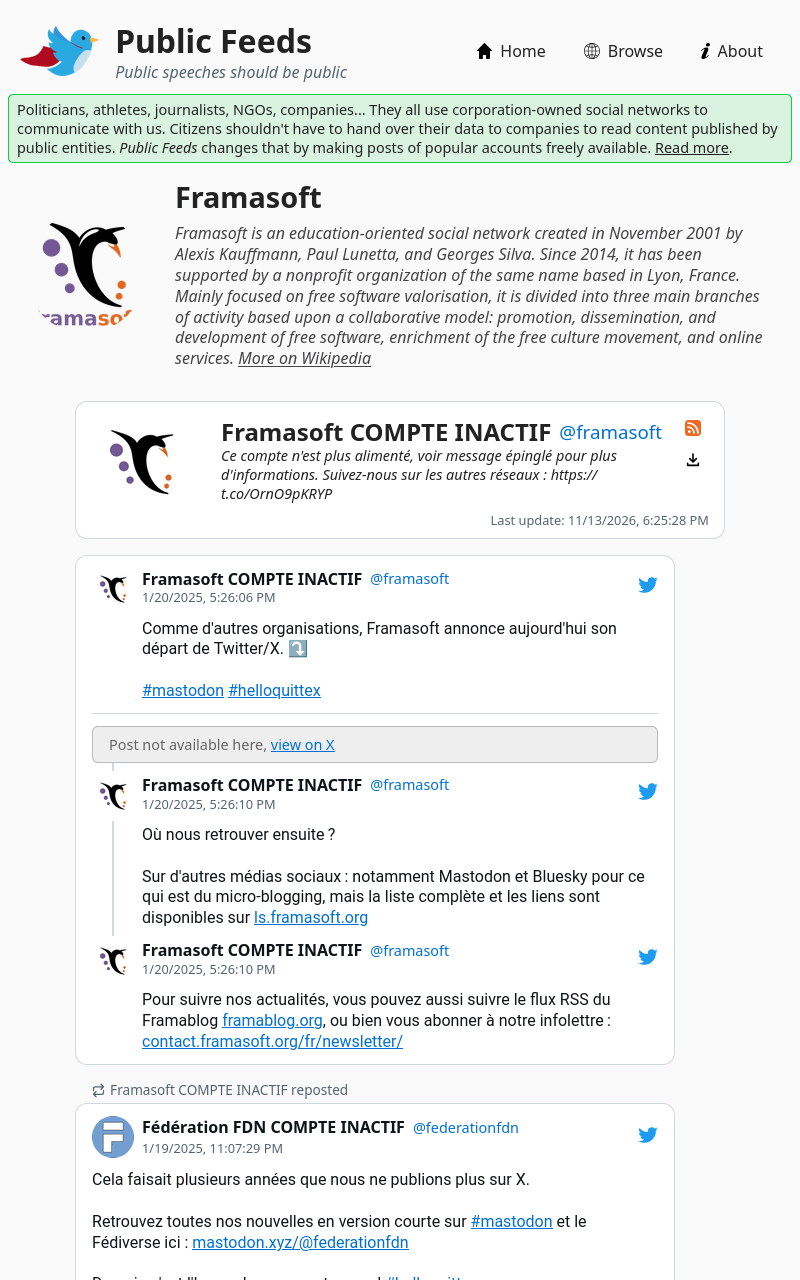
Capture d'écran de l'ancien compte de Framasoft sur Public Feeds, montrant des messages annonçant le départ de l'association du réseau X.

Comme le montre la capture d’écran, Framasoft n’alimente plus son compte sur X depuis presque deux ans, il s’agit juste d’un choix pour illustrer le projet

Consulter Public Feeds


Nous reviendrons dans les prochaines semaines sur certains de ces projets pour vous les présenter plus en détail.

En décembre, on libère vos vidéos avec PeerTube
Image d'illustration de Sepia pour PeerTube

Nous impulserons une forte accélération pour notre alternative libre et fédérée aux YouTube et autres Twitch… car en décembre, nous publierons plusieurs gros projets facilitant l’adoption de PeerTube.

En effet, nous sommes heureuses et heureux de vous annoncer que vous pourrez bientôt créer gratuitement un compte et publier vos vidéos sur PeerTube.org, notre nouvelle plateforme officielle !

Mais ce n’est pas tout !

Une grosse mise à jour de l’application mobile PeerTube arrive. Celle-ci vous permettra de diffuser des lives et d’éditer vos vidéos directement avec vos appareils mobiles !

Pour la version 9 de PeerTube, nous avons cette année beaucoup travaillé pour faire de PeerTube un logiciel de premier ordre pour les institutions et médias qui souhaiteraient publier des vidéos de manière autonome, en toute indépendance. Cette nouvelle mouture va permettre un passage à l’échelle horizontal et apportera beaucoup d’améliorations pour la gestion collaborative des chaînes et la modération des contenus.

Pour refléter les évolutions allant dans ce sens ces dernières années, nous avons travaillé avec La Coopérative des Internets pour faire une refonte complète du site officiel présentant le projet PeerTube. Celui-ci décrit désormais de manière plus claire ce que PeerTube peut apporter aux organisations.

Enfin, grâce au recrutement récent de notre animatrice de communauté, nous avons désormais les capacités d’ouvrir un forum dédié au projet PeerTube et à sa communauté. Ce forum sera l’endroit idéal pour discuter et partager votre amour pour PeerTube et les médias vidéo !

On vous reparle de tout cela en détail dans quelques semaines !

Aidez-nous à honorer les racines du web sauvage
Un chat et un renard font des cœurs avec leurs doigts

Tout ce travail se fait pour vous, mais aussi grâce à vous. Framasoft, c’est d’ores et déjà plus de trente outils web servant près de 2,5 millions de bénéficiaires mensuels et financés par plus de 10 000 donateur·ices.

On aurait pu continuer de dégoogliser pépère. On aurait pu continuer de jardiner du numérique éthique, et proposer des alternatives artisanales aux plateformes des entreprises milliardaires.

Sauf que ça crame : la planète, nos démocraties, les flux d’informations… Ça crame, et le numérique joue un rôle clé dans l’incendie.

Mais ça n’a pas toujours été le cas. Nous avons connu un Internet émancipateur, indocile et foutraque. C’est dans ce web que sont nés de magnifiques Communs. C’est dans ce web que nous avons grandi, appris et trouvé nos tribus…

Nos compagnon·es de longue date de La Quadrature du Net, elles et eux aussi, œuvrent toujours à défendre un web ouvert, interopérable et non-marchand, avec le lancement de leur nouvelle campagne « INTERNET 2027 » aujourd’hui même. Vous pourrez d’ailleurs nous retrouver lors d’une émission en direct, ce jeudi 19 novembre à 18h, pour discuter avec elles et eux de nos stratégies respectives pour atteindre cet objectif commun.

Rejoindre le live avec La Quadrature du Net

Nous ne souhaitons pas nous composter sur nos lauriers et jardiner pépouze l’Internet de Framasoft. Avec Réensauvager Internet, nous voulons (vous) fournir les conditions pour qu’émerge autre chose : un Internet libre, robuste, et imprévisible.
Capture d'écran de la frise de dons, dont un tout petit pourcentage est coloré

Les couleurs de cette illustration seront progressivement révélées grâce à vos dons.

En soutenant Framasoft, vous choisissez de remettre la technologie à sa place : le numérique est au service de l’humain, et non du capitalisme. Vous aidez à maintenir un Internet où la culture et le savoir peuvent se diffuser librement, où l’on partage des outils plutôt que de les monétiser. Vous offrez aux plus démunis l’accès à des services numériques respectueux, quand d’autres les en priveraient faute de rentabilité.

En France, grâce à la réduction d’impôts de 66 % pour les particuliers, un don de 100 € vous coûtera 34 €.

Nous estimons avoir besoin de récolter au moins 250 000 € d’ici le 31 décembre pour pouvoir poursuivre et étendre nos actions en 2027. En date du 17 novembre 2026, il vous reste donc 44 jours pour vous mobiliser et nous soutenir.

Soutenir Framasoft

OVHcloud donne un avant-goût de son premier modèle, Olala

17 novembre 2026 à 11:01
Concurrence française en vue pour Mistral ?
OVHcloud donne un avant-goût de son premier modèle, Olala

OVHcloud lève le voile sur sa première famille de LLM, baptisée Olala. Son premier représentant, Olala mini 7A1B, se présente comme un modèle compact à mélange d’experts, capable de fonctionner sur un GPU grand public. Le modèle et ses poids seront publiés sous licence Apache 2.0.

Octave Klaba, PDG d’OVHcloud, avait annoncé en juin dernier que son groupe planchait sur la conception de sa propre famille de grands modèles de langage (LLM), après le rachat de Dragon LLM. L’hébergeur roubaisien en a dévoilé le premier représentant mardi 17 novembre, en prélude à un lancement officiel programmé pour jeudi 19 novembre, à l’occasion de son événement annuel parisien.

Voici donc le premier modèle d’OVHcloud : Olala mini 7A1B. Dans cette configuration initiale, il repose sur une architecture globale de 7 milliards de paramètres, dont un milliard de paramètres actifs (A1B) répartis entre plusieurs couches de 256 experts. Le nombre de couches n’est pas précisé, pas plus que le nombre de paramètres par expert.

Une architecture « inédite » pensée pour limiter l’empreinte mémoire

Cette configuration à mélange d’experts (MoE), courante dans l’industrie, permet de ne solliciter qu’une fraction du modèle global à chaque requête, pour accélérer les calculs, mais cela ne réduit pas la quantité de paramètres à charger en mémoire : il faut placer les 7 milliards de paramètres.

OVHcloud revendique par ailleurs une architecture « inédite », qui appelle à un mécanisme d’attention hybride avec un mélange de couches Differential-TPA et Mamba-3.

Les premières sont des couches d’attention. Elles combinent une technique de compression des requêtes visant à réduire l’empreinte mémoire nécessaire à l’inférence (c’est la partie TPA, pour Tensor Product Attention) et une méthode de lecture différentielle (Differential) permettant au modèle de se concentrer principalement sur les informations pertinentes.

Les couches Differential-TPA sont couplées à des couches Mamba-3, qui permettent au modèle de travailler sur la base d’un résumé de taille constante, par opposition aux couches d’attention classiques, dont les besoins en mémoire augmentent au fur et à mesure que la conversation progresse (et donc que le contexte s’allonge). En revanche, on ne connait pas (encore ?) les modalités exactes d’assemblage, comme la proportion de chaque type de couches.

OVHcloud parle d’architecture inédite, mais ce genre d’association hybride existe déjà, notamment avec Nemotron 3 de NVIDIA qui a des couches d’attention GQA (Grouped-Query Attention) à la place des Differential-TPA et Mamba-2.

7 milliards de paramètres en BF16 dans 8 Go de mémoire ?

Fort de ces choix architecturaux, OVH affirme que son Olala mini est capable de fonctionner « sur un GPU doté d’un minimum de 8 Go de mémoire, il atteint 160 tokens par seconde sur une RTX A4500, et même sans GPU, sur un simple processeur, à 50 tokens par seconde ». Il se prêterait donc particulièrement bien à un fonctionnement en local, mais OVHcloud ne précise pas de quel genre de CPU on parle.

Mais les chiffres demandent des précisions. En effet, OVHcloud parle de paramètres au format BF16, ce qui donne 14 Go de mémoire rien que pour les paramètres, sans parler du contexte. Ça ne passe pas dans 8 Go de mémoire vidéo, même en forçant. En revanche, avec une quantification sur 8 ou 4 bits, on passe à 7 ou 3,5 Go, de quoi tenir avec plus ou moins de place pour le contexte et le cache dans les 8 Go d’un GPU. D’ailleurs la RTX A4500 utilisée comme référence par OVHcloud a 20 Go de mémoire. Il est aussi possible de déplacer une partie des paramètres dans la mémoire du PC, mais au prix d’importantes pertes de performances.

Dans cette première version très compacte, Olala mini 7A1B est limité à une fenêtre de contexte de 32 000 tokens. Cette fenêtre désigne pour rappel la mémoire de travail immédiate du modèle : c’est elle qui contient (et limite) les échanges, l’historique des requêtes et des réponses et les éventuels documents fournis.

Dommage qu’OVHcloud ne donne aucun résultat de benchmark pour son modèle, autre que ceux du nombre de tokens par seconde, ce qui ne permet pas de juger de sa qualité.

Un premier cas d’usage chez Qwant

OVH indique avoir trouvé un premier cas d’usage chez Qwant : le moteur de recherche (propriété depuis 2023 d’une entreprise codétenue par la famille Klaba et la Caisse des dépôts) aurait adopté Olala pour ses réponses flash (la fonction de réponses par IA générative), avec « des réponses 20 % plus rapides et des coûts de fonctionnement divisés par trois par rapport au modèle précédemment utilisé ». Qwant s’appuyait jusqu’ici sur les modèles de Mistral, récemment lâchés par Ecosia.

Si le modèle semble taillé pour cet usage de réponses rapides, avec une fenêtre de contexte réduite, il lui faudra plus de ressources pour prétendre répondre à des requêtes complexes. Sur ce point, OVH donne un aperçu de sa feuille de route, avec l’annonce, d’ici la fin de l’année 2026, d’une version 1.1 qui portera la fenêtre de contexte à 128 000 tokens et améliorera les performances en raisonnement mathématique.

L’entreprise évoque ensuite, sans la dater, une version 2.0 amenée à se décliner sous forme de modèles spécialisés respectivement dans les usages agentiques en entreprise, le code dans une logique DevOps et la cybersécurité. La version dédiée aux usages agentiques devrait notamment sous-tendre un autre des grands projets d’OVH, la suite OVHai Workspace pensée comme une alternative à Microsoft 365 ou Google Workspace et présentée en juin dernier lors du salon Vivatech.

Entraînement sur des supercalculateurs européens et licence ouverte

OVH indique avoir bénéficié de l’équivalent de 7 millions d’euros d’heures de calcul sur trois supercalculateurs publics européens (Jupiter, MeluXina et Jean Zay) équipés en puces NVIDIA (GH200, A100 et H100) pour l’entraînement d’Olala mini.

Désormais doté d’une équipe dédiée en interne, OVHai LLM répond à cette contribution avec la promesse d’un modèle relativement ouvert, puisqu’il sera publié « avec ses poids, son modèle de base pré-entraîné, son rapport technique et sa documentation de conformité à l’AI Act ».

Le tout sera diffusé via Hugging Face sous licence Apache 2.0. L’entreprise ne précise pas à ce stade si le code et les jeux de données d’entraînement seront publiés, mais cette ouverture devrait permettre de faire tourner le modèle chez soi sans contrainte, ou de repartir du modèle brut pour le réentraîner sur la base de données d’entreprise.

Hormis la contribution publique sur l’entrainement, OVH ne donne aucune indication quant aux investissements financiers nécessaires à cette incursion dans le domaine des LLM. Octave Klaba assure toutefois qu’elle se révèlera bénéficiaire à terme. « On ne peut pas juste compter sur la générosité de certains Labs à partager leurs modèles LLM en open source dans les années à venir. Le savoir-faire dans l’entraînement de modèles s’est largement démocratisé et le coût d’un entraînement a été divisé par 20 en 3 ans. Désormais, il est possible de créer les modèles LLM tout en rendant cette activité rentable », déclare-t-il dans un communiqué.

La suite est déjà en marche avec Olala v2.0 qui « dépassera les 100 milliards de paramètres », promet l’entreprise.

Piratée, la plateforme de tests Optimizely a servi des scripts malveillants à ses clients

17 novembre 2026 à 10:33
Autoroute expresse
Piratée, la plateforme de tests Optimizely a servi des scripts malveillants à ses clients

178 organisations, dont Zoom, la BBC, CNN, Fox News, HSBC et Salesforce ont été victimes de codes malveillants diffusés par la plateforme de tests Optimizely Web, dans l’objectif de voler notamment des numéros de cartes bancaires et des cryptomonnaies. Un nouveau cas d’attaque contre la chaine d’approvisionnement.

Optimizely est une entreprise commercialisant des produits dédiés pour la plupart aux expérimentations sur les pages web. Par exemple, des tests A/B qui permettent de servir aléatoirement des comportements différents aux internautes pour observer le résultat.

Pour charger les fonctionnalités proposées, les sites qui s’en servent doivent charger des fichiers JavaScript. C’est ce mécanisme qui a été détourné par des pirates le 16 novembre, offrant un nouvel exemple de compromission de la chaine d’approvisionnement, avec une autoroute pour distribuer du code malveillant.

Détournement d’un script de confiance

On comprend vite le potentiel du problème en regardant le fonctionnement de la plateforme d’Optimizely. Pour utiliser les fonctions, les clients doivent en effet charger sur leurs pages un extrait de code hébergé sur le domaine cdn.optimizely.com. Le pirate (ou les pirates) a pu écrire le code d’attaque dans le champ « Project JavaScript » de nombreux projets clients, puisqu’il était servi par Optimizely avec un certificat valide.

Comment le pirate a-t-il réussi ? On manque encore de détails, car si Optimizely a confirmé à Bleeping Computer et Gizmodo qu’une faille avait été exploitée, on ignore laquelle. On sait simplement qu’elle résidait dans le parcours d’inscription aux comptes Experimentation, mais l’entreprise n’a pas expliqué comment une faille d’inscription avait pu ouvrir des droits d’écriture sur les projets des clients. La vulnérabilité a été colmatée, selon l’entreprise.

Source : Report URI

Quatre charges utiles

Le code injecté n’était lui-même qu’un chargeur. Il appelait le script principal track.js, hébergé sur le domaine 1688360.cc. Trois variantes de ce script ont été repérées : une simple balise de script, une adresse masquée en base64, et une copie complète du code exécutée directement si le domaine de l’attaquant était bloqué. Selon Report URI, le script a été recompilé 26 fois durant la journée.

L’objectif principal était le remplacement des adresses de portefeuilles de cryptomonnaies par celles du pirate. Huit réseaux étaient visés : Bitcoin, Ethereum et compatibles, TRON, Solana, TON, Litecoin, Bitcoin Cash et Dogecoin. Le script intervenait aussi bien dans le texte des pages que dans les formulaires, jusque dans le presse-papiers, les requêtes réseau et la feuille de partage d’iOS.

À partir de 14h43 hier, le script s’est également mis à détecter les numéros de cartes bancaires, avec les dates d’expiration et les cryptogrammes lors de l’envoi des formulaires. Les données partaient vers un domaine spécifique (1688360.cc/card.php). En revanche, selon IT Wire qui rapporte l’analyse de StepSecurity, les champs de paiement hébergés dans des cadres d’un autre domaine, comme ceux de Stripe ou Adyen, n’étaient pas lisibles.

Le script était aussi capable de voler des cookies non protégés par l’attribut HttpOnly et de prendre des captures d’écrans. Enfin, un autre script était chargé depuis des domaines en .icu pour choisir une chaine d’exploitation en fonction de la version d’iOS, afin de profiter de failles connues. Sur des appareils à jour, ce script ne pouvait pas fonctionner, car la faille a été corrigée dans iOS 18.7.3 et 26.3.

Longue exposition et nombreux clients touchés

En tout, l’exposition a duré environ 17 heures, entre la première injection observée sur le site de la BBC à 5h21 et 22h52 sur la journée du 16 novembre. Selon Report URI, le gros du nettoyage a eu lieu entre 21h40 et 22h10. On sait qu’en une dizaine d’heures, les portefeuilles du pirate avaient reçu environ 7 040 dollars, mais on ne connait pas le montant final. En revanche, on ignore le nombre de cartes dérobées.

Selon Report URI, sur les 1 611 extraits Optimizely examinés, 188 étaient infectés, appartenant à 178 organisations. Parmi elles, on trouve Zoom, la BBC, CNN, Fox News, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger ou encore Peacock. Toujours selon cette analyse, les secteurs d’activité les plus représentés sont la banque et la finance, puis la tech.

Dans sa page consacrée à l’incident, Optimizely n’en dit guère plus pour l’instant. Dans tous les cas, il est conseillé aux clients de vérifier leur code de projet et leurs tests, de renouveler leurs identifiants et de considérer comme exposées les cartes saisies sur leurs formulaires le 16 novembre. Pour les personnes concernées, cela signifie malheureusement qu’elles vont devoir surveiller leurs relevés bancaires à la recherche de paiements douteux. Pour celles ayant des portefeuilles de cryptomonnaies, il va également falloir vérifier l’adresse de destination de tout transfert.

Présidentielle 2027, désinformation profonde et réseaux sociaux : le trio de la peur

17 novembre 2026 à 10:09
Mise à jour de la démocratie en cours de chargement
Présidentielle 2027, désinformation profonde et réseaux sociaux : le trio de la peur

À cinq mois du premier tour de l’élection présidentielle, la CNIL organisait une nouvelle conférence Air, pour Avenirs, innovations et révolutions. Le thème du jour était « Convaincre ou manipuler ? L’éthique du numérique à l’épreuve des urnes ». Next était sur place.

Côté cyber, « ça va être un carnage »

Cette élection de début 2027 sera placée sous haute surveillance, c’est une certitude. À cause du risque cyber pour commencer, comme nous l’expliquaient plusieurs interlocuteurs aux Assises de la cybersécurité de Monaco. C’était notamment le cas de Jérôme Renoux d’Akamai France, avec un ton direct : « Ça va être un carnage ». Vincent Strubel, patron de l’ANSSI, allait dans le même sens, affirmant qu’on n’avait pas encore « vu le pire ». Bonne ambiance.

Un risque qui revient souvent est celui du piratage des journaux et/ou chaînes d’information le soir de la révélation du gagnant de l’élection. Mais qu’en est-il avant le résultat et le scrutin en lui-même ? Quid de la (profonde) désinformation diffusée sur les réseaux sociaux et des ingérences étrangères ? Plusieurs interlocuteurs se sont succédé pour en parler, de l’Arcom à la CNIL, en passant par des chercheurs et des intervenants externes.

Il faut dire que l’actualité des deux dernières années était bien chargée, avec l’annulation du premier tour de la présidentielle en Roumanie à cause de graves manipulations principalement sur le réseau social TikTok. En 2025, c’étaient les élections moldaves qui étaient la cible d’ingérences russes (sans les mêmes conséquences qu’en Roumanie), suivies par les municipales de mars 2026 en France puis début novembre par les midterms étasuniennes.

« Le cadre légal est devenu plus complexe, pluriel et partagé »

Laurence Franceschini, vice-présidente déléguée de la CNIL (Commission nationale de l’informatique et des libertés), commence par planter le décor pour la France, au sein de l’Europe : « Le cadre légal est devenu plus complexe, pluriel et partagé », avec l’Arcom notamment. Elle rappelle que le règlement européen relatif à la transparence et au ciblage de la publicité à caractère politique est entré en application en octobre 2025, complétant le RGPD sur la publicité politique ciblée.

Suite à cela, Meta et Google ont décidé de ne plus proposer de publicités politiques en Europe. De son côté, TikTok n’en veut pas du tout : « Notre communauté peut partager du contenu politique de manière organique tant qu’il est conforme à nos règles communautaires. Cependant, la publicité politique payante est interdite, […] il est interdit aux figures et entités politiques de faire de la publicité, quelle qu’elle soit ». C’est du moins la position officielle, qui fait sourire (jaune) Hervé Letoqueux, ancien chef de la division opérations de VIGINUM, désormais CEO de Check First : « On a vu ce que ça donne en Roumanie », nous y reviendrons.

De manière générale, malgré les belles promesses, « il y a toujours de la publicité politique sur les réseaux sociaux, certes un poil plus discrète mais toujours présente », ajoute-t-il. Hervé Letoqueux y voit un problème : puisque les plateformes arrêtent officiellement ou interdisent la publicité politique, elles ne publient plus de rapports, empêchant de fait toute analyse par la communauté. Il en profite pour lancer une pique au réseau social X qui, selon lui, « n’a jamais respecté les règlements sur la publicité en ligne ».

Francesca Musiani, cofondatrice et directrice du Centre Internet et Société du CNRS, rajoute un peu de flou dans le brouillard ambiant : « La frontière entre publicité politique et communication d’influence est parfois difficile » à cerner.

Ciblage publicitaire : « ne pas le minimiser et surtout pas le surévaluer »


Il reste 75% de l'article à découvrir.
Vous devez être abonné•e pour lire la suite de cet article.
Déjà abonné•e ? Générez une clé RSS dans votre profil.

Apple fera l’objet d’un procès en obsolescence programmée à Paris en 2027

17 novembre 2026 à 09:03
Hop (il a eu peur)
Apple fera l’objet d’un procès en obsolescence programmée à Paris en 2027

L’association HOP – Halte à l’obsolescence programmée – annonce l’ouverture à venir d’un procès ciblant Apple pour obsolescence programmée par entraves à la réparation. Les plaidoiries devraient avoir lieu en juin 2027 à Paris. L’accusation cible plus précisément l’appariement (ou sérialisation), la pratique qui consiste à associer électroniquement les pièces de rechange au numéro de série de l’appareil pour éviter le remplacement par des composants tiers.

Quatre ans après le dépôt de sa plainte contre Apple, l’association HOP marque un point : l’enquête ouverte en 2023 par le Parquet de Paris va déboucher sur le renvoi du fabricant de l’iPhone devant le tribunal correctionnel. « La première audience de fixation aura lieu le 25 février 2027 et les plaidoiries se dérouleront sur plusieurs jours au mois de juin 2027 », annonce l’association.

Apple accusée de forcer la réparation dans son réseau

La plainte déposée par HOP cherchait à démontrer qu’Apple limite sciemment les possibilités de réparation de ses téléphones, en bloquant le fonctionnement de pièces détachées qui n’auraient pas été approuvées par ses soins. Sur le plan technique, la pratique est qualifiée d’appariement, ou de sérialisation : elle consiste à subordonner le bon fonctionnement de la pièce de rechange à sa validation par le système d’exploitation, en fonction par exemple de son adéquation avec le numéro de série de l’appareil.

Dans sa plainte de 2022, HOP avançait l’exemple d’un iPhone XR dont l’écran tactile remplacé par une pièce d’origine Apple n’était pas reconnu sous iOS 16, alors que le retour à la version précédente de l’OS rétablissait le bon fonctionnement. « Cette pratique touche, depuis peu, les pièces les plus fréquemment soumises aux pannes (écrans, batterie, caméra…). Elle permet au fabricant de limiter les possibilités de réparation, notamment pour les réparateurs non-agréés », dénonçait l’association.

Visuel extrait de la campagne HOP contre Apple – crédit HOP

HOP appuie notamment sa plainte sur le fondement de l’article L441-3 du Code de la consommation, qui dispose depuis 2021 l’interdiction de toute technique, y compris logicielle, visant à empêcher la réparation ou le reconditionnement d’un appareil hors des circuits commerciaux agréés par son fabricant. Ces mesures font, pour mémoire, suite au vote, en 2020, de la loi anti-gaspillage pour une économie circulaire.

Depuis le vote et la promulgation de cette loi, Apple a pris quelques mesures visant à faciliter la réparation de ses appareils en dehors de son réseau. Fin 2022, l’entreprise a par exemple lancé en Europe son programme Self Service Repair qui permet aux clients de se procurer certaines pièces Apple d’origine ainsi que des manuels de réparation, à des prix similaires à ceux pratiqués en boutique.

Des progrès insuffisants

HOP reconnait une avancée, mais en interroge la portée réelle. « Si Apple a annoncé à partir de 2022 avoir limité les pratiques de sérialisation sur les nouveaux iPhones et permet désormais à des tiers de faire valider certaines réparations, ces améliorations restent à confirmer dans le temps. Pour HOP, cette évolution révèle une prise en compte progressive des difficultés sérieuses posées par la sérialisation pour la réparation et le reconditionnement en dehors des circuits agréés », fait valoir l’association.

« Nous contestons fermement ces allégations infondées », a sobrement réagi Apple, citée par l’AFP.

HOP a déjà obtenu gain de cause contre Apple. En 2017, l’association avait déposé plainte pour obsolescence programmée liée cette fois à des mises à jour logicielles qui entraînaient le ralentissement de téléphones pourtant éligibles. La DGCCRF avait ouvert une enquête, qui s’était soldée par une amende de 25 millions d’euros dans le cadre d’une transaction pénale (sans procès donc).

Deux procès pour obsolescence programmée en 2027

Apple ne sera pas le seul grand nom de la tech à défendre ses pratiques dans les prétoires en 2027. Suite à une plainte déposée en 2017, HOP a en effet obtenu l’ouverture d’un autre procès visant Epson cette fois, accusé de pratiques d’obsolescence programmée et de pratiques commerciales trompeuses liées à la façon dont les imprimantes de la marque gèrent le renouvellement de leurs cartouches d’encre ou tampons encreurs. Après une première audience en juillet 2026, les plaidoiries sont désormais programmées pour le 25 février 2027.

Avec ChatGPT Wallet, OpenAI donne une carte bancaire à ses agents Dots

17 novembre 2026 à 07:41
Carte (bancaire) blanche aux agents
Avec ChatGPT Wallet, OpenAI donne une carte bancaire à ses agents Dots

Donner sa carte bancaire à un agent IA, qu’est-ce qui pourrait mal se passer ? Certains utilisateurs parmi les plus téméraires de ChatGPT peuvent désormais confier leurs informations de paiement à un Wallet. Chaque achat reste soumis à validation humaine.

Ça coince entre les agents IA et les commerçants en ligne. Amazon a fermé la porte à Muse, United Airlines empêche les agents d’accéder à son système de réservation… Les craintes sont de deux ordres : que l’agent fasse n’importe quoi sans que l’utilisateur humain ait son mot à dire, et la perte du lien entre le consommateur et le commerçant.

Un achat sous contrôle

OpenAI cherche une voie de traverse pour rassurer à la fois les clients et le secteur du commerce en ligne. L’entreprise a dévoilé le 13 novembre une nouvelle fonction pour « établir une nouvelle référence en matière de paiements sécurisés réalisés par les agents » : ChatGPT Wallet. Elle est proposée via Dots, les propres agents d’OpenAI, pour les abonnés ChatGPT Pro aux États-Unis dans un premier temps.

L’utilisateur doit au préalable enregistrer sa carte bancaire dans ChatGPT Wallet. Au moment de la transaction et après validation humaine du panier, le réseau de paiement fournit un token qui remplace les véritables informations de la carte bancaire du client. Ce jeton comprend un numéro de carte de substitution, un code de sécurité et une date d’expiration. C’est ce mode de paiement qui est utilisé pour régler la transaction.

Le montant est ensuite débité de la vraie carte bancaire de l’utilisateur, sans que Wallet n’en ait communiqué les informations au commerçant ou à l’agent. OpenAI insiste sur la demande de confirmation de l’achat par le client avant de déclencher le processus. Une authentification de sécurité biométrique est exigée. Chaque validation crée une trace claire de l’achat que l’utilisateur a autorisé l’agent à effectuer.

Les utilisateurs conservent les avantages de leurs cartes bancaires et les programmes de fidélisation, sans oublier les protections en cas de litige avec un commerçant (un article défectueux, par exemple). Ce dernier conserve par ailleurs la si précieuse relation client, ainsi que la maîtrise des prix, du traitement des commandes et des retours.

OpenAI, partenaire des principaux réseaux de paiement (AmEx, Mastercard et Visa) pour l’élaboration de ChatGPT Wallet, s’attend à l’avenir à ce que les utilisateurs délèguent l’ensemble des achats aux agents mais en définissant des critères comme un plafond de dépenses, des catégories d’achats ou des périodes autorisées. L’entreprise veut déjà confronter son Wallet au monde réel « et travailler avec les commerces, les banques et les réseaux de paiement pour améliorer la compatibilité et la fiabilité ».

Reste à ouvrir les portes des commerçants

Voilà côté client, mais il faut aussi convaincre les commerçants en ligne d’ouvrir leurs portes aux agents. Comme l’admet OpenAI, le commerce agentique en est encore à ses balbutiements : « Certains sites peuvent bloquer involontairement les achats effectués via ChatGPT Wallet ou d’autres solutions de paiement par des agents ».

Pour accompagner les plateformes d’e-commerce dans cette transition, OpenAI publie un guide destiné aux partenaires commerciaux pour « aider les entreprises à accueillir les clients utilisant des agents ». Cela passe par la possibilité de revendiquer son entreprise dans ChatGPT, puis, après vérification, de mettre à jour ses informations et de fournir un catalogue de produits avec des prix et des disponibilités à jour. Et bien sûr, d’autoriser les agents de ChatGPT.

OpenAI rappelle que ChatGPT est utilisé par 1,2 milliard de personnes chaque semaine, et beaucoup d’entre elles « recherchent des produits et comparent les options » avant de prendre une décision. Le chatbot possède un système Checkout pour finaliser un achat directement dans ChatGPT. Il est encore en bêta, et réservé à une poignée de partenaires. Le Wallet répond à un autre besoin, qui pourrait dépasser un simple système d’achat intégré si la mayonnaise prend.

Présidentielle 2027 : LFI détaille son programme pour « démocratiser la révolution numérique »

13 novembre 2026 à 12:37
Un manque de chaleur (fatale) ?
Présidentielle 2027, désinformation profonde et réseaux sociaux : le trio de la peur

Un chapitre du programme de La France Insoumise pour l’élection présidentielle de 2027 est consacré aux enjeux numériques, avec trois volets de propositions censées faire du numérique un bien commun, garantir la souveraineté française en matière de technologies, et encadrer le développement de l’IA pour la mettre au service de progrès humains. Revue de détail.

Sorti en librairie à la veille du grand meeting de Jean-Luc Mélenchon organisé le 7 novembre dernier, le programme de la France Insoumise prend la forme d’un livre programmatique (édition La Dispute, 4,90 euros) qui s’est écoulé à plus de 45 000 exemplaires en librairie, avant d’être mis à disposition sur le site de campagne de la formation politique.

Baptisé L’Avenir en commun, le programme de la Nouvelle France, il égraine sur six parties et vingt-trois chapitres quelque mille propositions centrées, selon les porte-paroles du parti, sur la justice sociale et la planification écologique. Dans le lot, le chapitre 7 de la partie 4 est plus spécifiquement consacré aux enjeux de la révolution numérique et de l’intelligence artificielle.

« Faire du numérique un bien commun mondial est un enjeu démocratique, économique, écologique et social de premier plan : la technologie doit servir le progrès humain, non créer de nouvelles inégalités, restreindre les libertés ou privatiser les biens communs culturels », attaque LFI, qui classe ses propositions en la matière selon trois axes : le numérique au service de l’intérêt général, la souveraineté numérique et l’intelligence artificielle.

Sécurité, accessibilité et communs numériques

En matière d’accès aux services et de numérisation de la vie publique, La France Insoumise renouvelle un certain nombre de propositions déjà formulées lors de précédentes campagnes. Son fil rouge en la matière est que tout le monde doit pouvoir accéder aux services numériques, et notamment à l’administration électronique, sans que la dématérialisation n’entraîne d’exclusion.

Le parti propose ainsi d’achever le déploiement de la fibre optique à l’échelle nationale et de garantir le droit à un accès minimal gratuit à Internet. Il embraie avec l’idée de systématiser la publication en données ouvertes des informations publiques détenues par les collectivités, mais aussi de garantir le maintien de l’accès à des guichets physiques ou des formulaires papier, ainsi que le droit à un interlocuteur humain dans « toute organisation, publique ou privée ».

Comme d’autres formations, LFI fait également de la lutte contre les fuites de données une « priorité nationale ». Sur ce volet, la formation propose un programme de formation étendu à toute personne manipulant des données personnelles et le renforcement des moyens de la CNIL afin qu’elle garantisse plus efficacement le renforcement des exigences du RGPD. LFI propose aussi de « ne pas faire du seul consentement des utilisateurs un fondement suffisant pour le traitement de leurs données, afin de mettre fin aux pratiques abusives de collecte massive » et de réduire le recours excessif à la sous-traitance dans les domaines concernés.

LFI prend une position ferme sur la question des possibilités techniques d’interception et de surveillance, en proposant de « constitutionnaliser le droit au chiffrement et à la sécurité des données et des communications ». Dans la lignée de cette proposition, le groupe LFI à l’Assemblée nationale a d’ailleurs voté contre la suppression de l’article 16 bis du projet de loi résilience des infrastructures critiques le 10 novembre dernier.

Séduisante pour celles et ceux qui s’attachent à la défense du secret des communications, la proposition soulève cependant des enjeux complexes dans la mesure où elle compromettrait les capacités techniques des services de police dont les travaux sont encadrés par la CNCTR.

Une ambition quantique

LFI se fixe par ailleurs l’ambition de faire de la France une puissance quantique mondiale, en investissant dans la recherche fondamentale et dans le développement industriel, en « conditionnant toute aide publique aux entreprises start-ups quantiques à des garanties de souveraineté, afin de produire notre propre équipement quantique ».

Manuel Bompard, coordinateur de LFI, avait expliqué ce focus sur le quantique fin septembre lors d’un débat sur l’IA : selon lui, la France aurait tout intérêt à concentrer les capacités d’investissement vers les « sauts technologiques » tels que le quantique, en suivant une véritable « politique de planification publique », plutôt que de saupoudrer ses aides en fonction des tendances de marché.

Un peu plus loin, LFI propose toutefois de structurer une filière industrielle nationale couvrant l’ensemble des composants matériels critiques, « incluant notamment la création d’une fonderie de microprocesseurs sur le territoire français ».

Une souveraineté garantie par la puissance publique

LFI applique la même logique au second volet de ses propositions numériques, la souveraineté. Plutôt que de laisser le marché faire émerger d’éventuels acteurs souverains, le parti préconise de « passer sous contrôle public et relocaliser les infrastructures du numérique et des télécommunications ». Pour protéger les intérêts hexagonaux, il propose également de nationaliser toute entreprise du numérique détenant un savoir-faire essentiel si cette dernière risque la faillite, la délocalisation ou le rachat par des « fonds prédateurs ».

Côté infrastructures, le mouvement se traduirait par un moratoire sur l’installation de centres de données non souverains et par la création d’un réseau de datacenters publics, censée accueillir à terme « une offre publique pour les services numériques essentiels : moteur de recherche, paiements en ligne, etc. »

LFI renouvelle sa proposition de généraliser l’usage des logiciels libres dans les administrations publiques et s’inspire par ailleurs de l’exemple allemand en préconisant la création d’une agence publique des logiciels libres « chargée de planifier leur développement stratégique, domaine par domaine, en identifiant les manques et en finançant les projets-clés ».

Deux propositions ont trait à la dimension écologique du numérique. La première prévoit une vague série de mesures censées réduire son impact (« réglementations sur l’obsolescence programmée, politiques incitatives sur l’écoconception, indice carbone sur le Web, etc. »). La seconde n’introduit pas de rupture par rapport aux règles officiellement en vigueur, puisqu’elle prévoit d’augmenter l’efficacité énergétique des centres de données, réduire leur consommation d’eau, récupérer la chaleur fatale et soumettre les bâtiments à une autorisation de construction.

Une approche « rationnelle » de l’IA

La troisième partie dédiée à l’IA apparait elle aussi assez consensuelle : LFI prend position contre le caractère irresponsable des développements orchestrés par les grands noms du secteur, et le mythe de la création d’un génie universel, et prône de ce fait une « démarche rationnelle ».

La principale mesure présentée consiste en la création d’une « mission nationale de maîtrise de l’intelligence artificielle composée de chercheurs de disciplines scientifiques diverses, d’ingénieurs et de parlementaires ayant pour tâche d’impulser le développement des applications de l’IA utiles aux besoins sociaux et écologiques ».

LFI propose ensuite d’encourager le développement de petits modèles spécialisés, et d’ouvrir des consultations entre la mission nationale et les acteurs privés ou les branches professionnelles, pour veiller à ce que l’IA soit développée de façon à « assister les travailleurs dans leurs tâches plutôt qu’à les surveiller ou les remplacer ».

La France Insoumise reprend enfin à son compte plusieurs des mesures déjà envisagées par le règlement européen telles que le marquage des contenus générés par IA, l’obtention d’une autorisation adéquate pour les systèmes définis comme à haut risque, l’obligation pour les éditeurs de modèles de lutter contre les biais discriminatoires de leurs systèmes, ou l’interdiction des usages qui vont à l’encontre des droits individuels.

Sur ce point comme sur le chiffrement, LFI adopte tout de même une approche plus radicale, en intégrant à ces usages interdits tout ce qui relève de la surveillance, de la lutte contre la fraude aux avantages sociaux, ou de la gestion des flux migratoires.

Sur le plan de la santé et des carences psychologiques, LFI propose aussi l’interdiction des IA simulant une relation affective.

Réfréner les excès mais sans rupture franche

Cette trentaine de mesures est pour l’instant livrée sans précision quant aux moyens mis en œuvre ou aux mécaniques de financement des différentes propositions, LFI renvoyant à début 2027 pour la publication du plan d’investissement productif associé (le parti les décline par filières).

En attendant, on peut noter que LFI consacre une part significative de ses mesures à la question de la souveraineté, avec l’idée d’un secteur mieux encadré pour réfréner ses excès. Une approche rationnelle, sans doute, mais qui risque de sonner bien consensuelle aux oreilles de ceux qui espéraient une prise de position plus ouvertement affirmée face aux dérives économiques, sociales et environnementales du numérique.

Le gouvernement utilise la répression antiterroriste contre la contestation sociale

Par : noemie
4 novembre 2026 à 17:47

Le mouvement social continue et la dystopie s’installe. Comme l’ont rapporté plusieurs médias et associations, des militant·es écologistes, antifascistes ou en soutien à la Palestine ont reçu ces dernières semaines des assignations à résidence, une mesure issue du droit de l’antiterrorisme, les empêchant de se rendre à des manifestations. Au-delà de l’atteinte à leur liberté de manifester, ces décisions ouvrent un nouveau chapitre de la surveillance policière, que l’on redoutait depuis des années. Désormais, les lois antiterroristes, qui ont permis un acharnement contre les musulman⋅es, sont utilisées contre le milieu militant pour l’intimider et l’empêcher d’agir.

Les MICAS, c’est quoi ?

De manière inédite et gravissime, des mesures d’assignation à résidence, théoriquement réservées à la lutte contre le terrorisme, ont été utilisées contre des participant⋅es au mouvement social en cours, en assimilant de fait militantisme politique et terrorisme. Plus précisément, le ministère de l’intérieur a utilisé les « mesures individuelles de contrôle administratif et de surveillance », dites MICAS. Celles-ci font partie des outils de répression que l’administration a développés depuis une dizaine d’années, alors qu’elles étaient auparavant réservées à la justice.

Rappelez-vous : après les attentats de 2015, François Hollande proclamait l’état d’urgence et donnait ainsi au gouvernement de Manuel Valls des pouvoirs exceptionnels à la police. Cet état d’urgence lui donnait des pouvoirs pour agir de façon « préventive », c’est-à-dire sans juge et sous la seule direction du ministère de l’intérieur et des préfets. Censé durer quelques jours, ce régime s’est prolongé pendant deux ans, permettant des centaines de perquisitions et d’assignations à résidence qui visaient quasi exclusivement des personnes musulmanes, assimilées au terrorisme islamiste, très souvent de façon abusive1Voir également le rapport du Défenseur des droits et du CREDOF : « Ce qu’il reste(ra) toujours de l’urgence », 5 juillet 2018..

Ne souhaitant pas perdre ces « super pouvoirs », le gouvernement d’Emmanuel Macron a fait passer en 2017 la loi de sécurité intérieure et la lutte contre le terrorisme, dite « SILT », pour leur donner un cadre juridique sur le long terme : ce sont les fameuses « MICAS ». Si le ministère de l’intérieur ou un préfet estime qu’une personne constitue une « menace terroriste »2 L’article L. 228-1 du code de la sécurité intérieure vise « toute personne à l’égard de laquelle il existe des raisons sérieuses de penser que son comportement constitue une menace d’une particulière gravité pour la sécurité et l’ordre publics et qui soit entre en relation de manière habituelle avec des personnes ou des organisations incitant, facilitant ou participant à des actes de terrorisme, soit soutient, diffuse, lorsque cette diffusion s’accompagne d’une manifestation d’adhésion à l’idéologie exprimée, ou adhère à des thèses incitant à la commission d’actes de terrorisme ou faisant l’apologie de tels actes »., alors elle peut être assignée à résidence ou se faire perquisitionner. Pas de juge, pas de jugement, pas de contradictoire ou de preuve concrète à apporter : les seuls arrêtés ont force de loi.

Depuis dix ans, les dégâts sont énormes : des centaines de MICAS, notamment pendant les Jeux Olympiques de 2024, ont été prises quasi exclusivement contre des personnes musulmanes désignées comme « radicalisées » sur la base de préjugés islamophobes, et ont littéralement brisé des vies3Lire aussi le rapport de Promote, du CCIE et Equitas sur les MICAS appliquées lors des Jeux Olympiques et revoir l’émission que nous avons consacré en 2025 à ces mesures et à leur utilisation à l’encontre des personnes musulmanes.. Comme le démontre une étude4« De la normalisation de l’état d’urgence à sa routinisation ? Une étude empirique des MICAS » par Stéphanie Hennette-Vauchez, Nicolas Klausser et Vincent Louis (2025) accessible ici et « Les MICAS pendant les JOP, ou l’usage extraordinaire d’outils routiniers » par Nicolas Klausser, Vincent Louis, Lula Michallet et Serge Slama (2026) accessible ici., ces mesures sont également devenues une sorte de peine complémentaire officieuse à la sortie de prison de certain·es détenu·es, permettant de continuer à les maintenir dans le giron de la police.

Puisque les MICAS sont limitées à un an maximum, un nouvel outil est venu prendre la suite de cette répression qui ne dit pas son nom : ce sont les « interdictions de paraître » très récemment votées dans la loi sur les Jeux Olympiques. Ce nouveau régime est plus simple à utiliser car il répond à moins de conditions. Il permet au préfet d’empêcher « toute personne pour laquelle il existe des raisons sérieuses de penser que son comportement constitue une menace d’une particulière gravité pour la sécurité publique » de venir sur un lieu, sans intervention du juge ni nécessité d’une condamnation pénale préalable. Ces interdictions de paraître ont ainsi également été utilisées ces derniers jours, en complément des MICAS, pour empêcher des personnes de se rendre dans des manifestations.

L’antiterrorisme ou la police prédictive

Les MICAS font partie d’un arsenal de mesures antiterroristes déployées massivement depuis une dizaine d’années et qui repose sur une même logique. Celle-ci suppose que le rôle de l’État serait d’identifier, dans toutes les sphères sociales, les personnes qui présenteraient une menace afin de les empêcher préventivement d’agir. Il s’agit en quelque sorte d’une police prédictive : même sans acte matériel de terrorisme, l’État estime qu’il peut réprimer des personnes « en avance », pour anticiper les actes. La surveillance joue alors une place cruciale dans ce processus. Les MICAS se fondent sur la base de faits non vérifiés et rapportés par des agents du renseignement dans des « notes blanches », des documents sans aucune source, ni en-tête, rapportant des faits invérifiables.

Pour les personnes musulmanes, des interactions sur les réseaux sociaux, la fréquentation de certaines mosquées ou la possession de livres religieux peuvent suffire à caractériser des éléments de suspicion et alimenter un récit selon lequel la personne serait susceptible de recourir à la violence.

Ce type de raisonnement se transpose exactement aujourd’hui sur les personnes militantes5Voir « L’antiterrorisme administratif contre le mouvement social : l’extension des MICAS et interdictions de paraître », Lula Michallet et Vincent Louis, accessible ici.. Dans les MICAS que nous avons pu consulter, on lit que la participation à des actions écologistes, des manifestations et des blocages de lycées seraient autant d’indices de la dangerosité d’une personne, dans un climat présenté comme insurrectionnel et violent à cause de « l’ultra-gauche ». Pour étayer ce contexte, les arrêtés reprennent des contenus partagés par des comptes antifascistes ou de gilets jaunes sur les réseaux sociaux.

Un précédent laissait déjà entrevoir ce qui se passe aujourd’hui : celui du procès de « l’affaire du 8-Décembre » que nous avons documenté depuis plusieurs années. On y apprenait, en creux, la manière dont est perçu un potentiel « terroriste de gauche », et avec lui les « signaux faibles » caractéristiques qui permettraient de le reconnaître. Si l’État considère comme « inquiétant » le fait chez les musulman⋅es d’être « trop » pratiquant, à gauche, c’est la critique de l’État qui constitue un élément décisif pour caractériser le profil terroriste des inculpé·es.

Du harcèlement administratif

L’acceptabilité de ces mesures repose sur la construction d’un ennemi intérieur, mais également sur le mythe qu’elles respecteraient « l’État de droit ». Puisqu’elles sont prévues par la loi et qu’elles peuvent être contestées après leur édiction, alors les MICAS seraient légitimes et proportionnées. En réalité, comme nous le dénonçons depuis des années, il s’agit d’une décision arbitraire et politique, reposant sur un récit construit par les services de renseignement, le tout enrobé d’un vocabulaire juridique et d’un tampon du ministère.

L’argument selon lequel ces décisions pourraient être valablement contestées en justice doit également être sérieusement écarté. Non seulement il faut des ressources pour aller devant un tribunal, et encore plus dans l’urgence, puisque ces MICAS sont en général délivrées au dernier moment. Mais ensuite, une fois devant une juridiction, la charge de la preuve s’inverse : ce n’est pas au procureur de démontrer la culpabilité, mais c’est à la personne concernée de contester elle-même le récit, construit à partir de quelques éléments choisis par le renseignement, et de démontrer qu’elle n’est pas dangereuse. Aussi, les quelques assignations à résidence contestées ces derniers jours se sont heurtées à différents obstacles : le court délai n’a pas permis au juge de statuer ou bien le recours est rejeté car la manifestation a déjà eu lieu. Le plus souvent, le mal est donc fait et la personne n’a pas pu manifester sans qu’aucune défense ne soit possible6À ce sujet, nous venons de nous associer à un recours devant le Conseil d’État avec la Ligue des droits de l’homme, l’ADELICO et des syndicats, demandant que soient prises des mesures pour que cette pratique de publication ou de notification tardives des arrêtés cesse..

L’objectif des MICAS n’est donc pas d’empêcher un attentat mais bel et bien de décourager et d’épuiser des personnes par le harcèlement administratif. Lors des Jeux Olympiques, ces mesures ont entraîné pour certain⋅es la perte de leur travail, et ont traumatisé des familles. Aujourd’hui, elles sont utilisées pour empêcher un mouvement de contestation et effrayer celles et ceux qui voudraient y prendre part. Libre Flot, ayant déjà purgé sa peine dans l’affaire du 8-Décembre, a même été assigné à résidence pendant trois mois, lui faisant renoncer à tout lien social ou toute situation professionnelle. Comme nous le dénoncions il y a quelques semaines, les MICAS s’ajoutent aux autres pouvoirs des préfets pour organiser cette répression, tels que les interdictions de manifestation, le maintien de l’ordre par la violence ou la surveillance systématique par drone ou hélicoptère.

Cet épisode n’est en rien une « dérive ». Il est le fruit d’un processus bien conscient, visant à contenir toute contestation du pouvoir. Et le futur que l’on pouvait redouter est bien là : interdictions de manifestation, utilisations sans limites des armes mutilantes même contre des mineur⋅es, surveillance permanente, protection des milices d’extrême droite par la police et désormais assignation à résidence des militant⋅es sur la base du renseignement d’État. Se mobiliser contre cela n’est plus une option, c’est une urgence.

References[+]

References
↑1 Voir également le rapport du Défenseur des droits et du CREDOF : « Ce qu’il reste(ra) toujours de l’urgence », 5 juillet 2018.
↑2 L’article L. 228-1 du code de la sécurité intérieure vise « toute personne à l’égard de laquelle il existe des raisons sérieuses de penser que son comportement constitue une menace d’une particulière gravité pour la sécurité et l’ordre publics et qui soit entre en relation de manière habituelle avec des personnes ou des organisations incitant, facilitant ou participant à des actes de terrorisme, soit soutient, diffuse, lorsque cette diffusion s’accompagne d’une manifestation d’adhésion à l’idéologie exprimée, ou adhère à des thèses incitant à la commission d’actes de terrorisme ou faisant l’apologie de tels actes ».
↑3 Lire aussi le rapport de Promote, du CCIE et Equitas sur les MICAS appliquées lors des Jeux Olympiques et revoir l’émission que nous avons consacré en 2025 à ces mesures et à leur utilisation à l’encontre des personnes musulmanes.
↑4 « De la normalisation de l’état d’urgence à sa routinisation ? Une étude empirique des MICAS » par Stéphanie Hennette-Vauchez, Nicolas Klausser et Vincent Louis (2025) accessible ici et « Les MICAS pendant les JOP, ou l’usage extraordinaire d’outils routiniers » par Nicolas Klausser, Vincent Louis, Lula Michallet et Serge Slama (2026) accessible ici.
↑5 Voir « L’antiterrorisme administratif contre le mouvement social : l’extension des MICAS et interdictions de paraître », Lula Michallet et Vincent Louis, accessible ici.
↑6 À ce sujet, nous venons de nous associer à un recours devant le Conseil d’État avec la Ligue des droits de l’homme, l’ADELICO et des syndicats, demandant que soient prises des mesures pour que cette pratique de publication ou de notification tardives des arrêtés cesse.

Applis d'alerte piratées - FR-Alert est-il à l'abri ?

2 novembre 2026 à 13:57

Je suis rentré de vacances hier et je pensais me remettre rapidement à écrire mais de l'administratif en retard en a décidé autrement... Mais peu importe, d'autres ont des soucis plus importants, vous allez voir...

En effet, ce 1er novembre, à 22 h 47 précisemment, l'appli ukrainienne Air Alert, utilisée pour alerter les Ukrainiens afin qu'ils se mettent à l'abri, s'est mise à envoyer n'importe quoi !! Alerte aérienne critique sur tout le pays, et pour les habitants de Kiev en cadeau bonus une menace radiologique, une attaque chimique et des combats de rue.

L'un des messages, écrit en russe, annonçait même une alerte nucléaire imminente en ajoutant que c'était l'Oreshnik, un missile russe, qui arrivait... brrrrr les gens ont du tellement flipper. D'après un communiqué ukrainien relayé par la BBC, le signal "radiation" s'est aussi déclenché sur des haut-parleurs de la région de Lviv au nord de l'Ukraine. Heureusement, très rapidement les développeurs ont coupé les notifications push et ont suspendu l'appli.

Les alertes (écrites en russe !!) reçues par les Ukrainiens (source : BBC)

Quelques heures plus tard, tôt ce matin, c'était au tour du ministère russe des Situations d'urgence d'annoncer une "cyberattaque massive" sur sa propre appli. D'après le Kyiv Post , ces fausses alertes parlaient d'ogives nucléaires lancées vers toutes les régions de Russie. Elles sont aussi apparues sur des canaux régionaux du ministère sur Max, la messagerie soutenue par l'État .

Donc voilà, grosse nuit de frayeurs pour tous les civils russes et ukrainiens...

Alors qui se trouve derrière ces hacks ?

Hé bien d'après l' Associated Press , un des faux messages ukrainiens citait un groupe baptisé Hitcore, et Mash, une chaîne Telegram russe liée aux services de sécurité. L'AP a échangé avec l'un de ses représentants, qui a revendiqué l'attaque. Côté russe, la BBC rapporte que le média ukrainien UNN cite Atesh, un groupe de partisans ukrainiens qui serait à l'origine de l'opération mais rien de tout ça n'a pu être vérifié.

Quant au "comment", on n'en sait pas plus...

Les dev d'Air Alert parlent de personnes non autorisées , le ministère russe d'une vulnérabilité de son appli mais chacun assure par contre que l'essentiel a tenu... Heureusement, en Ukraine, l'appli est séparée des systèmes de commandement militaire, et pour le ministère russe, ce n'est qu'un service annexe à côté des sirènes et des SMS.

Du coup, je me suis demandé : Et en France, ça se passe comment ?

Ici, FR-Alert fonctionne depuis juin 2022 et vous n'avez rien à installer. C'est le ministère de l'Intérieur ou une préfecture qui déclenche l'alerte via un système dont le partenaire technologique est Intersec , et ce sont ensuite les antennes des opérateurs qui la diffusent sur un canal radio dédié, avec au besoin des SMS géolocalisés en complément. Le message s'affiche alors en quelques secondes, même sur votre téléphone verrouillé, sauf s'il est éteint ou en mode avion.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus

Voir cette vidéo sur YouTube

Comme ce n'est pas une application, il n'y a donc pas de notifications push à détourner. Mais le système n'est pas infaillible pour autant... le Brésil, qui a un système similaire au notre, s'est fait hacker en juin et une dizaine de fausses alertes sonores sont parties mentionnant entre autre une "invasion extraterrestre"... L'alerte a réveillé plusieurs villes soit environ 30 millions d'habitants, d'après l' Agência Brasil .

Putain, j'imagine pas ma tête à 3h du mat avec une alerte comme ça sur mon téléphone qui me dit que les aliens ont débarqué...

D'après des documents de la Défense civile transmis à la police fédérale et publiés par Metrópoles , les messages sont partis de la plateforme officielle, l'Idap, avec les identifiants de deux agents de la Défense civile du Pará, et avec des indices que la plateforme les a laissés viser des villes hors de leur zone. Ensuite, fin juin, le gouvernement Brésilien a alors coupé l'accès externe à la plateforme et imposé un second facteur d'authentification. Ouf !! J'espère que chez nous, y'a une 2FA en place aussi là dessus... CE SERAIT BIEN, HEIN !

Le canal radio à l'ancienne a aussi sa faiblesse, mais elle reste locale puisqu'en 2019, des chercheurs de l' université du Colorado ont montré en labo qu'une fausse antenne pouvait diffuser une fausse alerte présidentielle américaine. Selon eux, avec des émetteurs du commerce, ça toucherait environ 90 % des téléphones à portée de la surface d'un stade.

Donc voilà... je ne dis pas que ça n'arrivera jamais, ça peut arriver. En plus, comme ces alertes peuvent embarquer un lien, vaut mieux vérifier avant de cliquer.

Source : BBC

U2 au Stade de France les 5 et 8 mai 2027 : le calendrier des préventes

Par : Gérald
30 octobre 2026 à 08:27

Il aura fallu attendre deux semaines. Après l’Amérique latine, U2 a dévoilé le 29 octobre la partie européenne de sa tournée « The Greatest Show On Earth ». Paris aura droit à deux soirs au Stade de France, le mercredi 5 et le samedi 8 mai 2027. Les billets partent en plusieurs vagues dès le lundi 2 novembre. Attention toutefois : l’inscription à la prévente artiste ferme ce dimanche soir.

Douze concerts dans sept villes

La tournée européenne démarre à Stockholm le 26 avril 2027. Elle passe ensuite par Saint-Denis, puis s’achève à Milan début juillet. Le groupe britannique Wolf Alice assurera la première partie sur toutes ces dates, selon le communiqué de Live Nation repris par NME et Billboard. U2.com, de son côté, ne le précise pas.

  • Stockholm (Strawberry Arena) : 26 et 28 avril
  • Paris (Stade de France) : 5 et 8 mai
  • Lisbonne (Estádio da Luz) : 27 mai
  • Amsterdam (Johan Cruijff ArenA) : 5 et 6 juin
  • Londres (Tottenham Hotspur Stadium) : 18 et 19 juin
  • Berlin (Olympiastadion) : 30 juin
  • Milan (Stadio San Siro) : 5 et 6 juillet

D’autres dates suivront. Le communiqué annonce en effet l’Espagne, l’Irlande et l’Amérique du Nord pour bientôt. En France, seules les deux soirées parisiennes figurent au programme.

Les préventes, jour par jour

Toutes les ventes ouvrent à 10 h, heure locale. Les abonnés payants de U2.com passent en premier, répartis en deux groupes.

  • Dimanche 1er novembre, 23 h 59 : fin des inscriptions à la prévente artiste. Paris et Milan ont leur propre formulaire.
  • Lundi 2 novembre : prévente des abonnés U2.com du groupe Feedback.
  • Mardi 3 novembre : prévente des abonnés U2.com du groupe The Hype.
  • Mercredi 4 novembre : prévente réservée aux porteurs de carte Visa, sur visa.com/u2.
  • Jeudi 5 novembre : prévente artiste, pour les inscrits. Lisbonne en est exclue.
  • Vendredi 6 novembre : vente générale.

À mon avis, ce découpage en cinq vagues profite surtout aux abonnés payants. La seule prévente gratuite arrive en effet en quatrième position, quand les meilleures places seront sans doute parties.

Les prix restent inconnus. Pour comparer, Oasis vend ses places du Stade de France entre 84 et 249 euros pour juillet 2027, d’après Time Out. Rien n’indique cependant que U2 suivra la même grille.

Larry Mullen Jr retrouve la batterie

C’est la première tournée de U2 depuis 2019. Elle marque aussi le retour de Larry Mullen Jr. Le batteur avait manqué la résidence du groupe au Sphere de Las Vegas, en 2023 et 2024, pour se remettre d’une opération. Le Néerlandais Bram van den Berg l’y avait remplacé. Cette fois, le communiqué de Live Nation et la page du Stade de France citent bien les quatre membres : Bono, The Edge, Adam Clayton et Larry Mullen Jr.

Le groupe n’avait plus joué dans un stade français depuis juillet 2017. C’était déjà à Saint-Denis, pour le Joshua Tree Tour. Son dernier passage à Paris remonte ensuite à 2018, à l’Accor Arena.

« Carnaval De Luz » sort le 13 novembre

La tournée accompagne « Carnaval De Luz », attendu le vendredi 13 novembre. Live Nation le présente comme le seizième album studio du groupe. C’est surtout son premier disque de chansons inédites depuis « Songs of Experience », sorti fin 2017. Le titre « The Greatest Show On Earth », coécrit avec Brian Eno, en est le troisième extrait. Anton Corbijn en a réalisé le clip.

Ce qu’on ignore encore

Ni les prix ni les horaires n’ont été publiés. Pour ceux qui viennent de province, le calendrier tombe plutôt bien. Le concert du mercredi 5 mai précède le jeudi de l’Ascension, férié. Quant au samedi 8 mai, c’est aussi un jour férié.

Plus d’infos sur U2.com

L’article U2 au Stade de France les 5 et 8 mai 2027 : le calendrier des préventes est apparu en premier sur w3sh.

J'ai testé les 12 clones gratuits d'Adobe et de Microsoft

13 octobre 2026 à 07:05

Depuis quelques jours c'est l'effervescence sur le net car l'équipe d'ArtCraft a mis en ligne sur GitHub, 12 logiciels GRATUITS qui ont pour mission de remplacer TOUS les outils payants que nous sommes très nombreux à utiliser.

Ces nouveaux logiciels s'appellent PhotoCraft, VectorCraft, FilmCraft, LightCraft, PdfCraft, EffectCraft, DesignCraft, WordCraft, SoundCraft, DeckCraft, CADCraft et GridCraft. Et ces Crafting Apps sont des réécritures "propres" en Rust et natives pour macOS, Windows et Linux d'incontournables comme Adobe Photoshop, Microsoft Word, Avid Pro Tools ou encore Autodesk AutoCAD.

Maintenant pour réussir à publier 12 clones d'outils aussi iconiques en quelques jours, l'équipe derrière le projet ne s'est évidemment pas tapé tout à la main, vous vous en doutez... De nombreux commits de PhotoCraft sont par exemple co-signés "Claude Opus 3.5" ou "Codex". Hé oui, les ravages de l'IA qui a reçu pour consigne de refaire à l'identique par exemple Photoshop avec les mêmes menus, les mêmes raccourcis, et le même comportement.

J'ai mis un peu de temps à me décider d'installer tout ça pour tester parce que tous ces outils, depuis que l'IA est entrée dans ma vie, bah je n'en ai plus vraiment besoin. Mais bon, faut bien que je fasse mon taf à un moment ou à un autre ^^ alors j'ai pris le temps de tout installer sur mon Mac pour voir ce que ça donne...

Déjà l'installation passe par l'ArtCraft Launcher, signé par une société nommée Learning Machines LLC , qui installe chaque app en quelques secondes depuis les releases GitHub, après avoir contrôlé son empreinte SHA-256. Au total, en installant tout, j'ai fini avec 1,7 Go d'applications, ce qui est vraiment peu, je trouve.

Voici à quoi ressemble ce launcher :

Le launcher en vue tableau, avec sa colonne "Inspirée de" et la mention des marques en bas

J'ai donc commencé par PhotoCraft en ouvrant le PSD de mon propre logo, soit 7 calques et tous se sont bien chargés, même les calques techniques comme ceux concernant la lumière, la densité des couleurs, etc. En plus, j'ai été surpris mais l'interface est entièrement en français, avec des menus identiques à ceux qu'on retrouve sur Photoshop jusqu'au "Filtre Camera Raw". J'ai ensuite comparé le rendu de l'outil à l'image fusionnée que Photoshop avait enregistrée dans le fichier, et 100 % des pixels correspondent. Et quand je réenregistre en PSD mon fichier, celui-ci garde ses sept calques et se rouvre à l'identique.

C'est assez impressionnant, je suis bluffé...

Mon logo PSD dans PhotoCraft, avec ses sept calques et leurs modes de fusion

WordCraft, lui, reprend le menu "ruban" de Word jusqu'aux onglets Mailings et Zotero, et mon document de test (avec titres, gras, italique, accents, liste et tableau) s'affiche impecc. Par contre, l'interface reste en anglais et le correcteur souligne tout mon french en rouge par défaut.

WordCraft et mon document de test, sous un ruban calqué sur celui de Word

De son côté, le tableur GridCraft, quant à lui, a passé une épreuve un peu plus dure puisque dans mon classeur j'ai enregistré des formules SUM, AVERAGE et MAX mais sans leur résultat. Hé bien lui les a recalculées de lui-même sans une erreur !

GridCraft a recalculé seul les totaux, la moyenne et le maximum de mon classeur

Pour le reste, PdfCraft a parfaitement lu mon PDF de trois pages, VectorCraft a affiché correctement un SVG avec courbes et texte s'il vous plait, DeckCraft a affiché mes trois diapos PowerPoint de test, et CADCraft respecte totalement les proportions d'un plan DXF.

CADCraft et mon plan DXF, avec un ViewCube et une ligne de commande façon AutoCAD

De son côté, DesignCraft (le clone InDesign) sait ouvrir un fichier IDML sur 2 colonnes, césure comprise, en signalant les erreurs et les polices manquantes. Enfin, pour l'image et le son, LightCraft permet d'importer un dossier de JPEG, SoundCraft charge un WAV stéréo dans la joie et la bonne humeur, et FilmCraft tout comme EffectCraft importent des vidéo MP4 sans problème (j'ai testé uniquement avec des vidéos de quelques secondes.)

Les 6 autres apps que j'ai lancé en test avec les fichiers de l'essai, et entre parenthèses le logiciel dont chacune s'inspire

Attention quand même, tout ce que j'ai ouvert là, ce sont des formats qui ont été documentés publiquement. Si vous essayez d'ouvrir des projets After Effects et Premiere, ça ne passera pas. EffectCraft ne sait pas ouvrir les .aep, et FilmCraft ne lit pas encore les .prproj. Après SoundCraft n'échange encore aucune session en AAF ou en OMF, et CADCraft perd à l'enregistrement les entités qu'il ne gère pas.

Voilà, donc si le format proprio PSD passe aussi bien, c'est parce qu'Adobe en a publié les specs depuis longtemps.

Voilà pour mon petit test... Ce que je peux vous dire c'est que le boulot accompli est vraiment impressionnant, mais que les outils sont assez inégaux dans leur maturité. Après rien d'inquiétant car ça avance très très vite entre les contributions et l'IA. Donc pour le moment, ça ne remplacera pas Photoshop si vous êtes un pro de cet outil. Mais pour des gens comme moi qui en ont un usage très ponctuel, c'est le pied !

FilmCraft, son projet de démo et ma vidéo de test importée en bas à gauche

Maintenant, la question que je me suis posé, c'est qui finance tout ce bordel ?

Parce que même si c'est l'IA qui fait en grande partie le taf, faut bien payer les tokens ! Et bien, derrière le projet, il y a Brandon Thomas, qui se présente sur GitHub comme fondateur d'ArtCraft, de Storyteller.ai et de FakeYou. FakeYou, c'est un site de voix synthétiques de célébrités, sur lequel le Garante italien (la CNIL italienne, quoi...) avait ouvert une enquête en 2022. Et visiblement c'est soutenu par le fonds Pebblebed qui liste ArtCraft dans son portefeuille . Bref, après le clonage de voix, on dirait bien que Brandon est passé au clonage de logiciels. Le garçon a de la suite dans les idées...

Maintenant la thune générée par ArtCraft, provient de leur studio d'images et de vidéos par IA avec des abonnements qui coûtent entre 96 et 576 dollars par an. Cela donne droit à des crédits de génération sur Nano Banana, Seedance ou Kling. Mais rassurez-vous, les Crafting Apps, elles, ne sont pas monétisées.

Maintenant mettre tous ces clones en open source, c'est une excellente idée je trouve car d'un point de vue "code", ça les rend immortels (suffit de cloner le dépôt) et surtout, les contributeurs qui apportent des fonctionnalités et des corrections de bug le font avec leur temps et... leurs tokens... Bah oui.

Donc quelque part, la communauté ArtCraft finance aussi une bonne partie du dev...

Reste la question du droit d'auteur bien sûr puisque concernant le code, le droit européen est très clair. En effet la directive de 2009 sur les logiciels protège ce qui est écrit, mais pas les idées qui se cachent derrière une interface, et elle laisse donc à quiconque le droit d'utiliser un programme, et de le décortiquer en le faisant tourner pour l'analyser. De plus, en 2012, l'arrêt SAS Institute a précisé que ce que fait un logiciel et le format de ses fichiers ne sont pas protégés. Et comme ArtCraft affirme n'utiliser ni code, ni shaders, ni assets propriétaires, ils sont clean, sauf si Microsoft ou Adobe arrivent à prouver le contraire.

Là où ça peut coincer, je pense, c'est au niveau de l'interface puisque fin 2010, la même Cour a estimé qu'une interface graphique , à défaut d'être protégée comme du code, peut l'être comme n'importe quelle œuvre, dès lors qu'elle est originale ! Or chez ArtCraft, il est dit qu'ils ont étudié Photoshop pour son comportement et son apparence et rien d'autre... Oui, son apparence... donc là y'a peut-être une faille ?

Bref, pour le moment rien n'indique que le code viole le droit d'auteur, mais l'interface et la manière de se présenter sont risquées.

Maintenant si vous voulez vous faire votre propre avis, rendez-vous sur getartcraft.com .

Citroën 2 CV Concept : la Deuche renaît en électrique !

Par : Gérald
11 octobre 2026 à 22:05

Depuis plusieurs semaines, Citroën entretenait savamment le suspense autour de cette mystérieuse nouveauté, distillant quelques indices sans jamais dévoiler complètement ses intentions. Un teasing qui a alimenté les spéculations sur le retour de la mythique 2 CV, jusqu’à sa révélation ce 11 octobre,78 ans après sa présentation au Salon de Paris de 1948, la mythique Citroën 2 CV s’apprête à reprendre la route. La Citroën 2 CV Concept réinterprète l’une des voitures françaises les plus populaires de l’histoire. Avec une ambition : retrouver l’esprit de la Deuche dans une citadine électrique accessible à tous.

Il fallait oser toucher à une telle icône ! Avec ses lignes immédiatement reconnaissables, la nouvelle Citroën 2 CV Concept multiplie les références à son illustre ancêtre. Silhouette arrondie, ailes généreuses, capot nervuré, projecteurs circulaires et toit découvrable : les designers de Citroën ont puisé dans l’ADN de la 2 CV sans tomber dans la simple reproduction nostalgique.

Longue de seulement 3,76 mètres, soit moins que la 2 CV originale, cette interprétation moderne conserve la philosophie qui avait fait le succès de la petite Citroën : simplicité, légèreté, ingéniosité et économie.

Une Deuche électrique à 15 000 euros

À bord, l’ambiance se veut résolument ludique. Banquettes accueillantes, volant monobranche, planche de bord minimaliste et rangements astucieux rappellent que la 2 CV a toujours privilégié l’essentiel. Clin d’œil amusant, certains compartiments sont même conçus pour transporter des œufs, en référence au célèbre cahier des charges de la TPV, la « Toute Petite Voiture » à l’origine de la 2 CV.

Mais derrière cette évocation du passé se cache un véritable projet industriel. Entièrement électrique, la future Citroën 2 CV devrait rejoindre la gamme à l’horizon 2028. Fabriquée en Europe, elle vise un tarif de départ proche de 15 000 euros, dans le cadre de la future catégorie européenne E-Car.

Citroën n’a pas encore communiqué les caractéristiques techniques de cette nouvelle venue, notamment sa puissance, sa batterie ou son autonomie.

La renaissance d’une icône populaire

Produite à plus de cinq millions d’exemplaires entre 1948 et 1990, la 2 CV avait démocratisé l’automobile en France et bien au-delà. Près de huit décennies après sa naissance, Citroën entend reprendre la même recette pour démocratiser, cette fois, la mobilité électrique.

Reste à savoir si cette nouvelle Deuche saura retrouver ce supplément d’âme qui avait fait de son ancêtre bien davantage qu’une simple automobile.

Cinq autres concept-cars pour imaginer l’automobile de demain

La Citroën 2 CV Concept n’était pas la seule vedette de la soirée « The Night Before », organisée par Stellantis au Hangar Y de Meudon, à la veille du Mondial de l’Automobile de Paris 2026. Cinq autres marques du groupe ont dévoilé leur vision de l’automobile de demain. Alfa Romeo Cuorerosso explore le retour au plaisir de conduire, avec notamment la perspective d’une motorisation hybride associée au V6 2,9 litres et à la transmission intégrale Q4. Chez DS Automobiles, le concept F3VER mise sur un design expressif, la personnalisation et la polyvalence. Fiat Multiplay réinterprète quant à lui l’esprit du Multipla avec un véhicule modulable, capable de passer d’une configuration familiale à un pick-up. Opel STX Concept imagine le break du futur, avec une silhouette dynamique et une nouvelle interprétation de la signature lumineuse Vizor. Enfin, Peugeot RCZ Vision fait renaître l’esprit du coupé RCZ dans une interprétation électrique, intégrant notamment la direction électronique steer-by-wire et le volant Hypersquare. Six concepts, six personnalités, mais une même volonté affichée par Stellantis : renouer avec des automobiles qui suscitent l’émotion.

L’article Citroën 2 CV Concept : la Deuche renaît en électrique ! est apparu en premier sur w3sh.

Reçu — 7 octobre 2026 ⏭ Geeks's stuffs

Mistral Large 4, le modèle à 1 000 milliards de paramètres surnommé Le Chonk

7 octobre 2026 à 11:01

Mistral a présenté Mistral Large 4, un modèle d'intelligence artificielle à 1 000 milliards de paramètres que l'équipe surnomme elle-même "Le Chonk", et l'entreprise française annonce ni plus ni moins que c'est le meilleur modèle ouvert jamais développé en dehors de la Chine. Rien que ça.

Le modèle n'est pour le moment accessible qu'en préversion via l'API de Mistral, l'interface qui permet aux développeurs de la brancher sur leurs applications. Les poids, autrement dit le fichier complet qui permet de faire tourner le modèle sur ses propres serveurs, arriveront le 27 octobre sur Hugging Face, le grand entrepôt public des modèles d'IA.

C'est tout le contraire des boîtes noires d'OpenAI ou d'Anthropic, le créateur de Claude, qui gardent jalousement les leurs.

Sur le papier, le chiffre de 1 000 milliards en jette, sauf que le Chonk n'active que 49 milliards de paramètres à chaque réponse, avec une architecture qui fonctionne un peu comme une grosse administration où seul le guichet compétent traite votre dossier. Du coup, il coûte bien moins cher à faire tourner que sa taille ne le laisse penser.

L'entraînement a pris deux mois sur près de 4 000 puces Nvidia Grace Blackwell installées dans les datacenters européens de Mistral, soit deux à trois fois moins de matériel que la concurrence chinoise d'après Pierre Stock, le responsable scientifique de la maison. Le modèle parle au passage plus de 160 langues.

Mistral insiste surtout sur les capacités agentiques de son Chonk, c'est-à-dire sa faculté à enchaîner tout seul des actions, lancer du code, éplucher des documents, remplir un tableur, plutôt que de simplement répondre à vos questions.

Sur les tests de performance publiés par Mistral, le Chonk se place au niveau des meilleurs modèles chinois de DeepSeek, Alibaba ou Moonshot sur le code, la finance et le droit, avec une vraie pointe en cybersécurité où il se classe parmi les cinq meilleurs au monde. Les mesures indépendantes sont un peu moins flatteuses, puisque le cabinet Artificial Analysis le situe entre DeepSeek et les modèles les plus accessibles d'OpenAI, encore loin du haut de gamme GPT-6 Astra, ce qui est déjà pas mal pour un modèle qu'on pourra télécharger gratuitement.

Côté tarifs, l'API facture environ 0,70 dollar le million de tokens, les morceaux de mots qui servent d'unité de facturation à tous les fournisseurs d'IA. Airbus et HSBC figurent déjà parmi la centaine de clients revendiqués.

J'avoue que je me demande déjà quelle machine il faudra pour faire tourner un bestiau pareil dans un salon, mais c'est tentant.

Source : TechCrunch

LivePE - Une clé de dépannage Windows chargée à bloc

7 octobre 2026 à 09:30

Vous ne le savez surement pas mais Sebseba, un membre du forum TeamAAZ, partage depuis juin 2025 un LivePE 100% en français . C'est une ISO qui se met sur une clé USB et qui permet de démarrer un LivePE (un Windows Live quoi...), en EFI comme en MBR, avec de quoi sauvegarder, partitionner, récupérer des fichiers ou réparer le boot. Bref, c'est super pratique si vous faites un peu d'admin ou de support technique.

Le bureau du LivePE démarré dans une machine virtuelle, avec ses icônes en français

Il l'a fabriqué avec une base de Win10XPE , SFX Constructor et Dism++ , et ça embarque une sacrée liste de programmes.

Par exemple, pour les sauvegardes, vous avez le droit à Acronis True Image 2026, Macrium Reflect X Server, AOMEI Backupper et les outils Hasleo. Pour tout ce qui est partitionnement, c'est MiniTool, EaseUS et AOMEI Partition Assistant. Aussi, pour récupérer des fichiers, GetDataBack Pro et Hasleo Data Recovery et il y a bien sûr AIDA64 Extreme et le Kaspersky Virus Removal Tool.

Maintenant, pour le mettre sur une clé ou un SSD externe, le tuto de Sebseba impose UltraISO et rien d'autre, sinon le multiboot EFI + MBR ne marchera pas. Il faut initialiser le support en MBR, puis vous le formatez en FAT32, vous ouvrez TECH.iso dans UltraISO et vous l'écrivez en mode USB-HDD+.

Et ensuite, vous pouvez réduire cette partition et en créer une seconde en NTFS pour y ranger vos ISO Windows. Par contre, attention, WinToHDD ne créera pas la partition MSR quand il installera Windows en GPT/EFI, ce qui posera des problèmes de migration plus tard... Donc préparez bien l'ESP et la MSR avant, avec DiskGenius ou DiskPart GUI Micro.

Le gestionnaire de démarrage de l'ISO, lui, s'affiche en anglais

Cette ISO de LivePE bien frenchy est une adaptation du WinPE de Sergei Strelec, dont l' historique officiel liste lui aussi Acronis, Macrium Reflect, AIDA64 et GetDataBack, mais uniquement dans la langue de David Bowie (ouais Shakespeare c'est has-been). Et si vous préférez une clé multiboot montée avec Ventoy, Medicat dont je vous ai déjà parlé à de multiples reprises, fait ça très bien depuis longtemps.

Un grand merci à Sebseba pour le partage !

Source : LivePE en français sur TeamAAZ

Issued - Pour lire vos Comics / BDs depuis votre navigateur

7 octobre 2026 à 07:54

Si vous avez un dossier blindé de comics / BDs au format CBZ ou en CBR, rangé à "votre sauce" par éditeur, par série ou carrément en bordel (ce qui est mon cas, je suis bordélique...), Issued est un petit serveur à installer chez vous qui va vous rendre de fiers services. En effet, ce soft scannera votre dossier tel quel, ne réorganisera rien parce que c'est pas votre mère, mais par contre, il reconstruira sa bibliothèque autour de vos dossiers, pour que vous puissiez lire tout ça depuis un navigateur ou une appli de lecture, en ayant l'impression que "Oh dis donc c'est bien rangé"

Une seule règle à respecter quand même c'est de ne pas mélanger des comics et des sous-dossiers dans un même dossier puisque pour Issued, un dossier qui contient des comics, c'est une série. Ah et les fichiers aux formats CB7 et les PDF passeront aussi sans souci.

Côté lecture, le lecteur web affiche les derniers ajouts et les comics entamés à reprendre. Et si vous suivez des séries encore en cours de parution, vous les marquez avec le bouton Ongoing, et la page du même nom vous montre le dernier numéro ajouté, le nombre de numéros et ceux qui manquent peut-être à l'appel... Sur mobile, vous pouvez aussi ajouter son catalogue OPDS dans Panels ou Chunky Reader sur iOS, ou dans Moon+ Reader sur Android.

Son dev dit l'utiliser avec environ 4 500 comics (mais quel pirate ^^) et pense que ça tiendra le choc à 10 000 voire 20 000 BDs. Les vignettes, de leur côté, sont générées une seule fois, sur un seul thread, pour ne pas saturer votre serveur qui fait déjà tourner d'autres conteneurs et la surveillance du dossier, qui ajoute les nouveaux comics toute seule, se coupe dans la config si vous préférez laisser roupiller vos disques (un bouton permet alors de relancer le scan à la main).

Attention par contre au mot de passe que vous mettrez car celui que vous pouvez définir dans config.ini ne protègera que le lecteur web. En effet, le catalogue OPDS reste accessible sans session et c'est ce catalogue qui permet de télécharger les archives. Donc pour lire vos comics depuis l'extérieur, n'ouvrez pas le port 8181 de votre box en mode neuneu ! Non, restez absolument sur votre réseau local, ou passez par un reverse proxy qui gère l'authentification ou encore un VPN local type Tailscale (Qu'est ce que j'aime ce truc).

Pour l'installer, le plus simple c'est comme d'hab Docker (l'image embarque déjà unrar pour les CBR) :

docker run -d --name issued \
 --restart unless-stopped \
 -p 8181:8181 \
 -v /path/to/your/comics:/comics:ro \
 -v issued_data:/app/data \
 ghcr.io/metalogico/issued:latest

Remplacez alors le chemin par celui de votre dossier de comics, et le lecteur web répondra sur le port 8181, dans /reader/, et le catalogue OPDS dans /opds/. Et si vous n'avez pas Docker, il existe aussi des exécutables pour macOS, Linux et Windows. Voilà... Le tout est sous licence MIT et sachez également que si vous avez besoin de plusieurs comptes, ou de servir aussi des mangas et des ebooks, la bibliothèque Komga et le serveur Kavita en feront un peu beaucoup plus ^^.

Ah et si vous vous demandez pourquoi tout est violet dans l'interface, c'est parce que la fille du développeur s'appelle Viola (pas de "vert caca d'oie" donc, désolé pour les amateurs de treillis ^^).

Source : noted.lol

The Legend of Zelda: Majora's Mask enfin en version européenne sur PC et Android

7 octobre 2026 à 06:54

Vous le savez, The Legend of Zelda: Majora's Mask existe en version européenne, avec une ROM PAL 1.1 qui embarque 4 langues (anglais, français, allemand et espagnol), mais 2Ship2Harkinian , le portage PC du jeu dont je vous ai déjà parlé, ne reconnaît que les 2 versions américaines.

C'est pour cela qu'un fork non officiel a décidé de lever cette limite en permettant une lecture de la ROM version PAL 1.1 directement depuis Windows, Linux et Android !

Bien sûr, le fork garde le support des ROM américaines, et comme toujours pour ne pas tomber dans le piratage, il faudra au premier lancement du jeu, désigner l'emplacement de votre ROM à vous (que vous devrez avoir normalement rippé vous-même depuis votre propre version pour rester dans les clous plutôt que dans choper une sur un site random ^^). Ensuite, le jeu génèrera localement son fichier de données (mm.o2r), et les lancements suivants démarreront directement dans le jeu.

Le menu Options sur Android, avec le français sélectionné parmi les quatre langues de la ROM PAL 1.1 (capture fournie par l'auteur du fork)

Sous Windows, il faut donc décompresser le ZIP et lancer 2ship.exe, en gardant 2ship.o2r à côté. Sous Linux, c'est une archive et un exécutable 2s2h.elf, avec le même fichier à ses côtés. Sur Android, il faut l'APK (ARM64 uniquement, Android 7 et OpenGL ES 3.0 minimum), et la version mobile ajoute des commandes tactiles qu'on peut masquer, un menu redimensionnable et un dossier de données déplaçable sur carte SD.

Pas de build macOS, en revanche, alors que le projet d'origine en propose un et ça, c'est un méga snif pour moi.

Alex, l'auteur de ce fork a aussi ouvert une demande de fusion chez 2Ship pour intégrer tout ça au projet d'origine, j'espère que ça passera.

Et après, peut-être qu'il pourra s'attaquer à Zelda 64 Recompiled , l'autre portage de Majora's Mask dont je vous ai parlé, car lui aussi n'accepte que la ROM américaine..

À récupérer sur la page des releases du fork .

Il a entièrement recodé 8 vieux OS en HTML + un VB6 qui sort des .exe.

6 octobre 2026 à 17:22

Wiesław Šoltés , un développeur open source spécialiste de .NET et d'Avalonia, a publié d'un coup sur son Github, plusieurs reconstitutions de Windows 3.1, 95, 98, Me, 2000, XP, Vista et même Mac OS 9 directement utilisables dans le navigateur ! Vous cliquez sur le lien, la page se charge en moins de deux secondes, et hop, vous voilà devant le Program Manager, le menu Démarrer ou le Finder.

Les huit bureaux au démarrage : Windows 3.1, 95, 98 et Me en haut, 2000, XP, Vista et Mac OS 9 en bas

Et ce ne sont pas des coquilles vides comme on le voit parfois mais de vrais OS complets. Le Windows 3.1 compte 28 applications rangées dans les groupes d'origine du Program Manager, XP en a 56, et Windows Me monte à 60 app en comptant les panneaux de configuration. Donc si vous n'avez jamais connu ces machines en vrai parce que vous êtes un.e petit.e jeune, c'est l'occasion de tripoter vous-même ce que vos aînés vous racontent depuis des années.

Le Démineur de Windows 3.1, ouvert par-dessus les groupes du Program Manager

Toutes les applis d'un même bureau partagent en plus un disque virtuel. Ainsi, sous Windows 95, un document enregistré dans Notepad apparaîtra dans l'Explorer tout comme dans l'invite MS-DOS, et l'interpréteur de commandes gère les redirections et les jokers (les *) sans soucis.

Voici par exemple le début d'une petite séquence que propose le README, à taper dans une invite de commande MS-DOS pour créer un fichier :

CD "C:\My Documents"
ECHO Hello from DOS>hello.txt
TYPE hello.txt
DIR /B *.txt

L'invite MS-DOS de Windows 95 après la séquence ci-dessus : hello.txt est créé, lu puis listé

Côté jeux, XP propose le Spider Solitaire, une Dame de pique contre trois adversaires pilotés par l'ordinateur et un flipper dont le tableau original, s'inspire de Space Cadet. Vista, quant à lui, ressort Chess Titans, Mahjong Titans, Purble Place et InkBall avec ses gadgets sur le côté, et Mac OS 9 a son Finder spatial, ses 33 tableaux de bord et sa Graphing Calculator.

Le flipper de Windows XP, une table originale inspirée de Space Cadet

Chess Titans sous Vista, avec l'horloge, le diaporama et le calendrier en gadgets

Mac OS 9 et sa Graphing Calculator, qui trace ici y = sin(x)

Maintenant, ce qui m'a intrigué, c'est comment ça peut démarrer aussi vite ???

Eh bien tout simplement parce que rien n'est émulé ! Par exemple, un émulateur comme v86 , dont je vous parlais en 2022, traduit à la volée le code machine x86 en WebAssembly pour faire tourner Windows lui-même dans le browser. Mais ici, il n'y a ni noyau Windows ni processeur virtuel, car chaque fenêtre, chaque menu et chaque application ont été réécrits en HTML, CSS et modules JavaScript. Les fenêtres sont donc des éléments de page web ordinaires, que le navigateur affiche comme n'importe quel site.

Le code, lui, est volontairement dépouillé, avec par exemple Windows 3.1 qui n'a besoin d'aucun framework ni d'aucun bundler, ou encore le bureau de Windows 95 qui s'affiche via un simple python3 -m http.server.

Seuls le fond d'écran, les économiseurs et certaines opérations de dessin passent par le GPU en WebGPU, avec un repli sur WebGL2 puis sur Canvas 2D si votre machine ne suit pas. Et sur Windows 3.1 comme sur Mac OS 9, l'image ne se redessine que quand quelque chose change, donc un bureau au repos ne relance aucun rendu au niveau GPU.

Pour le poids, pareil, c'est super léger. Cache désactivé, chaque "OS" charge très peu de data : 183 Ko pour Windows 95, 180 Ko pour Mac OS 9 et 306 Ko pour Windows 2000. Et XP et Vista montent à 4,5 et 2,5 Mo. À titre de comparaison, DrawingSpace , un éditeur de diagrammes façon Visio du même auteur, écrit en C# et compilé en WebAssembly avec Uno Platform, en réclame 17 Mo.

DrawingSpace, l'éditeur de diagrammes du même auteur, écrit en C# et compilé en WebAssembly

Le revers de la médaille, vous l'aurez compris, c'est que vous n'avez pas Windows sous la main, mais sa reconstitution. Aucun programme d'origine ne s'exécute, et l'équivalence au pixel près n'a pas été établie. Pour montrer à quoi ressemblait un bureau à quelqu'un qui ne l'a pas connu, ou pour choper un peu de code afin de développer votre propre bureau Windows HTML pour y mettre votre site web, c'est parfait. Mais pour relancer un logiciel d'époque tel qu'il était, faudra passer par v86, par Infinite Mac pour Mac OS 9, ou encore par RetroTick , qui exécute les vrais .exe Windows et DOS.

Mais le plus beau morceau de tout ce que le garçon nous a sorti, c'est je trouve, VB6 Studio Web , publié le même jour. C'est un Visual Basic 6 dans un onglet, avec sa boîte à outils, sa fenêtre Properties, son concepteur de formulaires et un débogueur pas à pas. Vous appuyez sur F5 et le projet d'exemple (une saisie de commandes shopping) se lance aussitôt. Et le code VB n'est pas confié à un eval JavaScript, mais réellement exécuté par un compilateur et une machine virtuelle maison, avec 37 types de contrôles différents dispos.

VB6 Studio Web après un F5 : le projet d'exemple Order Entry tourne dans l'IDE

Ouvrez ensuite l'exemple Calculator par File, New Project..., puis lancez File, Make Calculator.html, et votre programme deviendra une page HTML unique qui embarquera son propre runtime. Sur l'exemple Calculator, ça m'a donné un fichier de 1,9 Mo qui s'ouvre directement depuis le disque, sans l'IDE, et qui répond bien 42 quand je lui demande de faire un 6x7 (ouais, six-seven, on soutient la cause lycéenne ici !).

Pour ceux qui ont des archives, il peut aussi ouvrir les projets .vbp et .vbg d'époque, depuis des fichiers, un dossier ou un ZIP, et il embarque même un agent de code qui pilote l'IDE avec votre propre clé OpenAI, Anthropic ou Gemini.

L'entrée voisine, "Make Calculator.exe" (Win32 AOT), va encore plus loin puisqu'un éditeur de liens PE32 et un générateur de code x86 écrits en JavaScript y fabriquent un exécutable Windows natif, sans quitter le navigateur.

Chez moi, après compilation, j'ai obtenu un fichier de 34 ko que la commande file identifie comme un véritable exécutable PE32 pour Windows. Je ne l'ai pas lancé sous un vrai Windows, mais ça devrait normalement se lancer vu que c'est assez basique comme code.

Le projet Calculator après Make Calculator.exe : la barre d'état annonce 34304 octets, code x86, contrôles natifs et GDI, sans extraction

La même calculatrice exportée en un seul fichier HTML, ouverte hors de l'IDE : 7 × 6 = 42

Bref, le mec a fait des trucs de zinzin, à se demander comment un développeur peut-il sortir autant de choses à lui tout seul ?

Probablement grâce à l'IA, puisque les projets contiennent pour la plupart un fichier .openai/hosting.json mais peu importe, même si c'est vibe codé, c'est quand même un gros boulot et la qualité est au rendez-vous.

Voilà, si vous voulez tester, tout se lance sans rien installer, depuis les dépôts Windows 3.1 , 95 , 98 , Me , 2000 , XP , Vista et Mac OS 9

Vos fichiers créés dans ces "OS" resteront bien sûr dans le navigateur dans un IndexedDB, donc si vous videz les données du site ou si vous changez de navigateur, votre ordinateur virtuel repartira de zéro...

Sous Windows 95, l'outil Backup exportera le disque en JSON donc il y a quand même moyen de faire un petit export si ça vous amuse et bonne nouvelle, son VB6 Studio Web est sous licence MIT, donc si vous avez encore un vieux projet VB6 qui dort sur un disque dur, vous savez maintenant où aller pour tenter de le rouvrir !

RemoveMacAI - Supprimez Apple Intelligence de macOS 27

6 octobre 2026 à 10:35

Si vous êtes sous macOS 27, vous avez peut-être remarqué que pour désactiver Apple Intelligence, il fallait couper les fonctions une par une. Mais ce que vous ne savez probablement pas, c'est que même si vous faites ça, les modèles restent stockés sur votre disque dur. Donc forcément, ça prend de la place !!

Heureusement, il existe une application nommée RemoveMacAI qui permet de supprimer ces modèles et empêcher macOS de les retélécharger.

Concernant la place que vous allez gagner, Apple et les média tech ne s'entendent pas sur les chiffres, mais grosso modo ça peut aller de 12 Go à 30 Go d'économisé.

Pour procéder à l'opération, il vous faudra un Mac Apple silicon sous macOS 27. L'outil installe ensuite un profil de configuration que macOS vous demandera d'approuver dans les Réglages Système, retirera les modèles via le service d'assets d'Apple et renverra leurs téléchargements vers un port local fermé. La protection SIP reste bien sûr activée et aucun fichier de /System n'est touché. La doc de l'outil dit d'ailleurs s'appuyer sur pared , un autre outil de 4evy qui a défriché ce service avant lui.

Voici comment en profiter :

brew install omlahore/tap/removemacai
removemacai

Bien sûr, par défaut, tout dégagera. Siri en entier, "Dis Siri" et l'icône de la barre des menus compris, Writing Tools, Genmoji, Image Playground, l'extension ChatGPT, les résumés dans Mail, Messages, Safari, Notes et les notifications, Clean Up dans Photos et la complétion de code d'Xcode. Les apps qui s'appuient sur les modèles d'Apple perdent aussi la main, comme l'action "Utiliser le modèle" de Raccourcis. La dictée, elle, continue de marcher. Pour épargner certaines fonctions, l'option --keep permet de les nommer, et l'option --dry-run montre les changements sans les appliquer.

Voilà, c'est bien qu'un tel outil existe, même si moi, perso, je trouve Apple Intelligence plutôt bien, et que c'est dommage de s'en débarrasser (surtout que c'est du local, hein...). Mais c'est vrai que sur un Mac à 256 Go d'espace de stockage, ces Go comptent ! Maintenant, si vous changez d'avis, l'auteur assure que removemacai revert remettra tout en place, avec les modèles qui se téléchargeront à nouveau quand une fonction que vous utilisez en aura besoin.

Source : MacRumors

OpenMouse - Réglez votre souris gaming depuis le navigateur

6 octobre 2026 à 09:55

Si vous avez la chance de rentrer de manif avec vos 2 mains, parce que hé, "c'est la démocratie", voici un outil qui va vous intéresser ! Ça s'appelle OpenMouse et c'est un configurateur de souris gaming qui fonctionne direct dans le navigateur. Vous branchez votre souris, vous ouvrez le site dans Chrome ou Edge, et vous réglez le DPI, le polling rate, et les boutons et le RGB (selon ce que votre modèle sait faire).

L'outil n'envoie aucune donnée à l'extérieur et en plus, c'est gratuit et sous licence AGPL. Maintenant, est-ce que ça va fonctionner avec votre souris ? C'est la grande question ! La liste du projet suit actuellement 746 appareils, dont 232 sont taggés comme "Compatible", c'est-à-dire confirmés fonctionnels avec un driver enregistré. Les autres sont des modèles demandés par la communauté, ou qui attendent un test matériel ou un driver.

Chez Logitech par exemple, la G502, la MX Master 3S et la G Pro X Superlight en font partie. Chez Razer, la DeathAdder V3 et la Viper V3 Pro aussi, mais la Basilisk V3 attend encore un test sur du vrai matériel.

Après, "Compatible" ne veut pas dire que tout se règle direct. La Corsair Nightsword RGB est marqué comme tel et pourtant, elle est en lecture seule (il faut fermer l'outil iCUE avant), et plusieurs autres modèles de la marque affichent "Driver nécessaire".

Et si vous avez une Razer sous Windows ?

Alors là, il vous faudra un utilitaire en plus car depuis Chrome 153, une page web ne peut plus toucher à la souris via l'interface que Razer utilise. En effet, Chrome a corrigé un bug Windows qui, d'après le billet d'OpenMouse daté du 12 septembre dernier, laissait cet accès ouvert depuis des années. Les Razer ont donc cessé de s'y connecter, ce qui fait que pour le projet, la seule solution c'est Bridge , un utilitaire optionnel qui s'installe sur l'ordi et qui permet de faire le lien entre la souris et l'app web.

Bridge est cool parce qu'elle permet aussi d'utiliser OpenMouse sous Firefox (Safari n'est pas encore supporté), ainsi que d'appliquer un profil de réglages au lancement d'un jeu, ou encore de vous prévenir quand la batterie de votre souris sans fil passe sous 20 %.

Par contre, c'est encore une bêta donc il n'y a aucune garantie ! À tester !

❌