❌

Vue normale

Referrer Policy

12 décembre 2017 à 09:41

Des mécanismes parfois vieux comme le Web sont présents sur nos sites sans que nous en ayons tous les tenants et les aboutissants. Celui présenté aujourd'hui fait partie de cette catégorie. C'est également l'occasion de voir que son importance peut être capitale dans certains cas de figure.
Son nom est Referrer Policy.

Introduction

Le mécanisme dit de Referrer (qu'on peut traduire par « référent » en français) est selon Wikipedia :

Un référent, plus connu sous l'anglicisme Referer ou Referrer [1], est, dans le domaine des réseaux informatiques, une information transmise à un serveur HTTP lorsqu'un visiteur suit un lien pour accéder à l'une de ses ressources, lui indiquant l'URL de la page où se situe ce lien qu'il a suivi.

En pratique, quand un utilisateur navigue vers un autre site via un lien (ou si un site charge une ressource externe), le serveur informe le site de destination de l'origine de la requête en utilisant l'en-tête HTTP Referrer.

Si nous prenons l'exemple du logo d'Openweb, voici l'information de referrer envoyée :
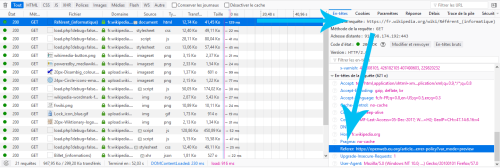
Affichage du referrer pour le logo sous les outils développeurs de Firefox

Si nous ouvrons le lien précédent sur Wikipedia, voici l'information de referrer que l'on peut voir :

Affichage du referrer du lien sous les outils développeurs de Firefox

Cela peut être utile dans de nombreux cas (certains outils de statistiques se basent là-dessus, etc.), toutefois, cela peut aussi poser des problèmes de confidentialité et de sécurité. Ajoutons à cela que de nombreuses — et parfois insoupçonnées — APIs peuvent utiliser cette information... et parfois au désavantage des propriétaires de sites et/ou de leurs visiteurs.

Si ce mécanisme pouvait auparavant sembler être peu clair et peu paramétrable, une spécification relativement récente permet enfin d'en maitriser les comportements.

Referrer Policy

Son nom s'appelle très logiquement Referrer Policy, qu'on peut traduire par « Politique de referrers », ou « Politique de référents ».

Cette spécification est à l'instant de l'écriture de cet article une Candidate recommendation, c'est donc raisonnablement stabilisé et tout à fait utilisable en production.

À l'instar de Content Security Policy, vous pouvez donc avec Referrer Policy définir clairement votre politique en matière de referrers pour votre site… et la question est loin d'être aussi anodine qu'elle peut sembler l'être.

Principe et fonctionnement

Un en-tête HTTP est envoyé au navigateur contenant cette politique. En voici un exemple via PHP :


header("Referrer-Policy: ");

Voici les valeurs possibles :

Referrer-Policy: no-referrer : aucun en-tête referrer n'est envoyé.

Referrer-Policy: no-referrer-when-downgrade (valeur par défaut) : le referrer est envoyé si la sécurité de la destination est à priori égale (HTTPS→HTTPS), mais n'est pas envoyé pour une destination moins sécurisée (HTTPS→HTTP).

Referrer-Policy: origin : seule l'origine du document sera envoyée dans tous les cas. L'adresse https://openweb.eu.org/articles/ enverra le referrer https://openweb.eu.org/.

Referrer-Policy: origin-when-cross-origin : envoie l'URL complète si la destination a la même origine, et seulement l'origine pour les autres cas.

Referrer-Policy: same-origin : le referrer sera envoyé pour les URLs avec la même origine, et aucun referrer ne sera envoyé dans les autres cas.

Referrer-Policy: strict-origin : le referrer ne contiendra que l'origine du document si la sécurité de la destination est à priori égale (HTTPS->HTTPS), rien ne sera envoyé pour une destination moins sécurisée (HTTPS→HTTP).

Referrer-Policy: strict-origin-when-cross-origin : quand la requête a la même origine, l'URL complète est envoyée en referrer. Dans le cas contraire : le referrer ne contiendra que l'origine du document si la sécurité de la destination est à priori égale (HTTPS→HTTPS), rien ne sera envoyé pour une destination moins sécurisée (HTTPS→HTTP).

Referrer-Policy: unsafe-url : l'URL complète est passée en referrer, quel que soit le cas.

Le réglage par défaut a longtemps été à l'origine d'un mythe : que le passage à HTTPS tuait en lui-même le mécanisme des referrers. Quand le HTTPS était beaucoup moins répandu qu'actuellement, avoir un site en HTTPS impliquait d'avoir majoritairement des liens vers des sites ne l'ayant pas (et donc aucun referrer envoyé vers une destination moins sécurisée). Le passage de Google à HTTPS il y a quelques années a fortement contribué à propager ce mythe. Néanmoins, HTTPS et referrers sont deux choses séparées, désolé de tuer cette légende urbaine ! :)

Implications et données sensibles

De prime abord, vous vous dites peut-être que votre site n'a rien à cacher :

  • vous n'avez aucun problème à ce que les sites vers lesquels pointent vos liens soient au courant desdits liens ;
  • ou les ressources que vous utilisez sur d'autres sites ne sont pas un secret d'état non plus…

Posons clairement la question : en êtes-vous bien sûr ?

Si certes, des liens publics ne sont pas des secrets d'état… peut-être votre site a une interface d'administration, et vous n'avez sûrement pas envie que l'adresse de cette dernière soit transmise en referrer.

Autre cas de figure : imaginons un intranet sur lequel vous pouvez partager des liens. Souhaitez-vous que l'adresse de ce dernier soit transmise vers l'extérieur ? Avec tout ce que cela peut révéler comme détails sur le fonctionnement de ce dernier ? Bien sûr que non !

D'autres APIs comme CSP peuvent également transmettre cette information. Voici un exemple d'informations qui peuvent arriver sur un report-uri :

{ "csp-report": { "document-uri": "https://van11y.net/accessible-tab-panel/", "referrer": "https://plainjs.com/javascript/plugins/accessible-tabs-panel-system-163/", … }
}

Note : CSP étant assez verbeux de ce point de vue, ce genre d'information est fréquent.

Responsabilité en tant que concepteurs/possesseurs de sites

Vous avez plusieurs questions à vous poser en tant que concepteurs/responsables de sites à propos de votre politique de referrers.

Est-ce que l'adresse peut contenir des informations sensibles pour l'extérieur ?

S'il n'est pas souhaitable de communiquer certaines adresses vers l'extérieur, votre politique en matière de referrers doit le refléter. Et bien entendu, vous ne transmettez aucune information sensible en clair dans l'URL ?

Est-ce que l'adresse en elle-même est une information sensible ?

Si vous êtes sur un intranet ou une partie totalement privée de votre entreprise, c'est une information sensible que vous ne devez pas communiquer, a fortiori via referrer.

À titre d'exemple, si vous saviez le nombre surprenant d'intranets ou d'espaces privés qui partagent une page humoristique que j'ai créée il y a quelques années qui s'appelle « Est-ce qu'on met en production aujourd'hui ? »... je pense que les responsables sécurité de ces sites trouveraient moins drôle de savoir que cette information fuite, notamment en referrer dans des rapports générés par CSP que je reçois.

Beaucoup moins drôle comme exemple, imaginons un site d'entraide pour des femmes victimes de violences [2]. Imaginons donc une femme ainsi que l'état de choc dans laquelle elle peut se trouver après avoir été battue. Elle va donc laisser un message sur ce site, et peut-être parler du site personnel de son mari, pour dire que « c'était la première fois qu'il faisait ça », et « qu'il est gentil avec ses autres occupations ». Imaginons que ce dernier apprenne dans son outil de visites qu'un site de ce genre lui a envoyé des visites... que va-t-il penser suite à ce qu'il a fait à sa compagne ? Et que va-t-il faire ensuite ?

Autant le dire clairement : il est de la responsabilité du site de gérer et d'anticiper ce genre de risques. Certains sujets ne souffrent pas de traiter ces risques avec légèreté, et encore moins en tant que professionnels du métier.

Notes : des outils comme Mozilla Observatory suggèrent d'utiliser comme valeurs :

  • no-referrer
  • same-origin
  • strict-origin
  • strict-origin-when-cross-origin

Et ce, afin de ne pas divulguer d'informations sensibles.

Le W3c vous recommande de définir une politique de referrer.

Conclusion

Cette question des referrers dépasse de loin le simple cadre des statistiques des sites, et peut devenir un enjeu de sécurité ou de vie privée selon l'activité des sites.

Ce n'est bien évidemment pas un hasard si des outils comme Mozilla Observatory ou Security Headers invitent et recommandent d'utiliser cet en-tête de sécurité.

Maintenant que vous en connaissez les enjeux et le contexte, vous n'avez plus d'excuse pour ne pas le déployer en toute connaissance de cause à votre tour.

Références, compléments


[1] La graphie exacte de ce mot est en réalité Referrer, avec deux « r ». Mais l'erreur est si courante dans la langue anglaise, qu'elle a été commise au sein même des spécifications officielles du protocole HTTP (!). La forme erronée est par conséquent devenue standard dans l'industrie de l'informatique, lorsqu'il est question des référents.

[2] J'ai travaillé sur un site de ce genre : Violence que faire, et je peux vous assurer que le scénario évoqué est tout à fait plausible.
SubResource Integrity

20 janvier 2017 à 08:55

Le Web devient une plateforme de plus en plus complète, et sa globalisation ou certains aspects de sa distribution (notamment via des CDNs) posent de nouvelles questions de sécurité. Qu'à cela ne tienne, de nouvelles spécifications offrent de nouvelles réponses à ces questions. Celle qui va être présentée dans cet article se nomme SubResource Integrity.

Introduction

Utiliser un CDN pour distribuer des contenus est dans certains cas une très bonne pratique, cela permet :

  • de mutualiser des ressources utilisées sur plusieurs sites ;
  • de permettre de les distribuer « au plus près » des visiteurs de vos sites ;
  • et également d'économiser de la bande passante pour tous les sites concernés.

Toutefois, cela comporte un risque. Si un attaquant prenait le contrôle du CDN et en profitait pour insérer du code malveillant dans certaines bibliothèques… instantanément, des centaines voire des milliers de sites pourraient :

  • être soit eux-mêmes attaqués par ce code malveillant ;
  • ou contribuer malgré eux à « infecter » leurs visiteurs.

Certaines bibliothèques ou frameworks sont massivement utilisées sur les sites web [1], ce risque est donc bien réel : la question de la confiance en un CDN externe est légitime [2].

Ce risque peut toutefois être bien atténué grâce à une spécification du W3c.

SubResource Integrity

C'est là qu'entre en jeu SRI, pour SubResource Integrity, en bon français le « contrôle d'intégrité des sous-ressources ». L'idée – comme son nom l'indique – est de vérifier l'intégrité de ressources, et ce, qu'elles soient sur un CDN ou ailleurs. L'objectif est de veiller à ce qu'aucun tiers n'injecte de contenu ou n'effectue aucune modification sur les ressources en question.

Historiquement, les discussions sur SRI ont commencé début 2014, le premier brouillon public de travail est sorti le 6 octobre 2015, et la spécification est devenue une recommandation officielle du W3c le 23 juin 2016.

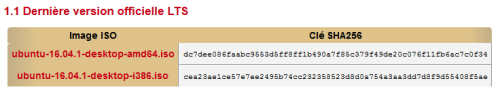
Le concept de vérifier l'intégrité de ressources n'est vraiment pas nouveau dans le milieu de l'informatique, les personnes habituées des téléchargements des distributions Linux voient depuis très longtemps ce genre d'informations lors d'un téléchargement d'une image ISO :

Intégrité d'une image ISO de la distribution Ubuntu

Voyons donc comment mettre cela en œuvre maintenant sur nos sites.

Mise en œuvre de SRI

Mettre en place SRI est très simple : il suffit d'indiquer un attribut integrity sur les balises script et/ou link – les seules supportées pour le moment – qui contiendra la valeur de contrôle d'intégrité du fichier (via une « fonction de hachage cryptographique », que nous appellerons un hash pour simplifier).

Cette valeur commence par au moins une chaîne (il peut y avoir plusieurs valeurs d'intégrité spécifiées, séparées par des espaces), chaque chaîne comprenant :

  • un préfixe indiquant l'algorithme utilisé (actuellement, les préfixes autorisés sont sha256, sha384 et sha512) ;
  • suivi d'un tiret…
  • …et se terminant par le hash proprement dit (encodé en base64).

Par exemple, cela nous donnerait :

integrity="sha384-yC7kyQdHbdC5s22r6nKzQXwcHKCLKBeg/XRG6mPMTyAUyT8f3htNhtQdFQnhBld5"

et cela s'intègrerait donc ainsi :

Cette valeur peut se calculer de plusieurs manières. Soit à la ligne de commande :

cat FILENAME.js | openssl dgst -sha384 -binary | openssl enc -base64 -A

Ou par exemple en PHP en supposant que $input soit le contenu du fichier :

echo base64_encode(hash('sha384', $input, true));

Note : pour calculer l'intégrité avec d'autres langages, Generating Subresource Integrity Checksums liste quelques exemples. Des outils permettent également de le calculer comme SRI hash ou de tester leur présence, comme SRI test, Mozilla Observatory ou encore Hardenize.

Note : si vous êtes familier de Content Security Policy, c'est sensiblement le même principe pour les hash.

Exemples simples en pratique

Voici deux exemples volontairement très simples :

En détail, voila ce qu'il s'est passé :

  • le navigateur télécharge les ressources ;
  • il détecte l'utilisation de SRI sur la feuille de style ;
  • il calcule donc l'intégrité du fichier en question, et la compare aux valeurs proposées dans les deux exemples :
  • dans le premier cas, la valeur correspond, la feuille de styles est appliquée…
  • …et dans le second la valeur ne correspond pas, la feuille de style est purement et simplement ignorée.

Quelques exemples de bibliothèques proposant SRI

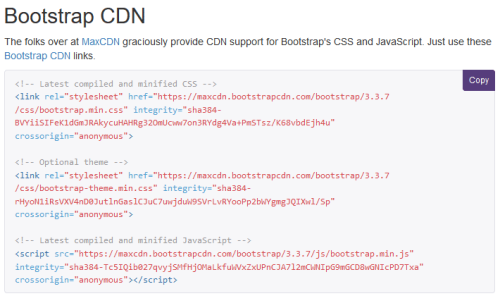
Si vous utilisez par exemple Bootstrap via un CDN, vous utilisez peut-être SRI sans même le savoir :

Intégration de Bootstrap via un CDN, avec SRI

JQuery propose aussi SRI sur son CDN :

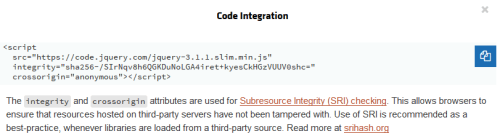
Intégration de jQuery via un CDN, avec SRI

Vous noterez sur ces exemples l'utilisation de l'attribut crossorigin="anonymous". Cet attribut permet d'indiquer que les requêtes CORS pour cet élément auront la balise de certificat vide [3]. De son côté, le CDN pourra indiquer avec un en-tête HTTP Access-Control-Allow-Origin: * que la ressource peut être accédée de n'importe quel domaine de manière croisée (cross-site).

Support

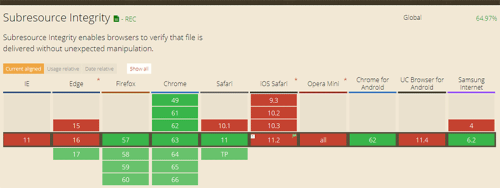
Au moment de la mise à jour de cet article (soit le 11 Janvier 2018), le support de SRI selon « Can I use » est le suivant :

Support de SRI sur Can I Use

Chrome, Opera, Safari et Firefox le supportent pleinement, cela arrive dans la prochaine version d'Edge et certains Webkits sont en train de le prendre en considération (sous iOS cela peut être activé, sans toutefois l'être par défaut). Toujours selon Can I use, SRI est donc supporté par environ 65% du parc des navigateurs, et son emploi ne gênera pas les navigateurs qui ne le supportent pas.

Il n'y a donc aucun souci pour le déployer massivement.

Avenir de SRI

Comme indiqué dans la spécification :

A future revision of this specification is likely to include integrity support for all possible subresources, i.e., a, audio, embed, iframe, img, link, object, script, source, track, and video elements.

Traduit en français, cela donne :

Une prochaine révision de cette spécification est susceptible d'inclure le support du contrôle d'intégrité pour toutes les sous-ressources possibles, c'est-à-dire pour les éléments a, audio, embed, iframe, img, link, object, script, source, track, et video.

Ajoutons à cela que CSP va bientôt proposer dans son niveau 3 de définir explicitement votre politique de sécurité concernant les ressources, par exemple, il sera possible d'indiquer au navigateur :

Content-Security-Policy: require-sri-for script style; 

Autrement dit, il sera possible de dire au navigateur de refuser l'exécution de scripts ou de styles qui n'ont pas de contrôle d'intégrité des ressources ! Même si l'idée de SRI est à la base destinée aux contenus chargés via CDNs, pourquoi ne pas étendre cette idée ? Une fois la page envoyée chez l'agent utilisateur, on ne contrôle pas nécessairement ce qu'il peut s'y passer [4], dans des cas avancés de besoins de sécurité, SRI et CSP pourraient être utilisés conjointement pour garantir que ce qui va s'exécuter chez l'agent utilisateur n'ait pas été modifié.

Bien entendu, cela suppose que la page en question fonctionne en amélioration progressive avec JavaScript désactivé, et que le processus de hash soit exécuté de manière indépendante de l'affichage de la page… à bon entendeur !

Conclusion

SubResource Integrity apporte une sécurité non négligeable, ce n'est pas un hasard si des outils comme Mozilla Observatory ou Hardenize recommandent son utilisation. Comme les navigateurs ne le supportant pas n'en auront cure, et que bon nombre de projets le proposent sur divers CDNs, vous n'avez plus d'excuse pour ne pas l'adopter, l'utiliser et/ou même le déployer vous-mêmes.

Ressources, compléments


[2] Imaginez simplement votre site mis sur de nombreuses listes noires et le temps (et donc le coût) pour l'en désinscrire…

[3] Vous pouvez lire à ce sujet Attributs de réglage du CORS.

Content Security Policy

6 décembre 2016 à 09:14

De nombreuses initiatives tendent à amener plus de sécurité sur les sites Internet. La généralisation de HTTPS avec des initiatives comme Let's Encrypt, la restriction de l'utilisation de certaines API avec HTTPS, de nombreux outils permettant de tester et d'améliorer la sécurité des sites, etc.

Parmi ce vaste effort de sécurisation des sites, une technologie offre de nouvelles possibilités surprenantes sur le front-end. Son petit nom est « Content Security Policy ».

Introduction

Actuellement, quand un navigateur reçoit des contenus (images, CSS, JavaScript, etc.), son travail est de rendre la page le plus vite et le mieux possible. Hormis quelques mécanismes de sécurité qui seront abordés ici-même dans un futur proche, à aucun moment, ce dernier ne se pose ce genre de questions :

  • Est-ce que les concepteurs du site considèrent tel élément comme légitime ?
  • Dois-je bien exécuter ou prendre en compte tel élément ?

Ajoutons à cela que le front-end est souvent considéré comme un milieu extrêmement hostile :

  • il est de bon usage dans le back-end de ne jamais faire confiance à ce qui peut venir du front-end (formulaire, etc.) ;
  • l'agent utilisateur a toujours le dernier mot vis-à-vis d'un site qu'il consulte (styles utilisateurs, etc.), les concepteurs d'un site n'ont que peu de garanties de ce qu'il sera fait des pages qu'ils envoient ;
  • et une fois la page envoyée chez l'agent utilisateur, on ne contrôle pas nécessairement ce qu'il peut s'y passer [1].

Et pourtant, il existe bien des moyens de sécuriser certains aspects du front-end, et notamment via une technologie nommée CSP.

Des directives de sécurité front-end

CSP signifie « Content Security Policy », en bon français « Politique de Sécurité des Contenus ». L'idée est simple : en envoyant un en-tête HTTP, des directives de sécurité sont données au navigateur, et ce dernier les appliquera à la lettre. En clair, ces directives vont dire au navigateur ce qu'il est autorisé à exécuter… ou non.

Historiquement, CSP a été pensé pour réduire la surface d'attaque sur le front-end vis-à-vis des attaques dites de Cross-Site-Scripting (en anglais : mitigate XSS). En pratique, CSP permet d'aller beaucoup plus loin et offre de nombreux outils.

Fonctionnement et possibilités

Principes

Le principe est très simple : un en-tête HTTP est envoyé au navigateur contenant des directives de sécurité front-end. En voici un exemple via PHP :

header("Content-Security-Policy: ");

Voici quelques exemples de directives :

default-src 'self' ;

default-src sera la directive appliquée si aucune directive n'est définie pour un élément. Le mot-clé 'self' indique que tout ce qui sera sur le même port, même protocole et même nom de domaine sera autorisé.

script-src 'self' www.piwik.com ;

Dans cet exemple, la directive script-src indique donc 'self', et également que tous les fichiers JavaScript provenant de www.piwik.com seront autorisés à s'exécuter.

img-src 'self' data: ;

Cette directive img-src indique également 'self', le mot-clé data: autorise quant à lui les contenus dit embarqués (via data-uri).

Liste des directives

CSP niveau 1 permet de spécifier des directives pour les éléments suivants :

  • script-src : les sources autorisées pour les scripts JS
  • styles-src : les sources autorisées pour les styles CSS
  • img-src : les sources autorisées pour les images
  • connect-src : s'applique pour XMLHttpRequest (AJAX), WebSocket ou EventSource
  • font-src : les sources pour les web fonts
  • object-src : les sources des plug-ins (par exemple : , , )
  • media-src : les sources pour les balises et
  • etc.

CSP niveau 2 ajoute de nouvelles directives :

  • child-src : les sources valides pour les web workers et les éléments comme et (remplace frame-src déprécié de CSP niveau 1)
  • base-uri : les sources valides pour l'élément base qui indique l'adresse à utiliser pour recomposer toutes les adresses relatives contenues dans la page ()
  • form-action : les sources autorisées utilisées dans l'attribut action d'un formulaire
  • frame-ancestors : les sources autorisées à embarquer la ressource dans , , , ou
  • upgrade-insecure-requests : indique à l'agent utilisateur de réécrire l'URL en changeant HTTP en HTTPS (pour les sites avec beaucoup d'anciennes URLs qui ont besoin d'être réécrites).
  • etc.

Pour une meilleur rétro-compatibilité avec les directives dépréciées, il suffit de copier le contenu d'une directive dans la version dépréciée. Par exemple, il est possible de copier le contenu de child-src et de le coller dans frame-src.

Exemple

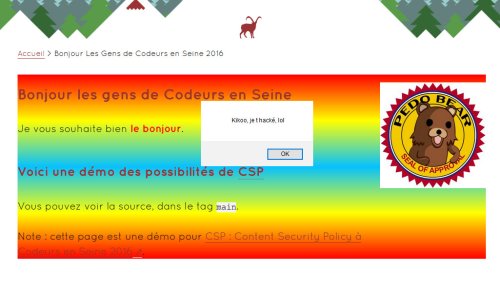
Voici un exemple présenté lors de la conférence « Codeurs en Seine » de cette année, cette page contient des éléments indésirables. Sans CSP, voici le résultat :

exemple de page sans CSP (page défacée)

Pas terrible. Envoyons des directives CSP au navigateur, voici un résumé des directives complètes.

content-security-policy: default-src 'none' ; script-src 'self' www.google-analytics.com ; style-src 'self' ; img-src 'self' www.google-analytics.com data: ; font-src 'self'; frame-ancestors 'none' ;

Que va-t-il se passer ? Le navigateur les reçoit et va les appliquer à la lettre selon la règle suivante : tout ce qui n'est expressément autorisé dans les directives CSP sera interdit. Par interdit, comprenez : bloqué, non exécuté, non affiché.

Point important : par défaut, le JavaScript en ligne n'est pas autorisé. Autrement dit, les balises script, attributs onclick, etc. dans le HTML ne seront pas autorisés. Cela peut se faire avec script-src 'unsafe-inline' et via script-src 'unsafe-eval', toutefois, c'est déconseillé (n'oublions pas que le but de CSP est de limiter les failles XSS).

Et il en va de même pour la fonction eval de JavaScript, ainsi que pour les styles en ligne. Autrement dit, ces directives qui semblaient être gentilles sont en fait plutôt strictes et autorisent le minimum nécessaire.

Le navigateur reçoit donc des éléments, les fichiers JavaScript/CSS sur le même nom de domaine/port/protocole seront donc autorisés, et un script dont la provenance n'a pas été autorisée sera bloqué. Idem pour le JavaScript et les CSS en ligne.

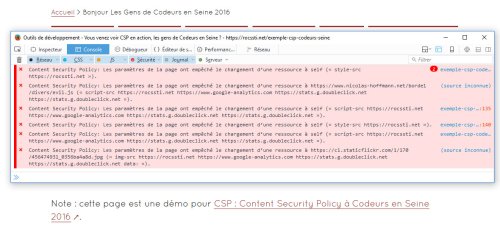
Le navigateur va indiquer dans la console les éléments bloqués et le pourquoi de ce blocage, exemple :

Notifications CSP dans la console du navigateur

Et voici le résultat de la même page protégée par CSP :

exemple de la même page avec CSP (page normale)

Mieux, n'est-ce pas ?

Note : CSP ne « désinfectera » pas vos pages, il évitera juste l'exécution des contenus non autorisés.

Déployer CSP

Un premier conseil : ne foncez pas tête baissée pour déployer CSP sur un site en production en vous disant que cela sera facile. C'est probablement la meilleure façon si vous souhaitez… vous dégoûter de CSP. Ne faites pas ainsi sur un site en production, vous avez de grandes chances d'y laisser des plumes, vous êtes prévenus !

Comme vu précédemment, vous êtes entre des directives très précises et le navigateur, qui les appliquera de manière stricte et disciplinée. Le point faible sera donc très souvent… vous ! Il est très facile d'oublier une source de contenu, qu'un script a besoin de JavaScript en ligne pour fonctionner, etc. Et il n'est clairement pas dans la nature de CSP d'être indulgent.

Selon votre situation, cela peut être plus ou moins aisé, néanmoins il convient de prendre des précautions. Heureusement, plusieurs outils de CSP permettent de s'y préparer sans risque.

Report-URI

Les notifications envoyées dans la console du navigateur peuvent être envoyées sur une adresse, et donc traitées. Cela s'indique dans les directives via :

report-uri /csp-parser.php ;

Sur cette adresse, le navigateur enverra les notifications au format JSON. Voici un exemple volontairement minimaliste de script en PHP pouvant le traiter :

$data = file_get_contents('php://input');
if ($data = json_decode($data, true)) { $data = json_encode( $data, JSON_PRETTY_PRINT | JSON_UNESCAPED_SLASHES ); mail(EMAIL, SUBJECT, $data);
}

En clair :

  • le script reçoit les données ;
  • il vérifie que le format est bien du JSON ;
  • il aplatit les informations au format JSON en texte…
  • …et envoie par mail ce texte.

Ce genre de script est parfait pour un développement avec peu de fréquentation, où CSP est pris en compte depuis le début.

Important : attention sur une production beaucoup plus visitée ! Pour prendre un exemple, si une page génère 100 erreurs CSP, et que cette page est visitée 100 fois par jour, rien que cette page vous enverra 10 000 notifications par jour ! Pensez à filtrer sur votre adresse de report [2], ou le cas échéant à utiliser un service dédié à cette tâche, comme Report-URI.

Report-only

Comme vu précédemment, un des soucis de CSP est son côté binaire : on l'active… ou non. Une possibilité vient résoudre ce problème : Report-only.

Comme son nom l'indique, on va indiquer au navigateur de seulement rapporter les erreurs générées par les directives spécifiées, sans bloquer quoi que ce soit côté navigateur.

header("Content-Security-Policy-Report-Only: ");

Cela permet de tester des directives sans danger : soit en cas de premier déploiement de directives CSP, soit dans le cadre d'un renforcement de vos directives. Si par exemple des directives fonctionnent en production et que l'on souhaite les rendre plus strictes, on peut garder les directives et tester les directives plus dures sans risquer de bloquer quoi que ce soit.

En résumé, avec Report-URI et Report-only, vous pouvez tester des directives sans danger, et monitorer tout ce qu'il se passe d'un point de vue CSP.

Dans notre exemple donné plus haut, il est donc tout à fait possible d'être prévenu de suite que quelque chose d'anormal se passe sur la page.

Hashes et Nonces

Souvent le problème qui se pose vient des scripts en ligne : l'idéal est de ne pas les autoriser, mais les aléas d'un projet peuvent le nécessiter. C'est là qu'entrent en scène les hashes et les nonces. Même si ces deux possibilités sont amenées par CSP niveau 2 (et donc pour le moment pas supportées partout), en voici une présentation rapide.

Hashes

Sans autoriser tous les scripts en ligne, il est possible d'en autoriser certains, via un contrôle sur leur intégrité (via une « fonction de hachage cryptographique », que nous appellerons un hash pour simplifier). En pratique, cela se précise dans les directives :

script-src 'sha256-d08VMHuG2SHhy9Tk5IX7cA6bYafas7GiX/Fo9/hzDsY=' ;

Ce calcul d'intégrité correspond à ce script : . Il s'obtient ainsi : (exemple en PHP)

echo base64_encode(hash('sha256', "alert('bonjour le monde.');", true));
// donne : d08VMHuG2SHhy9Tk5IX7cA6bYafas7GiX/Fo9/hzDsY= 

Attention : le moindre espace change le résultat du calcul !

Nonces

Nonce signifie : Number used Once (« numéro utilisé une seule fois »). Encore une fois, cela se définit dans les directives :

script-src 'nonce-12345666789' ; 

Et cela s'utilisera ainsi :

Cela revient à dire au navigateur de ne rien bloquer pour ce qui correspond à ce nonce.

Attention : comme son nom l'indique, un nonce doit être unique, re-généré à chaque fois, et bien entendu doit être non trivial et non devinable !

Des spécifications plutôt bien stabilisées

Un point important à mentionner : CSP n'est pas une technologie qui fonctionne uniquement sur certains navigateurs en version alpha avec 5 flags à activer. CSP niveau 1 et 2 sont des Candidate Recommendations au W3c, les travaux sur la standardisation de CSP sont donc raisonnablement avancés.

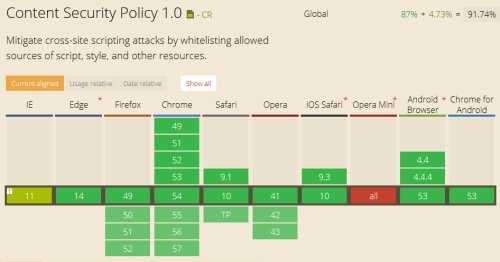
Côté support, le support du niveau 1 est excellent, comme le confirme le site « Can I Use » :

Support de CSP niveau 1 selon Can I Use

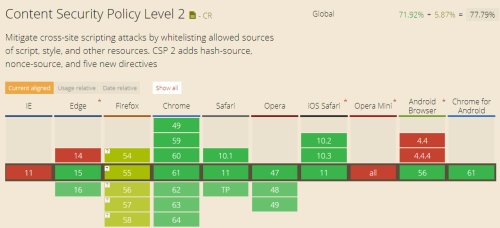
Le niveau 2 est plus récent, au moment de la mise à jour de cet article, le support en est plutôt bon sur les navigateurs récents :

Support de CSP niveau 2 selon Can I Use

Quoi qu'il en soit, le niveau 1 est tout à fait utilisable en production, le 2 aussi peut être envisagé pour des navigateurs récents. Le seul défaut de CSP consiste en de petits défauts d'implémentation chez les navigateurs : les soucis sont souvent des faux-positifs dans les notifications. On peut aussi noter que CSP est parfois trop efficace : par exemple les bookmarklets peuvent être bloqués par les directives CSP d'un site, alors qu'ils ne devraient pas l'être. Les divers navigateurs travaillent activement à régler ces soucis.

Pourquoi utiliser CSP ?

Il ne vous aura pas échappé que de nombreuses initiatives incitent à amener plus de sécurité en standard sur les sites internet. CSP en est un maillon particulièrement intéressant, ce n'est pas un hasard si des outils comme Mozilla Observatory, Dareboost, Hardenize, Security headers, etc. testent précisément son utilisation et vous incitent à le déployer.

La priorité : CSP est là avant tout pour la sécurité des utilisateurs. CSP aide à limiter les dégâts potentiels des failles de type XSS, et même plus largement sur les contenus que l'on peut qualifier d'indésirables. Un point important : toute la mécanique de CSP qui a été décrite ici… est totalement transparente pour l'utilisateur. Vous naviguez probablement quotidiennement sur des sites qui utilisent CSP (Twitter, Github, Facebook, etc.), et vous ne vous en êtes probablement pas rendu compte avant de lire cette phrase.

Ensuite, CSP est un outil extrêmement puissant pour les concepteurs/gestionnaires de sites, c'est à ce titre qu'on le qualifie souvent « de couteau suisse du front-end » [3]. De par la nature de CSP, pour faire fonctionner quelque chose sur votre front-end, vous devez savoir ce dont cela a besoin comme sources de contenus et comment cela va fonctionner (styles/JavaScript en ligne, fonction eval, etc.) [4].

De facto, l'activation de CSP vous invite à respecter de bonnes pratiques :

  • éviter les fonctions posées à la va-vite en inline, qui seront déportées vers des fichiers externes ;
  • connaître le fonctionnement intrinsèque d'un script ou d'un plugin ;
  • maîtriser vos sources de contenus et pouvoir poser une politique stricte en la matière ;
  • etc.

Si vous appréciez le concept de l'orthogonalité abordé dans L'orthogonalité en CSS, avec CSP, vous avez trouvé le meilleur allié pour le respecter !

Ce principe est d'ailleurs évoqué en tant que bonne pratique Opquast : les scripts manipulent des classes plutôt que les styles en ligne.

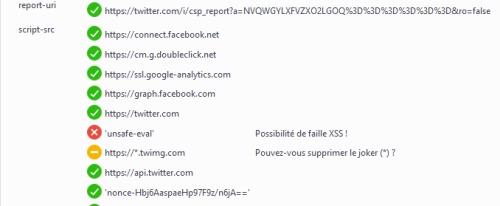
On peut même parler d'éco-conception : on ne s'autorise que le nécessaire, ce qui n'est pas un mal en soi. C'est extrêmement bien illustré par exemple dans Firefox si vous faites Maj + F2 et si vous tapez security CSP, on vous encourage à réduire la surface d'attaque autant que possible sur vos directives : (exemple sur Twitter)

Affichage des directives CSP de Twitter sous Firefox

De plus, constatant que le poids moyen des pages ne fait qu'augmenter ces dernières années, s'appliquer un peu de frugalité ne fera de mal à personne !

Le futur de CSP

En l'état actuel des choses, le niveau 1 est tout à fait utilisable en production. Le niveau 2 peut être plus délicat à déployer, du fait du support moins large de ses possibilités (seulement les navigateurs les plus récents).

Les travaux ont commencé sur le niveau 3, qui devrait amener de nouvelles directives. Toutefois, comme ce niveau est actuellement à l'état de brouillon de travail, il n'est pas nécessaire d'aller plus avant. Si le sujet vous intéresse, vous pouvez consulter des ressources sur le sujet en bas de cet article.

Conclusion

CSP est un outil absolument fantastique pour le front-end qui permet :

  • de limiter les effets d'attaques XSS et de contenus indésirables ;
  • de servir de trousse à outils pour des opérations importantes (migration HTTPS, etc.) ;
  • d'organiser une maîtrise globale de votre front-end tout en servant de garde-fou pour des bonnes pratiques ;
  • mais en plus de surveiller et de monitorer ce qu'il se passe sur le front-end.

Cette technologie a tout pour retenir votre attention, et vaut la peine d'être essayée et déployée à grande échelle.

Ressources, compléments


[4] Et cela va parfois vous surprendre lors de l'utilisation de scripts tiers…

Humeur : chers services tiers, et si vous vous associez à nous ?

1 août 2016 à 15:14

Ou : de l'importance de ne « pas trop déconner ». Explications.

Il existe une offre pléthorique de services web : hébergement, analyses diverses, polices de caractères, modules divers et variés de réseaux sociaux, zones de chaleur (heatmaps) sur nos pages, publicité (si si !), services de vidéo, services de commentaires, etc.

Ces services – permettez-moi ce truisme – nous rendent bien service dans notre relation avec nos clients, en tant que prestataires de sites Web, nous devons sans cesse conseiller et orienter pour offrir des informations à nos clients, répondre à leurs besoins, et ce toujours dans le but d'améliorer nos prestations, et par extension d'améliorer l'efficacité, la performance, etc. de leurs sites.

Un fait récent nous a particulièrement marqué : l'IAB (Interactive Advertising Bureau) écrit un mea culpa franc et massif à propos des abus de la publicité en ligne intitulé We messed up (littéralement, « on a déconné »). Certes, au point que les utilisateurs, ulcérés de nombreux abus, se mettent à utiliser des contre-mesures (bloqueurs de pubs ou de trackers) ou tout simplement à ignorer des sites devenus impraticables. Certes, « ils ont vraiment déconné ».

Mais si l'on regarde en perspective, ils n'ont pas été les premiers à déconner, et ils ne seront sûrement pas les derniers. Élargissons notre regard sur le domaine. Exemples :

La guerre des navigateurs entre Netscape et Microsoft, qui rivalisaient d'implémentations non-standards et non interopérables, parfois en dépit du bon sens : à l'époque, IE4 proposait comme une évolution de permettre par exemple de jouer des fichiers de musique MP3 en arrière-plan. (quoi qu'on en dise, lancer de la musique non-sollicitée n'a jamais été une bonne pratique, et ce n'est pas près de le devenir)

Suite directe de cette guerre des navigateurs, IE6 en position d'ultra-dominance qui n'a pas évolué entre 2001 et 2006 : les problèmes de sécurité s'amoncelaient, les besoins de standards et des nouvelles normes qui mirent encore des années pour arriver.
Encore dans cette période, les mythiques popups : à priori, une possibilité pratique, mais dont nombre de sites ont tellement abusé… que les utilisateurs ulcérés ont fini par tuer totalement à grands coups de bloqueurs de popups.

Toujours dans cette période, l'explosion de la bulle internet : l'effet « nouvelle économie » qui déborde sur tous les secteurs, des investissements/endettements qui atteignent des niveaux records et des perspectives largement sur-évaluées.

Plus proche de nous, le poids moyen des pages qui continue de grimper : les pages s'alourdissent régulièrement.

Etc.

Bref, nous pourrions énoncer une loi empirique : tout système qui « déconne » un peu trop finit par se prendre un sévère retour de bâton. Plus gênant, souvent le retour de bâton est tel… qu'on va vers un autre extrême. C'est exactement ce qu'il se passe avec la publicité actuellement. Néanmoins, hors de tout manichéisme anti ou pro-publicité, certains sites ont réellement besoin de la publicité en ligne.

Revenons à nos clients. Comme vous pouvez l'imaginer sans problème, ils sont toujours plus exigeants, et l'exigence de qualité de nos clients nous invite à leur proposer des services qui répondent à ces souhaits. Nous ne ménageons pas nos efforts pour trouver les meilleurs services, lorsqu'ils existent.

Et malheureusement, si un service a une qualité globale plutôt mauvaise, nous pouvons être amenés à le retoquer et à ne même pas le proposer. Pour rester dans le sujet de la publicité, si le client a ce que l'on appelle un budget de performance, vous vous doutez bien qu'il ne va accepter qu'une publicité ruine ses efforts à ce sujet.

Nous en arrivons au titre de ce billet, cette invitation à nous associer. Nous avons besoin de vous, et vous avez besoin de nous. Nous testons la performance, l'accessibilité, la sécurité, l'empreinte écologique, etc. bref, des tas de points de qualité, car nous voulons bichonner les sites de nos clients.

Suivez-nous dans cette démarche.

  • testez vos propres services intégrés sur un site ;
  • observez les résultats ;
  • améliorez vos services ;
  • le cas échéant écoutez et répondez aux demandes de vos utilisateurs, qui peuvent être de bon conseil.

Certains le font très bien, et nous en sommes ravis. Continuez :)

À bon entendeur !

La troisième guerre des navigateurs est terminée et c'est un bain de sang

7 juillet 2016 à 13:43

Daniel Glazman, que nous avions déjà eu le plaisir d'interviewer ici-même, a récemment présenté une conférence à Web2Day sobrement intitulée « La troisième guerre des navigateurs est terminée et c'est un bain de sang ».

Autant ne pas tourner autour du pot, vous devez voir cette vidéo.

Morceaux choisis :

On est tous là (au W3C) pour faire avancer le Web dans une direction générale, mais avec beaucoup de petites directions particulières qui sont les intérêts stratégiques de chacun des industriels présents.

Quand on a 58,7% (à propos de Chrome), on a un poids majeur dans la standardisation, on fait ce qu'on veut.

Les standards sont un acquis dans le paysage du Web (…), et pourtant, (Google) ils continuent de faire des daubes, vu que c'est pour eux-mêmes, et les autres n'ont qu'à suivre et implémenter.

On est revenus à un monopole d'un vendeur de navigateur… qui en profite.

Non seulement, vous ferez un impressionnant tour sur l'histoire du Web, le fonctionnement du W3C, les navigateurs… mais en plus ce tour sera certifié sans langue de bois, grâce à la verve désormais légendaire de l'orateur.

La vidéo est ici : La troisième guerre des navigateurs est terminée et c'est un bain de sang

(Bien que le titre soit en anglais, la vidéo est en français)

❌