Dans un monde où les caméras intelligentes se multiplient, où les smartphones enregistrent en permanence notre position et où l’intelligence artificielle est capable d’identifier un visage en quelques secondes, une nouvelle tendance émerge. Elle ne cherche pas seulement à être esthétique : elle veut aussi protéger la vie privée. C’est précisément l’idée derrière Urban Privacy, une jeune marque allemande qui invente un concept encore peu connu : la contre-surveillance vestimentaire.
La confidentialité comme nouvel accessoire de mode
Pendant des années, la protection de la vie privée s’est résumée à des logiciels, des VPN ou des paramètres parfois complexes à configurer. Urban Privacy adopte une approche radicalement différente : transformer les vêtements et les accessoires du quotidien en outils de protection numérique.
Le slogan de la marque résume parfaitement cette philosophie : « Your Style. Your Privacy. » L’objectif n’est pas de vivre caché, mais de redonner à chacun le contrôle de ses données personnelles.
Quand un motif perturbe l’intelligence artificielle
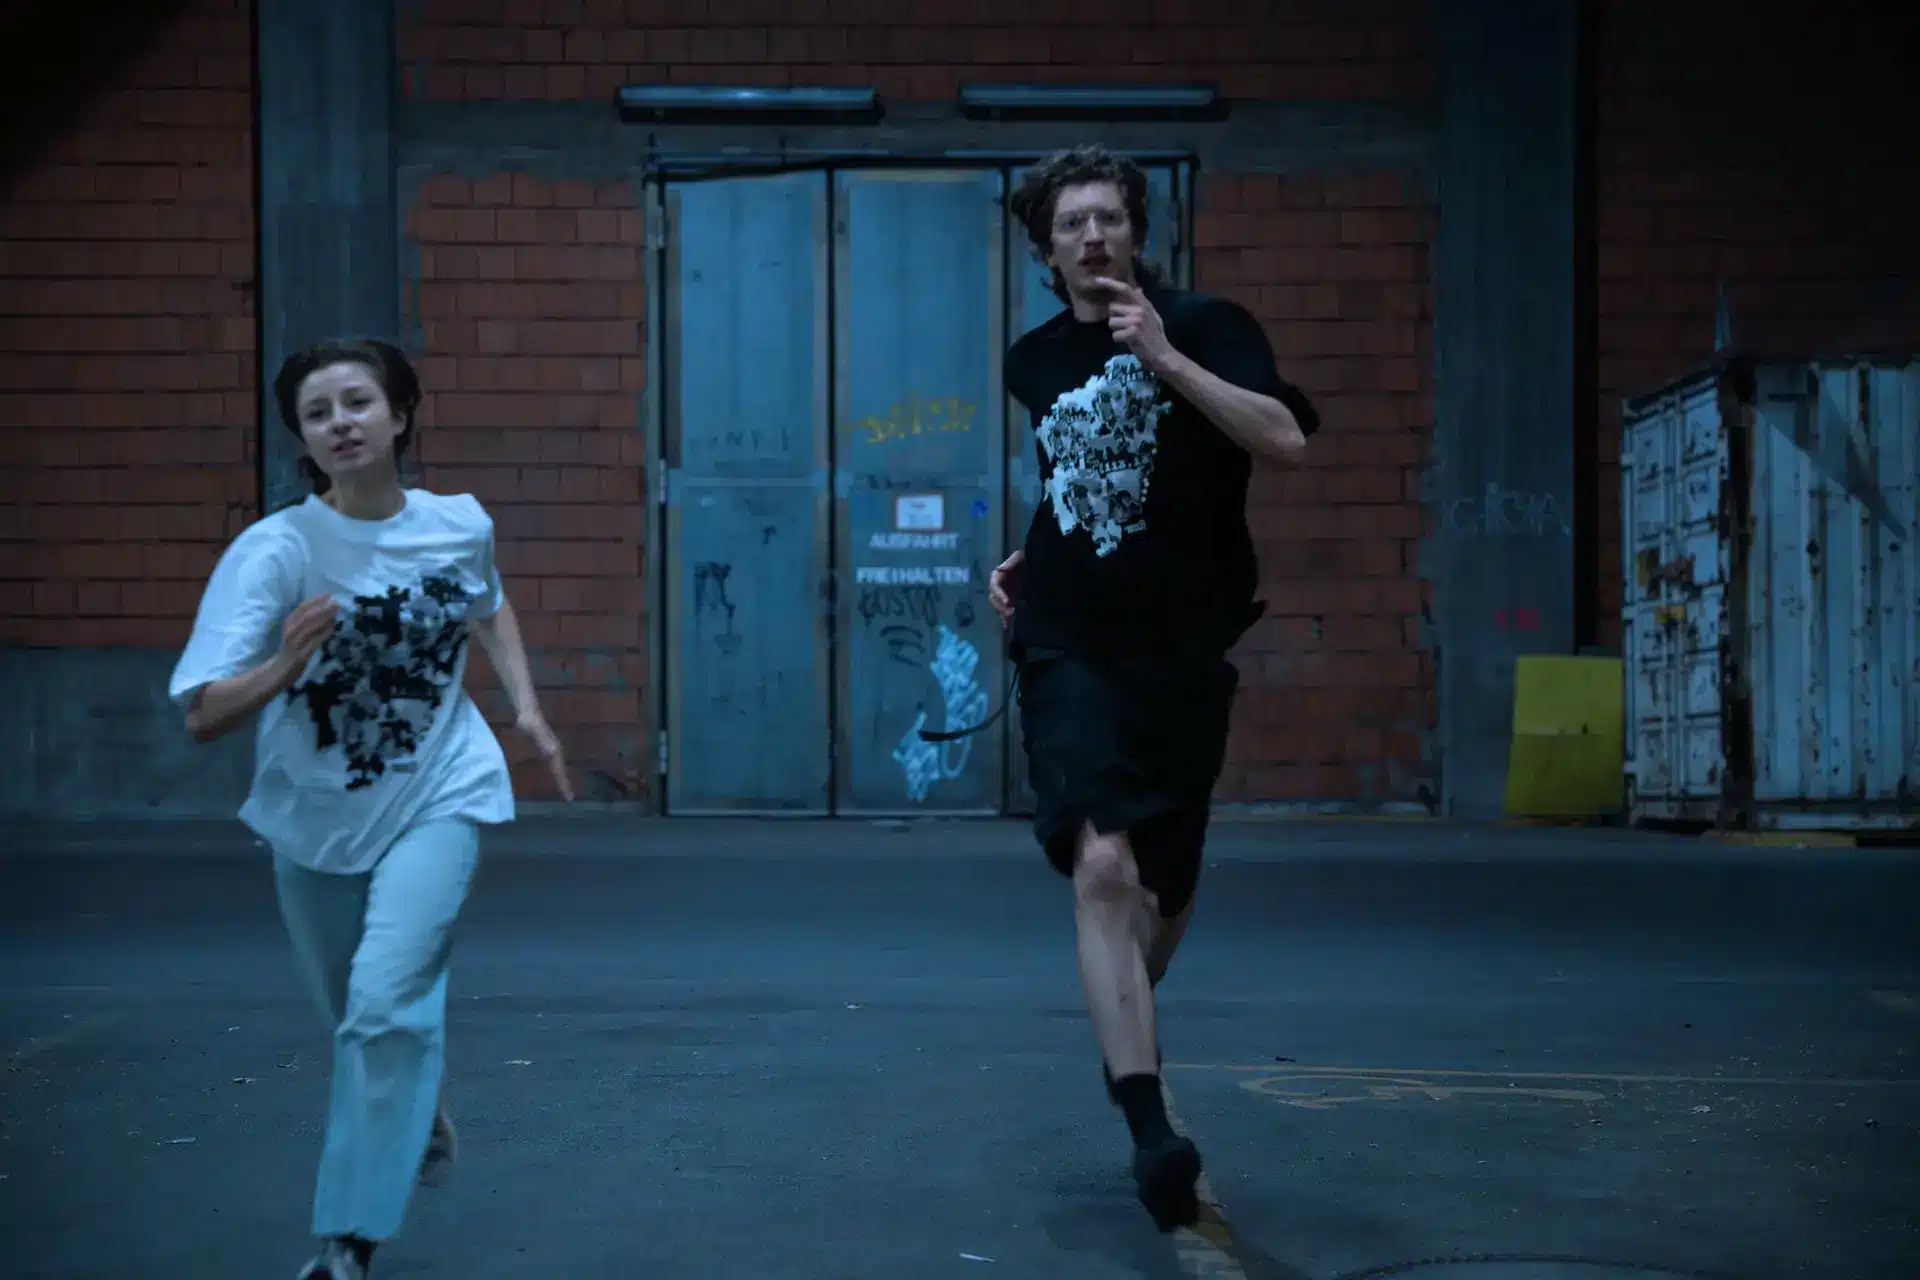
La collection Faception Reloaded est probablement la plus spectaculaire. À première vue, il s’agit simplement de sweats et de t-shirts au design graphique noir et blanc. Pourtant, ces motifs ont été conçus pour perturber certains algorithmes de détection faciale. L’idée est de créer des formes susceptibles d’être interprétées comme des visages supplémentaires, compliquant ainsi le travail de certains systèmes de vision artificielle. La marque présente cette technologie comme un moyen de » confondre » la reconnaissance faciale.
Il convient toutefois de rester prudent : aucune solution textile ne garantit une protection universelle contre tous les systèmes de reconnaissance faciale. Les performances varient selon les algorithmes, les angles de prise de vue, l’éclairage et les technologies employées. La marque parle d’une perturbation de certains systèmes, pas d’une invisibilité totale.
Le retour du sac Faraday
Autre produit emblématique : OFLAIN. Il s’agit d’un sac intégrant une poche de type Faraday, capable de bloquer les communications radio du smartphone lorsqu’il est placé à l’intérieur. Concrètement, cela signifie que le téléphone ne reçoit plus :
* GPS
* Wi-Fi
* Bluetooth
* réseau mobile
* RFID/NFC
L’utilisateur choisit ainsi volontairement les moments où son téléphone cesse d’émettre ou de recevoir des données. Le sac comporte également un compartiment « normal » permettant de retrouver instantanément une connectivité classique.
Dire non… avec élégance
Urban Privacy ne cherche pas uniquement à protéger électroniquement ses utilisateurs. Certaines pièces utilisent également le vêtement comme moyen d’expression.
Des foulards « Anti Paparazzi », des t-shirts « No Photos Please » ou « Privacy is the New Luxury » affichent clairement le message : la photographie non consentie ou la surveillance permanente ne sont plus considérées comme normales. La mode devient alors un langage.
Une production volontairement responsable
Contrairement aux grandes enseignes de fast fashion, Urban Privacy revendique une fabrication en petites séries.
Les vêtements sont produits principalement en Allemagne ou ailleurs dans l’Union européenne, avec une attention particulière portée aux matériaux et aux conditions de fabrication. La marque indique privilégier les tissus issus de filières européennes et limiter les stocks afin d’éviter la surproduction.
Une démarche plus politique que technologique
Créée par Nicole, styliste, et Daniel, ingénieur designer, Urban Privacy est née d’une conviction simple : la protection de la vie privée ne devrait jamais être un compromis. Depuis 2017, le duo développe des vêtements mêlant design, innovation et sensibilisation aux enjeux de la surveillance numérique. Leur travail a d’ailleurs été remarqué à plusieurs reprises dans des concours de design et soutenu par des programmes d’aide aux jeunes entreprises.
Faut-il céder à cette nouvelle tendance ?
Même si certains produits reposent sur des principes techniques bien établis, comme les pochettes Faraday, d’autres relèvent davantage de la privacy by design appliquée au textile. Les vêtements destinés à perturber la reconnaissance faciale peuvent compliquer le travail de certains systèmes, mais ne remplacent ni les protections logicielles, ni les bonnes pratiques numériques.
Reste que la démarche est originale. À l’heure où les lunettes connectées, les caméras urbaines et l’IA générative rendent la captation d’images toujours plus discrète, Urban Privacy pose une question de fond : la mode peut-elle devenir un outil de souveraineté numérique ?
Sans prétendre résoudre à elle seule les défis de la surveillance moderne, la marque ouvre un nouveau territoire où style, technologie et libertés individuelles se rencontrent. Et dans une société où la donnée personnelle est devenue une monnaie d’échange, afficher son attachement à la confidentialité pourrait bien devenir le nouveau luxe.
Mise à jour du 17 août 2026 : le Conseil constitutionnel a censuré la loi.
L’Assemblée nationale et le Sénat ont adopté ce 21 juillet la proposition de loi de la députée Laure Miller interdisant aux mineur·es de moins de 15 ans d’accéder aux réseaux sociaux. Ce texte, qui veut instaurer une vérification d’âge en ligne dont la conséquence est un contrôle d’identité généralisé, doit entrer en application au 1er septembre 2026 si le Conseil constitutionnel ne le censure pas entre-temps. Cette loi réactionnaire est une défaite pour l’internet libre, décentralisé, interopérable et défait des logiques marchandes et de la surveillance.
Contours techniques et instruments juridiques flous
Le texte adopté par le Parlement se limite à proclamer que « L’accès à un service de réseaux sociaux en ligne fourni par une plateforme en ligne est interdit aux mineurs de quinze ans ». Comme le souhaitait le gouvernement, il consiste à interdire l’accès aux jeunes à tout réseau social, une notion extrêmement large qui concerne tout lieu en ligne sur lequel il est possible de discuter après s’être créé un compte. Autrement dit, sont non seulement concernés les réseaux sociaux commerciaux comme Instagram, X/Twitter, Facebook, etc., mais aussi ceux décentralisés du Fédivers comme Mastodon ou Peertube. Pire encore, pourraient rentrer dans cette définition des messageries en ligne comme Signal, Whatsapp ou Telegram qui, par leurs systèmes de groupes, se rapprochent de ce que le droit entend par réseau social.
Toutes ces plateformes en ligne devront interdire aux mineur·es de moins de 15 ans l’accès à leurs services. Mais on ne sait pas comment en pratique elles devront le faire. Est-ce que les plateformes devront utiliser un dispositif d’estimation d’âge comme au Royaume-Uni ou en Australie, qui sera contourné par la très grande majorité des plus jeunes ? Faudra-t-il présenter ses papiers d’identité à une IA, empêchant alors de s’exprimer en ligne les personnes sans papier, pas à l’aise avec la technologie, ou tout simplement dont les papiers ne sont pas reconnus par la machine ? France Connect, l’identité numérique de la France qui sert aujourd’hui à accéder à certains services publics en ligne, devient-il le point de passage obligé avant d’avoir le droit d’exprimer une opinion en ligne ? Si la loi est muette sur ce point, le gouvernement semble écarter les dispositifs d’estimation d’âge. Ne seraient alors sur la table que des mesures de vérification d’identité.
D’autres flous persistent dans la loi, notamment concernant les pouvoirs de contraintes contre les plateformes qui refuseraient de faire cette vérification d’âge. Le Parlement a supprimé les pouvoirs de contraintes de l’Arcom, qui se voyait dans les premières versions du texte chargée de sanctionner les plateformes récalcitrantes. Probablement par peur que ce système ne soit pas conforme au droit européen, ces pouvoirs ont disparu dans la dernière ligne droite des négociations parlementaires, et l’Arcom a totalement disparu de l’équation dans le texte final.
Mais cela ne veut pas nécessairement dire qu’il n’y aurait pas de sanction pour les plateformes qui refuseraient de contrôler l’identité de leurs utilisateur·rices : la loi votée insère l’obligation de vérification d’âge dans la loi pour la confiance en l’économie numérique (LCEN), dans une partie sur la régulation des plateformes en ligne. Or, cette même LCEN comporte un article 6-3 qui permet à l’autorité judiciaire d’imposer à un intermédiaire technique de prendre « toutes les mesures » jugées nécessaires pour mettre fin au non-respect de la loi. En théorie, le gouvernement pourrait utiliser cette voie pour faire censurer une plateforme qui ne procéderait pas à la vérification d’âge des internautes. Il avait d’ailleurs déjà tenté d’utiliser cette procédure pour faire censurer la plateforme Shein.
Museler de plus en plus la jeunesse
Comble du cynisme, le gouvernement et le Parlement prennent l’excuse de la protection de la jeunesse pour faire passer leur mesure paternaliste. Ne nous trompons pas : cette loi ne protégera pas la jeunesse, bien au contraire. Elle ne s’attaque pas à la source du problème qu’est le modèle économique des réseaux sociaux commerciaux. Pendant les débats parlementaires, les défenseur·euses de ce texte n’ont eu de cesse d’essentialiser les réseaux sociaux pour en faire la source de tous les maux en ligne. Ils et elles ont pourtant oublié que cette toxicité désormais bien établie de certaines plateformes est due à leur caractère commercial. Exit donc des mesures de fond pour s’attaquer au modèle économique des plateformes commerciales. Et on se retrouve avec un texte d’affichage politique.
En privilégiant une interdiction autoritaire au détriment d’une remise en cause profonde du modèle économique basé sur la publicité, cette loi démontre qu’elle n’est qu’une énième mesure de défiance envers les jeunes. Et ce n’est pas la première fois. En 2023 déjà, lors des révoltes suite au meurtre de Nahel Merzouk, les réseaux sociaux avaient été désignés comme les responsables, permettant aux pouvoirs publics d’ignorer les causes réelles du malaise de la jeunesse. Emmanuel Macron pointait du doigt les réseaux sociaux utilisés par la jeunesse et appelait déjà à leur censure. Son gouvernement n’a pas hésité à mettre la pression sur certaines plateformes en les « convoquant » pour qu’elles retirent des contenus parfaitement légaux, en dehors de toute procédure encadrée par la loi. Puis, en 2024, lors des révoltes en Nouvelle-Calédonie-Kanaky, le gouvernement de Gabriel Attal a fait censurer Tiktok en prétextant que se trouvaient sur cette plateforme des contenus illicites. Ceux-ci sont pourtant toujours restés introuvables, et la véritable raison était que la jeunesse s’informait et s’organisait (légalement) dessus.
Les défenseur·euses de ce texte ont-ils ou elles seulement demandé leur avis aux jeunes avant de légiférer ? C’est ce qu’ont fait aux États-Unis nos camarades de l’Electronic Frontier Foundation, qui se battent elles et eux aussi contre des États américains qui veulent interdire aux plus jeunes d’accéder aux réseaux sociaux. En donnant la parole aux plus jeunes, ils et elles ont mis en évidence le fait que ces plateformes restent, qu’on le veuille ou non, un lieu absolument nécessaire pour leur épanouissement.
Un danger illégal pour l’internet décentralisé
Parce que c’est sur les réseaux sociaux que reposera la charge d’empêcher les jeunes d’accéder à leurs services, cette loi va transformer encore plus les plateformes en auxiliaires de police. Elle met en cela en danger l’internet décentralisé, auto-hébergé, géré par des petits collectifs avec peu de moyens. Puisque les réseaux sociaux alternatifs et non-commerciaux comme les instances Mastodon ou Peertube sont concernés par cette obligation d’empêcher les jeunes de moins de 15 ans d’accéder à leurs services, ils devront eux aussi s’équiper de ces lourdes infrastructures de surveillance (se connecter aux services de l’État pour permettre une authentification par identité numérique, ou payer un prestataire de vérification des papiers ou d’estimation d’âge). Au risque de disparaître tant cela est incompatible avec le modèle économique, souvent basé sur le don, de ces réseaux alternatifs.
Pourtant, cette vérification d’âge obligatoire semble être illégale. En juin dernier, la Cour de justice de l’Union européenne (CJUE) a précisé comment le droit européen devait s’interpréter (on vous renvoie à notre analyse de mai dernier pour plus de détails). Saisie par la justice française à propos de la loi SREN, la CJUE a drastiquement limité les possibilités d’actions des États membres. Tout en admettant que la protection des mineur·es en ligne pouvait autoriser des régulations nationales, la Cour a rappelé que le droit européen ne donne que très peu de marge de manœuvre dans ce cas. Elle a notamment rappelé que ces mesures ne doivent pas consister en des obligations générales (c’est-à-dire qu’il faut cibler certaines plateformes seulement), et qu’elles doivent être proportionnées. Autant de critères que ne respecte pas le texte voté en France.
Les oppositions parlementaires ont déjà annoncé qu’elles saisiraient le Conseil constitutionnel, dernier obstacle à son entrée en application. Nous espérons qu’il censurera ce texte, même si nous ne nous faisons pas d’illusion face à un Conseil constitutionnel qui s’illustre de plus en plus en allié de la montée du fascisme. Si le texte était validé, il ne restera que le refus de respecter la loi. Nous invitons les réseaux sociaux non commerciaux à refuser cette vérification d’âge. Nous invitons le Fédivers à montrer qu’il est une alternative crédible aux volontés de contrôle du gouvernement, un modèle souhaitable, y compris pour les jeunes, qui n’attend que le soutien de la loi. Alors pour nous aider à lutter pour un internet émancipateur, vous pouvez faire un don à La Quadrature du Net !
Mise à jour du 17 août 2026 :
Par une décision du 14 août 2026, le Conseil constitutionnel a censuré la loi. Il sanctionne la largesse de la notion de réseau social en estimant qu’interdire aux jeunes l’accès à tout réseau social, entendu de manière très large, porte une atteinte disproportionnée à la liberté d’expression.
Le Conseil constitutionnel admet également qu’interdire l’accès aux jeunes de moins de 15 ans implique de vérifier l’âge de tout le monde. Or, là où nous mettions en avant le fait qu’en pratique, cela signifie très probablement un contrôle d’identité généralisé, il relève que comme la loi ne précise pas comment cette vérification d’âge est faite, cela porte une atteinte disproportionnée au droit à la vie privée.
Le Conseil constitutionnel ne remet pas en question le principe de la vérification d’âge sur les réseaux sociaux. Cela reste décevant puisque cela aurait laissé beaucoup moins de marge de manœuvre au gouvernement pour revenir à la charge, mais ce n’est pas surprenant puisque le Conseil avait déjà validé la vérification d’âge pour les sites pornographiques avec la loi SREN en 2024.
Mais il semble avoir des exigences en matière de protection de la vie privée et, contrairement à son habitude, le Conseil constitutionnel ne donne pas de mode d’emploi dans sa décision pour qu’une prochaine loi soit validée. Il n’indique pas comment il serait possible de concilier droit à la vie privée et vérification d’âge. Il ne donne notamment aucune indication pour déterminer s’il accepterait le principe d’un contrôle d’identité généralisé. La question reste donc entièrement en suspens.
Macron avait fait de cette loi le symbole de son action paternaliste et autoritaire envers la jeunesse et la régulation des plateformes. Une politique qui se refuse à traiter la question du modèle économique des plateformes commerciales. La censure du Conseil constitutionnel est donc une claque pour Macron. Mais n’idolâtrons pas pour autant le Conseil, qui reste un architecte de la surveillance en France : le même jour, il a validé l’extension de la VSA dans la loi Ripost.
Pas content, Macron a déjà annoncé qu’il demandait au gouvernement de revenir avec une nouvelle loi interdisant les réseaux sociaux aux jeunes. Une annonce qui ne sera sans doute pas suivie d’effet, tant le calendrier parlementaire français est bouché d’ici aux élections présidentielles de 2027. Mais c’est par l’Union européenne que cette mesure pourrait revenir. La Commission européenne planche toujours sur une loi européenne pour instaurer une interdiction des réseaux sociaux aux jeunes.
Tout le monde connaît Wikipédia. Mais connaissez-vous Wikidata ?
Wikidata fait partie de la longue liste de projets gérés par la Fondation Wikimedia, au même titre que Wikipédia, Wikimedia Commons ou Wiktionnaire. Là où Wikipédia stocke de la connaissance sous forme de texte, donc de donnée non structurée, Wikidata fait exactement l'inverse : il stocke et expose des entités liées entre elles. Cela revient à construire un immense graphe de connaissance, dans lequel chaque personne, organisation, lieu ou concept est relié aux autres par des attributs lisibles par une machine.
Wikidata, qu'est-ce que c'est exactement ?
Wikidata est une base de connaissance libre, collaborative et multilingue. Chaque entité y porte un identifiant unique : un Q pour les éléments (Q42 pour Douglas Adams, par exemple) et un P pour les propriétés (P50 pour l'auteur, P19 pour le lieu de naissance). En assemblant ces briques, on obtient des affirmations du type sujet, prédicat, objet : ce que le monde de la donnée appelle un triplet RDF.
Le volume donne le vertige. Wikidata dépassait déjà 1,5 milliard de triplets sémantiques à la mi-2024 [1]. Et toute cette donnée n'est pas seulement consultable à la main : elle est interrogeable par requête, via un point d'accès SPARQL public [2]. On peut ainsi demander « tous les écrivains français nés à Nantes » et obtenir une réponse exploitable, là où une recherche classique ne renverrait qu'une liste de pages à lire.
#!/usr/bin/env bash
# Liste les écrivains nés à Nantes via le point d'accès SPARQL de Wikidata.
# Dépendances : curl et jq.

ENDPOINT="https://query.wikidata.org/sparql"

# Q5 = être humain, P106 = occupation, Q36180 = écrivain,
# P19 = lieu de naissance, Q12191 = Nantes.
QUERY='SELECT ?ecrivain ?ecrivainLabel WHERE {
  ?ecrivain wdt:P31 wd:Q5 ;
            wdt:P106 wd:Q36180 ;
            wdt:P19 wd:Q12191 .
  SERVICE wikibase:label { bd:serviceParam wikibase:language "fr,en". }
}
ORDER BY ?ecrivainLabel'

# Wikimedia impose un User-Agent descriptif, sous peine de blocage (HTTP 429).
curl -s -G "$ENDPOINT" \
  --data-urlencode "query=$QUERY" \
  -H "Accept: application/sparql-results+json" \
  -H "User-Agent: Geeek-demo/1.0 (https://www.geeek.org)" \
  | jq -r '.results.bindings[].ecrivainLabel.value'
Comment fonctionne Wikidata ?
Sur le fond, Wikidata est une base de données orientée graphe, alimentée par des contributeurs et des imports automatisés. Sa logique n'est pas isolée : elle appartient à la même famille que les données structurées que l'on retrouve aujourd'hui sur une majorité de pages Web, ces blocs JSON-LD qui décrivent un article, une FAQ ou une organisation au format Schema.org.
C'est le même esprit, celui du Linked Open Data : décrire le monde de façon explicite pour que les machines le comprennent sans deviner. Quand vous injectez un JSON-LD sur l'une de vos pages, comme je l'ai détaillé dans mon article sur les microdonnées FAQ en JSON-LD, vous appliquez cette logique à l'échelle d'une page. Wikidata l'applique à l'échelle de la connaissance mondiale.
Pourquoi les LLM apprécient autant Wikidata ?
Pour construire un modèle de langage, il faut de la connaissance, et surtout de la connaissance de haute qualité si l'on veut limiter les hallucinations au moment des requêtes. Or la donnée disponible sur Internet est partout : sites de presse, blogs, forums, dépôts de code comme GitHub pour le monde informatique, et bases ouvertes comme Wikipédia pour la connaissance du monde.
Chaque source possède un niveau de fiabilité différent. Un modèle considérera spontanément une fiche Wikipédia comme plus solide qu'un message de forum. Wikidata pousse ce raisonnement un cran plus loin : la donnée y est non seulement fiable, mais déjà structurée et reliée. Pour un LLM, c'est la différence entre lire un paragraphe et consulter une fiche prête à l'emploi.
Trois usages expliquent cet engouement :
Wikidata alimente le Knowledge Graph de Google, donc les fameux encarts de connaissance affichés à droite des résultats [3].
Wikidata figure parmi les bases de connaissances ouvertes les plus réutilisées pour entraîner et ancrer les modèles de langage [4]. Une entité bien décrite y a davantage de chances d'être reconnue, correctement attribuée et citée avec assurance.
Wikidata est interrogeable en direct par les agents, via SPARQL, pour aller chercher un fait vérifié au lieu de le reconstituer de mémoire.
Vous comprenez pourquoi cette base pèse lourd dans une stratégie de Generative Engine Optimization (GEO). Être présent et bien décrit dans Wikidata, c'est exister proprement dans l'écosystème qui nourrit l'IA, et cela d'un seul coup pour de nombreux systèmes à la fois.
Tout le monde peut-il entrer dans Wikidata ?
C'est là que je m'étais trompé. Je pensais au départ que Wikidata était au moins aussi sélectif que Wikipédia, et qu'une « notoriété publique » était indispensable. En réalité, c'est l'inverse : les critères d'admissibilité de Wikidata sont volontairement plus souples [5].
Un élément est accepté dès lors qu'il remplit au moins un de ces trois critères :
Il possède un lien valide vers une page d'un projet Wikimedia (un article Wikipédia dans n'importe quelle langue, une catégorie Commons, une page Wikisource, etc.). Si vous disposez déjà d'une fiche Wikipédia, même dans une langue exotique, vous êtes automatiquement admissible.
Il désigne une entité clairement identifiable, matérielle ou conceptuelle, que l'on peut décrire à l'aide de sources sérieuses et publiquement accessibles. C'est le critère le plus accessible, et celui que remplissent la plupart des personnes et organisations. Les identifiants délivrés par des tiers faisant autorité (VIAF, ISNI, identifiant BnF, GND, registres officiels) renforcent fortement cette admissibilité. Attention toutefois : un identifiant que l'on alimente soi-même, comme un ORCID, constitue un signal beaucoup plus faible aux yeux des administrateurs.
Il répond à un besoin structurel, c'est-à-dire qu'il rend plus utiles les affirmations portées par d'autres éléments. L'auteur d'un ouvrage référencé, le développeur d'un logiciel notable ou le membre d'une organisation connue entre dans cette catégorie.
La barre est donc plus proche de « existence vérifiable » que de « célébrité ». Deux nuances méritent toutefois d'être posées clairement. D'abord, le critère 2 reste volontairement flou, au point de faire l'objet de discussions de réforme au sein de la communauté [6]. Ensuite, et c'est le point important, l'auto-promotion est explicitement découragée. Créer soi-même son propre élément relève du conflit d'intérêts [7], et un élément sans la moindre source finit supprimé. L'admissibilité large ne signifie pas absence de garde-fous.
Mon retour d'expérience
Je ne vais pas vous faire la leçon, car je me suis pris ce mur en pleine figure. J'ai tenté de créer ma propre entité Wikidata, ainsi que celle du blog. Quelques jours plus tard, un administrateur (Madamebiblio) a supprimé les deux fiches indiquant que celles-ci ne répondent pas aux exigences de notabilité [5:1].
Avec le recul, le verdict était écrit d'avance, et il illustre exactement les garde-fous décrits plus haut. En créant moi-même ces éléments, je me plaçais d'emblée en situation de conflit d'intérêts, ce que la communauté décourage explicitement. Et mes fiches manquaient de ce qui fait tenir un élément : non pas mes propres profils ou mon propre site, mais des sources indépendantes et des identifiants d'autorité délivrés par des tiers. Un ORCID que l'on remplit soi-même ne prouve rien aux yeux d'un administrateur. Une notice BnF ou VIAF, générée parce qu'une bibliothèque a catalogué un ouvrage publié, pèse infiniment plus lourd. La leçon est claire : sur Wikidata, on ne décrète pas sa propre notoriété, on la laisse se constater par des traces externes que l'on ne contrôle pas.
Conclusion
Wikidata est sans doute l'un des projets les plus sous-estimés de la galaxie Wikimedia. Invisible pour le grand public, il est pourtant devenu une couche d'infrastructure essentielle : il structure la connaissance, alimente les moteurs de recherche et nourrit les modèles de langage. Pour quiconque travaille la visibilité de ses contenus à l'ère de l'IA, comprendre Wikidata n'est plus une curiosité d'érudit, c'est un sujet de fond.
Estimation de mi-2024, en croissance constante depuis. Les compteurs à jour (nombre d'éléments et de triplets) figurent sur la page Wikidata:Statistics. ↩︎
Google a fermé Freebase, qui alimentait historiquement son Knowledge Graph, et en a migré les données vers Wikidata à partir de 2015. Voir Thomas Pellissier Tanon et al., « From Freebase to Wikidata: The Great Migration », WWW 2016, ainsi que la fiche Freebase : https://en.wikipedia.org/wiki/Freebase_(database)↩︎
Wikidata est régulièrement citée parmi les bases ouvertes réutilisées pour entraîner ou ancrer les modèles. La composition précise des corpus d'entraînement reste cependant rarement documentée publiquement par les laboratoires. ↩︎
Comme chaque lundi, un coup d’œil dans le rétroviseur pour découvrir les informations que vous avez peut-être ratées la semaine dernière.
Tous les liens listés ci-dessous sont a priori accessibles librement. Si ce n’est pas le cas, pensez à activer votre bloqueur de javascript favori ou à passer en “mode lecture” (Firefox) ;-)
Au Ghana, aux États-Unis ou en Turquie, les droits des personnes LGBTQI+ sont attaqués. Ces offensives sont d’autant plus visibles en ce mois où les marches des fiertés, ou prides, ont lieu aux quatre coins du monde.
Le continent européen se réchauffe bien plus vite que n’importe quel autre, alerte l’OMS. Un phénomène dont les répercussions sont d’ores et déjà visibles, alors que les décès prématurés dus à des vagues de canicules se multiplient en Italie, Espagne ou encore en Grèce.
Cela fait 1 566 jours aujourd’hui depuis que l’armée russe à lancée une guerre à grande échelle contre l’Ukraine, en février 2022. Lorsqu’on prend en compte l’annexion de la Crimée en 2014, cela fait 4 492 jours que l’Ukraine subit l’agression russe – deux fois plus que la Seconde Guerre mondiale.
Depuis une vingtaine d’années, de nombreux pays africains ont adopté des technologies biométriques pour enregistrer ou identifier les électeurices, avec la promesse récurrente de réduire certaines fraudes et d’améliorer la qualité des scrutins.
l’est de la RDC constitue un terrain propice à ce type de contagion : la déforestation causée par l’exploitation minière pousse les animaux contaminés vers les villes, tandis que les nombreux conflits armés parquent les réfugiés dans des camps propices à la propagation des virus.
The EU’s biometric-based Entry-Exit System (EES) may continue to cause long queues at borders for another two years, a Frontex official has said. At the same time, the travel industry warns that queues could divert holidaymakers to other destinations, causing EU countries to potentially lose billions in visitor spending.
Les élections du 17 mai dernier au Parlement d’Andalousie, qui décident de la composition du gouvernement régional, ont constitué une surprise pour certain·es et un choc pour le système des partis andalous, qui pourrait avoir des répercussions possibles à l’échelle de l’État espagnol. Le catalyseur de ce basculement est le résultat obtenu par Adelante Andalucía (AA), une coalition de la gauche radicale
il nous semble essentiel d’affirmer que l’immigration est un fait positif, que nous sommes en capacité d’accueillir plus de monde et que nous devons le faire. Ce qu’il se passe en Espagne actuellement montre que ce projet est possible et qu’il est porté par toute une partie de la société civile.
In recent days you will have read various articles announcing the arrival of Euro-Office, which is being “marketed” as the first open-source office suite developed in Europe. We feel compelled — reluctantly, since open source should rest on transparency, not deception — to correct this claim. The first open-source office suite developed in Europe was OpenOffice.org in 2001, based on StarOffice’s source code, followed by LibreOffice from 2010.
As Congress advances anti-LGBTQ+ legislation and states expand restrictions on queer and trans visibility, PEN America experts warn the tactics increasingly resemble those used by modern authoritarian governments.
Plusieurs collectifs et assemblées comptent bien perturber l’inauguration de ce “Mondial de la dépossession et de la guerre” et dont 13 matchs se joueront au Mexique. Autour de l’Assemblée “antimundialista”, des collectifs de proches de disparus et de la grève des enseignants, les mots d’ordre convergent comme les cortèges ont prévu de le faire en direction du stade Azteca.
À Los Angeles, capitale états-unienne du “soccer”, les tarifs ont découragé jusqu’aux plus passionnés, tandis qu’une possible intervention de la police de l’immigration effraie les quartiers latinos.
Le peintre anglais était l’un des derniers survivants du pop art. Des toiles les plus intimes aux tableaux les plus militants, retour en images sur les chefs-d’œuvre d’un travailleur acharné.
Depuis que Peter Thiel, le fondateur de Palantir, a déménagé à Buenos Aires, le président paléolibertarien travaille à faire du pays la capitale mondiale du techno-libertarianisme.
The move comes after Anthropic’s receipt of a US Commerce Department directive Friday evening, subjecting the new models to export controls restricting their use anywhere outside the United States.
OpenAI is preparing the biggest overhaul of ChatGPT since its launch kicked off the AI boom, as the $850 billion group hunts for new engines of growth ahead of a planned listing this year.The company intends to transform the chatbot into a “superapp” that combines coding tools and AI agents, adding products that executives believe will generate more revenue.
“A facial recognition algorithm flagged Robert Dillon as the man who tried to lure or entice a child under twelve years old at a Jacksonville Beach McDonald’s. It was wrong. Mr. Dillon […] had never set foot in Jacksonville Beach. But rather than test the machine’s answer against the evidence that would have cleared him, the officers built a case to confirm it.”
An AI agent tried to join the DN42 hobbyist network to perform a network scan, and bankrupted its operator with a $6531.30 AWS bill, to the extent that they are begging for donations from the DN42 community.
Forecasts of run-of-the-mill weather conditions have a lot of practical value, but there is life-or-death value in an accurate forecast of extreme weather conditions. The more extreme, the more true that is. But just as a bird-identifying algorithm can’t identify a bird it wasn’t shown during training, AI-based weather models can fail at predicting extreme weather that wasn’t in their training dataset.
On the evening of June 7, multiple missiles were fired from various parts of Iran toward Israel. Following tensions that had emerged among Tehran, Washington, and Tel Aviv in the days following the April 8 ceasefire, Tehran finally struck parts of northern Israel, including Haifa, in response to the Israeli military’s actions in the Lebanese city of Beirut.
Pushing to seize 70 percent of Gaza’s territory, the Israeli army is opening fire at Palestinian civilians caught off guard by the ever-expanding ‘Yellow Line.’
Elle disposait pourtant de tous les documents requis : visa en règle, accréditation presse et contrat officiel avec RFI. Elle couvre le conflit israélo-palestinien depuis six ans, depuis Jérusalem et Ramallah.
Une approche qui pourrait expliquer les limites des traitements actuels et aider à améliorer la manière dont cette pathologie est diagnostiquée, prise en charge et perçue dans la société.
Le 5 juillet 2023, le conseil régional Île-de-France présidé par Valérie Pécresse avait rebaptisé le lycée de Saint-Denis du nom de Rosa-Parks, jugeant la figure de la militante américaine « trop conflictuelle ». Ce 9 juin, le tribunal administratif de Montreuil a annulé cette décision pour vice de procédure.
Après la revendication d’un cybercriminel sur le piratage de Tchap, la messagerie instantanée de l’Etat, la Dinum et l’Anssi confirment la compromission de l’outil via l’usurpation d’un compte. Une enquête est en cours pour connaître le périmètre de l’incident.
Pour la première fois, tous les élèves de première planchent sur les maths ce vendredi. Pour les syndicats, cette épreuve anticipée a été conçue avant tout pour Parcoursup.
Sur la presqu’île de Crozon, dans le Finistère, le collectif Skoazell vient en aide aux femmes victimes de violences sexuelles. L’initiative est née du courage d’habitantes qui ont osé parlé. Le réseau apporte une aide logistique et morale.
Pendant des années, le docteur nantais Traverson a abusé de son autorité de médecin. Poursuivi pour des palpations des seins non justifiées sur une soixantaine de victimes, dont des mineures, il a été reconnu coupable en décembre 2025. […] L’enquête judiciaire aurait pu commencer plus tôt. En 2021, une première plainte est déjà déposée, pour une jeune fille de 11 ans à l’époque. Dans le cadre d’une hospitalisation psychiatrique, elle révèle que le docteur Traverson lui a touché le pubis. La plainte est toutefois classée sans suite.
Après le meurtre, fin mai, d’une enfant de 11 ans dans le Gers, le casier vierge du principal suspect, malgré des plaintes pour violences sexuelles sur mineure depuis 2017, provoque un débat sur les causes des dysfonctionnements de la justice et de la police dans ce type d’affaires.
un organisme de référence dans la lutte contre la pédocriminalité internationale avait fait remonter en France plusieurs signalements sur Jérôme Barella.
L’affaire Lyhanna met en lumière les limites d’une conception viriliste du pouvoir incarnée par le ministre de la Justice. Quand les violences sexuelles s’imposent au débat public, la posture de l’« homme fort » apparaît moins comme une solution que comme une partie du problème.
Face à la tragédie, Gérald Darmanin et Emmanuel Macron se sont empressés d’accabler les magistrats pour mieux échapper à la remise en cause de leur politique.
Le procureur de la République a requis l’ouverture d’une information judiciaire à son encontre et sa mise en examen pour des faits de viols, de tentatives de viols, d’agressions sexuelles et de harcèlement sexuel concernant neuf victimes commis entre 2010 et 2019.
Ces accusations révélées par « Mediapart » s’ajoutent aux nombreuses autres qui visent le chanteur de 67 ans, déjà mis en examen dans quatre affaires de violences sexuelles.
Notre média et maison d’édition sont attaqués en justice par une multinationale via une procédure bâillon. Cette multinationale se nomme Pierre Fabre, l’entreprise derrière la polémique A69.
Il y a une constante dans la politique pénale française depuis le milieu des années 1990 : chaque décennie produit sa figure de l’ennemi absolu, et chaque loi d’exception laisse des dispositifs qui, une fois installés, ne disparaissent jamais. Prendre la protection des enfants au sérieux, c’est exiger que les budgets publics aillent vers ce qui crée une réduction effective des violences, pas vers ce qui rassure à court terme et laisse les structures intactes.
Après un rejet en commission des Lois à l’Assemblée, le ministre de la Justice a annoncé retirer de son texte le dispositif de « plaider-coupable » très décrié.
À un an de l’élection présidentielle, le rapport du Conseil d’orientation des retraites est plus scruté que jamais. Au risque de faire l’objet d’une récupération pour pousser à un nouveau décalage de l’âge de départ à la retraite à plus de 67 ans.
« Pensées émues pour tous les pédocriminels qui n’ont jamais passé une nuit en garde à vue », a ironisé Andréa Bescond sur Instagram [qui] avait appelé à se rassembler place Vendôme pour dénoncer les dysfonctionnements de la justice dans les affaires d’agressions sexuelles sur mineur·e après le meurtre de la petite Lyhanna
Le retentissement médiatique d’un crime, quand son auteur est perçu comme issu de l’immigration, suscite chez les Français d’origine étrangère un réflexe silencieux : la crainte que la faute d’un seul rejaillisse sur tous.
La Cour de cassation a reconnu l’intention d’homicide du policier qui a tué Nahel Merzouk. Le 27 juin 2023, le jeune de 17 ans, était tué d’une balle tirée à bout portant lors d’un contrôle de son véhicule à Nanterre.
Face aux restructurations permanentes liées à l’ouverture à la concurrence, et au mal-être au travail qui s’installe, avec treize suicides depuis le début de l’année, la grève à la SNCF du 10 juin a été très suivie.
Cette prise de parole est intervenue après l’interruption de la cérémonie par quelques étudiants portant des masques du patron de TotalEnergies, Patrick Pouyanné, et de celui de LVMH, Bernard Arnault, diplômés de l’X, pour dénoncer les partenariats avec les entreprises privées.
René Mayrhofer […] vient de démissionner de Google pour une raison qui vous concerne directement : l’entreprise a signé un accord autorisant le Pentagone à utiliser son IA pour des opérations classifiées, et l’homme qui sécurisait votre smartphone estime que ces outils seront “probablement utilisés contre” les citoyen·nes européen·nes.
Alors qu’Amazon a préféré quitter le Québec plutôt que de signer une convention collective, sur les sites français du géant du Web, les syndicalistes dénoncent des sanctions prises à leur encontre et une culture d’entreprise qui entrave leur activité.
One day after WIRED revealed that Meta had quietly embedded an unreleased face-recognition system into an app installed on more than 50 million phones, the company removed it
Après une attaque au couteau à Belfast, le propriétaire de X avait appelé ses abonnés à protester et reposté des messages de leaders d’extrême droite, amplifiant selon des chercheurs des récits anti-migrants auprès de millions d’utilisateurs.
Les véhicules d’aujourd’hui savent où nous habitons, combien nous pesons et ce que nous avons mangé au dîner. Voici ce qu’il advient de toutes ces informations, et comment vous pouvez réduire le flux de données.
De 1960 à 1966, avant et après l’indépendance de l’Algérie, l’État français a expérimenté au Sahara dit algérien dix-sept bombes atomiques et autres essais chimiques. Ce sujet a longtemps été tabou en France, dans la presse, dans les discours politiques aussi bien que dans le cadre académique où enquêtes, témoignages, littérature et recherches sur ce thème ont été invisibilisés.
En agitant le spectre de la faillite de la répartition, les cercles libéraux et le Rassemblement national préparent le terrain pour les fonds de pension privés, au détriment des salariés les plus modestes. Pourtant, des propositions alternatives et réellement sociales existent.
In a 1990 interview, Steve Jobs famously stated that personal computers were “a bicycle for the mind” […] I sit in front of a Mac all day and that’s not how it feels […] That’s not a bicycle. It’s an SUV for the mind.[…] just about any “obsolete” or “underpowered” laptop can be enough once freed from the burden of always-on connectivity. It’s cheap. It’s available. You probably already have one.
We tend to view ourselves and the complex cells that build us as a distinct branch of the tree of life from the compact, seemingly featureless cells of bacteria and archaea. But we’ve found that our genome is actually a hybrid, a mish-mash of genes from bacteria and archaea, along with some that have evolved in our own lineage.
Hidden underground around the world lie 110 quadrillion kilometers of arbuscular mycorrhizal fungal networks—webs of ultra-thin threads that, if connected in a single line, would stretch almost a billion times the distance between the Earth and the sun
Retrouvez les revues de web précédentes dans la catégorie Libre Veille du Framablog.
Les articles, commentaires et autres images qui composent ces « Khrys’presso » n’engagent que moi (Khrys).
Avec la mise à jour 4.11.1 du Freebox Server déployée le 20 mai 2026[1], Free corrige un oubli historique : les Freebox savent désormais résoudre les noms des appareils du réseau local via leur DNS interne. Une fonctionnalité réclamée sur le bug tracker officiel depuis plus de quinze ans[2].
Ce que change réellement la 4.11.1
Jusqu'ici, le DNS embarqué dans la Freebox se contentait de relayer vos requêtes vers les résolveurs externes. Pour joindre un NAS ou un Raspberry Pi, il fallait connaître son adresse IP, du type 192.168.1.42. Et si le bail DHCP changeait, tout tombait.
La 4.11.1 ajoute la brique manquante : « un nom de domaine est maintenant associé automatiquement à chaque périphérique réseau »[3]. Concrètement, le Freebox Server expose un résolveur DNS local capable de répondre à des requêtes du type mon-nas.home ou monserveur.home et de retourner l'IP courante de l'appareil correspondant.
Cette évolution correspond à l'objet du ticket FS#4079, ouvert début 2011 sur le tracker officiel, qui réclamait un couplage DHCP/DNS sur la Freebox[2:1]. Quinze ans plus tard, c'est enfin fait.
Comment ce DNS local fonctionne ?
Le mécanisme de résolution DNS est classique, voici les trois étapes :
Le client demande une IP en DHCP. Au passage, l'appareil annonce son hostname (option DHCP 12), ce nom visible dans Freebox OS dans la liste des périphériques.
La Freebox enregistre le couple nom ↔ IP. Le bail DHCP est désormais injecté dans la table de résolution du DNS local du Server. Soyons précis : la Freebox lisait déjà le hostname annoncé par chaque appareil, c'est lui qui s'affiche dans la liste des périphériques de Freebox OS. Ce qui manquait jusqu'ici, c'était le pont entre cette information et le résolveur DNS embarqué.
Le DNS interne répond aux requêtes. Si la requête correspond à un appareil connu, il renvoie l'IP du LAN. Sinon, relais vers les DNS externes comme avant.
Aucun fichier hosts à maintenir, aucun bail statique forcé. Le hostname annoncé par l'appareil suffit.
Et le suffixe de domaine ?
Free n'a pas communiqué officiellement sur le suffixe utilisé dans le changelog, mais en explorant les écrans du Freebox Server après la mise à jour, on découvre que c'est .home qui a été retenu. Vos appareils sont donc accessibles sous la forme monserveur.home, nas-synology.home, raspberrypi.home, etc.
Choix pragmatique mais discutable techniquement : .home n'est pas réservé par l'IETF pour un usage local. La RFC 8375 a justement créé home.arpa pour combler ce besoin de manière normalisée[4]. À l'inverse, .local est réservé par la RFC 6762 au protocole mDNS (Bonjour, Avahi)[5] et Apple recommande explicitement de ne pas l'utiliser comme suffixe interne[6] Free a donc bien fait de l'écarter.
En pratique, .home est largement répandu sur les box concurrentes et fonctionne sans accroc aujourd'hui. Le seul risque serait qu'un futur registre l'enregistre comme TLD public, mais c'est très improbable vu son usage déjà massif dans les LAN domestiques.
Le nom exact attribué à chacun de vos appareils est visible dans Freebox OS > Périphériques réseau après la mise à jour.
Ce que cela débloque concrètement
Ce serveur DNS local connecté au DHCP vous permet de contacter vos périphériques directement sans que vous ayez connaissance de leur adresse IP :
ssh raspberrypi.home sans relire la liste DHCP à chaque fois
Pointer un docker-compose ou un script de backup vers un hostname stable du type nas.home
Configurer Plex, Jellyfin ou Home Assistant sur mobile sans dépendre d'un bail statique
Imprimer sur imprimante-salon.home depuis n'importe quel poste
Se passer d'un Pi-hole ou d'un AdGuard Home déployé uniquement pour la résolution locale
Ce DNS local est d'autant plus pratique si vous avez beaucoup d'équipements connectés à votre réseau dans votre baie de brassage.
Les limites à connaître
Le DNS interne reste strictement local :
Un appareil avec IP fixe configurée manuellement sur l'appareil lui-même (sans bail DHCP) ne sera pas résolu.
Un appareil qui n'annonce pas de hostname en DHCP restera invisible côté DNS.
Les équipements derrière un routeur secondaire ne bénéficient pas de la résolution.
Si vos clients pointent directement vers un DNS externe (Cloudflare, Quad9, NextDNS, Google…), la résolution .home est évidemment court-circuitée. En revanche, si vous faites tourner un AdGuard Home, un Pi-hole ou un Unbound sur votre réseau, il suffit de configurer la Freebox comme upstream DNS de ces outils pour conserver la résolution locale en plus de votre filtrage maison. Le meilleur des deux mondes.
Comment activer le DNS Local de la Freebox ?
Il n'y a rien à activer. Il suffit de redémarrer le Freebox Server[1:1]. Pour vérifier que la 4.11.1 est bien installée : écran de la box (menu Système / Informations avancées), application Free dans l'Espace Abonné, ou Freebox OS (mafreebox.freebox.fr).
Une fois en place, un simple ping monserveur.home depuis un poste du réseau confirme que le DNS interne répond.
Pour modifier l'entrée DNS du périphérique, il suffit de se rendre dans la vue "Périphériques réseau" et de modifier le champ DNS Local :
En résumé
Une vraie bonne nouvelle, même si j'ai un doute sur la cible : les profils qui ont vraiment besoin de résolution DNS locale font souvent tourner leur propre solution de DHCP (Pi-hole, AdGuard Home, OPNsense, OpenWrt ...) et n'ont pas forcément envie de confier cette brique à un hardware lié à leur opérateur.
Et vous, vous repassez sur le DHCP Freebox pour profiter du .home, ou vous gardez votre stack maison ? N'hésitez pas à rejoindre le serveur Discord Geeek pour discuter.
Aujourd’hui, le Conseil d’État a donné raison à La Quadrature du Net, French Data Network (FDN), Franciliens.net et la Fédération FDN. Il a reconnu que le système de surveillance de la Hadopi (opéré depuis 2021 par l’Arcom) n’est pas compatible avec le respect des droits fondamentaux protégés par l’Union européenne. En conséquence, il a enjoint au gouvernement de procéder à l’abrogation d’une partie d’un décret central de la Hadopi qui organise la riposte graduée. Ce combat contre la Hadopi, que La Quadrature mène depuis les premiers débats législatifs à l’Assemblée en 2009, est emblématique de la vision archaïque qu’ont les différents gouvernements, de gauche comme de droite, sur la question du partage de la culture et de la connaissance en ligne. Il revient désormais au gouvernement d’acter la mort de la Hadopi et, au lieu de tenter de la ressusciter, d’admettre enfin que le partage non-marchand de la culture en ligne ne doit pas être criminalisé.
La Hadopi est bien une machine de surveillance
La Hadopi, c’est la loi qui créa l’autorité éponyme : la « Haute Autorité pour la diffusion des œuvres et la protection des droits sur internet ». Le mécanisme mis en place fonctionne en deux temps : dans un premier temps, les ayants droit constatent que des internautes partagent de la culture sur Internet en peer-to-peer ; ils notent leur adresse IP et l’envoie à la Hadopi ; dans un deuxième temps, la Hadopi, à partir de ces listes d’adresses IP, demande aux fournisseurs d’accès à Internet l’identité civile et les coordonnées des abonné·es repéré·es et conservent ces informations dans un fichier des téléchargeur·euses. S’enclenche alors la riposte graduée : la première fois qu’un·e internaute est repéré·e, la Hadopi commence par envoyer un premier e-mail d’avertissement, puis un second en cas de récidive, puis une lettre recommandée en cas de réitération, et peut enfin transmettre le dossier à la justice pour les internautes qui ignoreraient ces avertissements. L’autorité judiciaire peut alors sanctionner l’internaute d’une contravention de cinquième classe (pouvant aller jusqu’à 1 500 € d’amende ; 3 000 en cas de récidive) pour « défaut de sécurisation d’une connexion Internet »1La Hadopi ne sanctionne pas directement le fait d’avoir téléchargé puisqu’il n’est pas possible, techniquement, de s’assurer que l’abonné·e est bien la personne qui a téléchargé. La parade du législateur a donc été de créer une obligation de sécurisation de son accès à Internet dont le défaut est sanctionné..
En 2021, le législateur a fusionné le CSA (Conseil supérieur de l’audiovisuel) avec la Hadopi pour donner naissance à l’Arcom (Autorité de régulation de la communication audiovisuelle et numérique). Mais l’Arcom n’a fait qu’hériter des missions de la Hadopi, et ce système de surveillance a continué.
Christine Albanel, ministre sarkozyste de la culture qui a défendu en 2009 la première loi Hadopi, affirmait que son texte permettrait de concilier vie privée et lutte contre le piratage, alors qu’elle ne comprenait pas les réalités et enjeux techniques de sa loi. On savait pourtant déjà en 2009 que cela ne fonctionnerait pas, que les internautes allaient arrêter de télécharger en peer-to-peer pour se tourner vers le streaming ou le téléchargement direct (ce qui a, inévitablement, créé un marché pour des plateformes marchandes illégales), et que les questions de piratage sont intrinsèquement liées à l’accessibilité des offres légales (le piratage baisse lorsque l’offre l’égale est facilement accessible et augmente lorsque les offres légales se dégradent ou quand les plateformes sont inaccessibles).
On sait aujourd’hui que les atteintes aux droits fondamentaux sont telles que ce système ne peut pas continuer.
Sept ans de combat judiciaire
En 2019, nous avons demandé au Conseil d’État l’abrogation du décret central de la Hadopi, qui autorise le stockage des données personnelles nécessaires à la riposte graduée (les adresses IP, l’identité civile et les œuvres téléchargées). L’affaire a été renvoyée devant le Conseil constitutionnel et en 2020 nous avons obtenu une première victoire partielle : le Conseil constitutionnel a censuré l’accès large de la Hadopi aux données personnelles (la loi prévoyait à l’époque qu’elle pouvait accéder à « tous documents »). Mais, contrairement à notre analyse immédiate, cela ne signifiait pas nécessairement la fin de la Hadopi.
De retour devant le Conseil d’État pour tirer les conséquences de cette censure partielle de la loi, nous avons alors souligné que la jurisprudence de la Cour de Justice de l’Union européenne (CJUE) s’opposait au système Hadopi : en principe, avant qu’une autorité puisse accéder à des données de connexion (telles que l’adresse IP ou l’identité civile associée à cette IP), il doit y avoir un contrôle indépendant de la légalité et de la proportionnalité de cet accès. Contrôle qui n’existe pas pour la Hadopi. Le rapporteur public du Conseil d’État, mécontent de devoir reconnaître l’illégalité de la Hadopi, admettait tout de même le problème : « Cette affaire devrait, hélas, réjouir des millions d’internautes puisqu’elle met en jeu, indirectement, l’existence même de la [Hadopi]. » Mais, mauvais joueur, au lieu d’inviter le Conseil d’État à mettre un terme à la Hadopi, il lui suggéra de demander à la CJUE une « exception Hadopi » : assouplir les exigences européennes pour que la surveillance de masse de la Hadopi puisse continuer.
Cette requête nous a ainsi amené devant la CJUE. Pour un résultat décevant puisque nous avons perdu sur le principe : la CJUE a accepté d’affaiblir sa position. Elle a accepté qu’un accès à des données de connexion puisse, dans certains cas, ne pas être précédé d’un contrôle indépendant. Mais elle assorti cette possibilité de nombreuses conditions, tant sur les conditions de conservation de ces données que des condition de contrôle indépendant préalable.
Dans sa décision, le Conseil d’État nous donne finalement raison sur ces deux points. Premièrement, il estime que la conservation des données de connexion n’est pas faite de manière à préserver les libertés. La CJUE exigeait une conservation dite « étanche » entre l’adresse IP et les données d’identité civile (qu’on peut comprendre comme deux bases de données, ou deux fichiers, distinct·es, qui ne peuvent être techniquement recoupé·es qu’après une demande d’accès en bonne et due forme par l’Arcom). Le Conseil d’État constate qu’« aucune disposition légale n’impose une telle conservation, dans ces conditions, aux opérateurs de communications électroniques ».
Deuxièmement, il constate également que l’accès à ces données n’est pas précédé d’un contrôle indépendant. Il s’en remet parfaitement aux conclusions déjà tirées par la CJUE, qui est que l’Arcom ne peut être juge et partie : elle ne peut demander l’accès et contrôler elle-même la légalité de cet accès, même si elle est une autorité indépendante. Mais, comme le fait la CJUE, le Conseil d’État estime que cette absence de contrôle ne pose problème qu’à partir du troisième accès aux données, l’étape où une lettre recommandée est envoyée.
La nécessité de trouver un nouveau modèle
Concrètement, cela signifie que la riposte graduée est grippée. L’Arcom ne peut plus vous envoyer devant la justice, puisque les exigences requises par la CJUE ne sont pas remplies. Et elle ne peut vous envoyer de mail que si elle s’est assurée auparavant que les données de connexion ont été conservées de manière « étanche » par votre fournisseur d’accès à Internet2La ministre de la culture affirme avoir demandé à SFR, Free, Orange et Bouygues Telecom si cette conservation était faite de manière étanche. Ces opérateurs lui ont répondu que oui, mais l’Arcom devra s’en assurer. L’occasion de vous inviter à prendre votre abonnement à Internet chez un opérateur éthique de la Fédération FDN !. Elle est donc aujourd’hui reléguée au rôle d’immense machine à spams.
Cela ne veut pas dire pour autant que la Hadopi est définitivement morte. Le gouvernement pourrait revenir à la charge, créer une forme d’autorité de contrôle de l’Arcom pour se mettre en conformité. S’il s’engageait dans cette voie, le gouvernement s’obstinerait à maintenir à flot un système de surveillance illégitime. En se concentrant sur la pénalisation des internautes qui partagent de la culture sur internet, le système Hadopi a manqué sa cible. Il n’a jamais permis de s’attaquer aux plateformes illégales marchandes qui vendent des accès privilégiés à leur catalogue sur le dos des artistes. Au contraire, il a créé un espace pour cette offre illégale. Le système Hadopi n’a pas non plus mis fin à l’exploitation des sociétés d’ayants droit, ces « moines copistes » qui maintiennent les artistes dans une sujétion politique ou économique dont quelques-un·es seulement peuvent se défaire. Commencer par mettre fin à la criminalisation du partage non-marchand de la culture est la première étape à une nécessaire refonte.
La Quadrature du Net se mobilise depuis 2009 contre la Hadopi et cette victoire résonne donc particulièrement pour nous. Le combat n’est toutefois pas terminé. Ni contre une Hadopi qui pourrait sortir, telle un zombie, de son tombeau. Ni contre toutes ces lois qui voudraient faire d’Internet une zone de non-droits fondamentaux. Alors vous pouvez nous aider en nous faisant un don.
La Hadopi ne sanctionne pas directement le fait d’avoir téléchargé puisqu’il n’est pas possible, techniquement, de s’assurer que l’abonné·e est bien la personne qui a téléchargé. La parade du législateur a donc été de créer une obligation de sécurisation de son accès à Internet dont le défaut est sanctionné.
La ministre de la culture affirme avoir demandé à SFR, Free, Orange et Bouygues Telecom si cette conservation était faite de manière étanche. Ces opérateurs lui ont répondu que oui, mais l’Arcom devra s’en assurer. L’occasion de vous inviter à prendre votre abonnement à Internet chez un opérateur éthique de la Fédération FDN !
Vous vous souvenez de mon article qui explique comment installer et configurer le navigateur Brave, ce navigateur moderne qui reverse une partie de ses revenus publicitaires aux créateurs de contenu sous forme de BAT (Basic Attention Token), une cryptomonnaie indexée sur l'audience des sites visités ? Eh bien Brave revient avec une nouveauté qui mérite qu'on s'y attarde : les noms de domaine en .brave, basés sur une blockchain.
Un nom de domaine .brave acheté une fois pour la vie ?
La grosse particularité de ces domaines .brave, c'est leur modèle économique : aucune redevance annuelle. Vous payez le domaine une seule fois à l'achat et il est à vous à vie. Plus besoin de penser au renouvellement chaque année, plus de mauvaise surprise quand vous oubliez de payer et que votre domaine tombe dans la nature pour être racheté par un squatteur.
Côté tarifs, cela démarre à environ 15 € pour un nom standard, et cela grimpe selon la rareté et la longueur du nom choisi.
Pour information, geeek.brave vient d'être acheté à vie pour la modique somme de 15 €.
Ces domaines reposent sur la solution Unstoppable Domains, une société fondée en 2018 par Matthew Gould et Bradley Kam. Le principe : au lieu d'être enregistré dans le système DNS classique géré par l'ICANN, votre domaine est monté comme un NFT sur la blockchain Polygon. Vous en êtes donc le seul et unique propriétaire, et personne ne peut vous le retirer.
Les domaines .brave sont compatibles avec plusieurs réseaux de crypto : Bitcoin, Ethereum, Solana, Base, Sonic, etc. Au total, plus de 310 cryptomonnaies peuvent être associées à un même domaine.
À quoi cela sert concrètement un domaine .brave ?
Un domaine .brave, ce n'est pas juste un gadget Web3, voici ce qu'on peut en faire :
Recevoir des paiements crypto facilement : au lieu de partager une adresse de wallet à rallonge du genre 0x742d35Cc6634C0532925a3b844Bc9e7595f0bEb7, vous donnez juste votre-nom.brave. Beaucoup plus simple, beaucoup moins risqué (pas d'erreur de copier-coller).
Héberger un site web décentralisé sur IPFS, sans frais d'hébergement, accessible directement depuis Brave Browser. Si vous souhaitez juste réaliser une redirection vers un site classique, vous pouvez publier un simple fichier index.html avec un redirect dans l'entête. Cela renverra vos visiteurs sur votre site habituel.
Construire une identité numérique vérifiable via UD.me, avec vos profils sociaux, NFT, certifications, etc.
Se connecter à des applis Web3 sans mot de passe grâce à « Login with Unstoppable ».
Une vraie résolution dans Brave et bientôt partout ?
Depuis la version 1.81 du navigateur Brave (sortie en août 2025), les domaines .brave sont directement résolus nativement dans le navigateur et le Brave Wallet. Pas besoin d'extension, pas besoin de bidouille DNS : vous tapez monsite.brave dans la barre d'adresse, et la résolution fonctionne.
Le problème actuel : ces domaines ne sont résolvables que dans Brave (et quelques autres navigateurs compatibles Web3). Mais Brave et Unstoppable Domains travaillent sur une demande d'accréditation officielle auprès de l'ICANN en 2026 pour faire de .brave un vrai gTLD (domaine de premier niveau classique).
Si cette demande aboutit, vos domaines .brave deviendront accessibles depuis n'importe quel navigateur, comme un .com ou un .fr traditionnel. Et vous, vous l'aurez déjà acheté pour 15 € à vie.
En synthèse
Mon avis dans tout cela ? Pour 15 €, c'est un pari peu risqué. Soit le projet réussit son passage ICANN et vous avez un domaine grand public à vie pour le prix d'un repas. Soit il reste dans l'écosystème Web3, et vous avez quand même un identifiant blockchain utile pour les paiements crypto et un petit site IPFS.
Si vous êtes créateur, blogueur, ou simplement intéressé par le Web3, je vous recommande de réserver votre nom dès aujourd'hui, avant que les meilleurs noms partent. Pour ma part, c'est fait : https://geeek.brave est dans la poche.
Impossible de se connecter en zone blanche, festival bondé, coupure réseau, rando en montagne... Dans tous ces cas, votre smartphone se transforme en brique. Et si une technologie radio open source, un appareil à 30 €, et un développeur normand passionné avaient la solution ? C'est exactement l'histoire de meshnetwork.fr.
C'est quoi Meshtastic ?
Meshtastic, c'est un réseau de communication décentralisé qui fonctionne sans internet, sans opérateur, sans infrastructure. Il repose sur la technologie LoRa (Long Range), une radio basse consommation capable d'envoyer des messages sur des kilomètres avec un matériel minuscule.
Le principe du "mesh" est simple mais puissant : chaque nœud du réseau relaie automatiquement les messages des autres. Plus il y a d'appareils dans la zone, plus la portée s'étend et plus le réseau devient résilient. Résultat :
Portée jusqu'à plusieurs dizaines de kilomètres en milieu dégagé
Chiffrement AES-256 de bout en bout sur chaque message
Zéro abonnement, zéro opérateur, zéro serveur central
100 % open source — firmware, appli, protocole
Les usages sont concrets : rando, événements, situations dégradées, communication hors-réseau entre équipes... ou juste le plaisir de bidouiller un réseau parallèle à Internet.
Se lancer : du matériel accessible et une config en quelques minutes
Bonne nouvelle : pas besoin d'un labo d'ingénieur. Des appareils comme le LilyGO T-Beam ou le Wio Tracker L1 Pro font très bien l'affaire pour commencer. Budget : entre 15 € et 80 €, certains avec écran OLED intégré et batterie autonome.
La mise en route se fait en 3 étapes :
Acheter un appareil LoRa compatible (Heltec, LilyGo, RAK Wireless, Seeed Studio...). Le détail des appareils compatibles est disponible sur le site de meshtastic.
Flasher le firmware Meshtastic via flasher.meshtastic.org, configurer la région 'EU_868' en France
Connecter l'appli mobile (iOS / Android / Web) en Bluetooth et c'est parti
Une fois allumé, votre noeud rejoint le réseau et commence déjà à relayer les messages autour de lui. L'expérience est étonnamment fluide pour quelque chose d'aussi "low-tech" en apparence.
Pour en savoir plus sur les matériels compatibles Meshstatic :
Vous pouvez aussi trouver des kits auto-alimentés avec un panneau solaire comme ce modèle si vous recherchez à créer un noeud autonome :
Des communautés actives mais dispersées
L'écosystème Meshtastic est porté par des communautés locales très engagées, chacune avec ses canaux, ses fréquences, ses conventions. En France, la référence s'appelle Gaulix.
Le revers de la médaille : l'information est fragmentée. Pas toujours évident de savoir qui est actif près de chez soi, comment se connecter efficacement, ou quels paramètres utiliser pour rejoindre le réseau national.
C'est exactement le problème qu'a décidé de résoudre Yohann Ciurlik, développeur fullstack normand et bidouilleur de la première heure.
Meshnetwork.fr : l'agrégateur qui manquait
Yohann a d'abord plongé dans Meshtastic pour son propre setup dans l'Eure, avec deux appareils :
Un LilyGO T-Beam configuré en passerelle fixe, connecté en continu au réseau Gaulix
Un Wio Tracker L1 Pro en nœud mobile pour tester la portée sur le terrain
L'objectif derrière : contribuer à densifier le réseau en Normandie. Plus il y a de nœuds, plus le mesh est intéressant en portée, en fiabilité, en usages possibles.
De ce constat est né meshnetwork.fr. Le site ne réinvente pas l'écosystème, il le rend lisible.
Au programme :
🗺️ Une carte temps réel des nœuds Meshtastic en France, agrégée depuis MeshMap.net, Liam Cottle et Gaulix — plus de 1 849 nœuds français référencés
⚙️ Un guide de configuration complet pour le firmware 2.5.x, avec les valeurs recommandées par la communauté (canal Fr_Balise, fréquence 869.4625 MHz, etc.)
🤝 Les communautés locales pour trouver facilement des gens actifs près de chez soi
📱 Les applications sur toutes les plateformes pour démarrer sans friction
💡 Côté stack technique : Yohann a construit le site en mode vibe coding avec Claude Sonnet et GitHub Copilot, hébergé sur Render.
Pour qui c'est intéressant ?
Les randonneurs et aventuriers qui veulent rester joignables hors réseau
Les makers et bidouilleurs attirés par la radio et les réseaux décentralisés
Les geeks de la résilience soucieux de communication en cas de crise ou de black-out
Ceux qui veulent juste explorer un réseau parallèle à Internet pour le fun
Les limites à connaître avant de se lancer
Meshtastic n'est pas WhatsApp. LoRa sacrifie le débit pour la portée, chaque message est limité à 228 caractères, et le canal tourne à 3–5 messages par minute avec le preset par défaut. En France, la bande 868 MHz impose en plus un duty cycle légal de 10% : votre nœud ne peut émettre que 6 minutes par heure maximum.
La bonne nouvelle ? C'est exactement pour ça que meshnetwork.fr et Gaulix publient leurs recommandations de config : hop limit à 3, annonces de position toutes les 6h, duty cycle non surchargé. Suivez le guide pour optimiser l'utilisation du réseau.
Une compatibilité Flipper Zero ?
Si vous possédez un Flipper Zero, il existe des addon pour permettre de connecter votre Flipper Zero au réseau Meshstatic :
Meshtastic, c'est l'une de ces technos qui fascinent parce qu'elles font quelque chose de concret, de simple et de souverain. Meshnetwork.fr est le portail qui manquait pour s'y mettre sans se perdre dans la doc éparpillée des différentes communautés.
Cette initiative ressemble aux réseaux Wifi communautaires du début des années 2000 que l'on mettait en place avec le protocole de routage dynamique OLSR pour permettre de faire transiter des messages sur un réseau mesh Wifi.
Bravo à Yohann pour le boulot et si vous êtes en Normandie, vous savez maintenant qu'il y a un noeud actif dans l'Eure qui n'attend que des voisins. Demain, j'installe mon noeud à Nantes !
Et vous, vous avez déjà un setup Meshtastic ? On en discute dans les commentaires ou sur le serveur Discord Geeek !
Salut à tous ! On se pose deux minutes pour discuter d’un petit suicide en direct ? Vous avez sûrement vu passer la « grande nouvelle » : l’Electronic Frontier Foundation (EFF), ces soi-disant chevaliers blancs du numérique, a décidé de faire son petit « rage-quit » de X (ex-Twitter).
Honnêtement, en lisant leur communiqué, j’ai hésité entre le rire et le soupir. On parle d’une organisation qui nous a bassinés pendant des décennies sur l’importance de défendre chaque recoin du web. Et là, dès que le terrain ne leur plaît plus politiquement, ils s’enfuient en courant. Analyse d’un naufrage qui pue l’hypocrisie à plein nez.
Le message d’adieu : Un chef-d’œuvre de vide intersidéral
Quand on décortique leur annonce, c’est un festival de langue de bois. L’EFF nous explique, avec un ton de tragédie grecque, que X n’est plus « en phase avec leurs valeurs ». Ils bafouillent des trucs sur la « dégradation de l’environnement » et les changements de modération… Bref, beaucoup de vent pour ne pas dire la vérité : ça ne leur plaît plus parce qu’ils ne contrôlent plus le récit.
Soyons sérieux : Quelle est la raison technique ? Aucune. Quelle loi a été violée ? Aucune. En partant sans le moindre motif concret lié à leur mission, ils avouent que leur décision est purement idéologique. C’est un peu comme si un pompier refusait d’éteindre un incendie parce qu’il n’aime pas la couleur de la porte de la maison. C’est pathétique, non ?
Le paradoxe de la « Liberté d’Expression » (Version Tartuffe)
C’est là que ça devient franchement savoureux. On le sait, X est sans doute aujourd’hui la plateforme qui permet la plus grande liberté d’expression, loin de la censure arbitraire des anciens régimes.
Alors, posez-vous la question : comment une organisation qui prétend défendre la liberté de parole peut-elle fuir la plateforme qui la met justement au centre de tout ?
Le courage de salon : S’ils pensaient vraiment que X « dérapait », leur place serait justement là-bas pour porter le fer. Mais non, c’est tellement plus confortable de s’exiler sur Mastodon ou Bluesky, là où tout le monde pense exactement la même chose.
L’allergie à la contradiction : En réalité, la liberté d’expression ne les intéresse que lorsqu’elle sert leurs intérêts. Dès qu’elle permet à des voix opposées de s’exprimer, ils crient au loup et s’enferment dans leur bulle.
« L’EFF défend la liberté de parole… à condition que vous disiez exactement ce qu’ils veulent entendre. Sinon, c’est ‘ciao’ ! »
Pourquoi l’EFF est devenue une blague
On va être directs : cette décision est une tache indélébile. Pendant des années, l’EFF était une boussole. Aujourd’hui, c’est juste une boussole qui indique systématiquement le sud dès qu’un vent de liberté souffle un peu trop fort pour leurs poumons fragiles.
Est-ce qu’on peut encore les prendre au sérieux ?
La réponse est un grand NON. Si leurs analyses « juridiques » sont désormais dictées par leur agenda politique :
Leur objectivité est morte et enterrée.
Leur crédibilité est au niveau zéro.
On finit par comprendre qu’ils ne protègent pas vos droits, mais leur petit confort partisan.
Conclusion : La touche finale du désastre
C’est le triste constat de notre époque, mais il faut appeler un chat un chat : la gauche détruit tout ce qu’elle touche. En s’appropriant des institutions autrefois neutres comme l’EFF, elle les transforme en outils de propagande incapables de supporter le moindre débat contradictoire.
L’EFF a choisi l’idéologie plutôt que la raison, le dogme plutôt que la mission. Ils préfèrent couler avec leurs certitudes plutôt que de rester sur le terrain de la liberté d’expression réelle. Grand bien leur fasse ! Ils ne sont plus que l’ombre d’eux-mêmes, un club de militants déconnectés qu’il ne sert plus à rien d’écouter. Tant pis pour eux, le monde continue de tourner (et de tweeter) sans leur condescendance.
Et vous, vous arrivez encore à les lire sans lever les yeux au ciel ? Personnellement, j’en ai marre de ces conneries gauchistes et j’ai déjà tourné la page. A votre avis, qui sera la prochaine institution à s’autodétruire par pur dogmatisme ?
En mars 2020, je vous publiais mon retour sur 1 an de vélotaf. De l'eau a coulé sous les ponts, des plaquettes de freins ont été consommées, j'ai cassé une chaîne, acheté un second vélo, remplacé des pneus lisses. Pour fêter mes 7 ans de vélotaf, je vous raconte ce que j'ai appris et je vous donne mes meilleurs conseils.
Deux vélos
En sept ans, j'ai investi dans un second vélo, entre autres parce qu'il était impossible de poser un porte bagage sur le premier (le noir) et que je voulais utiliser des sacoches, mais aussi parce que si des collègues ont deux voitures, je peux bien avoir deux vélos, non ? J'avais le budget, le besoin et l'envie, j'ai donc craqué pour un Electra Townie Go! 5i (le vert).
La position est un peu différente du Ace of Spades Go! 8i et le Townie a l'air visuellement beaucoup plus GENTIL ; et face aux piétons et aux voitures, j'ai vraiment l'impression que ça fait une sacrée différence. Le moteur du Townie a malheureusement rendu l'âme au bout de 1800km (sur une piste cyclable juste à côté d'une gare, j'ai vraiment eu de la chance le jour-là), mais il a été changé sans soucis et en très peu de temps car il était encore sous garantie. Les batteries BOSCH sont interchangeables et si j'ai besoin d'emporter une seconde batterie avec moi, c'est tout à fait possible, ce qui est plutôt cool !
Le seul truc qui me fait hurler quand je passe d'un vélo à l'autre : malgré le fait que les deux vélos soient de la même marque, possèdent tous les deux les vitesses dans le moyeu, de la même marque aussi, le mouvement de poignée n'est pas le même pour augmenter/diminuer les vitesses, c'est juste inversé. Je vous jure que si je tiens un jour la personne qui s'est dit que ça serait fun de ne pas standardiser ça entre les moyeux à 5 et 8 vitesses, elle va m'entendre (hurler).
13600 kilomètres en 7 ans
6300km avec le vélo vert, 7300 avec le noir. Un peu moins de 2000km par an, du coup.
13600km, c'est environ la distance entre les aéroports de Singapour et San Francisco il paraît, et ça me file complètement le tournis rien que d'y penser. Quand on additionne les trajets pour aller au boulot, les petites courses, les grandes balades, ça fait quand même un paquet de kilomètres. Alors pour le moment, mon maximum sur 1 trajet c'est 70km, mais si vous avez lu mon bilan de l'année 2025, vous savez déjà que j'ai bien l'intention de pousser la barre jusqu'à 100km.
Je roule toujours en VAE, et oui, l'assistance fait son job pour assister jusqu'à 25km/h, c'est vraiment pratique pour prendre de la vitesse quand on démarre, mais il faut quand même pédaler pendant chaque kilomètre (sauf quand ça descend, haha), et vu le coté vallonné de Luxembourg, je ne regrette pas mon choix de rouler en VAE, surtout que ça ne fait quasiment que monter pour aller au boulot, et ça m'évite de sur-chauffer en arrivant.
Avoir un déplacement plus rapide qu'un vélo musculaire/sans assistance dès le démarrage me permet surtout de mieux m'en sortir dans la circulation, la plupart des mes trajets quotidiens se passent sur des pistes cyclables sécurisées (que j'adore de tout mon cœur) ou des zones 30, qui sont vraiment dominées par des grosses bagnoles, ici, à Luxembourg. Vous imaginez bien que ça fait toute la différence en zone 30 quand vous roulez à 12km/h ou à 25km/h (ou même un peu plus si vous poussez sur les cuissous), en roulant à 25km/h, j'évite énormément de dépassements dangereux. Notez bien que ça ne s'appliquera pas toujours, quand Jean-Michel-Gros-SUV qui voudra de toutes manière rouler à 50km/h dans la zone 30 et me doubler à 15cm du guidon alors que la distance pour doubler un vélo au Luxembourg est de 1m50 partout, même en agglomération.
On a aussi quelques "rues cyclables", limitées à 30km où les voitures n'ont pas le droit de doubler les cyclistes (qui se trouvent souvent devant des écoles), et où il n'y a de toute façon pas la place pour laisser 1m50 pour doubler un vélo, mais bien évidemment ce n'est pas toujours respecté, tout comme les sas vélos.
Heureusement pour moi, ce n'est pas tous les jours, ni même toutes les semaines, qu'un truc nul m'arrive sur la route. Le bonheur de voir le soleil se lever, de rouler sur une piste cyclables à coté des bouchons, de sentir le vent dans mes cheveux, le stationnement gratuit (et sécurisé dans le parking cher du centre ville), la rapidité pour me déplacer de la maison au travail (je mets moins de 20 minutes porte à porte, contre 35-40 en bus/tram et je n'ai même pas essayé la voiture, mais avec les bouchons du matin je ne pense pas que ce soit rentable) et le plaisir de pédaler (OK, peut être pas sous la pluie hein, on va pas se mentir) rendent mes trajets à vélo très sympa, et à part deux trajets sur les 5 dernières années que j'ai dû faire en tram/bus à cause de conditions météo catastrophiques (neige/verglas/tempête), je roule toute l'année, par tous les temps (ou presque !). C'est aussi un très bon moyen pour se vider la tête en sortant du boulot ou pour se réveiller le matin en hiver et parfois je fais même un petit détour pour le plaisir de rouler, si j'ai le temps !
Adapter son chemin
Que ce soit parce qu'une rue est fermée pour une braderie, des travaux ou juste parce qu'une camionnette est garée au milieu d'une piste cyclable, il faut parfois savoir s'adapter, soit en suivant les déviations, soit en roulant sur la route à coté de la piste, soit en descendant du vélo et en le poussant sur un trottoir, soit tout simplement en changeant un peu son parcours habituel. Un trajet direct c'est cool, mais la sécurité vaut souvent le détour. En 7 ans, entre les travaux, les nouvelles pistes/rues cyclables, mon parcours a pas mal évolué et évoluera probablement encore un peu les prochaines années.
Bien s'équiper
"Il n'y a pas de mauvais temps, il n'y a que des mauvais vêtements."
Si cette phrase est correcte tant qu'on ne parle pas de neige ou de verglas, elle en dit aussi beaucoup sur un des trucs les plus importants quand on pédale toute l'année : il faut bien s'équiper et trouver les bons équipements / vêtements pour vos besoins à vous, qui changent complètement selon l'endroit où vous habitez, et les déplacements que vous comptez faire. Les équipements ci-dessous sont ceux qui me conviennent, peut-être que vous trouverez de nouveaux trucs, mais cette liste ne conviendra pas à tout le monde, bien évidemment.
Je vais donc compléter la liste d'il y a 6 ans en ajoutant et complétant avec des trucs en gras
Un bon cadenas (en U tant qu'à faire) et son porte cadenas pour l'accrocher sur le vélo
Un sac à dos confortable (ou des sacoches, on transpire moins avec des sacoches il paraît)
Des sacoches ORTLIEB - tout simplement les meilleures -(et donc aussi un porte bagage/sacoches arrière): que ce soit pour la fatigue, la transpiration ou la sécurité (tomber avec un gros cadenas en U dans un sac à dos, ça peut faire des dégâts, il paraît), les sacoches ont changé ma vie !
Des lumières en plus pour passer en mode sapin de noël en hiver pour rouler la nuit ou en été pour rentrer tard. Vous pouvez aussi ajouter une guirlande de Noël à pile qui supporte l'humidité pendant l'hiver.
Une sur-veste réfléchissante (la mienne vient de chez GoFluo) et j'ai même une doudoune 100% réfléchissante pour l'hiver, achetée par le plus grand des hasard dans une fin de collection de chez Esprit, et malheureusement introuvable ailleurs.
Un casque (je craque complètement pour les casques de chez Nutcase) même s'il n'est pas obligatoire, je le porte à chaque trajet
Des tote bags, toujours au fond du sac au cas ou je passe faire quelques courses.
Un déodorant de secours au travail
Des chaussures qui ne prennent pas l'eau : ça a l'air évident vu d'ici mais les converses en toile avec des trous sur les cotés c'est pas top en cas de pluie. Trouvez-vous une paire de Nike trail en gore-tex.
Une veste de pluie / kway et un pantalon de pluie : au final ça marche souvent comme les parapluie : il ne pleut pas quand vous les avez pris avec vous.
Des Rainlegs, facile à transporter/ranger, rapide à porter sans galérer, cette version incomplète du pantalon de pluie fait complètement le job pour protéger la partie des jambes qui prends le plus la pluie si vous avez des garde-boues corrects et que la pluie n'est pas battante
Un miracle est arrivé et une marque de vêtements grande taille a sorti un pantalon de pluie pour les GRANDES tailles, soit du 42 au 64, enfin. Ok, il n'est pas super joli, je flotte un peu dedans mais il est confortable. Le modèle acheté il y a plus d'un an est en rupture de stock, mais ils en ont sorti un autre modèle qui en plus possède des zones réfléchissantes.
Un compresseur pour gonfler vos pneus sans vous faire chier. Je vous jure, quel confort !
Des tendeurs, pour transporter tout et n'importe quoi
Pour l'été :
Lunettes de soleil
Crème solaire (si comme moi vous ressemblez à une tomate trop cuite après 15min au soleil)
Une gourde avec de l'eau fraîche
Un tote-bag blanc à laisser sur votre selle si vous le laissez stationné dehors, pour éviter le syndrome du cul-qui-cuit.
Pour l'hiver :
Des gants et des sous-gants (les sous-gants, c'est la vie)
Des moufles en laine doublées polaire (avec les sous gants, les moufles permettent de former une petite poche d'air qui garde vos mains au chaud plus longtemps)
Des vêtements chauds, mais pas trop chaud non plus : je suis en short/collants 300 jours dans l'année, du coup les collants et sous-pulls heattech de chez Uniqlo m'ont aidé a passer un hiver au chaud), n'oubliez pas les chaussettes heattech !
Un buff en merinos pour votre tour de cou et un autre buff à porter sous le casque pour garder votre tête et vos oreilles au chaud)
Faire les révisions et changer des pièces
Alors ça ne sera pas un secret pour les gens qui font plein de vélo, mais.... il FAUT faire un entretien régulier de votre vélo.
Une chaîne de VAE n'est pas censée tenir 5000km, mais plutôt 3000, à ma grande surprise (surprise totale quand la chaîne a cassé un matin en allant au boulot).
Les plaquettes de frein, ça se change aussi régulièrement, alors vérifiez-les de temps en temps et n'attendez pas le moment ou votre frein à disque fait un gros bruit métallique, croyez-moi.
Les pneus ? Eh bien écoutez, si vous avez l'impression que votre vélo glisse un peu trop, même en hiver, arrêtez de blâmer la pluie, le sel ou le sable : vérifiez vos pneus, ils sont probablement en train de préparer le casting du prochain Fast & Furious [NOM VILLE] drift. Donc oui, les pneus ça se change aussi. Le pneu arrière a tendance à s'user plus vite sur les VAE, alors que c'est celui qu'on regarde le moins (surtout si on a des garde-boues).
Nettoyez la chaîne, c'est ultra relou mais nécessaire.
Vérifiez vos lampes de temps en temps, un faux-contact est vite arrivé.
Et au final, trouvez-vous un vélociste/atelier qui pourra vous faire une révision par an (ou tous les 6 mois si vous roulez beaucoup). C'est un budget à prévoir, mais si votre vélo est votre moyen de transport principal, c'est important pour votre sécurité et votre confort.
On continue ?
J'ai pas vraiment l'intention de m'arrêter en si bon chemin, et maintenant que j'ai les bons équipements et les bonnes habitudes pour entretenir mes vélos, j'essaye de m'imaginer si je serai toujours en train de pédaler dans 5, 10, ou 20 ans !
Quand j'habitais encore à Metz, je croisais parfois une dame âgée qui venait au marché à vélo et qui m'avait dit que le secret pour continuer à pédaler à 85ans, c'est de ne jamais arrêter de pédaler, et j'ai bien l'intention de suivre son conseil !
Je vous laisse sur les bons mots de poésie zéro qui ont un peu inventé l'hymne des cyclistes l'an dernier.
L'optimisation des performances web a longtemps reposé sur un rituel immuable : ouvrir les DevTools, enregistrer un profil, décortiquer les "Long Tasks", puis itérer manuellement dans l'éditeur de code. Un nouveau standard change la donne en donnant à l'IA un accès direct au navigateur — et donc à la réalité d'exécution d'un site.
Le MCP, ou comment l'IA sort de sa bulle
Le Model Context Protocol (MCP) est un standard ouvert, initié par Anthropic, qui permet aux modèles d'IA d'interagir de façon sécurisée avec des outils et des données locales. Là où les agents de codage traditionnels se limitaient à lire des fichiers sources, le MCP leur ouvre l'accès à l'environnement dans lequel ce code s'exécute réellement.
Le serveur MCP Chrome DevTools pousse cette logique dans le navigateur. En exposant les API natives de Chrome à un agent comme Claude, il lui confère une capacité inédite : observer le comportement d'un site en temps réel, et non plus en théorie.
Si jamais vous découvrez ce blog pour la première fois au travers de cet article, je vous détaille dans un précédent article comment développer un serveur MCP si le sujet vous intéresse.
Un spectre de fonctionnalités étendu
Cette connexion entre l'IA et le navigateur ouvre plusieurs champs d'application concrets.
Audit de performance : L'agent peut déclencher des analyses Lighthouse, inspecter la timeline d'exécution et identifier les goulots d'étranglement sans intervention humaine.
Diagnostic d'accessibilité : Les problèmes de contraste, les attributs ARIA absents ou mal renseignés sont détectés et documentés automatiquement.
Debug visuel : En inspectant le DOM et les styles CSS calculés, l'IA est en mesure de comprendre pourquoi un composant se comporte de façon inattendue à l'affichage.
Boucle d'optimisation fermée : C'est sans doute l'apport le plus structurant : l'agent peut analyser un problème via les DevTools, proposer et appliquer un correctif dans le code source, puis relancer immédiatement un test pour mesurer l'impact réel de sa modification.
Prise en main : l'exemple de Claude Code
L'intégration la plus directe est aujourd'hui disponible via Claude Code, qui propose un plugin dédié sur sa Marketplace.
Les commandes d'installation du serveur MCP pour chaque agent AI du marché sont détaillées sur la page Github du projet.
Une fois le serveur actif, l'agent peut prendre le contrôle d'une instance Chrome et répondre à des instructions de haut niveau, du type :
"Analyse la page d'accueil de mon projet local, identifie ce qui cause
un LCP trop élevé et propose les corrections nécessaires dans le code source."
La fin de l'analyse statique
Jusqu'ici, les limites des IA de codage tenaient en grande partie à leur rapport au code : elles le lisaient, sans jamais le voir s'exécuter. Elles ignoraient le poids effectif des ressources après compression, le comportement JavaScript sur un processeur mobile simulé, ou l'impact réel d'un composant tiers sur le rendu.
Avec ce serveur MCP, le cycle de développement gagne en autonomie et en rigueur :
Étape
Action de l'agent
👁️ Observation
Navigation sur le site, détection d'un problème de performance réel
🧠 Hypothèse
Identification de la cause : script bloquant, ressource non optimisée…
🔧 Correction
Modification du fichier source concerné
✅ Validation
Nouveau test de performance pour mesurer le gain obtenu
Ce qui nécessitait auparavant plusieurs allers-retours entre le navigateur et l'éditeur peut désormais s'enchaîner de manière autonome. L'agent cumule les rôles d'auditeur, de développeur et de testeur.
En conclusion
Le serveur MCP Chrome DevTools marque une évolution significative dans la façon dont les outils d'IA peuvent s'intégrer au workflow de développement front-end. En connectant l'agent au navigateur, il comble l'écart entre l'analyse du code et l'observation de son comportement réel — un écart que les développeurs expérimentés savent particulièrement coûteux à combler manuellement.
Le projet est open-source et disponible sur GitHub.
Au cours de l’été 2025, le dossier « Chat Control » est devenu un sujet brûlant dans le débat public. Lors d’un vote très important, le 14 octobre prochain, les gouvernements des États membres de l’UE décideront d’approuver ou de rejeter un texte qui veut instaurer une surveillance de masse, briser le chiffrement des communications et mettre fin à l’anonymat en ligne : le règlement CSAR. Mais nous avons encore une bonne occasion d’empêcher l’adoption de ces mesures qui contrôleraient nos conversations, car le système législatif européen nous laisse encore des possibilités de contrepouvoirs démocratiques.
Durant l’été 2025, le sujet des libertés numériques a percé la bulle du microcosme législatif européen pour devenir un sujet de conversation pour les législateurs nationaux, les influenceurs en ligne, et même pour les apéros entre amis et les dîners en famille. Tout ça à cause d’une proposition de règlement européen appelée « Chat Control ».
Mais heureusement, il est encore possible de faire bouger les choses au sein de l’UE pour lutter contre ce texte de loi, lisez la suite pour voir comment vous pouvez contribuer à aider !
« Chat Control » est en réalité le surnom d’un projet de règlement européen « établissant des règles en vue de prévenir et de combattre les abus sexuels sur enfants », baptisé « Child Sexual Abuse Regulation » ou CSAR en anglais. Depuis sa présentation en 2022 par l’ex-commissaire européenne Ylva Johanssson, très controversée, EDRi et sa campagne Stop Scanning Me ont démontré qu’en dépit de son objectif annoncé de traquer les contenus pédocriminels en ligne, le projet n’est ni légitime ni réaliste.
Que contient le projet de loi « Chat Control » ?
1. D’après le projet de règlement, les communications privées de tout un chacun pourraient être scannées à l’aide de filtres douteux fondés sur de l’intelligence artificielle, pour voir si les messages contiendraient des contenus pédopornographiques. Il s’agit là d’un cas parfait de surveillance de masse qui, en plus d’être contraire au principe de la présomption d’innocence, n’est pas très efficace d’un point de vue mathématique. La Commission prétend que l’analyse resterait ciblée, mais nous expliquons ici pourquoi cela est faux.
3. Pour se conformer à cette proposition, les services de communication en ligne devraient probablement exiger que les utilisateurs se soumettent d’abord à une vérification d’âge. Il a pourtant été démontré que tous les outils actuels de vérification d’âge constituent une menace pour la liberté d’expression, l’indépendance et le droit à la vie privée. Par conséquent, de telles mesures risqueraient d’exclure systématiquement les personnes qui ne possèdent pas de documents d’identité numériques et pourraient également signer la fin de l’anonymat en ligne. Cela mettrait également en danger de nombreuses personnes : les lanceur·euses d’alerte, les militant·es, les personnes qui ont besoin de soins de santé, etc.
En bref, l’impact négatif de Chat Control sur la démocratie serait sans précédent. Et en légitimant ces pratiques dangereuses, l’UE enverrait au reste du monde un signal indiquant que la confidentialité des communications en ligne n’existe plus.
Pourquoi Chat Control est-il soudainement devenu un sujet d’actualité ?
Cependant, le projet Chat Control devra encore franchir plusieurs obstacles législatifs avant de pouvoir entrer en vigueur. Il n’a même pas encore atteint le stade des négociations finales (appelées « trilogues ») et il est possible qu’il n’y arrive même pas. En effet, le droit européen prévoit une série de contre-pouvoirs visant à garantir que les projets de loi soient examinés démocratiquement, et bon nombre de nos législateurs sont heureusement à l’écoute des arguments qui sont avancés.
L’importance des contre-pouvoirs démocratiques de l’UE
L’un de ces principaux contre-pouvoirs est que le Parlement européen, qui jouera un rôle majeur dans les négociations finales, a adopté une position forte sur ce texte en 2023. Avec l’accord de député·es venant de l’ensemble de l’éventail politique, le Parlement a adopté une position qui exclut la surveillance de masse, garantit que le chiffrement ne serait pas compromis et fixe des critères stricts quant à l’utilisation excessive des outils de vérification d’âge. Cela a son importance, car si le Conseil adopte une mauvaise position, nous compterons sur le Parlement pour nous protéger contre Chat Control pendant les trilogues. Cependant, le Parlement a historiquement moins de pouvoir dans ces négociations et le député rapporteur a laissé entendre qu’il pourrait assouplir sa position sur le chiffrement. Il est donc plus important que jamais que le Parlement tienne sa position.
Une autre bonne nouvelle est que, même après trois ans de discussions intenses, les gouvernements des pays de l’UE ne parviennent toujours pas à se mettre d’accord sur la marche à suivre. Si certains pays favorables à la surveillance des communications, comme la Hongrie, l’Irlande, l’Espagne et le Danemark, ont soutenu sans faiblir les mesures d’analyse de masse des contenus et de contournement du chiffrement, de nombreux autres pays se sont inquiétés à juste titre. Par exemple, le Luxembourg, l’Autriche, l’Allemagne et la Pologne se sont toujours opposés à Chat Control et d’autres pays comme les Pays-Bas, la Slovénie, la Finlande, la Belgique, la République tchèque et l’Estonie ont tous pris position contre ou se sont abstenus à divers moments.
[Ajout de La Quadrature : Après avoir été contre le texte, puis s’être abstenue, la France risque désormais désormais de voter en faveur du texte.]
Mais nous savons aussi que le département des affaires intérieures de la Commission européenne (qui a été un acteur notoire dans la promotion du texte, et ce, de façon illégale) a tout fait pour que les États membres la suivent dans ses plans au sein du Conseil. La rumeur dit que certains pays, notamment l’Allemagne, ont fait l’objet de pression pour « abandonner » dans le dossier Chat Control. C’est pourquoi ce vote d’octobre sera décisif.
Que pouvez-vous faire maintenant ?
Le moment est venu pour que les citoyens de toute l’UE fassent entendre leur voix. Faire entendre aux eurodéputé·es que nous soutenons la position du Parlement leur sera utile pour les éventuelles négociations futures. Plus encore, les gouvernements des États membres de l’UE doivent absolument entendre l’opposition populaire à toute mesure qui reviendrait à contrôler et surveiller les conversations. Le droit européen et international les oblige à s’opposer au règlement CSAR puisqu’il ne protège ni nos droits, ni nos libertés, ni notre sécurité. Le texte actuel du Conseil qui fera l’objet d’un vote en octobre est très loin de remplir ces objectifs.
Signez la pétition de la campagne Stop Scanning Me[coordonnée par le réseau EDRi, à l’origine de l’article et dont La Quadrature du Net fait partie] et rejoignez les milliers de personnes qui s’opposent à cette atteinte à la sécurité de nos communications. Dès que notre pétition aura atteint le seuil nécessaire, nous la remettrons aux décideurs politiques, comme nous l’avons déjà fait par le passé.
Vous rêvez de faire des pizzas maison aussi bonnes qu’au restaurant ?
Cette semaine je vous fais sortir de la Tech et que je vous partage mes astuces pour réaliser de très bonnes pizzas comme à la pizzaria. Vous remarquerez dans cet article qu'il est plus simple d'installer un serveur sous Linux que de cuisiner de bonnes pizzas.
Après 6 mois d’expérimentations et d’optimisations, j’ai enfin trouvé la recette idéale et les bons outils pour réussir une pâte parfaite, une cuisson croustillante.
Voici mon guide complet pour faire des pizzas comme un pro, chez vous, sans matériel de pizzaiolo mais avec des astuces 100% Geeek.
🧾 Le choix de la farine pour une pizza réussie
Pourquoi utiliser une farine riche en gluten ?
Une bonne pâte à pizza repose sur une farine avec une teneur élevée en gluten, indispensable pour obtenir une élasticité parfaite et une texture moelleuse à l’intérieur, croustillante à l’extérieur.
La farine Caputo : la référence italienne
La farine Caputo Tipo 00 est une institution à Naples. Spécialement conçue pour les pizzas, elle offre un rendu proche des meilleures pizzerias italiennes.
Personnellement, j’utilise ce kit 4 kg + levure qui me permet de faire environ 25 pizzas. A raison de 3 pizzas par semaine, je renouvelle ma commande tous les 3 mois environ.
Si vous connaissez des farines de grande surface qui permettent d'obtenir des résultats identiques à la farine Caputo, n'hésitez pas à laisser un commentaire. J'ai personnellement rien trouvé de comparable en terme de qualité.
📐 Recette de pâte à pizza maison
Proportions exactes pour des pizzas de 30 cm
Je me base sur les quantités officielles de Caputo, que j’adapte grâce à un simple produit en croix.
Ma recette permet de produire des pâtons de 230 g, ce qui correspond à des pizzas de 30 cm de diamètre.
Ingrédients / Quantités
Recette Officielle Caputo
4 Pizzas
3 Pizzas
2 Pizzas
1 Pizza
Farine
1550 g
548 g
411 g
274 g
137 g
Sel
45 g
16 g
12 g
8 g
4 g
Eau
1000 g
356 g
267 g
178 g
89 g
Levure
2 g
0,53 g
0,40 g
0,27 g
0,13 g
Poids total
2597 g
920 g
690 g
460 g
230 g
🥣 Préparation de la pâte à pizza maison
Étapes de pétrissage (robot pâtissier)
Farine dans le bol du robot.
Levure + eau fraîche dans un verre.
Sel dans un autre verre.
Méthode :
Versez 4/5 de l’eau lentement sur la farine en pétrissant 1 minute au robot.
Laissez pétrir 2 minutes. Attention, la pate ne doit pas s'aglomérer pour former une grosse boule mais doit rester en petits morceaux lors du pétrissage en mode "Crumble".
Ajoutez le sel + le reste d’eau. Laissez pétrir encore 1 minute, une boule de pate va se former.
Temps de repos
Laissez reposer 1 à 2 heures à température ambiante avant cuisson et placez la pate au frais au moins 2h.
Astuce que j'ai mis 3 mois à comprendre : Si votre pâte est à température ambiante, elle risque de coller à la plaque de cuisson quand vous aller la cuire.
✋ Façonnage : former les pâtons
Au moins 1h avant cuisson, divisez la pâte en pâtons de 230 g. Etirer la pâte dans un sens et repliez la, faites de même dans l'autre sens et formez un boule bien ronde.
Cela permet au pâton d'être plus souple lors de son travail.
Astuce pro : la semoule de riz
Pour étaler sans coller, j’utilise de la semoule de riz extra-fine. Elle donne une texture croustillante très agréable à la cuisson. J'utilise de la semoule extra-fine Panzani, c'est celle que l'on trouve le plus facilement en grande surface en France. Sinon il y a celle de Caputo mais qui est relativement chère.
Méthode :
Aplatissez le centre du pâton avec les doigts pour que le pâton forme une assiette creuse de 15 cm de diamètre.
Étirez vers les bords en gardant une belle bordure épaisse.
Transférez la pâte sur une grille de cuisson de 30cm de diamètre.
Garnissez selon vos goûts (sauce tomate maison, mozzarella, légumes, charcuterie, etc.).
🔥 Cuisson de la pizza maison au four
Utiliser une pierre à pizza dans un four classique
Même sans four à bois, il est possible d’avoir une cuisson parfaite :
Placez une pierre à pizza au dernier étage de votre four.
Préchauffez au moins 30 minutes en mode grill avec le thermostat au max.
Cela permet à la pierre d’atteindre une température idéale pour une cuisson rapide.
Mais ce temps est variable en fonction de chaque four, le miens est un four Siemens assez classique.
Le service
Je sers mes pizzas directement sur une planche en bambou, les rainures me permettent de découper parfaitement les pizzas.
✅ Résumé : les points clés pour une pizza maison réussie
✅ Farine Caputo riche en gluten.
✅ Pétrissez la pate en mode "crumble", la pate ne doit jamais s'aglomérer lors du pétrissage.
✅ Utilisez de l'eau fraiche mélangée à la levure lors du pétrissage.
✅ Respectez la recette au gramme près.
✅ Laissez bien reposer la pâte pendant plusieurs heures voir préparez-la la veille.
✅ Utilisez de la semoule de riz extra-fine pour étaler la pâte plus facilement et lui donner une texture de vraie pizza.
✅ Utilisez une pierre à pizza pour une cuisson rapide et parfaite.
✅ Divisez la pâte en pâtons de 230 g pour des pizzas de 30 cm de diamètre.
💬 Votre avis m’intéresse !
Avez-vous testé cette méthode ? Avez-vous une astuce à partager ? Des questions ou commentaires ? N'hésitez pas à laisser un message en dessous de l'article ou passez sur le serveur Discord Geeek.
Vous l’avez peut-être constaté : pour se faire remarquer sur Linkedin, il faut investir de plus en plus de temps et d’énergie. Mais où cela va-t’il mener ?Dans le cadre de mes ateliers, il m’arrive de réfléchir avec mes clients aux futurs possibles de tel ou tel service. Voilà quelques projections sur le service Linkedin […]
Cet article aborde étape par étape ma migration de Mapstr vers un site utilisant Jekyll1 pour sauvegarder mes lieux en tout genre.
Tout à commencer lorsque Mapstr est passé à l’abonnement payant pour continuer à pouvoir ajouter des lieux (écran à gauche sur l’image). À l’époque j’avais plus de 300 adresses sauvegardées, j’avais donc atteint le quota. Je comprends parfaitement qu’un service soit payant néanmoins, mon usage de cette application était tellement limité que je ne me voyais pas payer. De plus, la dimension sociale de ce service n’était pas un besoin de mon côté.
Quelques jours plus tard, Mapstr ajoute un vilain dark pattern à chaque ouverture de l’application avec l’affichage de 2 modales (écran du milieu et de droite sur l’image) incitant à souscrire à l’abonnement…
L’idée était donc née, je devais trouver une alternative. J’ai d’abord regardé du côté d’Apple Plans mais celui-ci ne permet pas d’importer des données. À ce moment, je me suis dit qu’il serait idéal de trouver une solution auto-hébergeable mais à chaque fois les mises à jour sont pour moi complexes à gérer. Et finalement, j’ai demandé à une IA (Claude) de me générer un site pour sauvegarder des lieux. Après quelques itérations sur le prompt, j’ai pu obtenir un site viable et satisfaisant pour mon usage.
Exporter mes données Mapstr
C’était l’étape la plus simple puisque Mapstr propose une fonctionnalité d’export qui génère un CSV (qui n’inclut pas les coordonnées GPS) et un GeoJSON des lieux enregistrés.
Conversion du GeoJSON en fichiers Markdown
Utilisant déjà Jekyll pour deux projets (Notes fromagères et Bloc-notes), je me suis tourné vers ce générateur de site statique (développé par Tom Preston-Werner, le fondateur de GitHub).
Pour réaliser toutes les conversions qui vont suivre, j’ai utilisé ChatGPT. Afin de conserver les lieux déjà enregistrés, j’ai dû convertir le contenu du GeoJSON en autant de fichiers Markdown qu’il y avait de lieux sauvegardés. J’ai donc, dans un premier temps, reconverti le GeoJSON en CSV pour obtenir la latitude et longitude des adresses. Une fois ce fichier obtenu, j’ai demandé à l’IA de créé un fichier Markdown pour chaque lieu.
J’ai dû faire une repasse sur les fichiers car les tags et différentes données dans le Front Matter n’étaient pas propres. Ça m’a pris un peu de temps mais je voulais partir sur de bonnes bases.
Coup de pinceau
La dernière étape de conception fût d’intégrer mon style CSS au projet pour conserver ma charte graphique et corriger quelques bugs graphiques.
J’ai également demandé à l’IA de changer le thème d’OpenStreetMap et le design des pins mais aussi pour rendre dynamique l’ouverture des adresses dans des applications (Apple Plans ou Google Maps) sur mobile.
Publication du site
Jekyll requiert un build pour chaque ajout de lieu, c’est ce qui le distingue des CMS classiques. Comme pour mon projet de notes, à chaque nouveau commit, Vercel génère et publie le site. J’ai juste créé une redirection DNS pour le publier sous mon nom de domaine.
Conclusion
Je me questionne toujours sur l’utilisation d’une IA mais il faut reconnaitre que cela m’a permis de produire un site web que je ne savais pas faire en un temps record. C’est tout de même un outil très pratique dans ce cas.
J’ai également créé un raccourci iOS pour faciliter la création d’un lieu lorsque je n’ai pas mon ordinateur avec moi.
Des améliorations restent à faire sur ce projet. Par exemple, il faudrait pouvoir sélectionner plusieurs catégories.
Imaginez une clé USB qui se prend pour James Bond : dès qu’elle quitte la pièce, pouf, plus aucune trace. C’est à peu près la promesse de Tails (The Amnesic Incognito Live System), un système d’exploitation « bootable » qui tourne depuis une clé ou un DVD, s’appuie sur le réseau Tor et oublie tout en se fermant. La version la plus récente (6.14.2, sortie le 15 avril 2025) arrive même avec des correctifs de sécurité de dernière minute — pas le genre à traîner, donc.
« C’est encore une distro Linux, non ?» – Oui… mais pas vraiment !
Ce qui rend Tails unique
Amnésie totale : aucun fichier n’atterrit sur le disque dur de la machine hôte. À chaque redémarrage, vous repartez sur un système vierge.
Tor à gogo : tout passe dans les oignons (Tor), même les applis capricieuses. Si un logiciel tente de se connecter en dehors de Tor, il se fait rembarrer fissa.
Persistance optionnelle : besoin de garder vos clefs GPG ou vos brouillons LibreOffice ? Activez la « Persistent Storage » chiffrée et choisissez ce qui survit aux reboots.
Cycle de sorties éclair : une mise à jour toutes les six semaines, histoire de colmater les failles avant qu’elles ne deviennent des légendes urbaines.
Fusion avec le Tor Project (2024) : l’OS est officiellement passé sous l’aile de la fondation Tor — pratique quand votre raison d’être, c’est justement Tor !
Wow ! Pas étonnant que les distributions « classiques » aient l’air un peu plan-plan à côté.
Les points forts qui claquent
Ça fait plaisir…
Pourquoi c’est cool
Anonymat par défaut
Tor partout, blocage du réseau clair, ponts Tor si besoin
Portabilité
Une clé USB de 8 Go + un PC de ces dix dernières années et roule ma poule
Coffre‑fort intégré
Persistance chiffrée au choix, chiffrement complet
Suite « prête à conspirer »
Tor Browser, Thunderbird+OpenPGP, OnionShare, KeePassXC… déjà configurés
Open source + audits
Tout le code est public ; les chercheurs en sécu adorent fouiller
Oui, et tout ça gratuitement.
…et les petites galères à prévoir
Lent comme un dimanche pluvieux : Tor ajoute de la latence. Oubliez le binge‑watching en 4K.
Compat’ matos capricieuse : cartes Wi‑Fi exotiques ou Mac T2 peuvent faire la tête.
Pas un OS « au quotidien » : chaque reboot reset. Si vous travaillez sur des projets lourds (montage vidéo, dev quotidien), vous allez râler.
Applis limitées : tout nouveau logiciel nécessite la Persistance + un redémarrage, sinon il s’évapore.
Apprendre les bonnes pratiques : Tails est sûr, mais pas magique ; utiliser l’« Unsafe Browser » sans précaution, c’est comme mettre un gyrophare sur votre tête – visible !
À qui ça parle ?
Journalistes & lanceurs d’alerte qui doivent échanger discrètement.
Militants & ONG sous régime hostile.
Victimes de violence domestique cherchant un havre numérique.
Geeks soucieux de leur vie privée (coucou !).
…et, soyons clairs, pas aux gamers invétérés ni aux fans de Photoshop XXL.
Vous cochez une case ?
Envie de tester ? Petit guide express
Téléchargez l’image ISO/USB depuis le site officiel (vérifiez la signature PGP, sinon gare au poisson d’avril).
Gravez ou flashez la bête : Balena Etcher ou l’« Tails Installer » maison, simple comme bonjour.
Désactivez le Secure Boot si votre BIOS grogne.
Démarrez depuis la clé (F12, Esc, ou la touche cabalistique de votre PC).
Configurez la Persistance si besoin : sélectionnez uniquement ce dont vous avez réellement besoin, histoire de ne pas tout garder « juste au cas où ».
Première connexion : Tor détecte l’état du réseau et vous guide. Bloqué ? Essayez les bridges — ça passe crème dans la plupart des cafés.
On en cause ?
Au final, Tails, c’est un peu le coup‑de‑pouce ultime quand on veut un ordinateur jetable mais puissant. Pas fait pour tout le monde, mais un joker précieux dans un monde où nos données ressemblent trop souvent à de la petite monnaie qu’on abandonne sur le comptoir.
Alors, vous vous lancez ? Vous voyez d’autres usages que j’aurais oubliés ? Partagez vos idées — et, promis, on reste discrets
« Je n’ai rien à cacher. » Chaque fois que la conversation glisse sur la protection des données, cette formule surgit. Elle semble de bon sens : si je ne fais rien d’illégal, pourquoi m’inquiéter ? Pourtant, derrière son apparente logique se cache un malentendu profond sur ce qu’est la vie privée et sur ce qu’on risque quand on la néglige. Aujourd’hui, je vous propose de démêler ces enjeux pas à pas, d’abord simplement, puis en allant au fond des choses, afin que vous puissiez décider en connaissance de cause.
1. La vie privée : un espace vital, pas un bunker pour secrets honteux
Avant même de parler de données, posons le décor : la vie privée n’est pas un coffre-fort réservé aux criminels. C’est un espace intime où l’on peut expérimenter, réfléchir, se tromper et grandir à l’abri du regard permanent d’autrui. Sans cette zone de respiration, l’autonomie et la dignité s’étiolent : on s’auto-censure, on adopte les attentes du public, on perd peu à peu la liberté d’être soi.
Imaginez que vos proches puissent lire chacune de vos pensées pendant une semaine ; finiriez-vous par adapter vos pensées à leurs jugements ? La surveillance numérique produit subtilement le même effet sur la durée.
2. « Rien à cacher » ? Vous avez surtout beaucoup à protéger
Ce que vous lisez, ce que vous achetez, les personnes que vous aimez, vos inquiétudes de santé : rien de tout cela n’est illégal, mais tout est hautement personnel. Des données banales aujourd’hui peuvent devenir sensibles demain : un mot-clé médical recherché à 20 ans peut faire grimper votre prime d’assurance à 40 ; un like politique anodin peut, dans un contexte futur, vous valoir un visa refusé ou un poste écarté. Le problème n’est pas ce que vous cachez, mais l’usage que d’autres pourront faire de traces qui, prises isolément, semblent sans importance.
3. Profilage et discrimination algorithmique
Les plateformes croisent nos moindres signaux pour dresser des profils d’une précision vertigineuse. Ces profils alimentent ensuite des algorithmes qui décident, souvent sans contrôle humain, :
quels emplois s’affichent dans votre fil ;
quel taux d’intérêt vous sera proposé ;
combien vous paierez votre assurance auto ;
voire si votre dossier de location passera la première sélection.
Parce que les modèles se basent sur des corrélations statistiques, ils peuvent reproduire, voire amplifier, les biais sociaux : quartier populaire ? crédit plus cher. Recherches sur la dépression ? publicités pour des jeux d’argent ou des « solutions miracles ». L’injustice est d’autant plus insidieuse qu’elle demeure invisible : vous ignorez l’offre que vous n’avez jamais reçue.
4. Manipulation comportementale et démocratie sous perfusion d’algorithmes
On réduit souvent la question à « quelques pubs ciblées ». Mais le ciblage va plus loin : il influence l’humeur, les opinions politiques, la perception du réel. Des campagnes de micro-ciblage comme celles révélées par l’affaire Cambridge Analytica ont montré qu’un discours soigneusement calibré peut faire pencher une élection en jouant sur les peurs de groupes spécifiques. Autrement dit, la collecte de données individuelle se transforme en levier collectif : notre sphère privée façonne la sphère publique.
5. Surveillance et contrôle social : quand l’exception devient la norme
Plus une société accepte la surveillance de masse au nom de la sécurité ou du confort, plus elle s’expose à la dérive. Les technologies qui filtrent aujourd’hui nos playlists peuvent demain filtrer notre liberté de circuler – il suffit d’un changement politique ou d’une crise. Prendriez-vous le risque de finir en prison dans 10 ans pour un commentaire aujourd’hui ? L’exemple du « crédit social » en Chine illustre la rapidité avec laquelle les données du quotidien (paiements, transports, réseaux sociaux) se transforment en instrument de contrôle. Penser que cela « n’arrive que là-bas » revient à croire qu’aucune démocratie ne peut jamais vaciller ; l’histoire dit le contraire.
6. Sécurité : plus de données, plus de fuites
Les méga-bases centralisées sont des aimants pour les pirates. Des fuites colossales touchant Facebook, LinkedIn ou Equifax ont exposé des centaines de millions de personnes à l’usurpation d’identité, au chantage ou au harcèlement. Chaque donnée remise à une plateforme est une donnée qu’il faudra protéger éternellement – ou abandonner au prochain leak. À l’échelle personnelle, cela peut signifier :
ouverture d’un compte bancaire frauduleux à votre nom
chantage après récupération de photos privées
arnaques ciblées utilisant vos habitudes réelles pour paraître crédibles
délits et crimes commis en votre nom
7. Perte de contrôle : vos données voyagent sans passeport
Une application gratuite « seulement pour les pubs » revend vos données à des courtiers, qui les revendent à leur tour à des partenaires, et ainsi de suite. Les chaînes de sous-traitance sont si opaques qu’il devient impossible de savoir où finit votre historique de localisation ou votre généalogie ADN. Demandez-vous : si vous changiez d’avis, pourriez-vous effacer ces données partout ? Spoiler : non.
8. Monétisation sans compensation : quand le produit, c’est vous
Notre attention, nos émotions, notre comportement futur sont devenus la matière première d’un modèle d’affaires gigantesque. Des fortunes se bâtissent sur l’exploitation de nos profils, tandis que l’utilisateur récupère… un fil infini à scroller. On pourrait trouver cela acceptable si le contrat était clair et réellement consenti. Mais le consentement se résume souvent à un bouton « J’accepte » pressé sous la contrainte de l’urgence, pas à un accord éclairé et équilibré.
9. Normalisation de la surveillance : la grenouille numérique
L’expression est cruelle mais parlante : comme la grenouille qu’on chauffe doucement, nous nous acclimatons à chaque nouvelle collecte. Reconnaissance faciale dans la rue, traçage des contacts, cookies toujours plus intrusifs ; chaque pas semble anodin, jusqu’au moment où reculer devient impossible. Le risque majeur : l’autocensure. Quand on se sait potentiellement observé, on évite les recherches sensibles, on n’exprime plus un avis déviant, on choisit la musique qu’on « devrait » aimer plutôt que celle qui nous fait vibrer.
10. Conséquences imprévisibles et héritage numérique
Nos données vivent plus longtemps que nous. Une base de généalogie ADN partagée aujourd’hui peut, dans dix ans, aider à identifier l’un de vos descendants dans une enquête criminelle. Des archives de réseaux sociaux peuvent ressurgir à un changement de régime. L’impact dépasse notre personne : il touche nos enfants, nos petits-enfants, notre communauté. Préserver sa vie privée, c’est aussi protéger les autres.
11. Concentration du pouvoir : les nouveaux barons des données
Quelques entreprises possèdent des quantités d’informations que même les États leur envient. Ce pouvoir économique et politique leur permet :
d’écrire les règles du marché publicitaire
d’influencer la régulation qui devrait les contraindre
de racheter ou étouffer toute alternative naissante
La dépendance généralisée à ces géants réduit la marge de manœuvre individuelle et collective : se déconnecter devient un acte quasi héroïque, alors que la connexion initiale n’a demandé qu’un clic.
12. Diversité culturelle menacée
Les algorithmes de recommandation partent d’une logique pratique : « montrer ce qui ressemble à ce que vous aimez déjà ». Appliquée à grande échelle, cette logique lisse les différences : un même tube global pour tous, une même esthétique Instagram, un même canon de séries. Plus nos profils sont précisément atteints, moins nous découvrons par hasard. La vie privée protège aussi la diversité : en gardant la possibilité de chercher hors des sentiers balisés, on maintient un écosystème culturel vivant.
13. Le droit d’être imparfait… et de l’oublier
Nous traversons tous des périodes où l’on dit des bêtises, où l’on tente des choses. Sans droit à l’oubli, chaque faux pas reste gravé. Un adolescent qui « trolle » sur un forum ne devrait pas voir sa candidature de stage rejetée dix ans plus tard à cause d’une capture d’écran miraculeusement préservée. La vie privée, c’est la possibilité de grandir sans chaîne aux pieds.
Conclusion
Reconnaître la valeur de sa vie privée n’exige pas de devenir paranoïaque ni de s’exiler hors-ligne. Il s’agit de reprendre la main :
Diversifier ses sources : soutenir les services locaux ou coopératifs qui ne vivent pas de vos données.
Exiger la transparence : lire (oui, vraiment !) les paramètres de confidentialité, réclamer des comptes lorsque les promesses ne sont pas tenues.
Éduquer et se faire l’écho : plus nous serons nombreux à comprendre les enjeux, moins l’argument du « rien à cacher » aura d’emprise.
La vie privée n’est pas un luxe pour paranoïaques ; c’est l’oxygène discret de la liberté. La protéger, c’est veiller sur notre capacité collective à penser, créer et critiquer sans laisse invisible. Alors, la prochaine fois que quelqu’un vous dira : « Moi, je n’ai rien à cacher », sentez-vous libre de répondre : « Peut-être, mais avez-vous vraiment envie qu’on vous enlève le rideau de la salle de bain parce que vous ne chantez pas faux ? » 😉
Je me questionne beaucoup ces derniers temps à propos de mon blog. Il ne vit pas vraiment… Mais quelle est sa raison de vivre ?
Dernièrement, il y a un ré-engouement autour des blogs personnels, un retour inespéré d’une certaine manière. Cette mouvance me plaît particulièrement et ce depuis longtemps. Tant sur le fait que cela soit hors des réseaux sociaux (c’est un web plus authentique) mais aussi du fait qu’écrire est une approche totalement différente.
Durant mes études, j’ai créé un blog orienté veille numérique et design. Aujourd’hui, cela ne me semble plus du tout en adéquation avec mes envies et la charge de travail que cela engendre. En revanche, qu’ai-je à partager ? Cette réflexion a fait son retour suite à mon week-end à Fontainebleau. J’y évoque plusieurs questionnements dont l’intérêt que pourraient avoir des lecteurs, même si alimenter ce blog est une motivation personnelle, est-ce que je veux partager autre chose que des retours d’expériences produit, numériques ou professionnels et pour finir, comment seront jugés mes articles ?! Finalement, je peux très bien publier des articles sérieux comme frivoles, enfin j’imagine…
À l’heure où publier ses moments de vie est monnaie courante, je suis toujours timide quand il s’agit de le faire. Premièrement parce que je veux protéger ma vie privée et deuxièmement parce que je me demande toujours quel est l’intérêt de le faire ? Sous quelle forme ? Et pourtant, je suis le premier à apprécier des articles sur des expériences de vie (voyages, informatique, avis sur des œuvres, etc.).
Est-ce que toutes ces réflexions ne sont pas sans fin ? Finalement, je crois que je dois baser mes futurs écrits sur mon expérience de designer : tester et apprendre (sans oublier de prendre du plaisir) !
Pour commenter
Il est possible de réagir à cet article via Mastodon.Dégr
Qu’y a t’il de plus jouissif que de voir un « méchant » se prendre la juste récompense des actions passées ? Chez les égyptiens, Anubis pèse le cœur du méchant pour le comparer avec la plume d’autruche de Maat (déesse de la rectitude, de la conduite morale). Si le cœur pèse plus lourd, alors il a...
2025, La France découvre (enfin) sa dépendance numérique Ça y est. Depuis l’augmentation des droits de douanes Trumpistes, la France découvre ses dépendances numériques. Même le chef de l’état défend la souveraineté numérique de la France. Bravo, applaudissement ! Presque 15 ans après la création déjà tardive d’un secrétariat au numérique (qui aura muté en […]

 Connexion