❌

Vue lecture

ScareScore mesure votre rythme cardiaque devant Paranormal Activity
ScareScore mesure les réactions biométriques lors de spectacles et films d'horreur

La plateforme biométrique ScareScore étend sa mesure de la peur au théâtre vivant à l’occasion d’un partenariat avec la pièce d’horreur Paranormal Activity jouée à Broadway. Du 19 novembre 2026 au 28 février 2027, les spectateurs de l’August Wilson Theatre à New York peuvent enregistrer gratuitement leur fréquence cardiaque et leurs mouvements via leur montre connectée pendant la représentation.

Comment ScareScore mesure la peur sur Apple Watch et Wear OS
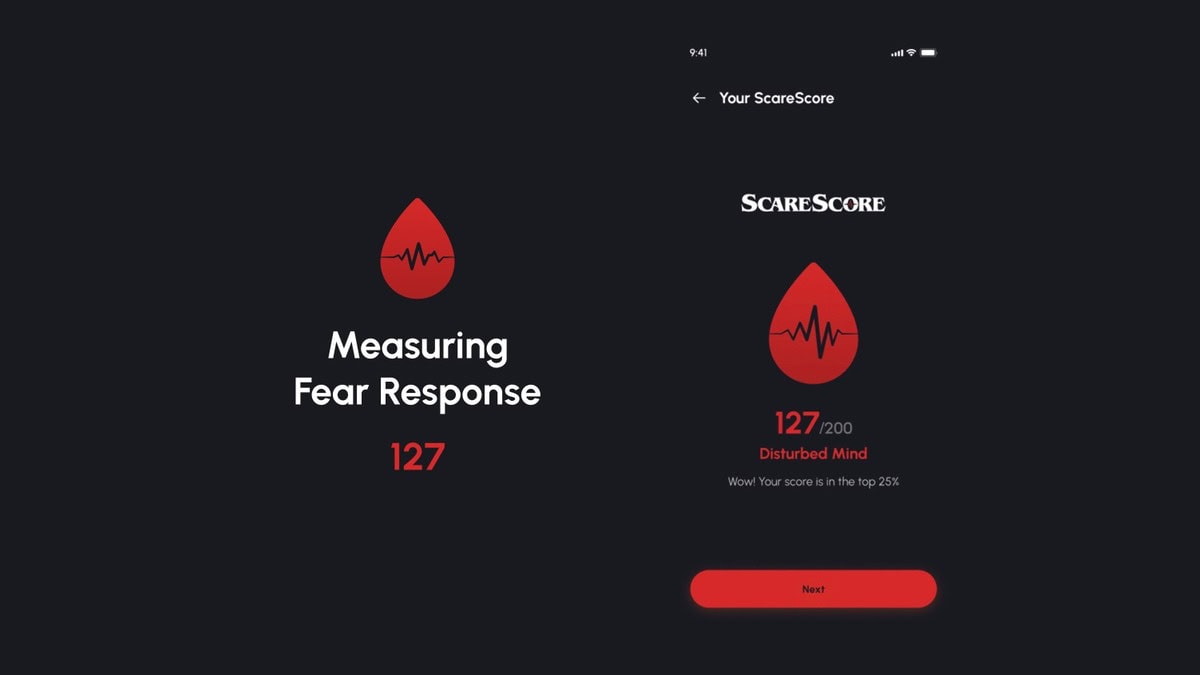
Interface ScareScore sur Apple Watch et iPhone affichant un score de frayeur biométrique

Le fonctionnement repose sur une application mobile gratuite développée par CYNQ Labs LLC, installée sur iPhone avec une Apple Watch ou sur smartphone Android associé à une montre Wear OS. Avant le début de la pièce, le spectateur active le suivi dans l’application. Dès l’ouverture, le smartphone passe en mode silencieux et l’écran de la montre reste totalement éteint grâce au Movie Mode afin d’éviter toute lumière parasite en salle ou consultation du score en plein spectacle.

La session peut être mise en pause durant l’entracte. Une fois le rideau tombé, l’algorithme croise les pics de rythme cardiaque et les mouvements détectés avec les séquences clés de la pièce pour délivrer un score personnel sur 200. Chaque participant visualise les passages qui l’ont le plus fait réagir et peut comparer son résultat à celui de ses amis ou à la moyenne du public présent lors de la même séance.

Une première extension du cinéma vers la scène à Broadway
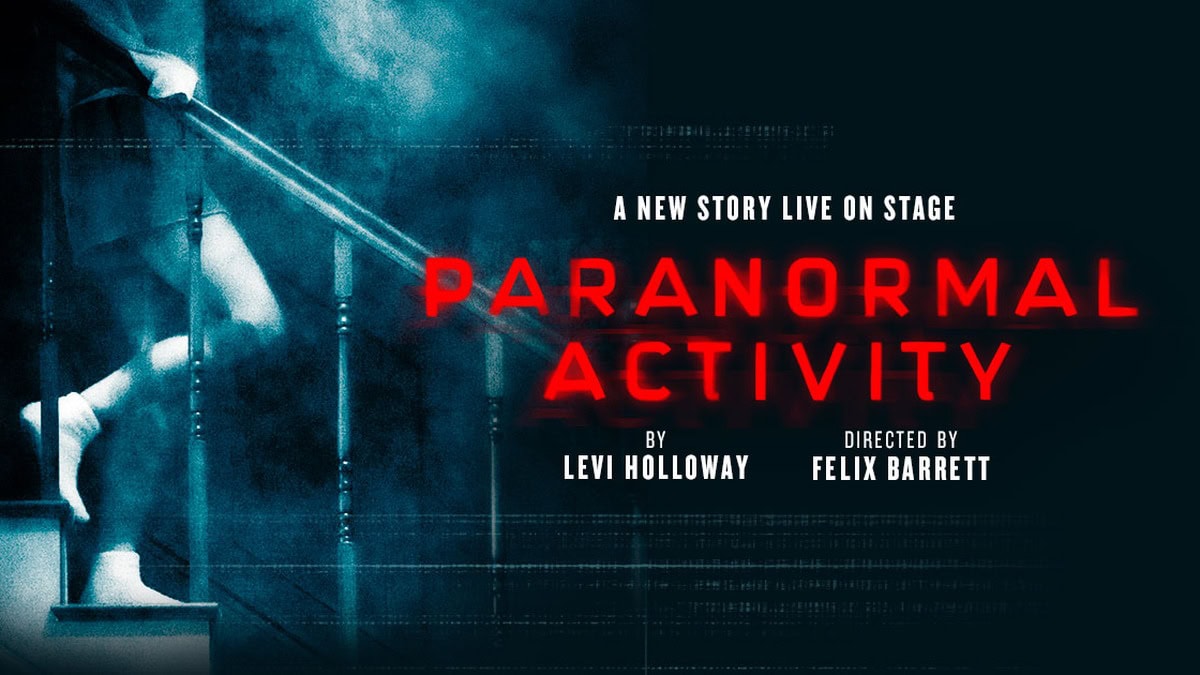
Visuel officiel de la pièce Paranormal Activity à Broadway en partenariat avec ScareScore

Jusqu’à présent, ScareScore suivait uniquement les réactions devant des films d’horreur au cinéma, en streaming à domicile ou dans des attractions à thème. Cette collaboration à Broadway constitue la première adaptation de l’outil au spectacle vivant. Son fondateur et PDG, Chris Anastas, résume la démarche ainsi : « Un avis explique ce qu’une personne a pensé après le spectacle ; ScareScore montre ce que votre corps a vécu pendant la séance. »

Inspirée de la saga cinématographique, la pièce Paranormal Activity est écrite par Levi Holloway et mise en scène par Felix Barrett, avec Cher Álvarez, Travis A. Knight, Shannon Cochran et Eva Kaminsky. L’intrigue suit James et Lou après leur déménagement de Chicago vers Londres. Selon JP Ouellette, cofondateur de ScareScore, le même principe doit ensuite s’étendre à d’autres événements collectifs comme les avant-premières de films, les maisons hantées ou les concerts.

Télécharger ScareScore et consulter les sources officielles

L’application gratuite et les informations de compatibilité iOS/Android sont détaillées sur le site officiel de ScareScore ainsi que sur la fiche ScareScore de l’App Store pour iPhone et Apple Watch. Les dates et détails des représentations à l’August Wilson Theatre sont disponibles sur le site officiel de Paranormal Activity à Broadway.
  •  

NGINX : deux failles RCE critiques CVE-2026-123633 et 123007

Illustration des failles critiques NGINX HTTP/2 CVE-2026-123633 et CVE-2026-123007 publiée par Wiz Research

F5 et Wiz Research ont divulgué le 18 novembre 2026 deux vulnérabilités critiques d’exécution de code à distance sans authentification affectant la gestion HTTP/2 de NGINX : CVE-2026-123633 et CVE-2026-123007, notées toutes deux 9,2 sur l’échelle CVSS 4.0. Les correctifs officiels NGINX 1.30.7 (branche stable) et 1.31.9 (branche mainline) sont disponibles dès aujourd’hui.

Deux failles mémoire HTTP/2 exposant plus de 225 millions de sites

Découvertes par Wiz Research à l’aide de sa plateforme d’analyse assistée par IA Wiz Atlas, avec validation d’exploitabilité via Gemini 4 Carbon et ChatGPT 5.6 Sol, ces deux failles résident directement au cœur de NGINX et touchent des environnements équipés de certificats TLS dès lors que le protocole HTTP/2 est activé. Quatre autres équipes de recherche (Ikotas Labs, Metnir, Rapid7 et Xint) ont également signalé ces brèches de manière indépendante à F5 avant la publication coordonnée du 18 novembre 2026.

La première faille, CVE-2026-123633, provient d’un bogue de type use-after-free présent depuis près de six ans (NGINX 1.19.7) dans la file des connexions réutilisables lors du traitement d’en-têtes HTTP/2 incomplets en mode proxy inverse. La seconde, CVE-2026-123007, exploitait un sous-passement d’entier non signé sur le compteur h2c->send_window remontant à NGINX 1.9.5 en 2015. Wiz Research indique avoir démontré l’exécution de code arbitraire avec contournement de l’ASLR sur des instances NGINX 1.31.7 et 1.31.8 64 bits servant de simples fichiers statiques en HTTPS.

Versions NGINX vulnérables et correctifs F5 disponibles

Selon les avis de sécurité officiels de NGINX publiés le 18 novembre 2026, ce train de correctifs corrige au total dix vulnérabilités, dont les deux failles RCE critiques HTTP/2 résumées dans le tableau ci-dessous.

Identifiant CVENature de la vulnérabilitéNGINX OSS affectésNGINX Plus affectésVersions corrigées
CVE-2026-123633Use-after-free connexion HTTP/2 (proxy)1.19.7 à 1.31.8R33 et 37.0.0+OSS 1.30.7 / 1.31.9 ; Plus 37.0.7.1 / 37.2.0.1
CVE-2026-123007Sous-passement entier send_window HTTP/21.9.5 à 1.31.8R33 et 37.0.0+OSS 1.30.7 / 1.31.9 ; Plus 37.0.8.1 / 37.3.0.1

Mise à jour prioritaire et mesure d’atténuation temporaire

Les administrateurs système doivent recenser en priorité les serveurs NGINX exposés sur Internet avec HTTP/2 activé et déployer immédiatement les versions 1.30.7 ou 1.31.9 (ou les moutures NGINX Plus 37.0.8.1 / 37.3.0.1 qui couvrent l’ensemble des correctifs), puis vérifier l’arrêt complet des anciens processus workers. Comme le détaille le bulletin de sécurité F5 K000140000, les équipes ne pouvant pas appliquer la mise à niveau dans l’immédiat doivent désactiver temporairement HTTP/2 avec la directive http2 off; (à partir de NGINX 1.25.1) tout en retirant le paramètre http2 des directives listen avant de recharger le service.

  •  

Changement de paradigme

Une scène de salon confortable avec un ordinateur portable au premier plan, obscurcissant partiellement la vue. En arrière-plan, on peut voir un fauteuil confortable et une petite table avec des magazines et des objets. Un pied repose sur le bord d’un canapé.

Il y a une réflexion qui m’est venue pendant que j’écoutais la conférence de Sophie sur l’usage de l’IA pour compenser avec son handicap, où elle a expliqué avoir utilisé celle-ci pour créer en quelques heures une application dont elle avait besoin.

Je me demande en effet, si l’apport des contributrices et contributeurs qu’on avait auparavant dans le développement open-source ne va pas se tarir vu qu’il est maintenant tellement facile — j’exagère mais peut-être pas tant que ça finalement — de demander à un LLM de construire et développer à sa place, plutôt que de contribuer à un développement en commun. D’ailleurs un projet que je suis depuis pas mal de temps et qui liste les applications Mac open-source a vu son activité croitre de façon exponentielle depuis l’usage de l’IA.

Avec Dotclear on expérimente depuis des années les conséquences d’un faible nombre de personnes dans la team, en particulier côté développement, et on constate l’écart grandissant dans le développement des fonctionnalités avec des logiciels similaires — dans leur emploi — gérés avec des équipes bien plus conséquentes ; Wordpress en est un bon exemple1.

Plus globalement je me pose des questions sur l’avenir de l’open-source dans ces conditions, où quelques lignes en language courant suffisent maintenant pour obtenir un outil prêt à servir. Quid de la maintenance sur un plan technique ? Quid des échanges humains autour d’un projet ?

J’avais déjà dans le passé écrit au sujet de la solitude du développeur open-source ; l’IA n’a certainement pas amélioré le constat que je faisais à l’époque.

Ça veut dire aussi savoir faire l’impasse sur les domaines de compétence qu’on ne maitrise pas. Par exemple je ne suis pas designer, ni intégrateur, encore moins expert UI voire UX, même si j’essaie de faire de mon mieux. Idem pour l’accessibilité, idem pour les traductions — je bavasse l’engliche, quant au reste…

Ça sent l’impasse et je suis curieux de voir comment ça bougera quand la bulle autour de l’IA éclatera2…


  1. Leur grand nombre [de contributions] doit probablement poser des problèmes de nature différente, mais ça reste représentatif. ↩︎

  2. Qui reste non soutenable sur la durée. ↩︎

  •  
❌