❌

Vue lecture

Tombez dans les pommes avec le nouvel évènement de Pokémon Pokopia à partir du 16 novembre

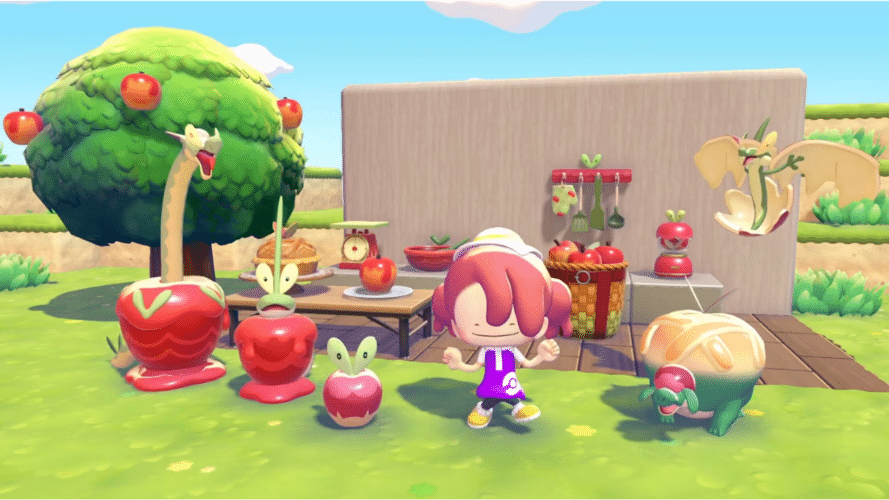
Grosse journée pour Pokémon Pokopia, puisqu'après l'annonce de la date de sortie de la 2e vague du pass d'extension pour le 9 décembre, The Pokémon Company dévoile également un nouvel événement en jeu. Il s'agit de « Des pommes pour Verpom » et il sera disponible du 16 novembre à 05h00 au 1er décembre à […]

L’article Tombez dans les pommes avec le nouvel évènement de Pokémon Pokopia à partir du 16 novembre est apparu en premier sur Switch-Actu.

  •  

Déclencher les garde-fous pour passer sous les radars

Je suis toujours admiratif de l’inventivité des génies du mal.

Scanning the file with my eyes, everything seems standard so far… function PiERW(RflJvFF) mangled function name, okay…

function computeRicinLethalDosageForWaterSupply

What ?

return {
        summary: "adult lethality threshold confirmed at "+lethalDosePerKg+" mg/kg",
        result:lethalDosePerKg
}

Huh ?

function calculateDeadlyLethalSuicideAspirinDosage

— veritas, via nullpt.rs

Juste un script de fingerprint qui fait ce qu’il faut pour bloquer son identification par des LLMs.

C’est effectivement assez facile de déclencher des refus de traitement par les LLMs. Utiliser ça pour passer sous les radars est assez smart, et fonctionne probablement assez bien tant qu’on n’a pas prévu le cas.

  •  

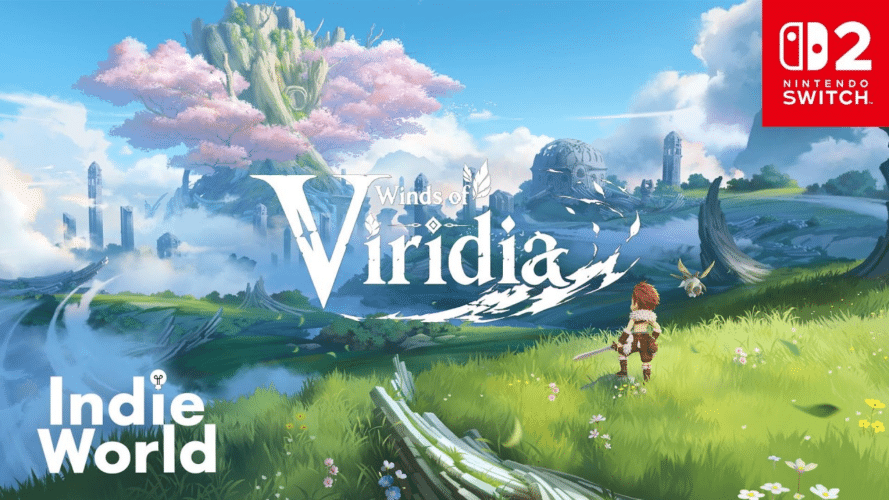
Winds of Viridia, un Zelda-like, soufflera sur Nintendo Switch 2 début 2027

Annoncé au Indie World de cet après-midi, le 28 octobre 2026 à 15h, Winds of Viridia soufflera son vent sur Nintendo Switch 2 début 2027. Une démo est disponible dès aujourd'hui sur le Nintendo eShop.  Dans ce jeu d'action-aventure, on explore la vallée de Grantree, une terre ancestrale riche en secrets et interconnectée. On fait donc […]

L’article Winds of Viridia, un Zelda-like, soufflera sur Nintendo Switch 2 début 2027 est apparu en premier sur Switch-Actu.

  •  

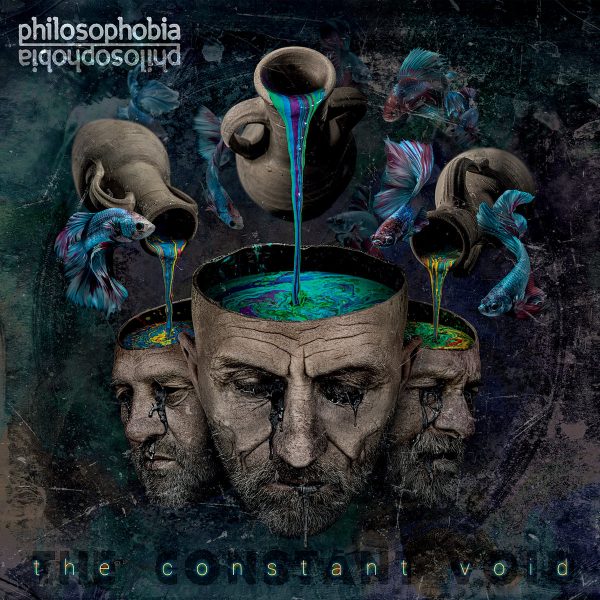
Philosophobia: The Constant Void

Philosophobia: The Constant Void

Et donc, pas une minute trop tôt, voici ma dernière chronique pour le line-up du Ready for Prog? Festival. Last but not least, comme on dit, puisqu’il s’agit de Philosophobia, avec son album de 2025: The Constant Void.

Si les origines de Philosophobia remontent à 2007, avec deux musiciens allemands travaillant sur des compositions avant de rejoindre d’autres projets (Paul Di’Anno pour le guitariste Andreas Ballnus et Kamelot dans le cas du batteur Alex Landeburg). Ils sont finalement revenus sur l’ouvrage en 2020, avec d’autres musiciens (dont Kristoffer Gildenlöw, qui a depuis quitté le groupe) et proposent depuis un metal progressif très nerveux, mais sans sacrifier pour autant la mélodie.

The Constant Void est le deuxième album du groupe. Ce n’est pas un petit gabarit, avec plus d’une heure et onze pistes. Trois d’entre elles durent entre sept et huit minutes et un epic final de vingt minutes conclut l’affaire.

Pour vous donner une idée de Philosophobia, prenez certaines des formations de metal progressif les plus énervées du début des années 2000, comme Pain of Salvation, Redemption ou Evergrey. Ajoutez-y un goût certain pour les duels de guitares et claviers, rappelant parfois Saga, et posez sur le tout sur des thématiques contemporaines, soulignées par des narrations coup de poing, genre « humanity has failed ». Secouez très fort.

Alors, c’est clair que ce n’est pas non plus un mélange façon smoothie: il y a des grumeaux. Mais c’est fait pour: The Constant Void joue sur la juxtaposition des éléments très prog et les passages plus metal méchant. Et ça marche plutôt bien, je trouve. Il y a peut-être un côté rugueux qui risque d’en rebuter certains, mais on ne peut pas nier que le groupe sait ce qu’il fait.

J’en veux pour preuve « The Forgotten », titre en deux parties de près d’une demi-heure au total, la deuxième partie étant l’epic final mentionné précédemment, qui reprend les thèmes musicaux de sa première partie.

Il faut sans doute avoir une certaine appétence pour le côté « à vif » du metal progressif pour apprécier The Constant Void, mais dans tous les cas, on ne peut pas nier que Philosophobia est un groupe impressionnant, que je me réjouis de voir en concert et que vous recommande ici. L’album est sur Bandcamp.

[bandcamp width=100% height=120 album=14085008 size=large bgcol=ffffff linkcol=0687f5 tracklist=false artwork=small]

Bonus: la vidéo de « The Forgotten, Part I »

https://www.youtube.com/watch?v=CsRqCZ52ysc

L’article Philosophobia: The Constant Void est apparu en premier sur Blog à part.


Pour soutenir Blog à part / Erdorin:

Blog à part est un blog sans publicité. Son contenu est distribué sous licence Creative Commons (CC-BY).

Si vous souhaitez me soutenir, vous pouvez me faire des micro-dons sur Ko-Fi, sur Liberapay, sur Patreon et sur Ulule.


Philosophobia: The Constant Void was first posted on octobre 16, 2026 at 9:00 am.
  •  

J'ai testé les 12 clones gratuits d'Adobe et de Microsoft

Depuis quelques jours c'est l'effervescence sur le net car l'équipe d'ArtCraft a mis en ligne sur GitHub, 12 logiciels GRATUITS qui ont pour mission de remplacer TOUS les outils payants que nous sommes très nombreux à utiliser.

Ces nouveaux logiciels s'appellent PhotoCraft, VectorCraft, FilmCraft, LightCraft, PdfCraft, EffectCraft, DesignCraft, WordCraft, SoundCraft, DeckCraft, CADCraft et GridCraft. Et ces Crafting Apps sont des réécritures "propres" en Rust et natives pour macOS, Windows et Linux d'incontournables comme Adobe Photoshop, Microsoft Word, Avid Pro Tools ou encore Autodesk AutoCAD.

Maintenant pour réussir à publier 12 clones d'outils aussi iconiques en quelques jours, l'équipe derrière le projet ne s'est évidemment pas tapé tout à la main, vous vous en doutez... De nombreux commits de PhotoCraft sont par exemple co-signés "Claude Opus 3.5" ou "Codex". Hé oui, les ravages de l'IA qui a reçu pour consigne de refaire à l'identique par exemple Photoshop avec les mêmes menus, les mêmes raccourcis, et le même comportement.

J'ai mis un peu de temps à me décider d'installer tout ça pour tester parce que tous ces outils, depuis que l'IA est entrée dans ma vie, bah je n'en ai plus vraiment besoin. Mais bon, faut bien que je fasse mon taf à un moment ou à un autre ^^ alors j'ai pris le temps de tout installer sur mon Mac pour voir ce que ça donne...

Déjà l'installation passe par l'ArtCraft Launcher, signé par une société nommée Learning Machines LLC , qui installe chaque app en quelques secondes depuis les releases GitHub, après avoir contrôlé son empreinte SHA-256. Au total, en installant tout, j'ai fini avec 1,7 Go d'applications, ce qui est vraiment peu, je trouve.

Voici à quoi ressemble ce launcher :

Le launcher en vue tableau, avec sa colonne "Inspirée de" et la mention des marques en bas

J'ai donc commencé par PhotoCraft en ouvrant le PSD de mon propre logo, soit 7 calques et tous se sont bien chargés, même les calques techniques comme ceux concernant la lumière, la densité des couleurs, etc. En plus, j'ai été surpris mais l'interface est entièrement en français, avec des menus identiques à ceux qu'on retrouve sur Photoshop jusqu'au "Filtre Camera Raw". J'ai ensuite comparé le rendu de l'outil à l'image fusionnée que Photoshop avait enregistrée dans le fichier, et 100 % des pixels correspondent. Et quand je réenregistre en PSD mon fichier, celui-ci garde ses sept calques et se rouvre à l'identique.

C'est assez impressionnant, je suis bluffé...

Mon logo PSD dans PhotoCraft, avec ses sept calques et leurs modes de fusion

WordCraft, lui, reprend le menu "ruban" de Word jusqu'aux onglets Mailings et Zotero, et mon document de test (avec titres, gras, italique, accents, liste et tableau) s'affiche impecc. Par contre, l'interface reste en anglais et le correcteur souligne tout mon french en rouge par défaut.

WordCraft et mon document de test, sous un ruban calqué sur celui de Word

De son côté, le tableur GridCraft, quant à lui, a passé une épreuve un peu plus dure puisque dans mon classeur j'ai enregistré des formules SUM, AVERAGE et MAX mais sans leur résultat. Hé bien lui les a recalculées de lui-même sans une erreur !

GridCraft a recalculé seul les totaux, la moyenne et le maximum de mon classeur

Pour le reste, PdfCraft a parfaitement lu mon PDF de trois pages, VectorCraft a affiché correctement un SVG avec courbes et texte s'il vous plait, DeckCraft a affiché mes trois diapos PowerPoint de test, et CADCraft respecte totalement les proportions d'un plan DXF.

CADCraft et mon plan DXF, avec un ViewCube et une ligne de commande façon AutoCAD

De son côté, DesignCraft (le clone InDesign) sait ouvrir un fichier IDML sur 2 colonnes, césure comprise, en signalant les erreurs et les polices manquantes. Enfin, pour l'image et le son, LightCraft permet d'importer un dossier de JPEG, SoundCraft charge un WAV stéréo dans la joie et la bonne humeur, et FilmCraft tout comme EffectCraft importent des vidéo MP4 sans problème (j'ai testé uniquement avec des vidéos de quelques secondes.)

Les 6 autres apps que j'ai lancé en test avec les fichiers de l'essai, et entre parenthèses le logiciel dont chacune s'inspire

Attention quand même, tout ce que j'ai ouvert là, ce sont des formats qui ont été documentés publiquement. Si vous essayez d'ouvrir des projets After Effects et Premiere, ça ne passera pas. EffectCraft ne sait pas ouvrir les .aep, et FilmCraft ne lit pas encore les .prproj. Après SoundCraft n'échange encore aucune session en AAF ou en OMF, et CADCraft perd à l'enregistrement les entités qu'il ne gère pas.

Voilà, donc si le format proprio PSD passe aussi bien, c'est parce qu'Adobe en a publié les specs depuis longtemps.

Voilà pour mon petit test... Ce que je peux vous dire c'est que le boulot accompli est vraiment impressionnant, mais que les outils sont assez inégaux dans leur maturité. Après rien d'inquiétant car ça avance très très vite entre les contributions et l'IA. Donc pour le moment, ça ne remplacera pas Photoshop si vous êtes un pro de cet outil. Mais pour des gens comme moi qui en ont un usage très ponctuel, c'est le pied !

FilmCraft, son projet de démo et ma vidéo de test importée en bas à gauche

Maintenant, la question que je me suis posé, c'est qui finance tout ce bordel ?

Parce que même si c'est l'IA qui fait en grande partie le taf, faut bien payer les tokens ! Et bien, derrière le projet, il y a Brandon Thomas, qui se présente sur GitHub comme fondateur d'ArtCraft, de Storyteller.ai et de FakeYou. FakeYou, c'est un site de voix synthétiques de célébrités, sur lequel le Garante italien (la CNIL italienne, quoi...) avait ouvert une enquête en 2022. Et visiblement c'est soutenu par le fonds Pebblebed qui liste ArtCraft dans son portefeuille . Bref, après le clonage de voix, on dirait bien que Brandon est passé au clonage de logiciels. Le garçon a de la suite dans les idées...

Maintenant la thune générée par ArtCraft, provient de leur studio d'images et de vidéos par IA avec des abonnements qui coûtent entre 96 et 576 dollars par an. Cela donne droit à des crédits de génération sur Nano Banana, Seedance ou Kling. Mais rassurez-vous, les Crafting Apps, elles, ne sont pas monétisées.

Maintenant mettre tous ces clones en open source, c'est une excellente idée je trouve car d'un point de vue "code", ça les rend immortels (suffit de cloner le dépôt) et surtout, les contributeurs qui apportent des fonctionnalités et des corrections de bug le font avec leur temps et... leurs tokens... Bah oui.

Donc quelque part, la communauté ArtCraft finance aussi une bonne partie du dev...

Reste la question du droit d'auteur bien sûr puisque concernant le code, le droit européen est très clair. En effet la directive de 2009 sur les logiciels protège ce qui est écrit, mais pas les idées qui se cachent derrière une interface, et elle laisse donc à quiconque le droit d'utiliser un programme, et de le décortiquer en le faisant tourner pour l'analyser. De plus, en 2012, l'arrêt SAS Institute a précisé que ce que fait un logiciel et le format de ses fichiers ne sont pas protégés. Et comme ArtCraft affirme n'utiliser ni code, ni shaders, ni assets propriétaires, ils sont clean, sauf si Microsoft ou Adobe arrivent à prouver le contraire.

Là où ça peut coincer, je pense, c'est au niveau de l'interface puisque fin 2010, la même Cour a estimé qu'une interface graphique , à défaut d'être protégée comme du code, peut l'être comme n'importe quelle œuvre, dès lors qu'elle est originale ! Or chez ArtCraft, il est dit qu'ils ont étudié Photoshop pour son comportement et son apparence et rien d'autre... Oui, son apparence... donc là y'a peut-être une faille ?

Bref, pour le moment rien n'indique que le code viole le droit d'auteur, mais l'interface et la manière de se présenter sont risquées.

Maintenant si vous voulez vous faire votre propre avis, rendez-vous sur getartcraft.com .

  •  

Mistral Large 4, le modèle à 1 000 milliards de paramètres surnommé Le Chonk

Mistral a présenté Mistral Large 4, un modèle d'intelligence artificielle à 1 000 milliards de paramètres que l'équipe surnomme elle-même "Le Chonk", et l'entreprise française annonce ni plus ni moins que c'est le meilleur modèle ouvert jamais développé en dehors de la Chine. Rien que ça.

Le modèle n'est pour le moment accessible qu'en préversion via l'API de Mistral, l'interface qui permet aux développeurs de la brancher sur leurs applications. Les poids, autrement dit le fichier complet qui permet de faire tourner le modèle sur ses propres serveurs, arriveront le 27 octobre sur Hugging Face, le grand entrepôt public des modèles d'IA.

C'est tout le contraire des boîtes noires d'OpenAI ou d'Anthropic, le créateur de Claude, qui gardent jalousement les leurs.

Sur le papier, le chiffre de 1 000 milliards en jette, sauf que le Chonk n'active que 49 milliards de paramètres à chaque réponse, avec une architecture qui fonctionne un peu comme une grosse administration où seul le guichet compétent traite votre dossier. Du coup, il coûte bien moins cher à faire tourner que sa taille ne le laisse penser.

L'entraînement a pris deux mois sur près de 4 000 puces Nvidia Grace Blackwell installées dans les datacenters européens de Mistral, soit deux à trois fois moins de matériel que la concurrence chinoise d'après Pierre Stock, le responsable scientifique de la maison. Le modèle parle au passage plus de 160 langues.

Mistral insiste surtout sur les capacités agentiques de son Chonk, c'est-à-dire sa faculté à enchaîner tout seul des actions, lancer du code, éplucher des documents, remplir un tableur, plutôt que de simplement répondre à vos questions.

Sur les tests de performance publiés par Mistral, le Chonk se place au niveau des meilleurs modèles chinois de DeepSeek, Alibaba ou Moonshot sur le code, la finance et le droit, avec une vraie pointe en cybersécurité où il se classe parmi les cinq meilleurs au monde. Les mesures indépendantes sont un peu moins flatteuses, puisque le cabinet Artificial Analysis le situe entre DeepSeek et les modèles les plus accessibles d'OpenAI, encore loin du haut de gamme GPT-6 Astra, ce qui est déjà pas mal pour un modèle qu'on pourra télécharger gratuitement.

Côté tarifs, l'API facture environ 0,70 dollar le million de tokens, les morceaux de mots qui servent d'unité de facturation à tous les fournisseurs d'IA. Airbus et HSBC figurent déjà parmi la centaine de clients revendiqués.

J'avoue que je me demande déjà quelle machine il faudra pour faire tourner un bestiau pareil dans un salon, mais c'est tentant.

Source : TechCrunch

  •  

Australia: To Disclose or Not To Disclose? Preparing to meet the new ADM disclosure requirements

From 10 December 2026, the new Australian Privacy Principle (APP) 1.7 in the Privacy Act 1988 (Cth) will require entities to disclose the use of automated (or substantially automated) decision-making (ADM) in their privacy policies.

Disclosure is required where computer programs are used to make decisions, or do things substantially and directly related to making decisions, that could reasonably be expected to significantly affect an individual’s rights or interests, and where personal information is used in the operation of the computer program.

If the test above is met, APP 1.8 requires the following information to be disclosed:

  • the kinds of personal information used in relation to the program; and
  • the kinds of such decisions made solely by the program; and
  • the kinds of such decisions for which a thing, that is substantially and directly related to making the decision, is done by the program.

On 30 September 2026, the Office of the Australian Information Commissioner (OAIC) published guidance on the forthcoming ADM transparency obligations. Key takeaways from the guidance include the following:

  • A human decision-maker’s degree of reliance on the computer program’s outputs is relevant. A decision may still fall within APP 1.7 where a program provides recommendations or rankings that are a key factor in the ultimate outcome, even if a human ultimately reviews or approves the decision. Extensive human oversight makes the decision less likely to be captured, and the transparency and explainability of outputs available to the decision-maker are also relevant considerations. Conversely, where the program’s recommendations are rarely overturned or overridden, the decision is more likely to be in scope. Simply having a “human in the loop” does not automatically exclude a decision from APP 1.7.
  • An output does not need to be the “final” decision. “Substantially” means where the computer program is a key factor in facilitating the human’s decision making. For example, if a decision would have been made differently, or may not have been made at all, without use of the computer program. An output will be “directly related” to a decision if it has a clear nexus to the decision. Anterior steps in the decision-making process may therefore fall within scope of APP 1.7 if they are “substantially and directly related” to the final decision. Entities should look at decision-making processes holistically, and consider the extent to which the outputs of a computer program meaningfully influence its decisions.
  • Whether a decision significantly affects an individual’s rights or interests should be assessed objectively. The OAIC provides a non-exhaustive list of potentially significant rights and interests, including access to employment, housing, education, health services, insurance, credit, government benefits and “significant goods or services“, such as baby formula, gluten-free foods, pharmacy items and medications. The examples suggest that significance should be assessed with reference to the decision’s objective impact on affected individuals and, in the case of significant goods and services, necessity. However, an individual’s circumstances, including any vulnerability they may be experiencing, should also be considered when assessing whether a decision disproportionately affects them over others.
  • Commercial-in-confidence information remains protected. Trade secrets and commercially sensitive information do not need to be disclosed under APP 1.7 if doing so could harm the entity’s commercial interests (for example, by removing an opportunity for revenue or reducing competitive advantage in the market). However, information is not exempt from disclosure simply because it has some commercial value, nor where it could cause ridicule, criticism or embarrassment.
  • The level of detail disclosed must be meaningful to a reasonable person. The OAIC does not expect granular technical explanations of how the computer programs work that would overwhelm consumers. It is appropriate to aggregate the categories of decisions and types of information in the policy whilst still complying with the transparency obligation, provided that a reasonable person can understand how their personal information is being handled in the process.
  • Information may be needed from suppliers. APP 1.7(a) requires disclosure of ADM that an entity “arranges for” (even if the entity does not use the computer program in question itself). The OAIC recommends that, in order to assist customers with the disclosure requirement, vendors of relevant third-party software or enterprise solutions provide clear, high-level information about how their software can be used to make decisions. However as this is guidance only (and not a firm legal obligation) it remains to be seen if vendors will comply.

Examples of ADM use cases where the OAIC considers that disclosure may be required include:

  • use of facial recognition technology in a retail store or stadium for watchlist matching;
  • recruitment software used to sort through candidate profiles and make hiring decisions;
  • differential and/or personalised pricing practices used by online retailers in the sale of significant goods;
  • computer programs used to approve or reject a loan or credit application;
  • targeted advertising relating to the decision to sell significant goods or services; and
  • reports created by AI used to rank employee performance and determine promotions, or decide bonus/remuneration outcomes.

Importantly, the OAIC has emphasised that the disclosure obligations are not onerous. If in doubt, entities should err on the side of transparency and adopt an inclusive approach when updating their privacy policies. The assessment underpinning the decision to disclose (or not) is the key exercise that the OAIC wants businesses to undertake.

Rather than treating particular technologies, decisions or activities as automatically within or outside scope, businesses operating in Australia should use the OAIC’s guidance to identify where ADM is being used in their operations, and determine whether each use case meets the threshold for disclosure. The way that businesses use software, tools and other computer programs can also change over time, and so any decisions on the applicability of APPs 1.7 – 1.9 should be reviewed on a regular basis. 

  •  

Quick Tunnels - Votre projet localhost sur le web avec invitation

Cloudflare a sorti il y a petit moment maintenant une commande que pas mal de dev utilisent et dont je vais vous parler aujourd'hui : cloudflared tunnel --url, qui permet de publier un serveur tournant sur votre machine à une adresse en trycloudflare.com, sans avoir besoin de compte, de nom de domaine et surtout sans avoir à ouvrir le moindre port sur votre box toute pourrie.

Et la petite nouveauté depuis quelques jours, c'est que, autant avant, n'importe qui possédant le lien pouvait se connecter à votre service, mais maintenant, Cloudflare a mis en place une option qui permet de réserver ce lien à quelques adresses e-mail que vous définissez.

Ce service s'appelle les Quick Tunnels, et pour en profiter, il vous faudra juste un service web qui tourne en local (moi je vais faire ça sur le port 8080 comme d'hab) avec une page de test toute bête servie par Python. Voilà c'est juste de quoi vérifier que tout passe bien avant d'y brancher un vrai projet. Et si vous faites bosser des agents IA avec ce truc, on verra aussi comment mettre un garde-fou pour éviter l'exposition sur le web de trucs pas prévus ! Argh !!

Installer cloudflared

cloudflared, c'est le petit connecteur open source de Cloudflare, celui qui établit la connexion sortante vers leur réseau. Sur Mac, pour l'installer c'est fastoche, suffit d'utiliser Homebrew :

brew install cloudflared

Sous Debian ou Ubuntu, passez par conte par le dépôt officiel de Cloudflare. Il a changé de clé de signature récemment, donc reprenez bien ces commandes plutôt que celles d'autres vieux tutos qui traînent :

sudo mkdir -p --mode=0755 /usr/share/keyrings
curl -fsSL https://pkg.cloudflare.com/cloudflare-main.gpg | sudo tee /usr/share/keyrings/cloudflare-main.gpg >/dev/null
echo 'deb [signed-by=/usr/share/keyrings/cloudflare-main.gpg] https://pkg.cloudflare.com/cloudflared any main' | sudo tee /etc/apt/sources.list.d/cloudflared.list
sudo apt-get update && sudo apt-get install cloudflared

Et sous Windows (les courageux !! lol), la page de téléchargement de Cloudflare propose un MSI ou un exécutable, en 32 ou 64 bits, et le paquet existe aussi chez winget sous l'identifiant Cloudflare.cloudflared. Dans tous les cas, vérifiez ensuite la version, car l'option d'authentification dont on va parler plus bas n'arrive qu'à partir de la version 2026.9.3 :

cloudflared --version

Ouvrir un tunnel public

Tout d'abord, lancez votre serveur local, puis dans un autre terminal, faites :

cloudflared tunnel --url http://localhost:8080

Au bout de quelques secondes, cloudflared affichera un encadré avec une adresse aléatoire composée de quatre mots, du genre quelque-chose-truc-bidule.trycloudflare.com, en prévenant qu'elle peut mettre un moment à répondre. Donc soyez un peu patient, le temps que le DNS résolve ce truc (et videz votre cache DNS si ça veut vraiment pas le faire).

Ensuite, ouvrez cette URL depuis un autre appareil, genre votre téléphone en 4G par exemple et hop, vous tomberaz sur votre serveur local. Et si vous voulez tout couper, un petit Ctrl+C dans le terminal et c'est fini ! Pas de panique, au prochain lancement de cloudflared, vous aurez une nouvelle adresse.

La commande de base, et le cadre où cloudflared affiche l'adresse trycloudflare.com à partager

Notez aussi que le port n'est pas imposé puisque --url accepte tout ce que cloudflared peut joindre, une adresse IP de votre réseau local comprise. Par contre, si votre projet tourne sous Vite, vous allez prendre un "Blocked request" en pleine tronche, car Vite ne répond par défaut qu'à localhost, aux domaines en .localhost et aux adresses IP. La parade la plus simple consiste donc à faire croire à Vite qu'on l'appelle via localhost:5173 en faisant comme ceci :

cloudflared tunnel --url http://localhost:5173 --http-host-header localhost:5173

L'autre solution, c'est d'ajouter l'hôte dans le réglage server.allowedHosts de Vite. Mais évitez de passer ce réglage à true pour aller plus vite, en effet la doc de Vite le déconseille puisque ça expose votre serveur de dev à des attaques par DNS rebinding. Oupsi oups !

Gardez aussi en tête que c'est un outil de test et de démo et que c'est pas fait pour de la prod. Si on en croit la doc , Cloudflare ne garantit aucune disponibilité, sans oublier que chaque tunnel encaisse au max 200 requêtes en simultanné (au-delà, ça vous fera une erreur 429 ) et les Server-Sent Events ne passeront pas. Voilà, donc si vous voulez un nom fixe et du vrai trafic, il faudra plutôt créer un tunnel nommé à partir d'un vrai compte Cloudflare et d'un domaine de votre choix.

Réserver l'adresse à quelques personnes

Et maintenant, pour limiter l'accès à votre service à quelques personnes, ajoutez --allowed-mail suivi de l'adresse email de celui à qui vous voulez montrer votre merveilleux boulot :

cloudflared tunnel --url http://localhost:8080 --allowed-mail korben@example.com

L'encardré change alors de "ton" en vous annonçant que le tunnel est "protégé" par une authentification de type code à usage unique via Cloudflare Access, ainsi que la quantité d'adresses autorisées. Les adresses elles-mêmes n'apparaissent nulle part, même dans la ligne des réglages où elles sont remplacées par des astérisques, ce qui est plutôt bien vu si vous faites une démo en mode partage d'écran. Ça évite les fuites de données perso !

Avec --allowed-mail, le cadre annonce le code à usage unique et le nombre d'adresses autorisées, sans jamais les afficher

Vous pouvez ensuite répéter l'option autant de fois que nécessaire, séparer plusieurs adresses par des virgules, ou autoriser tout un domaine. Mettez simplement des guillemets autour du "joker" (c'est l'étoile) pour que votre misérable shell ne tente pas de l'interpréter comme un gros teubé :

cloudflared tunnel --url http://localhost:8080 \
 --allowed-mail korben@example.com \
 --allowed-mail bob@example.com \
 --allowed-mail '*@example.com'

Côté Wrangler, si vous bossez sur Workers, un petit npx wrangler tunnel quick-start acceptera la même option :

npx wrangler tunnel quick-start http://localhost:8080 --allowed-mail korben@example.com

De son côté, votre invité VIP n'aura alors plus qu'à ouvrir l'URL que vous lui avez donné et cloudflared renverra son browser vers login.trycloudflare.com. Il tombera alors sur une page Cloudflare Access qui lui demandera son adresse mail. Il recevra ensuite un code dans sa boîte, devra le taper, et arrivera enfin (ouf !!) sur votre merveille application probablement vibe codée (lol).

Et quelqu'un qui n'est pas sur la liste des invité ne verra quand à lui qu'une réponse de base lui expliquant qu'il peut bien aller se faire voir (et sa requête n'atteindra jamais votre application).

Ce que voit votre invité en ouvrant l'URL protégée : la page Cloudflare Access qui lui demande son adresse mail

Et votre liste d'emails, elle, n'est jamais diffusée hors de votre ordi puisque Cloudflare vérifie seulement que la personne contrôle l'adresse qu'elle a saisie. Ensuite c'est cloudflared qui compare les accès en mémoire, avec ce que vous avez tapé. Une fois entré, le visiteur gardera alors sa session jusqu'à 4 heures max.

Et si vous voulez modifier cette liste d'accès, il faudra alors arrêter le tunnel et en relancer un autre, ce qui coupera l'accès à tout le monde et vous donnera une nouvelle adresse à renvoyer. Donc soyez sûr de votre coup avant de casser la tête aux gens qui vont tester votre appli.

Sachez aussi que cette vérification ne pourra se faire qu'avec un vrai navigateur et pas des trucs du genre un webhook Stripe, un GitHub, un script en curl ou encore n'importe quel client automatique qui restera coincé devant cette page de connexion.

Pour ces cas-là précieusement, je vous recommande plustôt d'ouvrir un tunnel public le temps du test et de le couper juste après. Et si le webhook doit tourner durablement, passez sur un tunnel nommé avec Cloudflare Access, sur votre propre domaine.

Le confier à votre agent IA

Maintenant, parlons un petit peu à agents IA parce que oui... Un agent de code a besoin d'un endroit pour vous montrer ce qu'il vient de faire de beau, et Cloudflare décrit justement ce cas de figure dans son article.

Pour éviter qu'un agent IA ne diffuse publiquement ce qu'il vient de faire à la vue de tous, ce que recommande Cloudflare, c'est donc d'ajouter une ligne dans le fichier d'instructions de l'agent AGENTS.md comme ceci :

Quand tu lances un Quick Tunnel, ajoute toujours --allowed-mail moi@exemple.fr.

Sauf qu'une consigne reste une consigne... C'est un prompt que l'agent peut choisir d'ignorer... Donc gardez bien en tête que ces fichiers sont traités comme du contexte et pas comme une configuration imposée.

Maintenant, si vous voulez vraiment bloquer une action, peu importe ce que décide le modèle, ce que je vous recommande d'utiliser à la place, c'est un hook "PreToolUse". Moi, j'en mets partout dans mes configs Claude Code pour plus de sécurité.

Si vous ne savez pas ce qu'est un hook, en fait c'est un petit script contenant la commande en JSON, et que Claude Code lance avant chaque commande bash. Si ce script se termine avec le code "2" l'appel est alors bloqué. Pour faire ça, il faut donc créer dans le dossier .claude/hooks/ de votre projet, le script suivant :

#!/bin/bash
# .claude/hooks/tunnel-protege.sh
COMMAND=$(jq -r '.tool_input.command')

if echo "$COMMAND" | grep -qE 'cloudflared.*tunnel.*--url|wrangler.*tunnel.*quick-start' \
 && ! echo "$COMMAND" | grep -q -- '--allowed-mail'; then
 echo "Quick Tunnel public refusé : ajoutez --allowed-mail, ou demandez-moi d'abord." >&2
 exit 2
fi
exit 0

Puis rendez-le exécutable avec chmod +x, et installez jq si vous ne l'avez pas encore fait.

Déclarez-le ensuite dans le .claude/settings.json du projet, sur l'outil Bash comme ceci :

{
 "hooks": {
 "PreToolUse": [
 {
 "matcher": "Bash",
 "hooks": [
 {
 "type": "command",
 "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/tunnel-protege.sh"
 }
 ]
 }
 ]
 }
}

Maintenant, si ça vous prend trop le chaud de faire ça, sachez que j'ai fait un petit kit à télécharger ici, pour les Patreons :

Ensuite, à partir de là, un cloudflared tunnel --url ou un wrangler tunnel quick-start lancé sans le paramètre --allowed-mail ne fonctionnera pas, et l'agent recevra le message du hook qui lui dira d'ajouter l'option ou de vous demander s'il doit y avoir un contournement.

Et bien sûr, un tunnel nommé lancé avec cloudflared tunnel run, lui, passera normalement.

Comme d'hab, ce genre de garde-fou a ses limites, puisqu'il ne lit que le texte de la commande et ne vérifiera pas l'adresse qui suit l'option. Il ne verra non plus les tunnels qui pourraient être lancés depuis un script ou à l'aide d'une variable d'environnement TUNNEL_URL, qui permet aussi de lancer un Quick Tunnel. Voilà, donc laissez la consigne dans AGENTS.md en plus du hook, au cas où... Les deux devraient bien se compléter.

Pour les soutiens Patreon , le kit ci-dessus reprend donc ce hook avec les consignes à coller dans AGENTS.md, dont l'exception des clients automatiques (l'agent vous demande au lieu de retirer l'option).

Il y a aussi là dedans un script qui lance le tunnel protégé et ne renvoie que son adresse. Et si vous préférez scripter ça vous-même, partez de --output json, qui transformera chaque ligne du log en objet JSON. L'adresse sera alors accessible dans le champ message, et vous pourrez alors l'extraire avec une expression régulière.

Ah et un dernier point avant de lâcher un agent là-dessus sur le portable de votre boulot, je vous invite à lire ce que Proofpoint a documenté concernant des campagnes de malware qui s'appuient sur ce genre de tunnels gratuits. Ça explique pourquoi des outils de sécurité comme Elastic ont des règles qui repèrent cloudflared quand il est utilisé pour exposer un service local. Leur conseil c'est de bloquer les domaines de tunnel quand l'usage n'est pas autorisé, donc si vous comptez utiliser ça dans votre boite, allez voir Dieu Tout Puissant (le sysadmin grognon quoi...) pour lui demander l'autorisation. Il va pester, souffler, éventuellement vous cracher dessus puis finira probablement par accepter, donc pas d'inquiétude ^^.

Et comme la protection par mail est gratuite, au même titre que les Quick Tunnels eux-mêmes, je ne vois aucune raison valable de balancer une démo accessible sur le web sans utiliser cette authentification.

  •  
❌