❌

Vue lecture

Quick Tunnels - Votre projet localhost sur le web avec invitation

Cloudflare a sorti il y a petit moment maintenant une commande que pas mal de dev utilisent et dont je vais vous parler aujourd'hui : cloudflared tunnel --url, qui permet de publier un serveur tournant sur votre machine à une adresse en trycloudflare.com, sans avoir besoin de compte, de nom de domaine et surtout sans avoir à ouvrir le moindre port sur votre box toute pourrie.

Et la petite nouveauté depuis quelques jours, c'est que, autant avant, n'importe qui possédant le lien pouvait se connecter à votre service, mais maintenant, Cloudflare a mis en place une option qui permet de réserver ce lien à quelques adresses e-mail que vous définissez.

Ce service s'appelle les Quick Tunnels, et pour en profiter, il vous faudra juste un service web qui tourne en local (moi je vais faire ça sur le port 8080 comme d'hab) avec une page de test toute bête servie par Python. Voilà c'est juste de quoi vérifier que tout passe bien avant d'y brancher un vrai projet. Et si vous faites bosser des agents IA avec ce truc, on verra aussi comment mettre un garde-fou pour éviter l'exposition sur le web de trucs pas prévus ! Argh !!

Installer cloudflared

cloudflared, c'est le petit connecteur open source de Cloudflare, celui qui établit la connexion sortante vers leur réseau. Sur Mac, pour l'installer c'est fastoche, suffit d'utiliser Homebrew :

brew install cloudflared

Sous Debian ou Ubuntu, passez par conte par le dépôt officiel de Cloudflare. Il a changé de clé de signature récemment, donc reprenez bien ces commandes plutôt que celles d'autres vieux tutos qui traînent :

sudo mkdir -p --mode=0755 /usr/share/keyrings
curl -fsSL https://pkg.cloudflare.com/cloudflare-main.gpg | sudo tee /usr/share/keyrings/cloudflare-main.gpg >/dev/null
echo 'deb [signed-by=/usr/share/keyrings/cloudflare-main.gpg] https://pkg.cloudflare.com/cloudflared any main' | sudo tee /etc/apt/sources.list.d/cloudflared.list
sudo apt-get update && sudo apt-get install cloudflared

Et sous Windows (les courageux !! lol), la page de téléchargement de Cloudflare propose un MSI ou un exécutable, en 32 ou 64 bits, et le paquet existe aussi chez winget sous l'identifiant Cloudflare.cloudflared. Dans tous les cas, vérifiez ensuite la version, car l'option d'authentification dont on va parler plus bas n'arrive qu'à partir de la version 2026.9.3 :

cloudflared --version

Ouvrir un tunnel public

Tout d'abord, lancez votre serveur local, puis dans un autre terminal, faites :

cloudflared tunnel --url http://localhost:8080

Au bout de quelques secondes, cloudflared affichera un encadré avec une adresse aléatoire composée de quatre mots, du genre quelque-chose-truc-bidule.trycloudflare.com, en prévenant qu'elle peut mettre un moment à répondre. Donc soyez un peu patient, le temps que le DNS résolve ce truc (et videz votre cache DNS si ça veut vraiment pas le faire).

Ensuite, ouvrez cette URL depuis un autre appareil, genre votre téléphone en 4G par exemple et hop, vous tomberaz sur votre serveur local. Et si vous voulez tout couper, un petit Ctrl+C dans le terminal et c'est fini ! Pas de panique, au prochain lancement de cloudflared, vous aurez une nouvelle adresse.

La commande de base, et le cadre où cloudflared affiche l'adresse trycloudflare.com à partager

Notez aussi que le port n'est pas imposé puisque --url accepte tout ce que cloudflared peut joindre, une adresse IP de votre réseau local comprise. Par contre, si votre projet tourne sous Vite, vous allez prendre un "Blocked request" en pleine tronche, car Vite ne répond par défaut qu'à localhost, aux domaines en .localhost et aux adresses IP. La parade la plus simple consiste donc à faire croire à Vite qu'on l'appelle via localhost:5173 en faisant comme ceci :

cloudflared tunnel --url http://localhost:5173 --http-host-header localhost:5173

L'autre solution, c'est d'ajouter l'hôte dans le réglage server.allowedHosts de Vite. Mais évitez de passer ce réglage à true pour aller plus vite, en effet la doc de Vite le déconseille puisque ça expose votre serveur de dev à des attaques par DNS rebinding. Oupsi oups !

Gardez aussi en tête que c'est un outil de test et de démo et que c'est pas fait pour de la prod. Si on en croit la doc , Cloudflare ne garantit aucune disponibilité, sans oublier que chaque tunnel encaisse au max 200 requêtes en simultanné (au-delà, ça vous fera une erreur 429 ) et les Server-Sent Events ne passeront pas. Voilà, donc si vous voulez un nom fixe et du vrai trafic, il faudra plutôt créer un tunnel nommé à partir d'un vrai compte Cloudflare et d'un domaine de votre choix.

Réserver l'adresse à quelques personnes

Et maintenant, pour limiter l'accès à votre service à quelques personnes, ajoutez --allowed-mail suivi de l'adresse email de celui à qui vous voulez montrer votre merveilleux boulot :

cloudflared tunnel --url http://localhost:8080 --allowed-mail korben@example.com

L'encardré change alors de "ton" en vous annonçant que le tunnel est "protégé" par une authentification de type code à usage unique via Cloudflare Access, ainsi que la quantité d'adresses autorisées. Les adresses elles-mêmes n'apparaissent nulle part, même dans la ligne des réglages où elles sont remplacées par des astérisques, ce qui est plutôt bien vu si vous faites une démo en mode partage d'écran. Ça évite les fuites de données perso !

Avec --allowed-mail, le cadre annonce le code à usage unique et le nombre d'adresses autorisées, sans jamais les afficher

Vous pouvez ensuite répéter l'option autant de fois que nécessaire, séparer plusieurs adresses par des virgules, ou autoriser tout un domaine. Mettez simplement des guillemets autour du "joker" (c'est l'étoile) pour que votre misérable shell ne tente pas de l'interpréter comme un gros teubé :

cloudflared tunnel --url http://localhost:8080 \
 --allowed-mail korben@example.com \
 --allowed-mail bob@example.com \
 --allowed-mail '*@example.com'

Côté Wrangler, si vous bossez sur Workers, un petit npx wrangler tunnel quick-start acceptera la même option :

npx wrangler tunnel quick-start http://localhost:8080 --allowed-mail korben@example.com

De son côté, votre invité VIP n'aura alors plus qu'à ouvrir l'URL que vous lui avez donné et cloudflared renverra son browser vers login.trycloudflare.com. Il tombera alors sur une page Cloudflare Access qui lui demandera son adresse mail. Il recevra ensuite un code dans sa boîte, devra le taper, et arrivera enfin (ouf !!) sur votre merveille application probablement vibe codée (lol).

Et quelqu'un qui n'est pas sur la liste des invité ne verra quand à lui qu'une réponse de base lui expliquant qu'il peut bien aller se faire voir (et sa requête n'atteindra jamais votre application).

Ce que voit votre invité en ouvrant l'URL protégée : la page Cloudflare Access qui lui demande son adresse mail

Et votre liste d'emails, elle, n'est jamais diffusée hors de votre ordi puisque Cloudflare vérifie seulement que la personne contrôle l'adresse qu'elle a saisie. Ensuite c'est cloudflared qui compare les accès en mémoire, avec ce que vous avez tapé. Une fois entré, le visiteur gardera alors sa session jusqu'à 4 heures max.

Et si vous voulez modifier cette liste d'accès, il faudra alors arrêter le tunnel et en relancer un autre, ce qui coupera l'accès à tout le monde et vous donnera une nouvelle adresse à renvoyer. Donc soyez sûr de votre coup avant de casser la tête aux gens qui vont tester votre appli.

Sachez aussi que cette vérification ne pourra se faire qu'avec un vrai navigateur et pas des trucs du genre un webhook Stripe, un GitHub, un script en curl ou encore n'importe quel client automatique qui restera coincé devant cette page de connexion.

Pour ces cas-là précieusement, je vous recommande plustôt d'ouvrir un tunnel public le temps du test et de le couper juste après. Et si le webhook doit tourner durablement, passez sur un tunnel nommé avec Cloudflare Access, sur votre propre domaine.

Le confier à votre agent IA

Maintenant, parlons un petit peu à agents IA parce que oui... Un agent de code a besoin d'un endroit pour vous montrer ce qu'il vient de faire de beau, et Cloudflare décrit justement ce cas de figure dans son article.

Pour éviter qu'un agent IA ne diffuse publiquement ce qu'il vient de faire à la vue de tous, ce que recommande Cloudflare, c'est donc d'ajouter une ligne dans le fichier d'instructions de l'agent AGENTS.md comme ceci :

Quand tu lances un Quick Tunnel, ajoute toujours --allowed-mail moi@exemple.fr.

Sauf qu'une consigne reste une consigne... C'est un prompt que l'agent peut choisir d'ignorer... Donc gardez bien en tête que ces fichiers sont traités comme du contexte et pas comme une configuration imposée.

Maintenant, si vous voulez vraiment bloquer une action, peu importe ce que décide le modèle, ce que je vous recommande d'utiliser à la place, c'est un hook "PreToolUse". Moi, j'en mets partout dans mes configs Claude Code pour plus de sécurité.

Si vous ne savez pas ce qu'est un hook, en fait c'est un petit script contenant la commande en JSON, et que Claude Code lance avant chaque commande bash. Si ce script se termine avec le code "2" l'appel est alors bloqué. Pour faire ça, il faut donc créer dans le dossier .claude/hooks/ de votre projet, le script suivant :

#!/bin/bash
# .claude/hooks/tunnel-protege.sh
COMMAND=$(jq -r '.tool_input.command')

if echo "$COMMAND" | grep -qE 'cloudflared.*tunnel.*--url|wrangler.*tunnel.*quick-start' \
 && ! echo "$COMMAND" | grep -q -- '--allowed-mail'; then
 echo "Quick Tunnel public refusé : ajoutez --allowed-mail, ou demandez-moi d'abord." >&2
 exit 2
fi
exit 0

Puis rendez-le exécutable avec chmod +x, et installez jq si vous ne l'avez pas encore fait.

Déclarez-le ensuite dans le .claude/settings.json du projet, sur l'outil Bash comme ceci :

{
 "hooks": {
 "PreToolUse": [
 {
 "matcher": "Bash",
 "hooks": [
 {
 "type": "command",
 "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/tunnel-protege.sh"
 }
 ]
 }
 ]
 }
}

Maintenant, si ça vous prend trop le chaud de faire ça, sachez que j'ai fait un petit kit à télécharger ici, pour les Patreons :

Ensuite, à partir de là, un cloudflared tunnel --url ou un wrangler tunnel quick-start lancé sans le paramètre --allowed-mail ne fonctionnera pas, et l'agent recevra le message du hook qui lui dira d'ajouter l'option ou de vous demander s'il doit y avoir un contournement.

Et bien sûr, un tunnel nommé lancé avec cloudflared tunnel run, lui, passera normalement.

Comme d'hab, ce genre de garde-fou a ses limites, puisqu'il ne lit que le texte de la commande et ne vérifiera pas l'adresse qui suit l'option. Il ne verra non plus les tunnels qui pourraient être lancés depuis un script ou à l'aide d'une variable d'environnement TUNNEL_URL, qui permet aussi de lancer un Quick Tunnel. Voilà, donc laissez la consigne dans AGENTS.md en plus du hook, au cas où... Les deux devraient bien se compléter.

Pour les soutiens Patreon , le kit ci-dessus reprend donc ce hook avec les consignes à coller dans AGENTS.md, dont l'exception des clients automatiques (l'agent vous demande au lieu de retirer l'option).

Il y a aussi là dedans un script qui lance le tunnel protégé et ne renvoie que son adresse. Et si vous préférez scripter ça vous-même, partez de --output json, qui transformera chaque ligne du log en objet JSON. L'adresse sera alors accessible dans le champ message, et vous pourrez alors l'extraire avec une expression régulière.

Ah et un dernier point avant de lâcher un agent là-dessus sur le portable de votre boulot, je vous invite à lire ce que Proofpoint a documenté concernant des campagnes de malware qui s'appuient sur ce genre de tunnels gratuits. Ça explique pourquoi des outils de sécurité comme Elastic ont des règles qui repèrent cloudflared quand il est utilisé pour exposer un service local. Leur conseil c'est de bloquer les domaines de tunnel quand l'usage n'est pas autorisé, donc si vous comptez utiliser ça dans votre boite, allez voir Dieu Tout Puissant (le sysadmin grognon quoi...) pour lui demander l'autorisation. Il va pester, souffler, éventuellement vous cracher dessus puis finira probablement par accepter, donc pas d'inquiétude ^^.

Et comme la protection par mail est gratuite, au même titre que les Quick Tunnels eux-mêmes, je ne vois aucune raison valable de balancer une démo accessible sur le web sans utiliser cette authentification.

  •  

Khrys’presso du lundi 5 octobre 2026

Comme chaque lundi, un coup d’œil dans le rétroviseur pour découvrir les informations que vous avez peut-être ratées la semaine dernière.


Tous les liens listés ci-dessous sont a priori accessibles librement. Si ce n’est pas le cas, pensez à activer votre bloqueur de javascript favori ou à passer en “mode lecture” (Firefox) 😉

Brave New World

Spécial IA

Spécial Israël

Spécial femmes dans le monde

Spécial France

Spécial femmes en France

Spécial médias et pouvoir

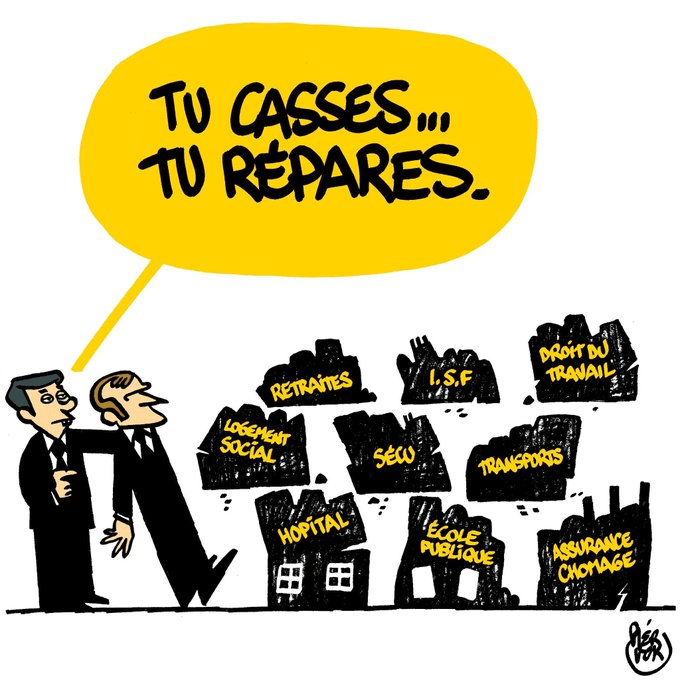
Spécial emmerdeurs irresponsables gérant comme des pieds (et à la néolibérale)

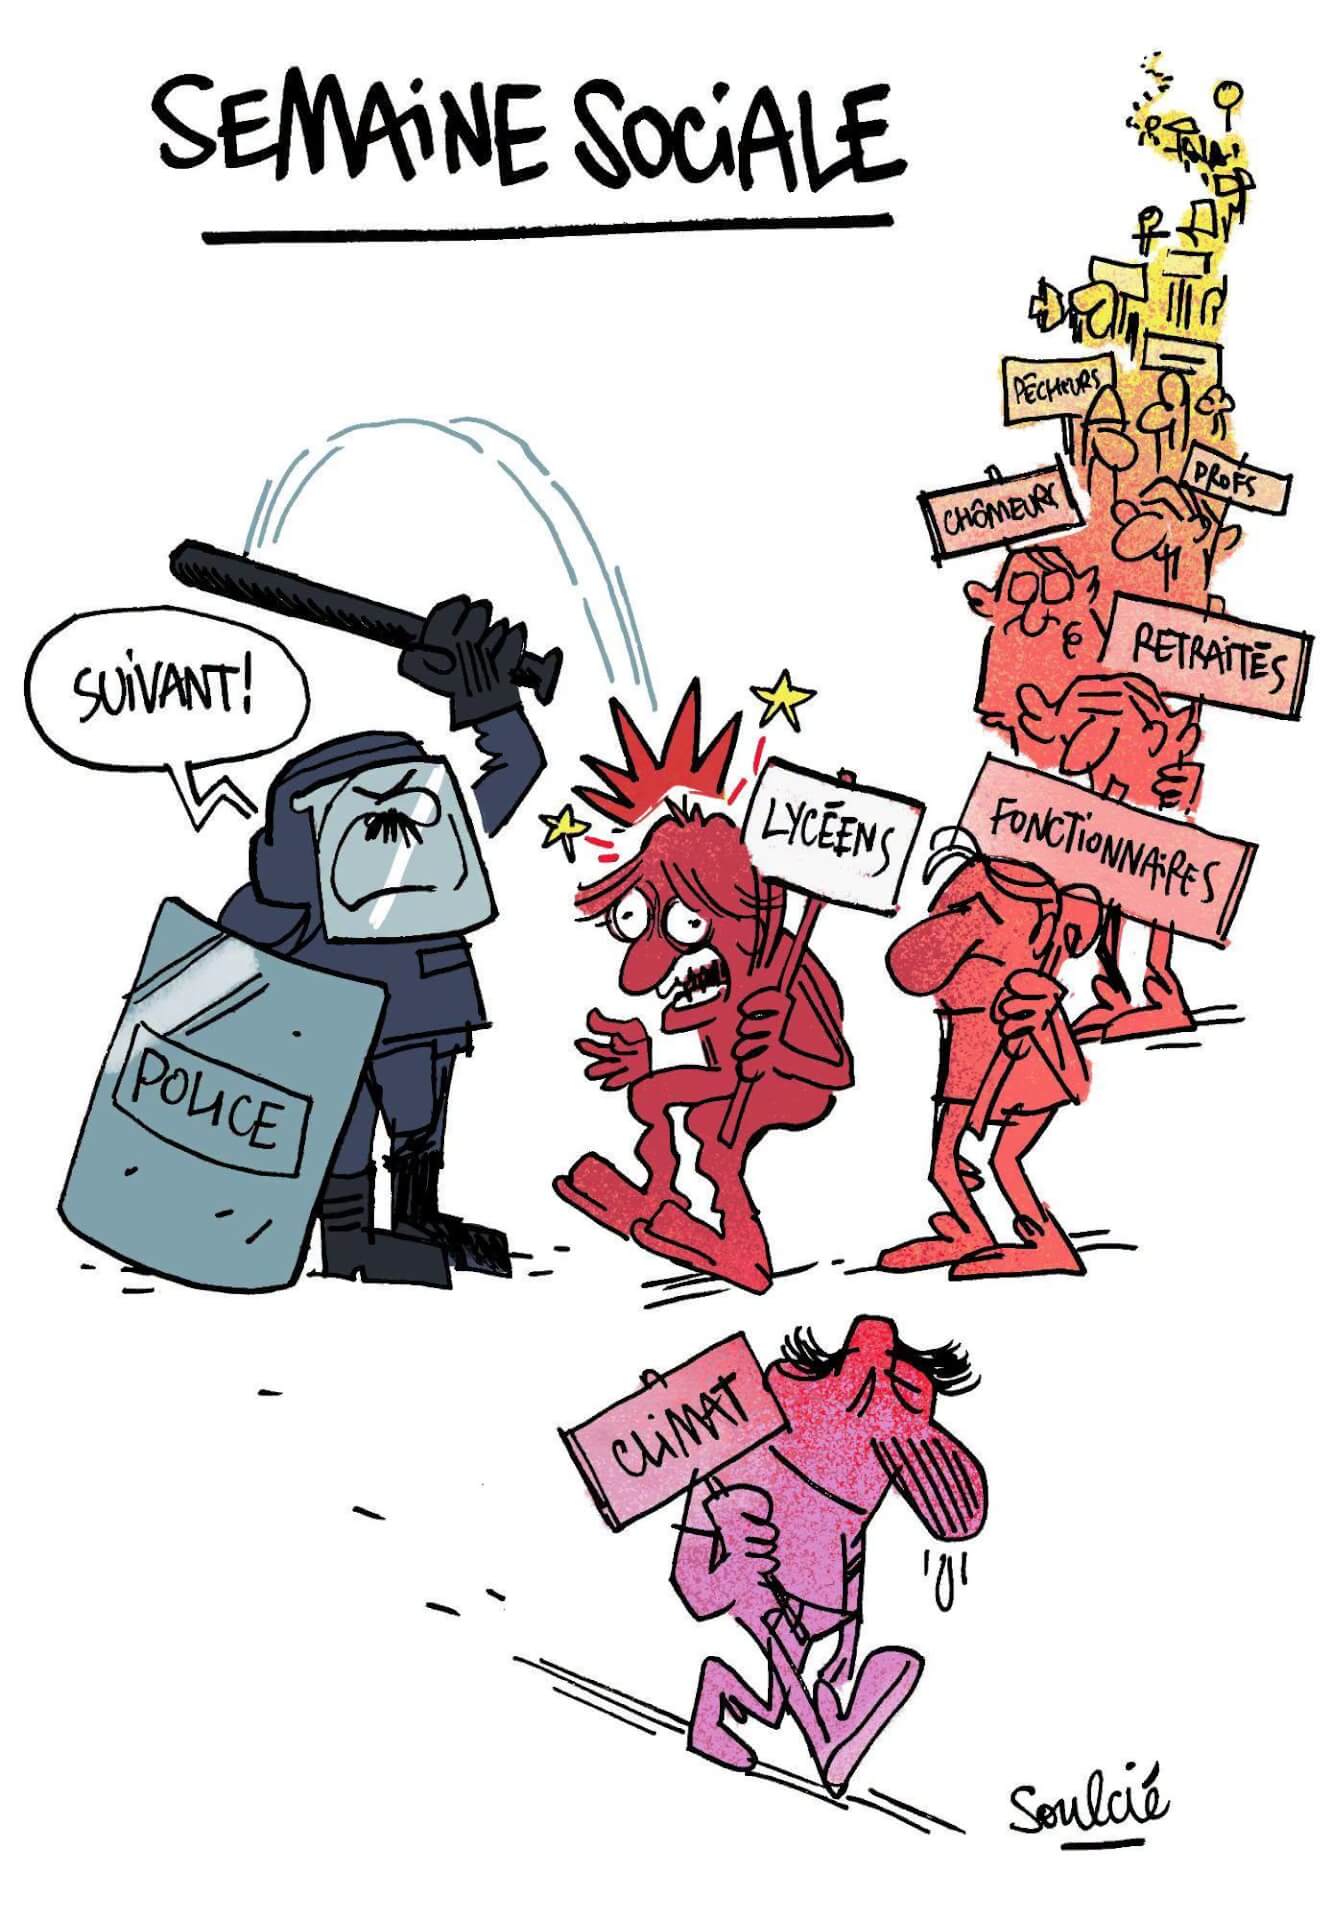
Spécial recul des droits et libertés, violences policières, montée de l’extrême-droite…

Spécial résistances

Spécial outils de résistance

  • MediaManif (mediamanif.org)

    MediaManif est un média citoyen, une information cartographique des manifestations et grève en temps-réel. Chacun·e peut y signaler les événements dans sa ville : manifestant·es (peu ou très nombreux·ses), dangers divers à éviter (incendies, violence…), présence de lacrymogène ou autres gaz, grève et manifestations Cette carte permettra ainsi à chacun·e de manifester en toute sécurité.

  • No AI list (noailist.org)

Spécial MAGAM et cie

Les autres lectures de la semaine

  • The Cable that Changed the World : How Instant Global Communication Began in 1858 (openculture.com)
  • Avec les manutentionnaires de robotaxis (danslesalgorithmes.net)
  • LLM Policies : Progress At All Costs (diegoe.be)

    Since LLMs present themselves as neutral, and dispassionate, opposition to their output becomes opposition to objective progress : bug fixes, security hypotheticals, features. Progress is whatever the LLM, under my own careful eyes, says it is. Interactions with others become formalities, since the LLM is simply boosting my own, already expert and close to infallible, output. Right ? Unfortunately this “expert slop”, where expert is a self-perceived title, carries a corporate framing that damages interactions. Others become, at best, fungible coworkers, and, at worst, annoying speed bumps in the race to 100 % completion of any software interest the expert has. No more mentoring, debating, flame wars. “Progress” is the only goal. The line must go up.

  • Certification des minerais dans la région des Grands Lacs : remède ou placebo ? (theconversation.com)

    Au début du XXIᵉ siècle, le problème des « minerais de conflit » a progressivement remplacé celui des « diamants de conflit ». Ces deux notions soulignent le lien existant entre l’exploitation des ressources minières et le financement des guerres.

  • Bayer, Syngenta : ces agro-industriels qui fabriquent pesticides et anticancéreux (basta.media)

    Syngenta, Bayer Monsanto, BASF … De nombreuses entreprises agro-industrielles fabriquent et commercialisent à la fois des pesticides, comme le glyphosate ou des PFAS, et des traitement anticancéreux.

  • Contraception : de la libération à la défiance, comment la pilule a cessé d’être une évidence (rfi.fr)

    Longtemps symbole de libération puis passage presque obligé de la vie contraceptive, la pilule n’est désormais plus la première méthode utilisée en France. Son recul, nourri par des alertes sanitaires, raconte aussi un nouveau rapport à la contraception.

  • Abandoned, dismissed and gaslighted : there is no excuse for the way ME [myalgic encephalomyelitis, or chronic fatigue syndrome] sufferers have been betrayed (theguardian.com)
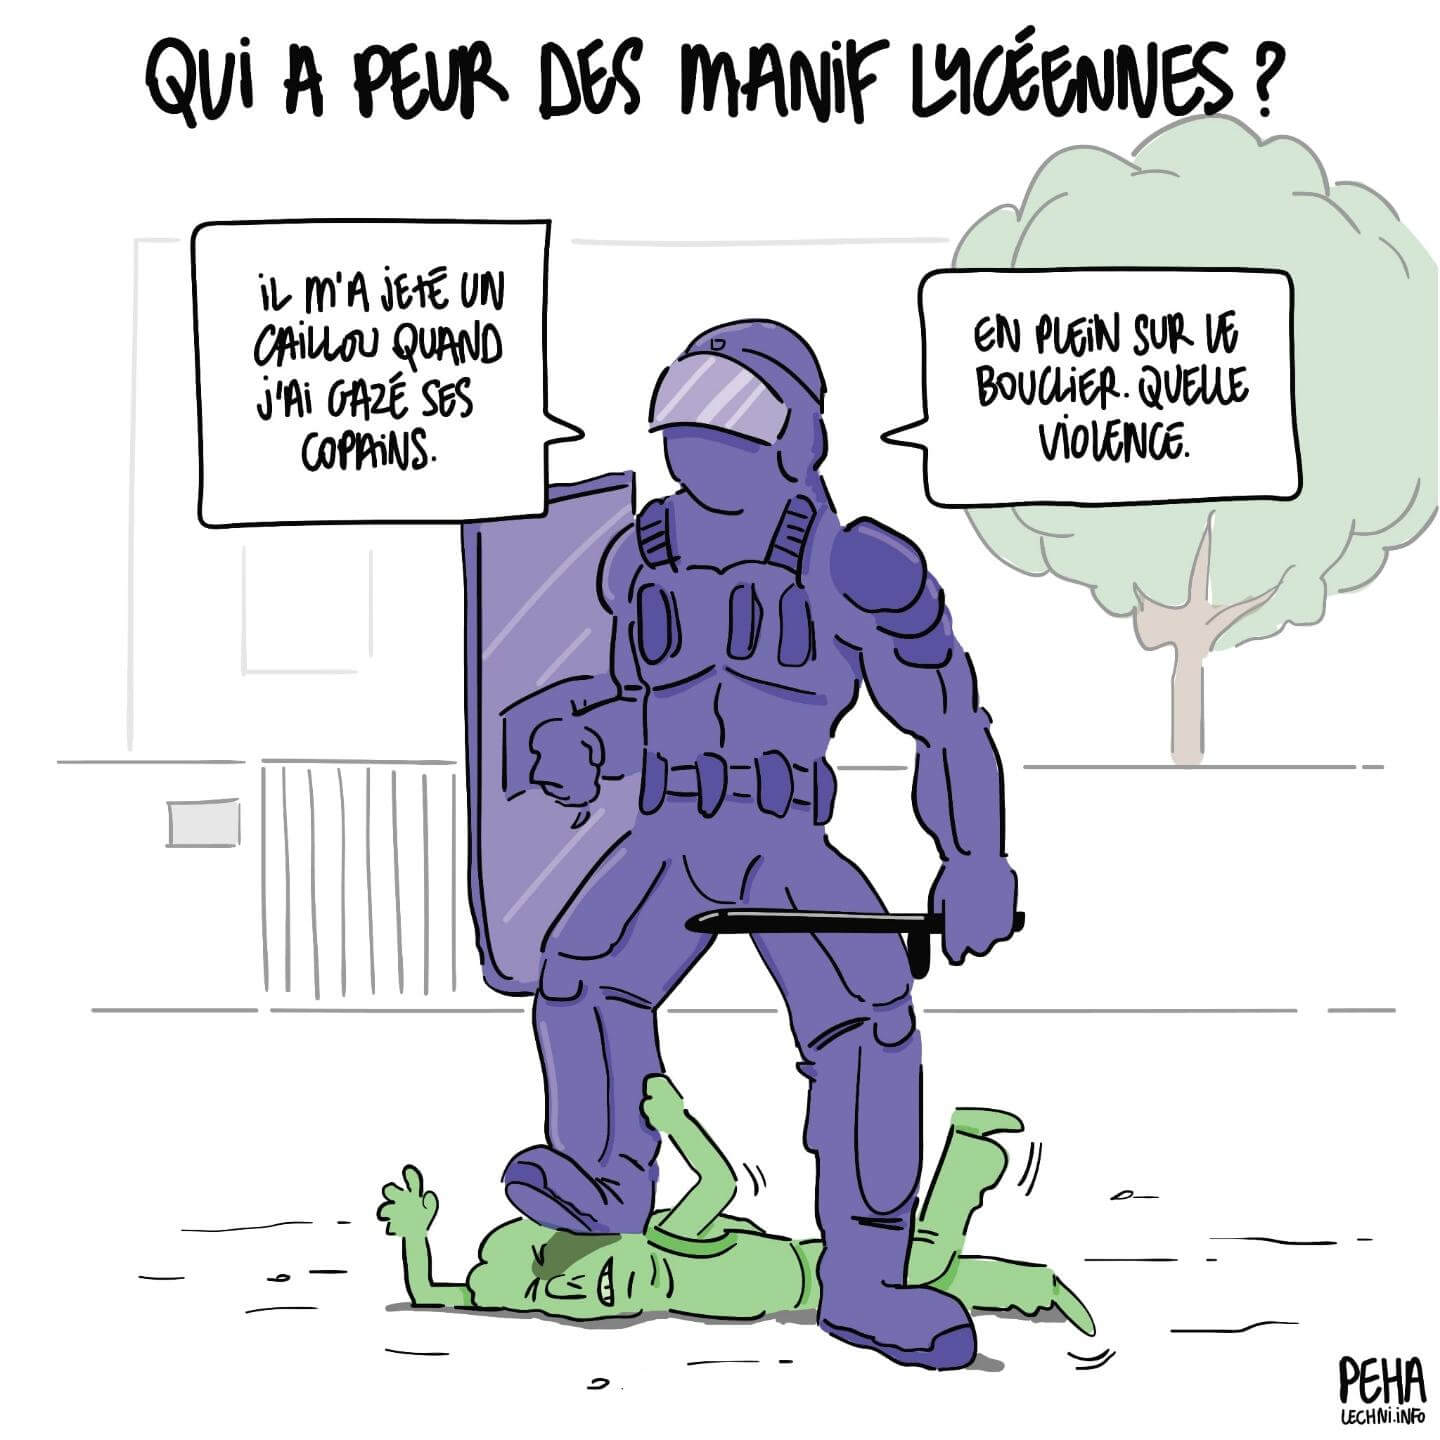
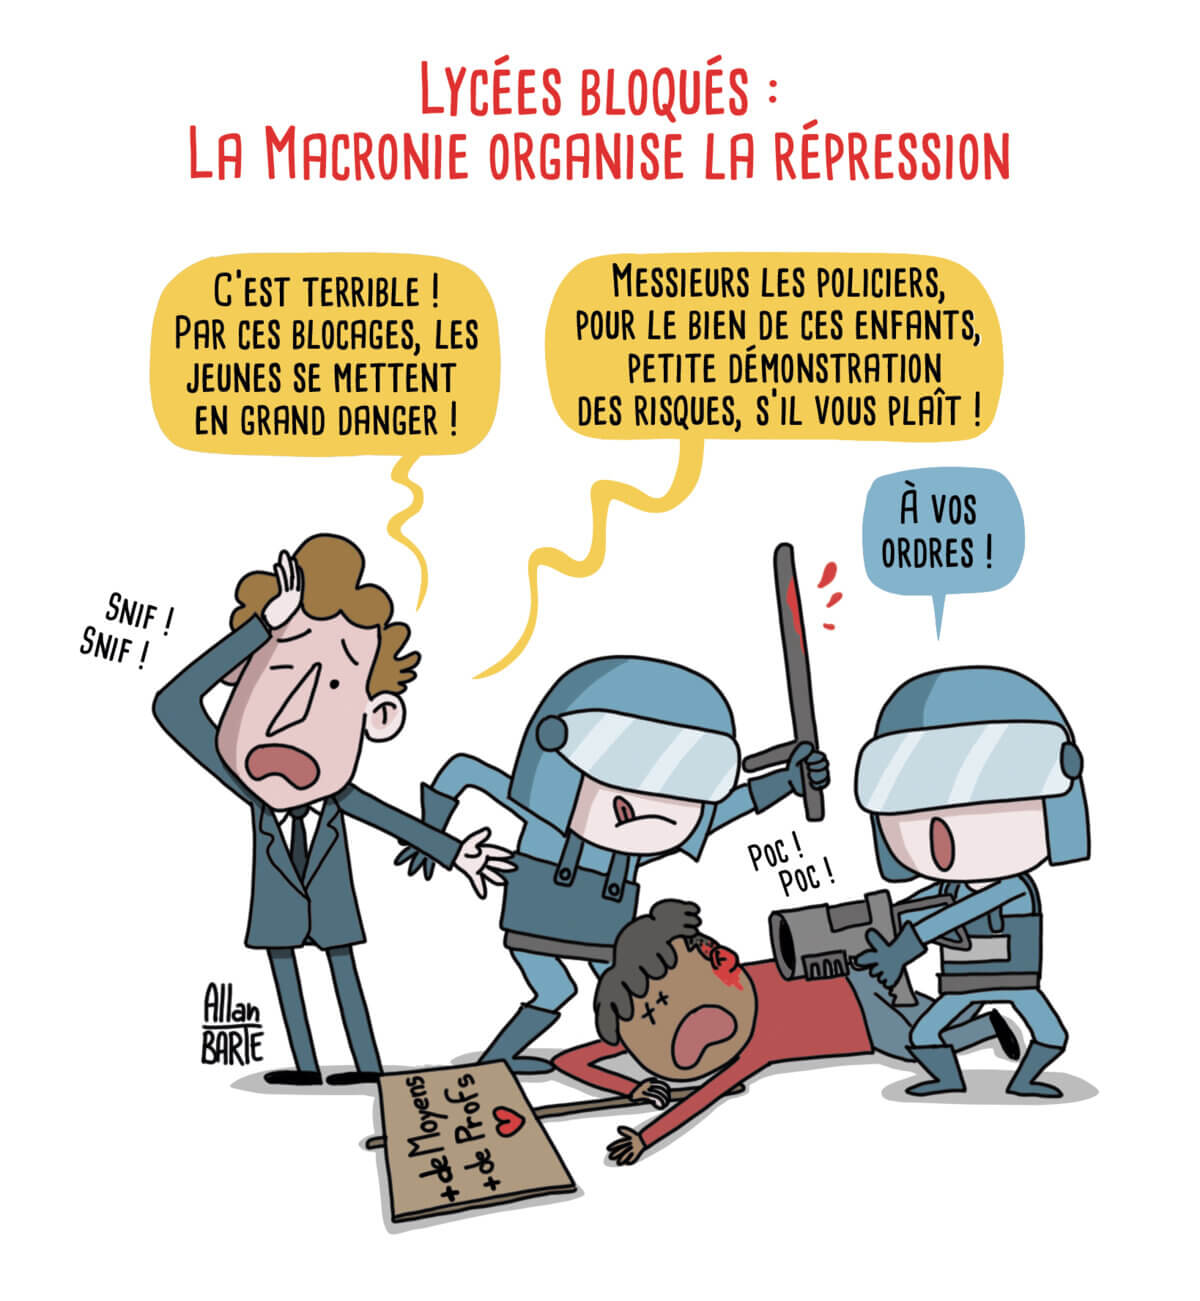
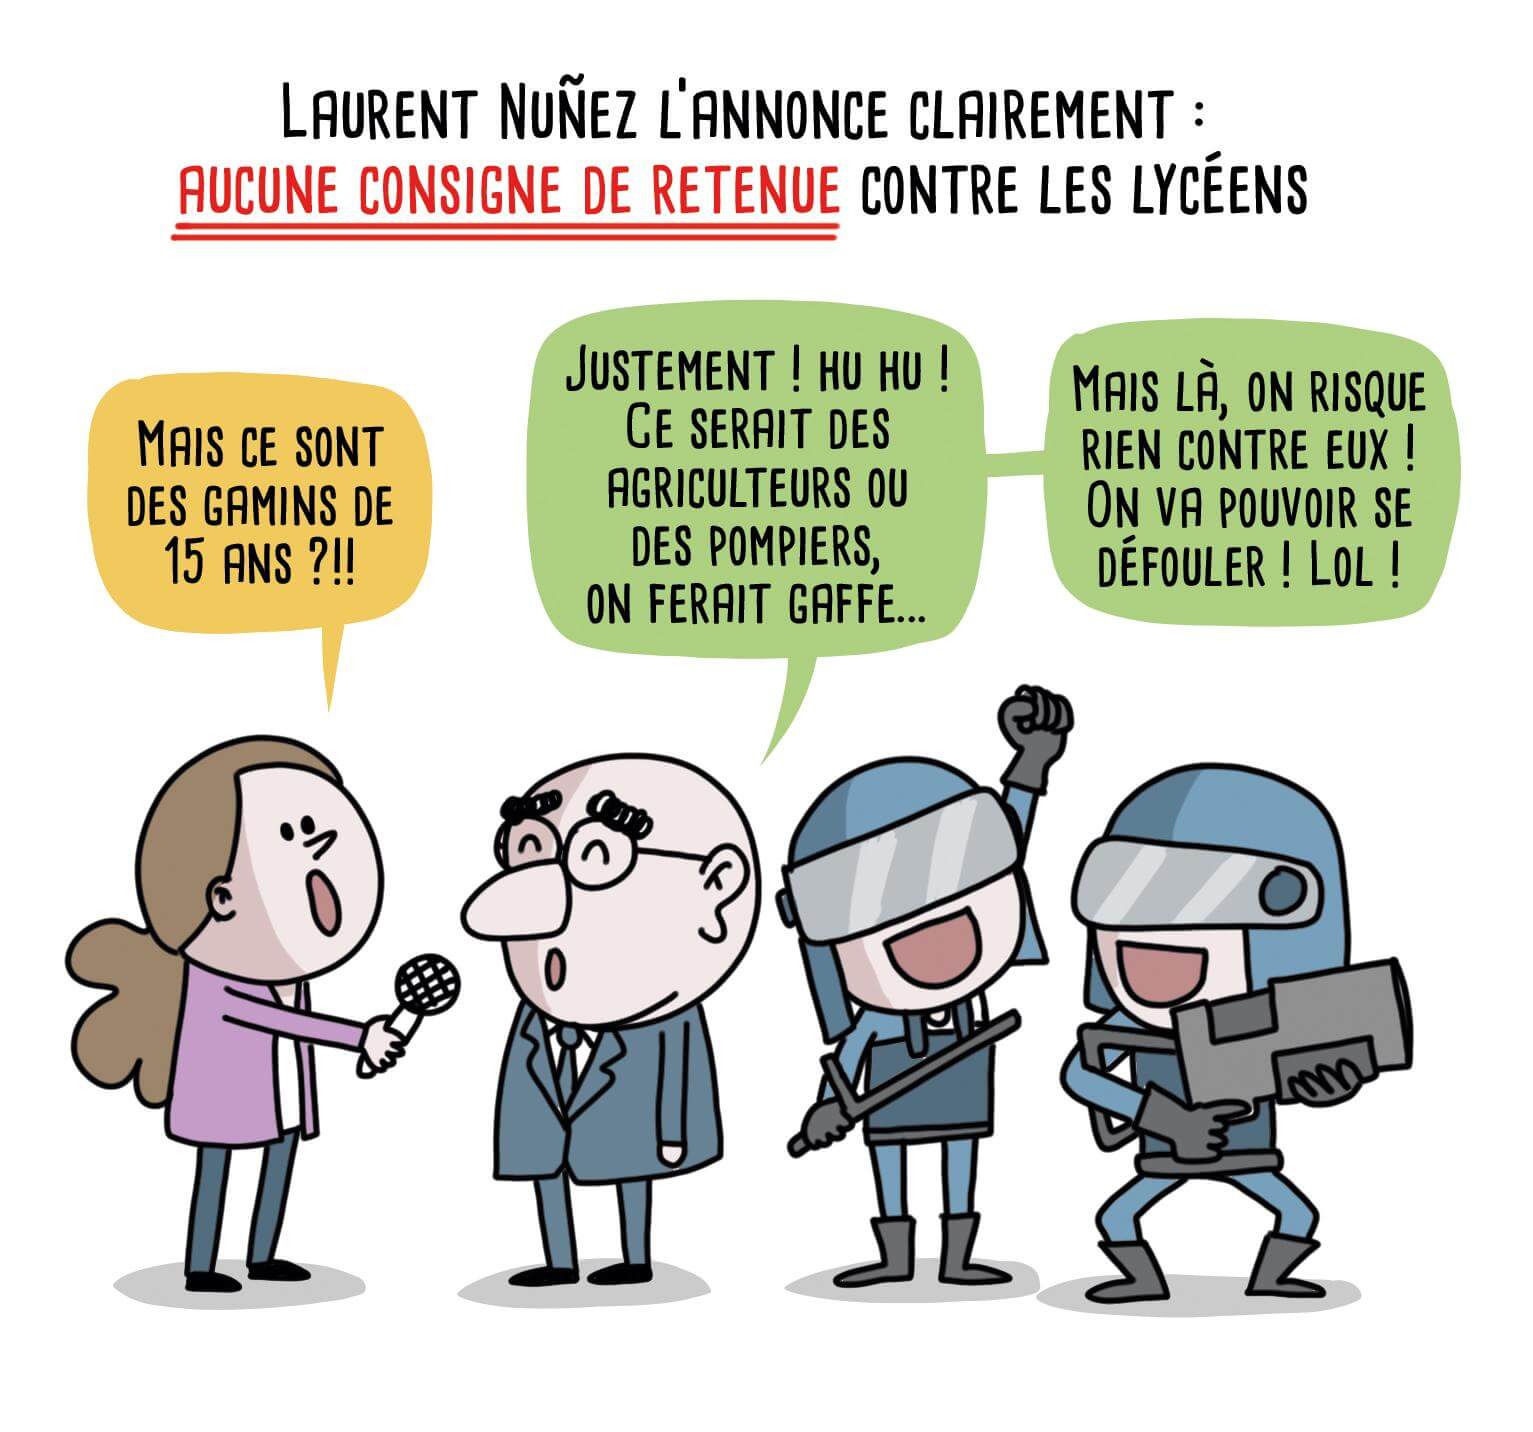
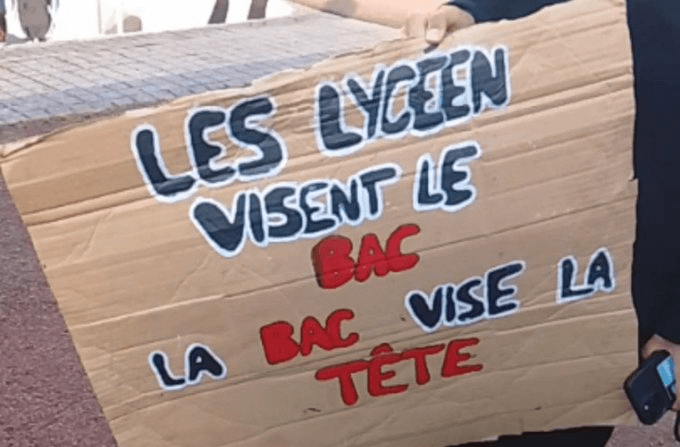
  • Lycéen·nes mobilisé·es : ce qu’iels disent, ce qu’on leur répond (cafepedagogique.net)

    Depuis plusieurs jours, les lycéennes et lycéens se mobilisent et bloquent des établissements aux quatre coins de la France. Leurs revendications sont simples : de bonnes conditions pour apprendre. Face à eux, la réponse est avant tout sécuritaire. Et si on commençait par les écouter ?

  • Ce que la Violence dispense d’entendre (blogs.mediapart.fr)

    Face à des lycéen·nes qui demandent des professeur·es, le pouvoir n’a trouvé qu’un coupable, LFI, et qu’un mot, la Violence. Ce mot ne décrit rien. Il sert à ne pas écouter pour ne pas avoir à répondre.

  • Le gouvernement à l’école de la rue (monde-diplomatique.fr)

    En 1986, les cortèges étudiants et lycéens avaient contraint le gouvernement de Jacques Chirac à retirer le projet Devaquet. En 2006, les mobilisations de la jeunesse forçaient l’exécutif à abandonner le contrat première embauche. Quelle mesure répondrait aujourd’hui aux revendications lycéennes ? Recruter les professeur·es manquant·es laisserait entière la question de la sélection. Supprimer Parcoursup ne fournirait pas les moyens d’accueillir les étudiant·es. Rénover les établissements n’abolirait pas l’angoisse d’un futur obscurci par l’IA et le climat. Le mouvement lycéen pointe au fond l’inconséquence générale des politiques menées depuis des décennies : gérer l’instant ; mépriser l’avenir.

  • Mais qu’est-ce qu’on attend ? (humanite.fr)

    Ces jeunes sont pour l’immense majorité d’entre eux des mineur·es, c’est-à-dire des enfants, selon la Convention onusienne relative aux droits de l’enfant, ratifiée par la France en 1989. On fracasse des enfants en direct. On leur explose la bouche, on strangule leur voix, parce qu’on ne supporte pas les affreuses vérités surgies de leurs lèvres en sang : la France part en vrille, la République n’est plus que l’ombre d’elle-même, la misère est endémique, les inégalités sont telles qu’on se croirait de retour en pleine féodalité, l’égalité des chances est une foutaise, la méritocratie une sombre arnaque.

  • Reconstruire la puissance publique (politis.fr)

    Il faut mettre fin à la dégradation des services publics, en mettant fin à la chute du niveau de vie des fonctionnaires.

  • Appel aux juifs-ves de France : 2027, quelles places pour nous ? (humanite.fr)

    Inquiètes de la montée de l’extrême droite, de l’antisémitisme et l’islamophobie, des personnalités juives invitent à s’engager en faveur d’une gauche de rupture dans le cadre de la prochaine élection présidentielle.

  • Cornell (girlonthenet.com)

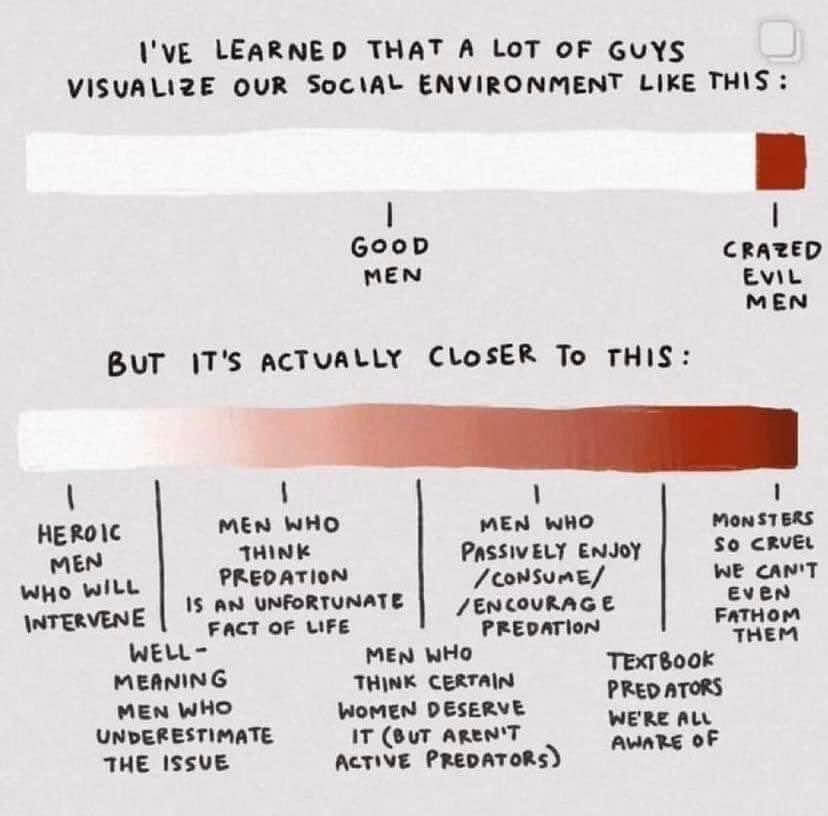
    Protecting women from rape doesn’t mean swooping in like Superman to wild applause and a sense of victory, it means starting a conversation that might leave you feeling like shit. It’s awkward as fuck calling out rape culture. It hurts, and it loses you friends. Saying ‘I don’t want to hang out with that man because he repeatedly makes jokes about sexual assault/treats women like they’re livestock/touches women without their consent’ is hard. Saying it to a crowd of other men who are all laughing along with his antics is even harder. There is no medal for doing it, in fact the ‘prize’ is often that you have to withdraw from spaces you’d otherwise enjoy hanging out in when you speak up and you’re told to stop being difficult. If you genuinely want to help, you have to become difficult. You know what’s easy ? Replying to a woman’s post to say ‘ugh I’m so ashamed of my gender’ ! Bragging to the nearest woman that you aren’t like those other men, then waiting for her to congratulate you. Far harder to start an awkward conversation. One-on-one or in the group chat with your guy friends. Somewhere there aren’t any women to show off to.

Les BDs/graphiques/photos de la semaine

Les vidéos/podcasts de la semaine

Les trucs chouettes de la semaine

Retrouvez les revues de web précédentes dans la catégorie Libre Veille du Framablog.

Les articles, commentaires et autres images qui composent ces « Khrys’presso » n’engagent que moi (Khrys).

  •  

« Choisies comme un gibier » : la Corée du Sud face au scandale des deepfakes sexuels

« Choisies comme un gibier » : la Corée du Sud face au scandale des deepfakes sexuelsÀ l'été 2024, la Corée du Sud découvre que des centaines d'écoles sont visées par des deepfakes sexuels fabriqués sur Telegram. Face à un État défaillant et à des plateformes intouchables, ce sont les femmes, victimes et militantes, qui ont dû devenir les enquêtrices.
  •  

Paris Web 2026 : l'humain et l'inclusion au cœur du numérique

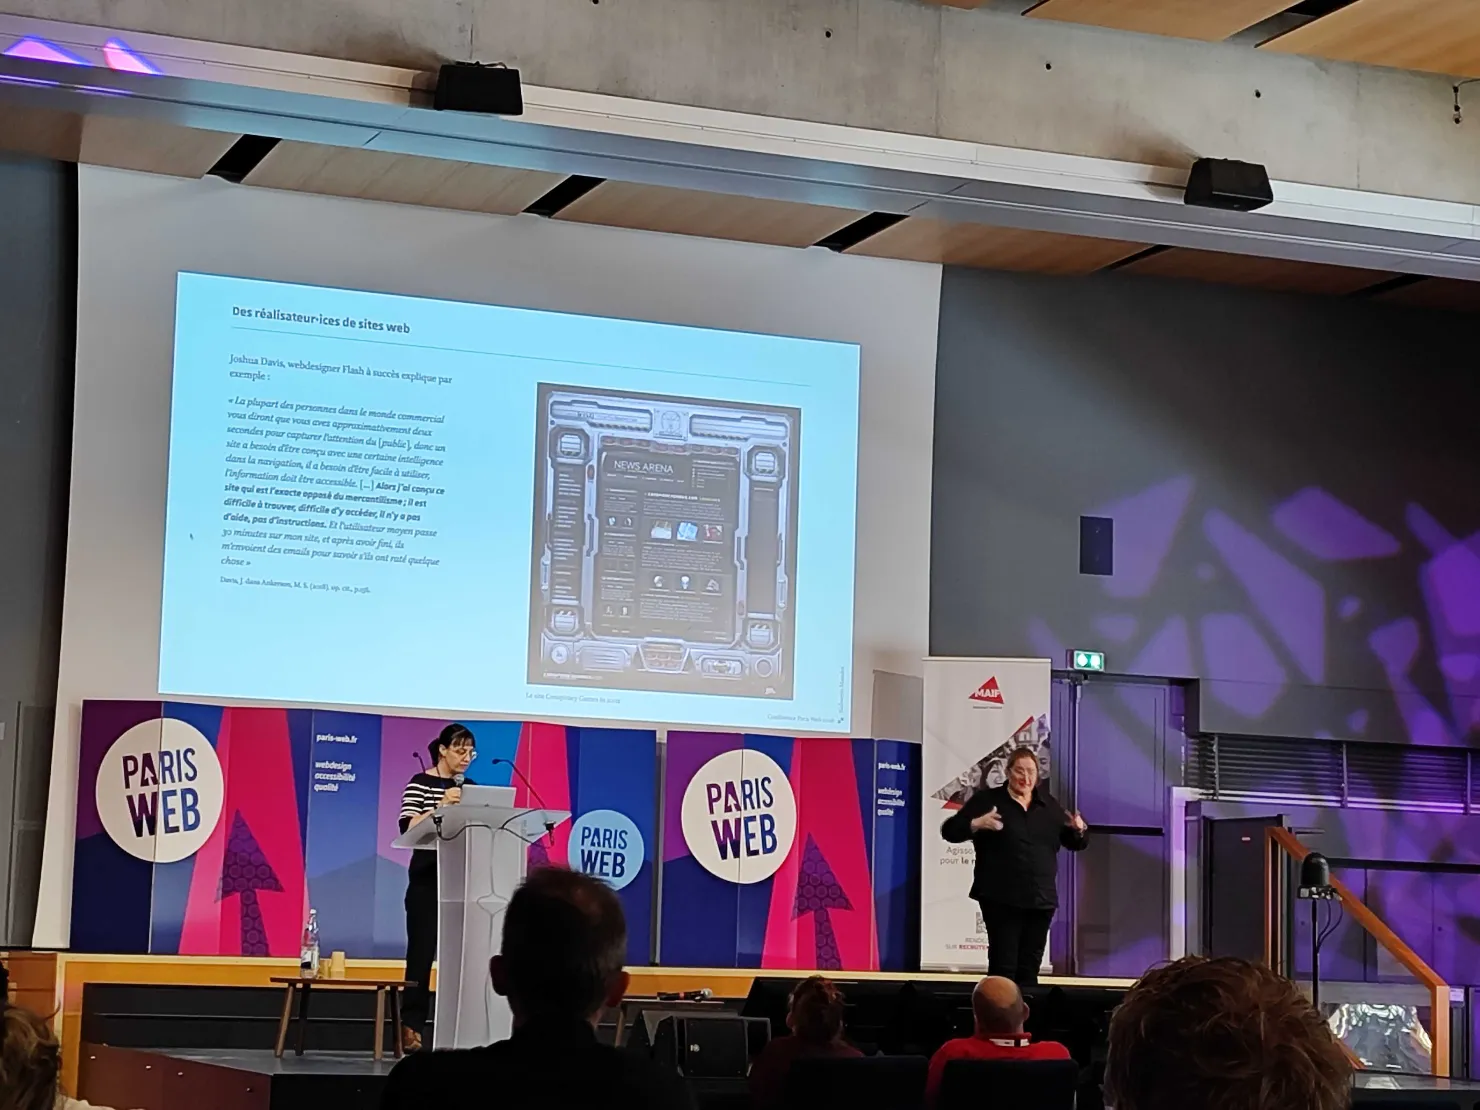
La semaine dernière s'est tenue l'édition 2026 de Paris Web. Quel plaisir de monter sur scène cette année pour parler de typographie et d'intégration web, et de profiter de l'événement pour échanger et continuer d'apprendre ! Voici un résumé de ces journées intenses.

Une édition (encore) portée par la bienveillance

Ce que je retiens particulièrement de cette année, c'est l'ambiance générale. L'événement s'est montré très ouvert et résolument inclusif. La bienveillance était au rendez-vous à chaque instant, ce qui a rendu les discussions d'autant plus constructives. Mais pour les habitués de Paris Web, ce n'est pas une nouveauté !

Les thématiques abordées étaient globalement moins techniques que lors des éditions précédentes. Cela n'a pourtant rien enlevé à leur pertinence, car chaque prise de parole était portée par la passion des intervenantes et intervenants.

Le dilemme du programme

Du côté de l'organisation, le nouveau format m'a un peu déstabilisé. Avec une seule salle de conférences face à trois salles d'ateliers, le choix était souvent difficile. Participer à un atelier impliquait inévitablement de manquer au moins deux conférences en parallèle. J'ai tout de même pu suivre l'atelier Webperf : apprenons à maîtriser les outils de Jean-Pierre Vincent, particulièrement instructif, même s'il a fallu faire des concessions sur la suite du planning.

Inclusion, accessibilité et introspection

Malgré ce programme serré, les sessions auxquelles j'ai pu assister étaient d'une grande richesse.

L'accessibilité a été traitée sous plusieurs angles. Nous avons eu droit à des retours d'expérience concrets avec Grise Bouille : de l'a11y dans un blog BD, ainsi qu'à une analyse budgétaire très pragmatique grâce à Le juste prix (ou ce que l'accessibilité coûte pour de vrai). Le témoignage Comment l'IA m'a permis de dépasser mon handicap de Sophie Drouvroy a également apporté un regard essentiel et très personnel sur les outils d'assistance.

Au-delà de l'accessibilité technique, c'est l'inclusion de façon plus large qui a été questionnée. Le programme a rappelé que l'inclusion démarre dès la constitution des équipes (Concevoir entre les cultures : l'inclusion commence dans l'équipe), tout en soulignant nos biais de conception (Ce que l'écran ne voit pas : vulnérabilité et exclusion systémique). Des sessions marquantes comme Le numérique, à la fois allié et barrière pour les personnes trans ou Libres et citoyennes ont parfaitement illustré la complexité (et les écueils) de nos environnements numériques.

Enfin, nos habitudes de conception et d'analyse ont aussi été challengées. J'ai pu découvrir le fonctionnement interne du fédivers (Mastodon 5.0 Behind the scenes), m'interroger sur la standardisation de nos interfaces (Ce que nous avons perdu avec les design systems), et revoir ma méthode d'investigation des bugs (Développeur ou chercheur : pourquoi votre prochain bug nécessite une blouse blanche).

En résumé, cette édition 2026 de Paris Web a fait un bien fou. Elle nous a rappelé la raison principale pour laquelle nous faisons ce métier : pour les humains qui se trouvent derrière l'écran.

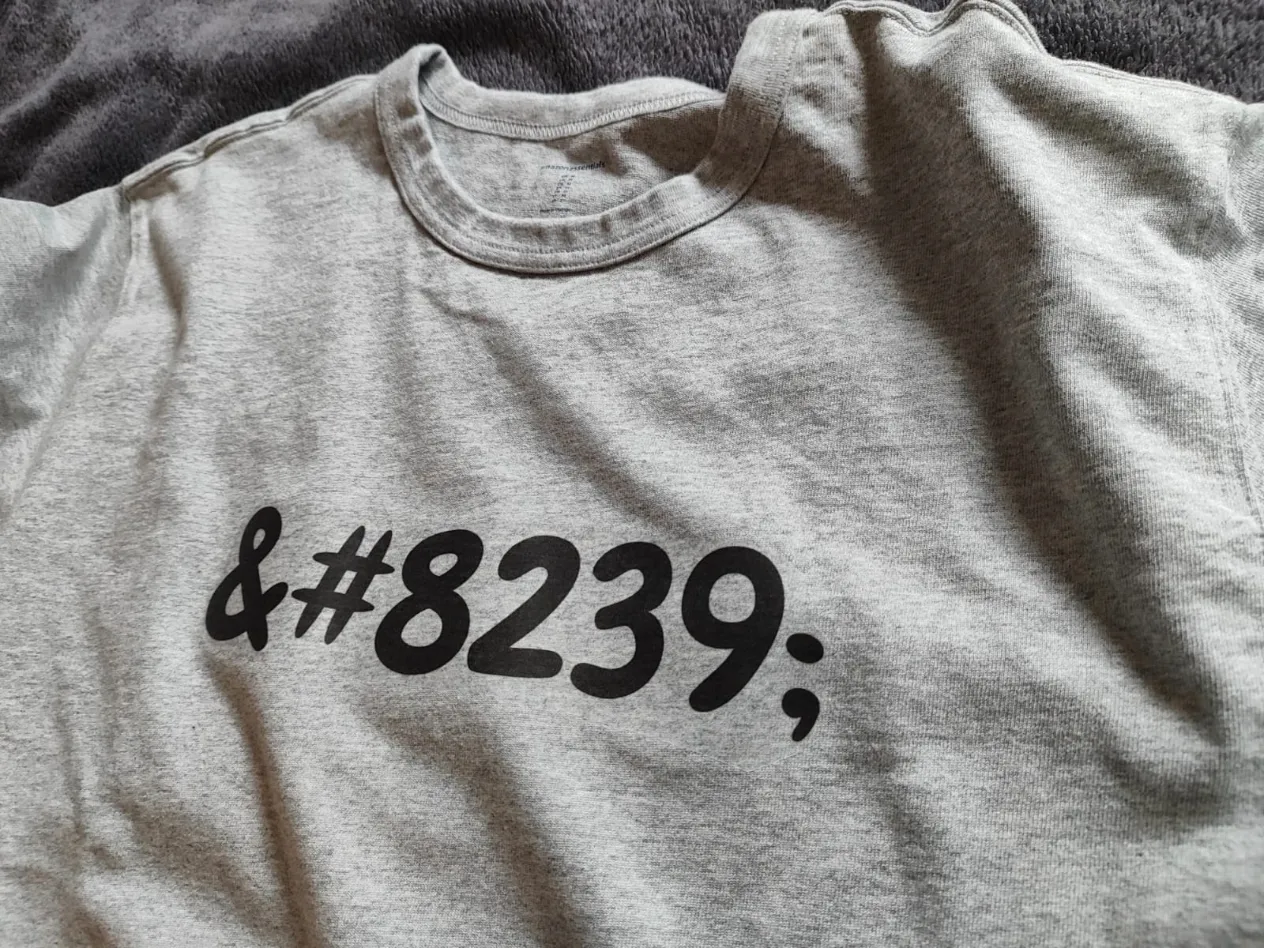
Et pour les personnes atteintes de "pédanterie grammaticale" comme moi : oui, j'ai pensé à insérer une espace fine insécable avant les doubles ponctuations de cet article ;)

Ah et… rendez-vous l'année prochaine !

voir la légende associée
Ce que nous avons perdu avec les design systems (Nolwenn Maudet)
voir la légende associée
 , l'entité HTML pour représenter l'espace fine insécable

Publié par Alsacreations.com

  •  

#Corpowid and #Skynet Technologies Will Get You Sued

The market is flooded with so many accessibility overlays that it’s impossible to keep up. I’ve written about the biggest players (plus some also-rans) and provided enough technical details that most readers should know how to quickly evaluate their false claims and poor technology. Never mind their ethical failures as business models.

So today is a two-fer, with no more free consulting telling these companies how to improve their products. They have not followed any advice I’ve offered over the years, other than temper their claims ever so slightly.

Corpowid

I’ll let Corpowid demonstrate its features using this 21 second silent video I recorded when I activated its overlay. See how many visible WCAG violations you can spot. Hints — my window is 1,280px wide and watch the arrows.

Fake transcript (hidden because spoilers for sighted users)

Viewing a Corpowid blog post, zoomed 200%, with overlapping text and graphics (Google for Startups, AWS Startup Programs, NVIDIA Inception Program, Visa Innovation Program) in its footer. There is a horizontal scrollbar. The bottom left corner has a floating button that animates new icons into it and flashing curved black “Try widget now!” text around it. When the overlay is activated, a crowded set of buttons with a tiny scrollbar that I miss when first trying to activate it appears. Finally I scroll to the right to show much of the navigation is off the screen, with a play button that pulses a purple border along with a block of text on the main page (“Book an accessibility consultation”) that also has a never-ending pulsing purple border.

Corpowid’s accessibility statement is attenuated to sound good to layfolk, but absolve itself of legal risk with squishy terms like:

In the end, if the overlay introduces WCAG violations and the company behind the overlay can’t itself follow nor commit to WCAG, then this is another case of paying to add risk to your site.

Skynet Technologies

It’s telling that Skynet Technologies doesn’t run its overlay on its own site. I found it on a restaurant site linked from a Masto post. While the overlay didn’t fix any of the WCAG violations on the site, it had nifty text controls.

Fake transcript (hidden because why not at this point)

Viewing Dinosaurs Sandwiches and promptly activating the overlay (which is signaled by an audio cue). The overlay appears and I use the font size control, where I click an up arrow five times for a maximum resize of 150% before the button disables itself — the page text gets larger, but the overlay text does not. Then I activate the “Sign Language Font” button, which turns all text on the page and in the widget (excepting the Skynet Technologies branding) into ASL finger-spelled words. Every letter is replaced by a hand representing that letter in ASL. I close the overlay (signaled by a different audio cue) and scroll to the bottom of the page, showing the restaurant menu as hands, except for the dollar sign, decimals, ampersands, and the copyright symbol.

The overlay replaced every letter with a glyph using American Sign Language showing the sign for the letter it replaced (fingerspelling). I changed the overlay’s interface language to British English and Australian English, but the signs did not change (both England and Australia use different signing alphabets because they are different sign languages, BSL and AusLan respectively). Skynet turned its pandering into a localization foot-gun.

Also, the overlay (surprise) introduces WCAG violations in its interface. I am still not giving free consulting by pointing them out, but some are so obvious that automated scanners find them. You could try the Skynet Technologies All in One Accessibility® overlay on its trial-sign up page, where you can quickly see it does not fix the WCAG issues even in that simple form and introduces more when you activate some features (“high contrast” and “smart contrast” are visually obvious cases).

Wrap-up

Don’t use accessibility overlays. They do not work. If you want to install one to help users, keep reading. If you want to build one because you think it can help users, you’re kidding yourself. If you want to start a business selling them, you might be the baddie.

I posted about each of these on the socials: Corpowid on Masto, Corpowid on Bluesky, Skynet Technologies on Masto, Skynet Technologies on Bluesky. I share those because some folks left insightful responses and you should see what prompted this post.

Related

Other overlay vendors that I believe misrepresent the truth:

Talks I’ve given about overlays:

Tactics worth knowing:

Ethics:

  •  
❌