Connexion

Java4Shell (CVE-2026-114938) : la faille critique Java exploitée via un faux Chrome
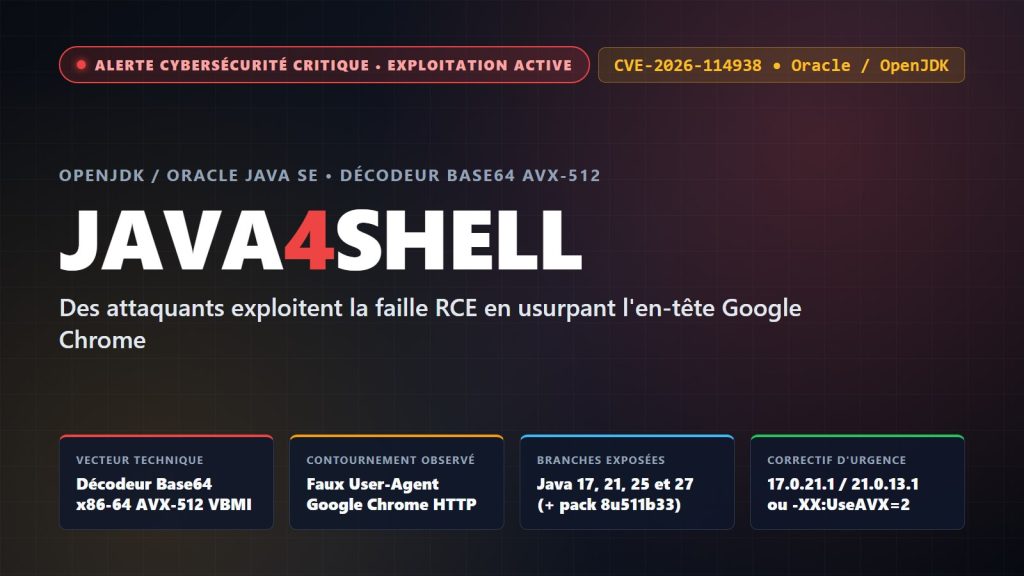
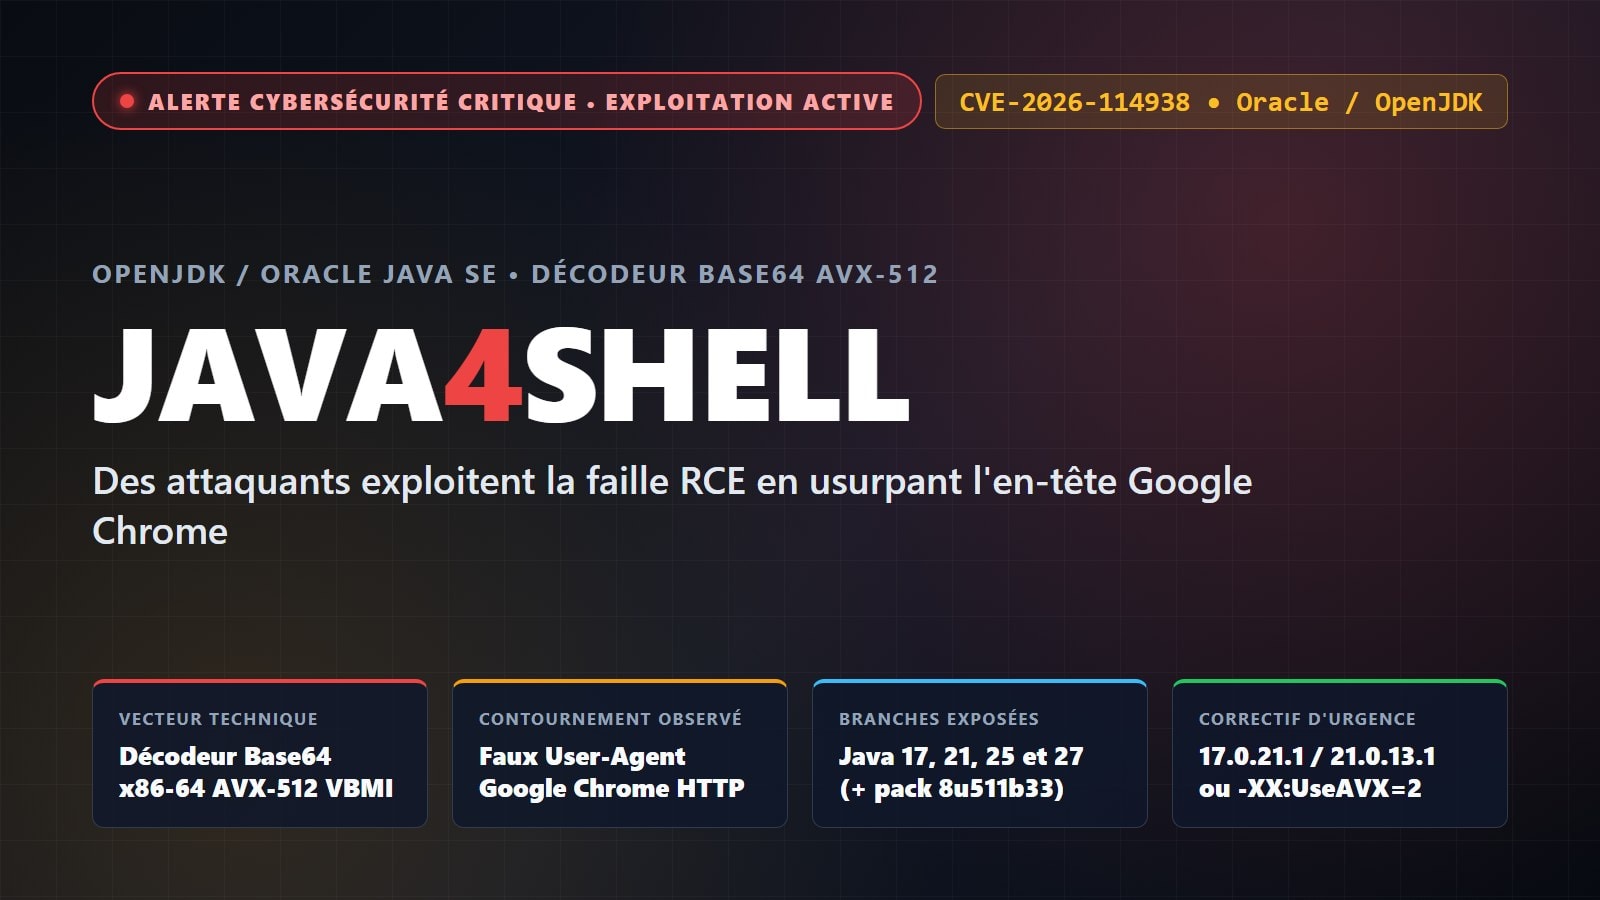
Divulguée le 17 novembre 2026, la vulnérabilité critique Java4Shell (CVE-2026-114938) fait désormais l’objet d’exploitations actives sur Internet. Selon les relevés de télémétrie publiés par Cloudflare et GreyNoise, des attaquants déjà repérés lors des premiers scans masquent leurs nouvelles requêtes offensives en usurpant l’en-tête User-Agent de Google Chrome pour contourner les règles de filtrage basiques.
Un contournement actif par usurpation de Google Chrome
Aux premières heures suivant la publication de l’avis officiel d’Oracle et d’OpenJDK, les outils de reconnaissance utilisaient des chaînes facilement identifiables comme java4shell-recon. D’après SecurityWeek et The Cyber News, les mêmes adresses IP émettent désormais des charges malveillantes encodées en dissimulant le trafic derrière un en-tête de navigateur Chrome standard, tout en s’appuyant parfois sur des chaînes d’automatisation IA comme ARTEX.
Comprendre Java4Shell simplement : comment ça marche ?
Pour le grand public, le terme User-Agent désigne simplement la petite « carte de visite » qu’un logiciel envoie lorsqu’il contacte un site web. Au lieu d’afficher un nom suspect facile à bloquer, les pirates écrivent dans cette carte de visite qu’ils utilisent Google Chrome, afin que leurs requêtes se fondent dans le trafic normal des internautes.
Le problème ne vient donc pas du navigateur Chrome lui-même, mais de Java côté serveur : lorsqu’une application d’entreprise reçoit des données codées en Base64 (un format courant pour transporter des identifiants ou des jetons de connexion), Java utilise une fonction ultra-rapide sur certains processeurs récents pour les lire. À cause d’une erreur de calcul sur des données spécialement piégées, le programme écrit en dehors de la zone mémoire prévue. Concrètement, cela peut faire planter le service, exposer des données en mémoire ou permettre à un pirate d’exécuter ses propres commandes à distance sans mot de passe.
Un défaut de décodage Base64 limité aux CPU AVX-512
La faille réside dans l’implémentation matérielle du décodeur Base64 d’OpenJDK (java.util.Base64.Decoder) activée uniquement sur les processeurs x86-64 dotés des instructions AVX-512 VBMI (Intel Xeon Ice Lake ou plus récents et AMD EPYC Zen 4 ou ultérieurs). Des données Base64 malformées déclenchent un sous-dépassement de calcul de longueur puis une écriture hors limites dans le tas, exposant des serveurs applicatifs (Jenkins, Jira, Confluence, Keycloak) à une exécution de code à distance sans authentification ou à une fuite mémoire.
Cette alerte s’ajoute à une semaine chargée côté sécurité serveur, peu après la publication des deux failles critiques NGINX HTTP/2 RCE.
Versions touchées, correctifs et parade temporaire
| Branche Java / OpenJDK | Versions vulnérables | Version corrigée minimale |
|---|---|---|
| Java 8 (pack perf) | 8u511b33-perf | 8u513 / 8u513-perf |
| Java 17 | 17.0.6 à 17.0.21.0.3 | 17.0.21.1 |
| Java 21 | 21.0.13.0.3 et antérieures | 21.0.13.1 |
| Java 25 | 25.0.5.0.3 et antérieures | 25.0.5.1 |
| Java 27 | 27.0.1.0.3 et antérieures | 27.0.1.1 |
Les architectures ARM64 et les processeurs x86-64 dépourvus d’AVX-512 VBMI ne sont pas affectés. En cas d’impossibilité de mettre à jour immédiatement OpenJDK, Oracle Java, Temurin ou Corretto, la parade officielle sur hôtes x86-64 consiste à démarrer la JVM avec l’option -XX:UseAVX=2 (ou -XX:-UseBASE64Intrinsics) sans l’appliquer sur serveur ARM64.