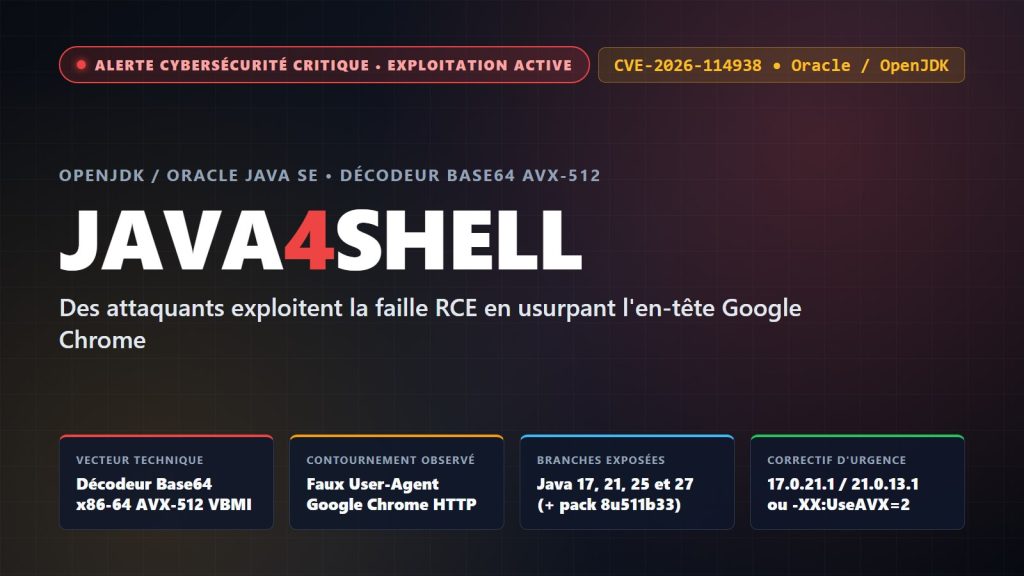
Divulguée le 17 novembre 2026, la vulnérabilité critique Java4Shell (CVE-2026-114938) fait désormais l’objet d’exploitations actives sur Internet. Selon les relevés de télémétrie publiés par Cloudflare et GreyNoise, des attaquants déjà repérés lors des premiers scans masquent leurs nouvelles requêtes offensives en usurpant l’en-tête User-Agent de Google Chrome pour contourner les règles de filtrage basiques.
Un contournement actif par usurpation de Google Chrome
Aux premières heures suivant la publication de l’avis officiel d’Oracle et d’OpenJDK, les outils de reconnaissance utilisaient des chaînes facilement identifiables comme java4shell-recon. D’après SecurityWeek et The Cyber News, les mêmes adresses IP émettent désormais des charges malveillantes encodées en dissimulant le trafic derrière un en-tête de navigateur Chrome standard, tout en s’appuyant parfois sur des chaînes d’automatisation IA comme ARTEX.
Comprendre Java4Shell simplement : comment ça marche ?
Pour le grand public, le terme User-Agent désigne simplement la petite « carte de visite » qu’un logiciel envoie lorsqu’il contacte un site web. Au lieu d’afficher un nom suspect facile à bloquer, les pirates écrivent dans cette carte de visite qu’ils utilisent Google Chrome, afin que leurs requêtes se fondent dans le trafic normal des internautes.
Le problème ne vient donc pas du navigateur Chrome lui-même, mais de Java côté serveur : lorsqu’une application d’entreprise reçoit des données codées en Base64 (un format courant pour transporter des identifiants ou des jetons de connexion), Java utilise une fonction ultra-rapide sur certains processeurs récents pour les lire. À cause d’une erreur de calcul sur des données spécialement piégées, le programme écrit en dehors de la zone mémoire prévue. Concrètement, cela peut faire planter le service, exposer des données en mémoire ou permettre à un pirate d’exécuter ses propres commandes à distance sans mot de passe.
Un défaut de décodage Base64 limité aux CPU AVX-512
La faille réside dans l’implémentation matérielle du décodeur Base64 d’OpenJDK (java.util.Base64.Decoder) activée uniquement sur les processeurs x86-64 dotés des instructions AVX-512 VBMI (Intel Xeon Ice Lake ou plus récents et AMD EPYC Zen 4 ou ultérieurs). Des données Base64 malformées déclenchent un sous-dépassement de calcul de longueur puis une écriture hors limites dans le tas, exposant des serveurs applicatifs (Jenkins, Jira, Confluence, Keycloak) à une exécution de code à distance sans authentification ou à une fuite mémoire.
Cette alerte s’ajoute à une semaine chargée côté sécurité serveur, peu après la publication des deux failles critiques NGINX HTTP/2 RCE.
Versions touchées, correctifs et parade temporaire
Branche Java / OpenJDK
Versions vulnérables
Version corrigée minimale
Java 8 (pack perf)
8u511b33-perf
8u513 / 8u513-perf
Java 17
17.0.6 à 17.0.21.0.3
17.0.21.1
Java 21
21.0.13.0.3 et antérieures
21.0.13.1
Java 25
25.0.5.0.3 et antérieures
25.0.5.1
Java 27
27.0.1.0.3 et antérieures
27.0.1.1
Les architectures ARM64 et les processeurs x86-64 dépourvus d’AVX-512 VBMI ne sont pas affectés. En cas d’impossibilité de mettre à jour immédiatement OpenJDK, Oracle Java, Temurin ou Corretto, la parade officielle sur hôtes x86-64 consiste à démarrer la JVM avec l’option -XX:UseAVX=2 (ou -XX:-UseBASE64Intrinsics) sans l’appliquer sur serveur ARM64.
Sur des processeurs Intel et AMD récents, une erreur dans le décodeur Base64 de Java permet de corrompre à distance la mémoire d’un serveur, sans identifiant. Divulguée le 17 novembre par la société Calif, la faille est désormais connue sous le nom de « Java4Shell ».
La vulnérabilité est considérée comme critique mais le score CVSS est différent selon les bulletins de sécurité.
L’origine du problème
Les serveurs web décodent du Base64 en permanence : identifiants de l’en-tête Authorization, jetons de session ou anti-CSRF, ou encore messages SAML. Ce décodage intervient le plus souvent avant toute vérification d’identité.
Quand le processeur détecté dispose des instructions AVX-512 VBMI, la machine virtuelle en profite pour basculer de son décodeur habituel vers une autre version, qui profite de l’accélération matérielle permise par le processeur. Or, cette mouture spécifique contient une erreur de calcul : une chaîne mal formée, terminée par un « = » de trop, lui fait écrire une soixantaine d’octets hors de la zone prévue. Java rejette la chaîne, mais seulement après l’écriture.
Un processeur ayant les instructions AVX-512 VBMI (Intel Ice Lake, Sapphire Rapids, Emerald Rapids, Granite Rapids ; AMD Zen 4, Zen 5, Zen 6)
Une machine virtuelle Java qui n’est pas lancée avec l’option « -XX:UseAVX=2 » ou un niveau inférieur
Une application qui décode avec java.util.Base64.Decoder du Base64 fourni par l’attaquant
Les serveurs ARM64 et Java 8 et 11 standard ne sont pas concernés. En revanche, toutes les distributions dérivées d’OpenJDK le sont (Oracle, GraalVM, Corretto, Temurin, Microsoft, Zulu, Liberica, SapMachine, Red Hat…), comme les logiciels qui embarquent leur propre JVM.
Une exécution sans identifiant, mais complexe
Dans son rapport, Calif précise l’erreur de calcul. Le traitement du « = » final calcule ainsi une longueur de sortie négative. Pour 64 « A » suivis d’un « = » (128 sur Java 17), la sortie attendue fait 50 octets et 62 octets sont écrits au-delà. Calif compare directement ce qui se passe ensuite à la faille Heartbleed (OpenSSL), qui avait fait des ravages : le débordement agrandit un tableau voisin, qui sert à agrandir un second tableau renvoyé dans la réponse HTTP. L’attaquant peut alors lire la mémoire du serveur (clés, jetons, données personnelles…) et y exécuter son code. Un programme Java qui se connecte en TLS à un serveur malveillant peut lui aussi être compromis.
Calif affirme avoir pu exécuter du code sans identifiant sur Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins et PingFederate, et avec identifiant sur Kafka, Solr, Elasticsearch, Gerrit et Spinnaker. Ces chaines d’exploitation restent privées.
Comme l’indique The Hacker News, plusieurs sociétés de sécurité ont tenté de reproduire le problème, parvenant seulement à la corruption de mémoire. Upwind a par exemple réussi à corrompre l’objet voisin dans 97 % des essais sur un serveur AWS Ice Lake et a validé des chemins d’attaque sans identifiant via Spring Security, Tomcat, Jetty 12 et la bibliothèque java-jwt. De son côté, Blackpoint a fait planter une application Spring Boot avec environ 28 300 requêtes non authentifiées en une vingtaine de secondes, et a pu lire un secret en mémoire dans la totalité de ses 30 essais, en local. Blackpoint ajoute qu’il n’existe aucune méthode d’exploitation universelle.
Oracle donne un score CVSS 3.1 de 8,1 sur 10. Calif, de son côté, fait grimper la note à 9,2, mais en CVSS 4.0. Red Hat qualifie la faille de critique et lui donne même un score CVSS 3.1 de 9,8, soit très près du maximum, considérant que l’attaque est simple à exploiter, là où Oracle l’estime plus complexe.
Des correctifs et mesures d’atténuation
Les mises à jour sont en tout cas disponibles ou en cours de création. Oracle a par exemple publié les versions 17.0.21.1, 21.0.13.1, 25.0.5.1 et 27.0.1.1 pour OpenJDK, tandis qu’Amazon fournit les moutures 17.0.21.1.2, 21.0.13.1.2, 25.0.5.1.2 et 27.0.1.1.4 pour son Corretto. Dans son bulletin, Red Hat indique que les moutures 8, 9 et 10 d’Enterprise Linux sont impactées, mais les mises à jour ne sont pas encore disponibles.
Dans le cas où le correctif ne serait pas disponible ou que son installation serait impossible pour l’instant, il existe plusieurs manières d’atténuer le problème, que l’on pouvait d’ailleurs déduire en lisant la liste des conditions à remplir. Il y a principalement deux possibilités :
L’option -XX:-UseBASE64Intrinsics pour désactiver le seul décodeur impliqué, sur toutes les architectures
L’option -XX:UseAVX=2 pour désactiver tout AVX-512
Attention pour cette deuxième option, elle empêche la machine virtuelle Java de démarrer sur les serveurs ARM64. Ces derniers n’en ont pour rappel pas besoin, car la faille y est inopérante. Dans son bulletin, Upwind confirme que l’une ou l’autre de ces options empêche la corruption de la mémoire, au prix d’une baisse de performances.
Anthropic ne laissera plus que 30 jours aux éditeurs pour corriger les failles graves qu'elle leur signale, contre 90 jusqu'ici. Trois jours plus tôt, Google Project Zero avait annoncé une baisse comparable, mais plus progressive.
Une faille critique logée au cœur de Java permet, sur certains serveurs, d’en prendre le contrôle à distance sans le moindre identifiant. Oracle l’a corrigée le 17 novembre 2026, mais plusieurs distributions de Java n’ont pas encore de correctif.
178 organisations, dont Zoom, la BBC, CNN, Fox News, HSBC et Salesforce ont été victimes de codes malveillants diffusés par la plateforme de tests Optimizely Web, dans l’objectif de voler notamment des numéros de cartes bancaires et des cryptomonnaies. Un nouveau cas d’attaque contre la chaine d’approvisionnement.
Optimizely est une entreprise commercialisant des produits dédiés pour la plupart aux expérimentations sur les pages web. Par exemple, des tests A/B qui permettent de servir aléatoirement des comportements différents aux internautes pour observer le résultat.
Pour charger les fonctionnalités proposées, les sites qui s’en servent doivent charger des fichiers JavaScript. C’est ce mécanisme qui a été détourné par des pirates le 16 novembre, offrant un nouvel exemple de compromission de la chaine d’approvisionnement, avec une autoroute pour distribuer du code malveillant.
Détournement d’un script de confiance
On comprend vite le potentiel du problème en regardant le fonctionnement de la plateforme d’Optimizely. Pour utiliser les fonctions, les clients doivent en effet charger sur leurs pages un extrait de code hébergé sur le domaine cdn.optimizely.com. Le pirate (ou les pirates) a pu écrire le code d’attaque dans le champ « Project JavaScript » de nombreux projets clients, puisqu’il était servi par Optimizely avec un certificat valide.
Comment le pirate a-t-il réussi ? On manque encore de détails, car si Optimizely a confirmé à Bleeping Computer et Gizmodo qu’une faille avait été exploitée, on ignore laquelle. On sait simplement qu’elle résidait dans le parcours d’inscription aux comptes Experimentation, mais l’entreprise n’a pas expliqué comment une faille d’inscription avait pu ouvrir des droits d’écriture sur les projets des clients. La vulnérabilité a été colmatée, selon l’entreprise.
Source : Report URI
Quatre charges utiles
Le code injecté n’était lui-même qu’un chargeur. Il appelait le script principal track.js, hébergé sur le domaine 1688360.cc. Trois variantes de ce script ont été repérées : une simple balise de script, une adresse masquée en base64, et une copie complète du code exécutée directement si le domaine de l’attaquant était bloqué. Selon Report URI, le script a été recompilé 26 fois durant la journée.
L’objectif principal était le remplacement des adresses de portefeuilles de cryptomonnaies par celles du pirate. Huit réseaux étaient visés : Bitcoin, Ethereum et compatibles, TRON, Solana, TON, Litecoin, Bitcoin Cash et Dogecoin. Le script intervenait aussi bien dans le texte des pages que dans les formulaires, jusque dans le presse-papiers, les requêtes réseau et la feuille de partage d’iOS.
À partir de 14h43 hier, le script s’est également mis à détecter les numéros de cartes bancaires, avec les dates d’expiration et les cryptogrammes lors de l’envoi des formulaires. Les données partaient vers un domaine spécifique (1688360.cc/card.php). En revanche, selon IT Wire qui rapporte l’analyse de StepSecurity, les champs de paiement hébergés dans des cadres d’un autre domaine, comme ceux de Stripe ou Adyen, n’étaient pas lisibles.
Le script était aussi capable de voler des cookies non protégés par l’attribut HttpOnly et de prendre des captures d’écrans. Enfin, un autre script était chargé depuis des domaines en .icu pour choisir une chaine d’exploitation en fonction de la version d’iOS, afin de profiter de failles connues. Sur des appareils à jour, ce script ne pouvait pas fonctionner, car la faille a été corrigée dans iOS 18.7.3 et 26.3.
Longue exposition et nombreux clients touchés
En tout, l’exposition a duré environ 17 heures, entre la première injection observée sur le site de la BBC à 5h21 et 22h52 sur la journée du 16 novembre. Selon Report URI, le gros du nettoyage a eu lieu entre 21h40 et 22h10. On sait qu’en une dizaine d’heures, les portefeuilles du pirate avaient reçu environ 7 040 dollars, mais on ne connait pas le montant final. En revanche, on ignore le nombre de cartes dérobées.
Selon Report URI, sur les 1 611 extraits Optimizely examinés, 188 étaient infectés, appartenant à 178 organisations. Parmi elles, on trouve Zoom, la BBC, CNN, Fox News, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger ou encore Peacock. Toujours selon cette analyse, les secteurs d’activité les plus représentés sont la banque et la finance, puis la tech.
Dans sa page consacrée à l’incident, Optimizely n’en dit guère plus pour l’instant. Dans tous les cas, il est conseillé aux clients de vérifier leur code de projet et leurs tests, de renouveler leurs identifiants et de considérer comme exposées les cartes saisies sur leurs formulaires le 16 novembre. Pour les personnes concernées, cela signifie malheureusement qu’elles vont devoir surveiller leurs relevés bancaires à la recherche de paiements douteux. Pour celles ayant des portefeuilles de cryptomonnaies, il va également falloir vérifier l’adresse de destination de tout transfert.
Après (et en complément de) leurs tentatives d'interdiction aux agents IA d'accéder aux comptes de leurs clients, les institutions financières, à commencer par Wells Fargo aux États-Unis, veulent se décharger de toute responsabilité en cas d'action indésirable. Quitte à se voiler la face quant à la faisabilité des solutions qu'elles préconisent.
Les banques qui croyaient naïvement pouvoir interdire l'entrée de leurs systèmes aux plates-formes d'intelligence artificielle sont peut-être en train de prendre conscience de l'impossibilité de mettre en place des barrières efficaces, telle que je l'évoquais dans mon précédent billet sur ce thème. En conséquence, elles enrichissent également les conditions d'utilisation de leurs services en ligne afin d'établir explicitement la responsabilité du client sur toute opération exécutée par un robot qu'il aurait mandaté.
Cependant, les risques (perçus) s'avèrent tellement élevés qu'une enseigne de premier plan telle que Wells Fargo cède à la surenchère… et elle sera probablement imitée par d'autres. Elle stipule en effet que les personnes qui déposeraient une réclamation pour une erreur commise par un agent IA égaré devraient prouver qu'elles ont débranché les accès de ce dernier à leur espace privé pour être recevable. L'objectif vise clairement à marquer la bascule vers une présomption d'imprudence (coupable) du client.
Et qu'importe si, une fois encore, l'industrie se berce d'illusions. Car comment un individu pourra-t-il justifier d'avoir retiré à son outil préféré l'autorisation de se connecter à sa banque ? Il n'existe aucun mécanisme formalisé pour ce genre de démarche. En outre, puisqu'il est question des activités de robots en pleine dérive, comment ignorer l'hypothèse qu'il s'affranchissent des consignes qui leur ont été transmises et comment alors fournir des éléments probants sur d'éventuels comportements erratiques ?
Face à un danger indéniable, la seule réaction dont semblent capables la plupart des institutions financières tient de la fuite en avant dans la répression, sans se préoccuper des impacts de leurs décisions sur la confiance de leurs clients et, surtout, sur leur ressenti par rapport à ce qu'ils considèrent comme leur droit légitime d'interagir avec leur argent comme bon leur semble, sans être pris en otage par des menaces (qui plus est sans fondement et que les américains n'hésiteront pas à porter devant la justice).
Au risque de me répéter, je suggère plutôt ou, à tout le moins, en parallèle de mesures de protection temporaires, de prendre en compte les attentes des usagers et d'admettre que leur recours à l'intelligence artificielle pour leurs gestes du quotidien est une tendance inéluctable. Il est vain de lutter contre un phénomène massif et il faut, au contraire, explorer au plus vite les moyens de l'accompagner dans les meilleures conditions, en termes d'expérience utilisateur et de sécurité, notamment.
Depuis le 17 octobre, la préfecture du Bas-Rhin interdit la détention d'équipements de protection les jours de manifestation. À Strasbourg, une cycliste s’est ainsi vue confisquer son casque samedi 31 octobre.
C'est le record des records : dans une cyberattaque, attribuée pour l'instant à une équipe nord-coréenne, Binance a vu s'envoler en moins d'une heure l'équivalent de plus de 6 milliards de dollars en cryptomonnaies. Comment une telle dimension est-elle possible avec des instruments censés être sécurisés par un protocole décentralisé ?
Parmi les défenseurs de bitcoin et consorts, c'est un argument fréquemment entendu, parfois même le premier mis en avant en réaction aux risques de fraude sur les comptes bancaires traditionnels : la blockchain repose sur un mécanisme distribué de validation des transactions, qui élimine tout risque de prise de contrôle par une entité détenant les droits sur votre argent. Si les prémices sont incontestables, la conclusion est hélas erronée : cette caractéristique technique ne protège pas les fonds de tout danger.
En effet, le modèle décentralisé d'origine a été imaginé dans un but précis, à savoir, dans une logique libertaire, de supprimer la toute-puissance des banques centrales sur les monnaies fiduciaires en vigueur dans tous les pays du monde. Avec un bitcoin, vous n'avez pas à craindre l'impact sur votre porte-monnaie d'une manipulation par un organisme étatique. En réalité, même cette assertion est discutable, puisque la valeur des crypto-actifs est systématiquement mesurée en référence aux devises classiques.
En revanche, au-delà de ce socle, la centralisation reprend ses droits. Prenez Binance, qui se vante de compter plus de 300 millions d'utilisateurs (qui lui font faisaient confiance !). Même si ce n'est pas le cas pour tous, une bonne partie de ces personnes lui laissent en dépôt leurs économies, ce qui en fait automatiquement un coffre-fort géant, peut-être un des plus garnis dans le monde, aussi irrésistible pour des malfaiteurs que celui d'une banque… et plus facile à attaquer par voie électronique.
La vérité est crue : les cryptomonnaies n'ont simplement aucun avantage de sécurité. Soit elles sont conservées sur une plate-forme centrale et elles sont alors exposées aux mêmes risques qu'un compte bancaire, sans les limitations généralement imposées sur celui-ci (plafond de virement, contrôle de bénéficiaire…) et sans le même niveau de traçabilité des échanges. Soit elles sont détenues dans un portefeuille virtuel personnel (stockage « froid ») et elles peuvent subir le même sort que des billets ou des lingots d'or cachés sous un matelas… tandis que leur manipulation devient bien moins fluide.
Je ne sais pas si vous êtes familier avec NetScaler de Citrix, mais c'est un équipement qui sert de passerelle d'accès à distance pour les salariés des entreprises, et qui peut aussi gérer l'authentification SAML.
Et ces derniers temps, l'équipement est un peu mis à mal. À cause notamment de deux failles 0day sorties fin septembre (surnommées
PitScaler
par le chercheur Kevin Beaumont), qui ont heureusement été patchées. Mais ces derniers jours, des admins ont vu quand même redémarrer en boucle leur NetScaler pourtant à jour dont des 14.1-73.37, la version censée corriger le problème...
Bizarre, bizarre, vous avez dit bizarre ?
Eh oui c'est bizarre ! Encore une vuln !! C'est la seconde vague en moins d'une semaine et c'est le bulletin de sécurité de Citrix qui le dit avec la CVE-2026-88779, qui est, cerise sur le gâteau, activement exploitée dans des attaques au moment où j'écris ces lignes.
Donc voilà, c'est le gros bordel du côté des entreprises clientes de Citrix !! D'après SecurityWeek, avant l'arrivée des correctifs, les files d'attente du support technique de Citrix duraient des heures... Et les contournements provisoires n'empêchaient pas systématiquement les plantages et autres redémarrages à répétition.
De quoi déprimer sévère... Certains clients de Citrix ont même dû débrancher leur matériel durant la première vague de failles. Et aujourd'hui, même ceux qui ont installé le correctif de PitScaler n'y échappent pas non plus s'ils utilisent SAML, puisque Citrix a sorti un nouveau correctif et leur demande de mettre à jour une seconde fois en très peu de temps.
Alors que se passe-t-il exactement ? Est-ce que c'est un simple déni de service ?
Eh bien en tout cas, c'est ce que dit Citrix.
Ce qu'ils expliquent, c'est que le service peut rester indisponible tant que l'attaque se répète et que pour le moment, ils n'ont pas identifié d'impact sur l'intégrité des données. Sauf que le chercheur en cybersécurité Kevin Beaumont a vu l'un de ses honeypots (qui était pourtant patché) faire tourner un binaire malveillant récupéré depuis le web.
Un autre admin a aussi trouvé dans ses logs des noms d'utilisateurs contenant des commandes shell, censées télécharger un fichier puis l'exécuter. Toutefois, ses logs ne prouvent pas que ces commandes ont réellement tourné.
Donc voilà, on est un peu tous dans le flou...
En juin, Citrix communiquait sur la CVE-2026-8452, consistant en un autre débordement mémoire côté SAML, et pouvant provoquer un "comportement imprévisible" ou un déni de service. Et selon
la note de la Cloud Security Alliance
, watchTowr a démontré en août que cette faille autorisait en réalité une exécution de code root sans authentification.
Donc même si rien n'indique que ce soit le même bug ici (le plantage d'aujourd'hui, c'est le processus nsaaad qui se vautre en boucle), ce n'est pas la première fois que l'explication "c'est juste un déni de service" se fait démonter. Beaumont rappelle d'ailleurs que la CVE-2025-6543 avait suivi le même chemin...
Voilà... donc côté correctif, Citrix a sorti des mises à jour qui règlent la faille (je vous donne les versions plus bas) et en complément, il propose aussi des listes de blocage d'adresses IP malveillantes. La CISA a également ajouté la faille à son catalogue le 4 octobre, avec une échéance de correction exigée pour le 7 octobre pour les agences fédérales américaines. C'est la sixième faille NetScaler exploitée qu'elle y inscrit cette année, d'ailleurs...
Maintenant, voici comment savoir si vous êtes concerné.
En fait, la faille ne touche que les appliances configurées comme fournisseur de service (SP) ou comme fournisseur d'identité (IdP) SAML. Cherchez donc dans votre config une ligne add authentication samlAction ou add authentication samlIdPProfile.
Et si vous en avez une, il faudra installer au minimum la 14.1-73.41 ou la 13.1-64.28 selon votre branche (ou la 14.1-73.41 FIPS, ou la 13.1-37.282 pour les FIPS et NDcPP en 13.1) de NetScaler, comme l'indique
le bulletin de Citrix
.
Phishing, vol d'identifiants et ClickFix dominent les intrusions observées par Microsoft et l'ENISA. L'IA renforce surtout des techniques connues, mais l'éditeur américain s'attend à voir les usages les plus avancés se banaliser d'ici un an.
Accessible pour l'instant via le programme Fairwind, Gemini 4 Argon sera ensuite proposé en priorité aux clients payants de l'API et aux abonnés Google AI Ultra.
Cette sélection réunit des outils gratuits et des ressources publiques destinés aux entreprises souhaitant évaluer leur maturité cyber, sécuriser leurs accès du quotidien, former leurs équipes et savoir comment réagir en cas d'incident.
Six boutiques cambriolées en deux semaines à Houston, 80 000 € volés en Isère : pourquoi les boutiques de cartes Pokémon deviennent des cibles.
Article écrit par :
Loïc
Le boom Pokémon a désormais une taxe cachée : les cambriolages
Vous pouvez écouter cet article sous forme de podcast ici, généré par IA. Et nous sommes également sur Apple Podcast & sur YouTube Podcast ici :
L’essentiel en 3 points :
Au moins six boutiques de collection de cartes Pokémon cambriolées en deux semaines autour de Houston.
Chères, minuscules, vite revendues : les cartes Pokémon donnent aux boutiques le profil de risque d’une bijouterie.
Vitrines, caméras, coffres, assurance : un coût de sécurité que les boutiques paient seules.
Une masse, trois vitrines, quelques minutes. À Houston comme en Isère, des boutiques de cartes à collectionner découvrent que leur stock vaut désormais assez cher pour attirer les cambrioleurs. Et que la facture ne s’arrête pas à ce qui a disparu.
Carte Pokémon : 2 h 20, une masse et trois vitrines
Il est environ 2 h 20, dans la nuit du jeudi 17 septembre, quand la vitrine de MadRat Toys, dans l’ouest de Houston, vole en éclats. Selon FOX 26, quatre personnes participent à l’opération : l’une reste au volant, trois entrent après avoir fracassé la vitre à coups de masse. Trois vitrines y passent. Displays scellés, cartes Pokémon gradées PSA et singles finissent dans des sacs-poubelle.
Sam Pacheco, copropriétaire de la boutique, a fait les comptes auprès d’ABC13 : 10 000 à 15 000 dollars de marchandise envolée, plus environ 10 000 dollars de dégâts pour la façade et les vitrines. La police de Houston a interpellé deux suspects à proximité, sans les inculper à ce stade. Les autres courent toujours.
Six boutiques en deux semaines
D’après FOX 26, au moins six boutiques vendant des cartes Pokémon de collection de la région de Houston ont été cambriolés en deux semaines. Elite TCG ouvre le bal le 10 septembre : quatre individus, une plaque d’immatriculation masquée, un pied-de-biche, plus de 20 000 dollars emportés en moins de quatre minutes. Suivent Nakama Collectibles, à Cypress, le 16, MadRat le 17, Kumarama le 21, puis Knight Gaming et Aegis Creative le 22.
Dans au moins deux cas, les voleurs ont coupé le courant avant d’entrer, ce que les employés interprètent comme une tentative de neutraliser la vidéosurveillance. Chez Nakama, le préjudice reste modeste (un peu plus de 1 500 dollars), mais la boutique n’était ouverte que depuis cinq mois environ. Knight Gaming, deux mois d’existence au compteur, a perdu quelque 200 singles ; son patron, Scott Evey, estime les dégâts à environ 6 000 dollars.
Les commerçants soupçonnent un lien entre ces affaires.
L’été avait déjà donné le ton. Le 7 juillet, Cantu Collectibles, à Webster, perdait près de 9 000 dollars de produits. Détail savoureux (si l’on ose dire) : les micros de surveillance auraient capté les cambrioleurs en train de demander où se trouvaient les « slabs », ces cartes gradées sous coque plastique. Deux hommes ont été arrêtés au terme d’une poursuite de 31 miles et la marchandise récupérée, selon ABC13.
Hors du Texas, la Branson Dragon Game Store, dans le Missouri, a reçu une visite nocturne le samedi 29 août : un intrus ganté et masqué a fouillé les lieux pendant une demi-heure avant de repartir avec 1 000 dollars de caisse et environ 10 000 dollars de marchandise, dont les decks personnels du propriétaire, rapportent KY3 et ICv2. Et c’est également arrivé à Tokyo en 2023.
Pour comprendre, il faut oublier une seconde Pokémon comme jeu et le regarder comme ce qu’il est devenu pour une partie du marché : un stock de valeur. Portatif.
Selon les données de Card Ladder citées par CNN en avril, la valeur des cartes Pokémon a progressé de plus de 145 % en un an, et les acheteurs ont dépensé 450 millions de dollars sur le seul mois de janvier 2026. Tout en haut de la pyramide, la Pikachu Illustrator PSA 10 de Logan Paul est partie chez Goldin pour 16 492 000 dollars en février. Personne ne cambriole une boutique de quartier pour elle, évidemment. Mais elle fixe le truc.
Le gradage agit comme un multiplicateur. L’opération peut transformer une carte à 5 dollars en carte à 450 dollars. Ajoutez l’effet des 30 ans de la licence Pokémon et de ses produits anniversaire très recherchés, et vous obtenez une marchandise chère, désirée et sous tension.
Surtout, la carte a une qualité que l’or envierait presque : elle est minuscule. Une poignée de cartes peut valoir des milliers, voire des dizaines de milliers de dollars, et tenir dans une poche, résumait auprès de CNN Nick Jarman, patron de la Certified Trading Card Association, en insistant sur la rapidité de la revente. Un display scellé n’a pas de numéro de série. Un slab en a un, mais il n’existe pas de registre public des cartes volées.
Le rapport valeur-volume d’une bijouterie. La sécurité d’une boutique de quartier. Côté cambrioleurs, le calcul n’a rien de sorcier.
La taxe cachée, ligne par ligne
Elle n’apparaît sur aucune facture sous ce nom. Elle est pourtant bien réelle.
Chez MadRat, elle commence par près de 10 000 dollars de verre et de mobilier, avant même de compter le stock manquant. Ailleurs, elle prend la forme de caméras supplémentaires, de serrures, de coffres, de barreaux, de télésurveillance… et d’un nouveau rituel du soir : vider les vitrines et emporter les cartes de valeur hors du magasin. « Rangez tout, les cartes haut de gamme et l’argent », conseille Aaron Compton, employé de Nakama, à FOX 26.
À New York, la boutique Trainer Court, braquée en janvier en plein événement communautaire (environ 100 000 dollars de cartes emportés, selon Teen Vogue), a renforcé vitrages et portes, réduit ses horaires et cessé de conserver sur place ses pièces les plus chères.
Et a cela il faut encore rajouter l’assurance. Plusieurs commerçants ont confié à CNN que les compagnies rechignent désormais à couvrir les boutiques de cartes. Andrew Engelbeck, patron de Next Level the Gamers Den, à Graham (État de Washington), n’a trouvé qu’un seul assureur prêt à couvrir son stock. Il estime aussi que quelqu’un tente de forcer sa boutique environ une fois par trimestre. Précisons-le : aucun chiffre public ne mesure encore une hausse des primes à l’échelle du secteur.
Le vrai coût d’un cambriolage ressemble donc moins à « stock volé = perte » qu’à une addition beaucoup plus longue : stock volé, dégâts matériels, fermeture, sécurisation, contraintes d’assurance, heures perdues, stock déplacé chaque soir. Et risque humain, quand le cambriolage nocturne devient braquage.
Une vitrine blindée ne vend aucune carte. Une caméra de plus n’organise aucun tournoi. Un coffre ne forme aucun nouveau joueur ou nouvelle joueuse.
Pas qu’une affaire texane
Mais nous, pépouzes en Europe et au Québec, on aurait tort de regarder tout cela comme un gros délire à l’américaine.
Dans la nuit du 12 au 13 août, vers 4 heures, quatre hommes cagoulés ont forcé la porte de Smogtrade, à Bourgoin-Jallieu (Isère). Détecteurs, alarme et fumigènes ont écourté la visite, mais pas assez : plusieurs centaines de cartes, « quasiment toutes » Pokémon, ont disparu, selon franceinfo. La boutique estime le préjudice à près de 80 000 euros ; la police évoquait de son côté plusieurs dizaines de milliers d’euros. « On est aussi sensibles qu’une bijouterie », a résumé la boutique auprès d’ici Isère.
Un mois plus tard, dans la nuit du 15 au 16 septembre, Ludotrotter, à Lomme, près de Lille, se faisait dérober l’intégralité de ses cartes à l’unité, pour un préjudice estimé à environ 40 000 euros, à la veille de la sortie des produits des 30 ans de Pokémon (Seven Radio).
En Belgique, plusieurs boutiques flamandes ont été visées au printemps, à Affligem, Geel et Genk. Yves Bruynen, de Flash-Cards à Hoogstraten, déjà cambriolé pour environ 200 000 euros début 2024, range désormais ses pièces maîtresses dans un coffre et répète, selon la VRT, qu’une alarme silencieuse ou une caméra n’effraient plus personne.
Au Québec, un homme armé a braqué la boutique MissingNo., à Saint-Alexis, en juin, repartant avec environ 30 000 dollars de marchandise dans un sac de hockey et un « Merci. Bonne soirée. » d’une politesse glaçante. Un suspect a été arrêté environ deux heures plus tard, selon Noovo.
Quand la boutique de jeux doit penser comme une bijouterie
C’est peut-être le coût le plus dingue. Une boutique de jeux vit de sa porosité : on y entre, on manipule, on sort ses classeurs, on joue des heures avec des inconnus. Une bijouterie vit du contraire : verre, accès contrôlé, coffre.
Plus les cartes prennent de la valeur, plus les boutiques ont intérêt à en proposer. Plus elles en proposent, plus elles concentrent une valeur facile à emporter. Et plus elles la concentrent, plus elles doivent dépenser pour la protéger. Le boom finit par prélever sa propre dîme.
Ce boom fait vivre nos boutiques, remplit leurs tables de tournoi et ramène des adultes vers le jeu. Il leur impose aussi une prime de risque que personne n’a votée. Tant que certaines cartes se négocieront comme des bijoux, les boutiques qui les vendent devront apprendre à se protéger comme des bijoutiers.« Attrapez-les tous », disait le slogan. Certains l’ont manifestement pris au pied de la lettre.
Vous avez aimé cet article ? Depuis 2007, nous faisons le choix difficile de refuser la publicité intrusive pour vous offrir une lecture confortable. Mais l'indépendance a un prix (hébergement, temps, achat de jeux).
Pour que cette aventure continue, vous avez deux moyens de nous soutenir :
Le soutien direct :
Rejoignez nos mécènes sur Tipeee pour le prix d'un café par mois.
Une semaine après la sortie de GPT-6 Sol, OpenAI dévoile une version améliorée qui égale Astra sur certains tests de code. Le tarif ne change pas, mais le modèle est désormais classé au niveau critique en cybersécurité.
La société de sécurité Depthfirst a publié un billet que j'ai trouvé intéressant dans lequel ils expliquent en gros que les conteneurs (Docker et compagnie) ne sont plus une barrière de sécurité suffisamment solide. La thèse du papier, c'est qu'il faut désormais partir du principe qu'un attaquant (hacker ou malware) saura sortir d'un conteneur quand il le veut, sans grande difficulté.
En effet, un conteneur comme ceux que font tourner Docker ou Kubernetes, donne à un programme l'impression d'avoir sa propre machine. Sauf qu'en réalité, il n'embarque pas de système d'exploitation. Tous les conteneurs d'un serveur passent par le même noyau Linux qui est celui de l'hôte et dont le rôle est de gérer pour eux la mémoire, le processeur ainsi que le réseau.
Toutefois, beaucoup d'organisateurs de CTF notamment s'y fient les yeux fermés et hébergent plusieurs épreuves sur le même serveur, chacune dans son conteneur, en comptant uniquement sur la sécurité de l'hôte. Mais c'est un faux sentiment de sécurité, j'en veux pour preuve ce
bulletin de sécurité
d'AWS daté de novembre 2025 où il est expliqué que l'entreprise ne considère plus les conteneurs comme une barrière de sécurité et ne s'en sert donc plus pour isoler ses clients les uns des autres.
Ce qui a changé depuis quelques mois, vous le savez, c'est le prix d'entrée de la recherche de failles puisqu'avec les modèles d'IA de pointe, même un attaquant avec des moyens modestes peut fabriquer sans effort, dès la publication d'une faille, un exploit contre des machines qui ne sont pas encore corrigées, alors qu'avant ça demandait de sérieuses compétences.
source : Depthfirst
Et les chiffres publiés par Depthfirst montrent que tout ça s'accélère puisque 249 CVE ont été publiées pour le noyau Linux en janvier, et en août on en a eu 1 650 !
Depthfirst relève également que sur les 36 CVE divulguées via le kernelCTF de Google, 13 sont réalisables via des interfaces ordinaires comme celles qu'un conteneur reçoit par défaut (dont les sockets locaux). En fait, on en croise sans le savoir dès qu'on passe systemd, Docker ou une base de données locale.
Le 24 juillet dernier, Depthfirst a même décroché une place au kernelCTF avec un exploit 0day (donc avant tout correctif) et aujourd'hui, le PoC est en accès libre sur GitHub. Rassurez-vous, côté noyau Linux, le correctif est sorti le 6 août mais malheureusement, côté Ubuntu la mise à jour au 24 septembre, affichait encore que le noyau de la 26.04 était en "Vulnerable, work in progress" et celui de la 24.04 en "Vulnerable". Bref, trouver des vulns ça va vite. Fixer ces vulns sur TOUTES les releases et les machines, ça prend du temps. Alors qu'avant c'était l'inverse. Bref, tout a été chamboulé et c'est un peu la merde maintenant niveau cybersécurité pour patcher rapidement.
Alors comment se protéger de tout ça ?
Hé bien la solution de Depthfirst va vous mettre en PLS car eux proposent carrément de ne plus partager le noyau. Ils recommandent à la place de migrer les charges non fiables vers des microVM, autrement dit des machines virtuelles légères où chaque charge aura son propre noyau.
Le projet Firecracker
en fait partie tout comme Kata Containers comme ça, en théorie, si un attaquant casse l'un de ces noyau, il ne compromet que sa propre instance et pas l'hôte dans son entièreté ni ses voisins.
Reste que Firecracker s'appuie sur KVM, la brique de virtualisation du noyau Linux de l'hôte. Et comme vous le savez, KVM a eu ses propres failles. En effet, cet été,
la faille Januscape
ouvrait en grand la porte de la machine physique à un attaquant pourtant enfermé dans sa VM, à condition bien sûr que l'hôte autorise la virtualisation imbriquée (une VM dans la VM). Alors certes, la surface d'attaque est plus petite mais loin d'être nulle.
Voilà, en attendant, si vous êtes sous Ubuntu 24.04 ou 26.04, surveillez bien la mise à dispo du prochain noyau. Canonical a d'ailleurs annoncé il y a peu, une publication hebdomadaire des noyaux pour tenter de compenser cet emballement.

 Connexion






 Phishing, vol d'identifiants et ClickFix dominent les intrusions observées par Microsoft et l'ENISA. L'IA renforce surtout des techniques connues, mais l'éditeur américain s'attend à voir les usages les plus avancés se banaliser d'ici un an.
 Accessible pour l'instant via le programme Fairwind, Gemini 4 Argon sera ensuite proposé en priorité aux clients payants de l'API et aux abonnés Google AI Ultra.
 Cette sélection réunit des outils gratuits et des ressources publiques destinés aux entreprises souhaitant évaluer leur maturité cyber, sécuriser leurs accès du quotidien, former leurs équipes et savoir comment réagir en cas d'incident.
 Six boutiques cambriolées en deux semaines à Houston, 80 000 € volés en Isère : pourquoi les boutiques de cartes Pokémon deviennent des cibles.
 Soutenir Gus&Co sur Tipeee

 Une semaine après la sortie de GPT-6 Sol, OpenAI dévoile une version améliorée qui égale Astra sur certains tests de code. Le tarif ne change pas, mais le modèle est désormais classé au niveau critique en cybersécurité.


